Debian सबसे लोकप्रिय Linux वितरणों में से एक है। यह ठोस, भरोसेमंद है, और Arch और Gentoo की तुलना में, नए लोगों के लिए अपेक्षाकृत आसान है। Ubuntu इसके ऊपर बनाया गया है, और यह अक्सर Raspberry Pi को पावर करने के लिए उपयोग किया जाता है।
विकिलीक्स के संस्थापक जूलियन असांजे के अनुसार, यह अमेरिका के खुफिया तंत्र की पकड़ में भी है।
या यह है?
2014 के World Hosting Days सम्मेलन में बोलते हुए, जूलियन असांजे ने वर्णन किया कि कैसे कुछ राष्ट्र राज्य (कोई नाम नहीं, खांसी अमेरिका खांसी) ने जानबूझकर कुछ Linux वितरणों को असुरक्षित बना दिया है, ताकि उन्हें अपने निगरानी ड्रैगनेट के नियंत्रण में लाया जा सके। आप 20 मिनट के निशान के बाद पूरा उद्धरण यहां देख सकते हैं:
लेकिन क्या असांजे सही हैं?
Debian और सुरक्षा पर एक नज़र
असांजे की बात में, वह उल्लेख करते हैं कि अनगिनत वितरणों को जानबूझकर तोड़फोड़ की गई है। लेकिन वह Debian का नाम लेकर उल्लेख करते हैं, इसलिए हम उस पर ध्यान केंद्रित कर सकते हैं।
पिछले 10 वर्षों में, Debian में कई कमजोरियों की पहचान की गई है। इनमें से कुछ गंभीर, ज़ीरो-डे शैली की कमजोरियां थीं जो सामान्य रूप से सिस्टम को प्रभावित करती थीं। अन्य ने दूरस्थ प्रणालियों के साथ सुरक्षित रूप से संवाद करने की इसकी क्षमता को प्रभावित किया।
एकमात्र भेद्यता जिसे असांजे स्पष्ट रूप से उल्लेख करते हैं, वह 2008 में खोजा गया Debian के OpenSSL रैंडम नंबर जनरेटर में एक बग है।
रैंडम नंबर (या, कम से कम स्यूडोरैंडम; कंप्यूटर पर वास्तविक रैंडमनेस प्राप्त करना बेहद मुश्किल है) RSA एन्क्रिप्शन का एक अनिवार्य हिस्सा हैं। जब एक रैंडम नंबर जनरेटर अनुमानित हो जाता है, तो एन्क्रिप्शन की प्रभावकारिता गिर जाती है, और ट्रैफिक को डिक्रिप्ट करना संभव हो जाता है।
स्वीकार करना होगा, अतीत में NSA ने जानबूझकर वाणिज्यिक-ग्रेड एन्क्रिप्शन की ताकत को रैंडमली जेनरेटेड नंबरों की एन्ट्रॉपी को कम करके कमजोर किया था। वह बहुत समय पहले था, जब मजबूत एन्क्रिप्शन को अमेरिकी सरकार द्वारा संदेह की नजर से देखा जाता था, और यहां तक कि हथियार निर्यात कानून के अधीन भी था। साइमन सिंह की The Code Book इस युग का बहुत अच्छी तरह से वर्णन करती है, फिलिप ज़िम्मरमैन के प्रिटी गुड प्राइवेसी के शुरुआती दिनों पर ध्यान केंद्रित करते हुए, और अमेरिकी सरकार के साथ उनकी पिच वाली कानूनी लड़ाई पर।
लेकिन वह बहुत समय पहले की बात थी, और ऐसा लगता है कि 2008 का बग द्वेष का परिणाम कम था, बल्कि आश्चर्यजनक तकनीकी अक्षमता का परिणाम था।
Debian के OpenSSL पैकेज से कोड की दो लाइनें हटा दी गईं क्योंकि वे Valgrind और Purify बिल्ड टूल्स में चेतावनी संदेश उत्पन्न कर रही थीं। लाइनें हटा दी गईं, और चेतावनियां गायब हो गईं। लेकिन Debian के OpenSSL के कार्यान्वयन की अखंडता मौलिक रूप से अपंग हो गई थी।
जैसा कि Hanlon's Razor कहता है, कभी भी द्वेष को जिम्मेदार न ठहराएं जिसे आसानी से अक्षमता के रूप में समझाया जा सकता है। संयोग से, इस विशेष बग को वेब कॉमिक XKCD द्वारा व्यंग्य किया गया था।
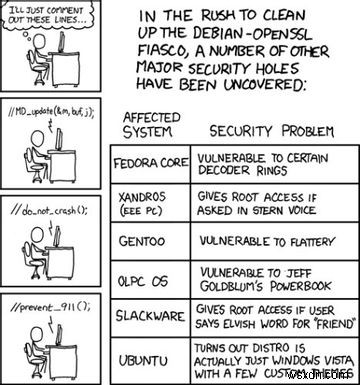
इस विषय पर लिखते हुए, IgnorantGuru ब्लॉग यह भी अनुमान लगाता है कि हालिया Heartbleed बग (जिसे हमने पिछले साल कवर किया था) भी सुरक्षा सेवाओं द्वारा जानबूझकर Linux पर क्रिप्टोग्राफी को कमजोर करने की कोशिश का उत्पाद हो सकता है।
Heartbleed OpenSSL लाइब्रेरी में एक सुरक्षा भेद्यता थी जो संभावित रूप से एक दुर्भावनापूर्ण उपयोगकर्ता को SSL/TLS द्वारा संरक्षित जानकारी चुराने, कमजोर सर्वरों की मेमोरी पढ़कर, और ट्रैफ़िक को एन्क्रिप्ट करने के लिए उपयोग की जाने वाली गुप्त कुंजियों को प्राप्त करने की अनुमति दे सकती थी। उस समय, इसने हमारे ऑनलाइन बैंकिंग और वाणिज्य प्रणालियों की अखंडता को खतरे में डाल दिया था। सैकड़ों हजारों सिस्टम कमजोर थे, और इसने लगभग हर Linux और BSD वितरण को प्रभावित किया।
मुझे यकीन नहीं है कि सुरक्षा सेवाओं के इसके पीछे होने की कितनी संभावना है।
एक ठोस एन्क्रिप्शन एल्गोरिदम लिखना बेहद मुश्किल है। इसे लागू करना इसी तरह मुश्किल है। यह अपरिहार्य है कि अंततः एक भेद्यता या दोष की खोज की जाएगी (वे अक्सर OpenSSL में खोजे जाते हैं) जो इतना गंभीर है कि एक नया एल्गोरिदम बनाया जाना चाहिए, या एक कार्यान्वयन को फिर से लिखा जाना चाहिए।
यही कारण है कि एन्क्रिप्शन एल्गोरिदम ने एक विकासवादी रास्ता अपनाया है, और जब पुराने में कमियां खोजी जाती हैं तो नए बनाए जाते हैं।
ओपन सोर्स में सरकारी हस्तक्षेप के पिछले आरोप
बेशक, सरकारों के लिए ओपन सोर्स परियोजनाओं में रुचि लेना अनसुना नहीं है। यह भी अनसुना नहीं है कि सरकारों पर किसी सॉफ्टवेयर परियोजना की दिशा या कार्यक्षमता को ठोस रूप से प्रभावित करने का आरोप लगाया जाता है, चाहे जबरदस्ती, घुसपैठ या वित्तीय रूप से समर्थन करके।
याशा लेविन उन खोजी पत्रकारों में से एक हैं जिनकी मैं सबसे अधिक प्रशंसा करता हूं। वह अब Pando.com के लिए लिख रहे हैं, लेकिन उससे पहले उन्होंने प्रसिद्ध मॉस्कोवाइट द्विसाप्ताहिक, The Exile के लिए अपने दांत काटे, जिसे 2008 में पुतिन की सरकार द्वारा बंद कर दिया गया था। अपने ग्यारह साल के जीवनकाल में, यह अपने मोटे, अपमानजनक कंटेंट के लिए जाना जाने लगा, जितना कि लेविन के (और सह-संस्थापक मार्क एम्स, जो Pando.com के लिए भी लिखते हैं) उग्र खोजी रिपोर्टिंग के लिए।
खोजी पत्रकारिता के लिए यह स्वभाव Pando.com पर उनका पीछा करता है। पिछले साल या उसके आसपास, लेविन ने कई टुकड़े प्रकाशित किए हैं जो Tor Project, और जिसे वे अमेरिकी सैन्य-निगरानी परिसर कहते हैं, के बीच संबंधों को उजागर करते हैं, लेकिन वास्तव में यह ऑफिस ऑफ नेवल रिसर्च (ONR) और डिफेंस एडवांस्ड रिसर्च प्रोजेक्ट्स एजेंसी (DARPA) है।
Tor (या, The Onion Router), उन लोगों के लिए जो गति से नहीं हैं, एक सॉफ्टवेयर है जो ट्रैफिक को कई एन्क्रिप्टेड एंडपॉइंट्स के माध्यम से बाउंस करके अनाम करता है। इसका लाभ यह है कि आप अपनी पहचान प्रकट किए बिना या स्थानीय सेंसरशिप के अधीन हुए बिना इंटरनेट का उपयोग कर सकते हैं, जो आसान है यदि आप चीन, क्यूबा या इरिट्रिया जैसे दमनकारी शासन में रहते हैं। इसे प्राप्त करने का सबसे आसान तरीका Firefox-आधारित Tor Browser के साथ है, जिसके बारे में मैंने कुछ महीने पहले बात की थी।
संयोग से, वह माध्यम जिसमें आप खुद को यह लेख पढ़ते हुए पाते हैं, वह स्वयं DARPA निवेश का एक उत्पाद है। ARPANET के बिना, कोई इंटरनेट नहीं होता।
लेविन के बिंदुओं को सारांशित करने के लिए: चूंकि TOR को अपने अधिकांश फंडिंग US सरकार से मिलती है, यह इसलिए उनसे अटूट रूप से जुड़ा हुआ है, और अब स्वतंत्र रूप से काम नहीं कर सकता। कई TOR योगदानकर्ता भी हैं जिन्होंने पहले किसी न किसी रूप में US सरकार के साथ काम किया है।
लेविन के बिंदुओं को पूरी तरह से पढ़ने के लिए, "Almost everyone involved in developing Tor was (or is) funded by the US government", 16 जुलाई, 2014 को प्रकाशित, पढ़ें।
फिर Micah Lee द्वारा इस खंडन को पढ़ें, जो The Intercept के लिए लिखते हैं। प्रतिवादों को सारांशित करने के लिए: DOD अपने ऑपरेटिव्स की रक्षा के लिए TOR पर उतना ही निर्भर है, TOR प्रोजेक्ट हमेशा इस बारे में खुला रहा है कि उनका वित्त कहां से आया है।
लेविन एक महान पत्रकार हैं, जिनके लिए मेरे मन में बहुत प्रशंसा और सम्मान है। लेकिन मुझे कभी-कभी चिंता होती है कि वह इस जाल में गिर जाते हैं कि सरकारें - कोई भी सरकार - एकात्मक संस्थाएं हैं। वे नहीं हैं। बल्कि, यह विभिन्न स्वतंत्र कॉग्स के साथ एक जटिल मशीन है, प्रत्येक के अपने हित और प्रेरणाएं हैं, जो स्वायत्त रूप से काम कर रहे हैं।
यह पूरी तरह से प्रशंसनीय है कि सरकार का एक विभाग मुक्त करने के लिए एक उपकरण में निवेश करने को तैयार होगा, जबकि दूसरा व्यवहार में संलग्न होगा जो स्वतंत्रता-विरोधी, और गोपनीयता-विरोधी है।
और जैसा कि जूलियन असांजे ने दिखाया है, यह मान लेना आश्चर्यजनक रूप से सरल है कि एक साजिश है, जब तार्किक व्याख्या बहुत अधिक निर्दोष है।
क्या हम Peak WikiLeaks पर पहुंच गए हैं?
क्या यह सिर्फ मैं हूं, या WikiLeaks के सबसे अच्छे दिन बीत चुके हैं?
यह बहुत पहले नहीं था कि असांजे ऑक्सफोर्ड में TED इवेंट्स और न्यूयॉर्क में हैकर सम्मेलनों में बोल रहे थे। WikiLeaks ब्रांड मजबूत था, और वे वास्तव में महत्वपूर्ण चीजों को उजागर कर रहे थे, जैसे स्विस बैंकिंग प्रणाली में मनी लॉन्ड्रिंग, और केन्या में बड़े पैमाने पर भ्रष्टाचार।
अब, WikiLeaks असांजे के चरित्र से ढक गया है - एक आदमी जो लंदन के इक्वाडोरियन दूतावास में स्व-निर्वासन में रहता है, स्वीडन में कुछ बहुत गंभीर आपराधिक आरोपों से भागकर।
असांजे खुद अपने पहले की कुख्याति को पार करने में असमर्थ प्रतीत होते हैं, और अब उन्होंने उन सभी को जो सुनेंगे, अपमानजनक दावे करने शुरू कर दिए हैं। यह लगभग दुखद है। खासकर जब आप मानते हैं कि WikiLeaks ने कुछ बहुत महत्वपूर्ण काम किया है जो तब से जूलियन असांजे साइडशो द्वारा पटरी से उतर गया है।
लेकिन आप असांजे के बारे में जो भी सोचते हैं, एक बात लगभग तय है। इस बात का बिल्कुल कोई सबूत नहीं है कि US ने Debian में घुसपैठ की है। या किसी अन्य Linux वितरण में, उस बात के लिए।
फोटो क्रेडिट: 424 (XKCD), Code (Michael Himbeault)