'Tis the season to be jolly, लेकिन फेसबुक आपके उत्सव के आनंद के लिए एक गंभीर खतरा है।
नहीं, हम इस बारे में शिकायत नहीं कर रहे हैं कि सोशल नेटवर्क कैसे समय निगल जाता है या आपको यह दिखाकर उदास करता है कि बाकी सभी कितना अच्छा कर रहे हैं। इसके बजाय, आपको इस बात से चिंतित होना चाहिए कि साइबर अपराधी आपको धोखा देने के लिए फेसबुक का उपयोग कैसे कर रहे हैं - और दो मामलों में, आपको अपराध में मिलीभगत भी बना रहे हैं!
1. सीक्रेट सिस्टर घोटाला
जो नवीनतम उत्सवी सनक लगता है वह वास्तव में उत्सवी धोखाधड़ी है।
"सीक्रेट सिस्टर" की उत्पत्ति शायद सीक्रेट सांता से हुई है। आप एक उपहार के लिए $10 देते हैं, और बदले में छह से 36 तक प्राप्त करते हैं। क्या गलत हो सकता है?
ठीक है, वास्तव में काफी कुछ। पुराना नियम - "अगर यह सच होने के लिए बहुत अच्छा लगता है, तो शायद यह है" - यहां विशेष रूप से प्रासंगिक है। पोस्ट का शब्दांकन भिन्न होता है, लेकिन यह आम तौर पर बताता है कि "किसी भी उम्र की महिलाएं" एक उपहार दान करने के लिए $10 या अधिक दे सकती हैं, और फिर "सीक्रेट सिस्टर प्री-हॉलिडे गिफ्ट एक्सचेंज" के हिस्से के रूप में कम से कम छह गुना अपना आइटम वापस पा सकती हैं। क्रिसमस एक तनावपूर्ण समय हो सकता है, इसलिए स्टॉकिंग फिलर्स का एक यादृच्छिक बैच प्राप्त करना एक अच्छा विचार लग सकता है।
निश्चित रूप से, आप $10 दे सकते हैं... लेकिन आपको कुछ भी वापस नहीं मिलेगा। यदि यह सब परिचित लगता है, तो ऐसा इसलिए है क्योंकि इसी तरह की रणनीति पिछले साल फेसबुक पर हिट हुई थी, और उससे पहले, पिरामिड योजनाएं दशकों से लोगों को ठग रही हैं।
आपके बैंक खाते को नुकसान पहुंचाने के अलावा, धोखाधड़ी के गंभीर परिणाम हो सकते हैं - क्योंकि यह तकनीकी रूप से अवैध है, आपके प्रांत के आधार पर। कुकविले पुलिस विभाग के एक प्रतिनिधि ने बताया:
उपहार विनिमय चेन लेटर योजना का एक आधुनिक संस्करण है और अवैध है। चेन लेटर अनिवार्य रूप से जुए के रूप हैं और इसे मेल के माध्यम से भेजना शीर्षक 18, संयुक्त राज्य संहिता, धारा 1302, डाक लॉटरी क़ानून का उल्लंघन करता है।
संयुक्त राज्य अमेरिका में शुरू होकर, यह तेजी से दुनिया भर में फैल गया। इसे व्हाट्सएप जैसी विभिन्न सोशल मीडिया सेवाओं पर पुनरावृत्तियों में ढूंढना आश्चर्य की बात नहीं होगी।
आप क्या कर सकते हैं? फेसबुक को घोटाले के बारे में पता है, इसलिए यदि आप इसे अपने न्यूज़फीड पर देखते हैं, तो इसकी रिपोर्ट करें। आपको बस पोस्ट के ऊपरी दाएं कोने में नीचे की ओर तीर पर क्लिक करना है, फिर पोस्ट रिपोर्ट करें पर क्लिक करें - वहां से, अपना कारण चुनें, और निर्देश का पालन करें।
और एकमात्र अन्य सलाह स्पष्ट है: कोई पैसा न भेजें!
2. दुर्भावनापूर्ण मैसेंजर एक्सटेंशन
हम में से अधिकांश एक दोस्त या परिवार के सदस्य द्वारा भेजे गए लिंक या अटैचमेंट पर भरोसा करते हैं, लेकिन एक हालिया घोटाला सुरक्षा की इस झूठी भावना पर चलता है।
घोटाले में एक संक्रमित खाता एक फोटो भेजता है जिसे स्केलेबल वेक्टर ग्राफिक्स (SVG) छवि के रूप में सहेजा जाता है: यह XML-आधारित छवि और एनीमेशन प्रारूप 1999 से विकास में है, और सभी प्रमुख ब्राउज़रों द्वारा समर्थित है। फोटो पर क्लिक करने (जो पूर्वावलोकन प्रदर्शित नहीं करता है) आपको एक नकली यूट्यूब पेज पर रीडायरेक्ट करता है, और आगे सूचित करता है कि आप वीडियो को गूगल क्रोम के लिए एक एक्सटेंशन के बिना नहीं देख सकते।
एक बार जब आप उस एक्सटेंशन को डाउनलोड कर लेते हैं, तो यह पृष्ठभूमि में चुपचाप बैठता है, आपके डेटा का उपभोग करता है, जिसमें शामिल हैं लेकिन निश्चित रूप से इन्हीं तक सीमित नहीं: आपके उपयोगकर्ता नाम, पासवर्ड, ऑनलाइन बैंकिंग विवरण, ईमेल, आपके द्वारा देखी जाने वाली वेबसाइटें, और कोई अन्य व्यक्तिगत पहचान योग्य जानकारी (PII)। यह पेपाल, अमेज़ॅन, या अन्य सेवाओं के नकली संस्करण बना सकता है जिनके लिए भुगतान विवरण की आवश्यकता होती है।
यह आपके फेसबुक खाते पर भी सवारी करता है और SVG फ़ाइल को आपके सभी संपर्कों को भेजता है। कहने की जरूरत नहीं, यह नेटवर्क के माध्यम से अविश्वसनीय रूप से तेजी से फैला, इसलिए यह कोई आश्चर्य की बात नहीं है यदि आपने पहले ही इस घोटाले को देखा है।
फेसबुक ने इस मुद्दे को संबोधित किया है, SVG फ़ाइलों को फ़िल्टर किया है, और दुर्भावनापूर्ण एक्सटेंशन को गूगल स्टोर से हटा दिया गया है, इसलिए, सिद्धांत रूप में, समस्या ठीक हो गई है।
ओह, लेकिन यह रैंसमवेयर है!
सिवाय इसके कि यह वास्तव में लॉकी रैंसमवेयर का एक रूप है जिसने इस साल की शुरुआत में इंटरनेट को त्रस्त कर दिया था। यह आमतौर पर आपके कंप्यूटर को लॉक कर देता है (इसलिए बोलचाल की भाषा), आपकी सभी फ़ाइलों को एन्क्रिप्ट करता है, और बिटकॉइन के माध्यम से भुगतान की मांग करता है। पीड़ित वास्तव में फिरौती के लिए रखे जाते हैं क्योंकि कोई मुफ्त डिक्रिप्शन सॉफ्टवेयर नहीं है। आपका अन्य विकल्प अपनी हार्ड ड्राइव को पूरी तरह से मिटा देना है, और अपनी सभी फ़ाइलों को खो देना है।
इस प्रकार, लॉकी एक प्रकार का मैलवेयर है जिसे आसानी से हराया नहीं जा सकता, जिसने मई और जून 2016 में अपना बदसूरत सिर उठाया था। यह नेमुकोड मैलवेयर डाउनलोडर के माध्यम से वापस आया, SVG छवि के रूप में प्रच्छन्न, और केवल इस महीने फिर से देखा गया। यह सोचना भोला होगा कि साइबर अपराधी फेसबुक और गूगल के प्रयासों से बचने का रास्ता नहीं खोज लेंगे।
आप क्या कर सकते हैं? सबसे पहले, SVG फ़ाइलों पर क्लिक न करें। यह घोटाला सौभाग्य से सामने आया क्योंकि यह किसी भी टेक्स्ट के साथ नहीं था - कोई व्यक्तिगत संदेश नहीं, कुछ भी तुच्छ नहीं। इससे आपको सतर्क हो जाना चाहिए कि कुछ गड़बड़ है। जिसे भेजा माना जाता है उससे संपर्क करें, और उन्हें सचेत करें कि उनका खाता संभवतः संक्रमित है। यह वास्तव में अब कोई समस्या नहीं होनी चाहिए, लेकिन हम लॉकी के जल्द ही दूसरे रूप में बदलने की उम्मीद करते हैं।
यदि आप चिंतित हैं कि आप पहले ही शिकार हो चुके हैं, तो आप मेनू > अधिक टूल > एक्सटेंशन पर क्लिक करके एक्सटेंशन को अनइंस्टॉल कर सकते हैं, फिर धोखाधड़ी वाले एक्सटेंशन का पता लगाएं और क्रोम से हटाएं चुनें।
यह सिर्फ फेसबुक नहीं है: लिंक्डइन से मैलवेयर से संक्रमित छवियों की रिपोर्ट आई हैं, इसलिए अपनी प्रवृत्ति पर भरोसा करें। अगर कुछ सही नहीं लगता, तो उस पर क्लिक न करें।
3. द ब्लेसिंग लूम
यहां धोखाधड़ी के विकास का एक और उदाहरण है।
आपको एक मैसेंजर ऐप पर आमंत्रण मिलता है - यह फेसबुक मैसेंजर हो सकता है या अक्सर व्हाट्सएप। आपको एक लूम दिखाया जाता है, जिसके केंद्र में एक नाम होता है, फिर आगे नाम शाखाओं में बंटे होते हैं। पहला व्यक्ति दो अन्य को भर्ती करता है। उनमें से प्रत्येक दो और भर्ती करता है। और यह चलता रहता है, और चलता रहता है।
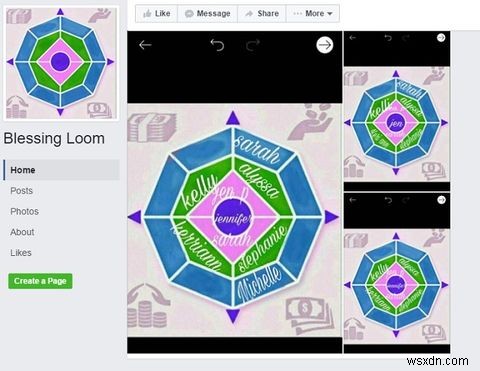
लूम में एक स्थान की कीमत आमतौर पर केवल $100 होगी। उस पैसे का भुगतान पेपाल खाते में किया जाता है, जो लूम के बीच में व्यक्ति के पास जाता है। एक बार जब आप दो और लोगों को भर्ती कर लेते हैं, तो आपको $800 मिलते हैं। प्यारा। आप एक स्तर आगे बढ़ते हैं जब सभी स्थान भर जाते हैं।
हालांकि, आपको वास्तव में एक पैसा भी नहीं मिलता है। अलग-अलग लूम अलग-अलग भुगतान प्रदान करते हैं, इसलिए आप $25, $50, या $100 खो सकते हैं; तथाकथित इनाम आमतौर पर आपके द्वारा डाली गई राशि का 8 गुना होता है। अटॉर्नी जनरल, बिल शुएट कहते हैं:
[I]f a program begins with one person who recruits two people, each one of whom recruits two more people, and so on, in only 28 levels practically the entire population of the United States -- every man, woman, and child -- would be involved.
वास्तव में, वे कहते हैं कि 28वें स्तर पर 268,435,455 प्रतिभागियों को शामिल होना होगा।
यदि यह सीक्रेट सिस्टर घोटाले से संबंधित लगता है, तो ऐसा इसलिए है क्योंकि वे दोनों पिरामिड योजनाओं के नवीनतम संस्करण हैं, एक अस्थिर व्यावसायिक योजना जो अंततः दिल टूटने में समाप्त होती है। यह भी, जहां आप रहते हैं उसके आधार पर एक आपराधिक अपराध माना जाता है।
आप क्या कर सकते हैं? ऐसी योजना में भाग न लें। आप हारेंगे। फेसबुक और पेपाल दोनों की पिरामिड योजनाओं के खिलाफ नीतियां हैं, इसलिए फिर से, पोस्ट की रिपोर्ट करना उचित है। बहरहाल, फेसबुक पर ब्लेसिंग लूम खोजें, और बहुत सारे परिणाम आएंगे।
यदि कोई आपको एक अलग मैसेंजर पर आमंत्रित करता है, तो मना करें। और अपने दोस्तों को चेतावनी देना न भूलें: इन घोटालों को हराने का एकमात्र तरीका शब्द फैलाना है।
क्या आपने कोई अन्य घोटाला देखा है?
ये पोस्ट कितने भी आकर्षक लगें, इनके झांसे में न आएं।
याद रखें कि ये फेसबुक घोटालों की एक लंबी, लंबी कतार में नवीनतम हैं। वे हमेशा विकसित हो रहे हैं, इसलिए कुछ बुनियादी सुरक्षा उपायों का पालन करें, जैसे बातचीत को अलग प्लेटफॉर्म पर न ले जाना, और निश्चित रूप से कोई पैसा न भेजें। किसी ऐसे व्यक्ति से लिंक पर कुछ भी डाउनलोड या क्लिक न करें जिस पर आप भरोसा नहीं करते। और भले ही आप उन पर भरोसा करते हों, संशयवादी बने रहें।
इस क्रिसमस पर स्तरheaded रहें।
क्या आप फेसबुक पर किसी घोटाले का शिकार हुए हैं? क्या आपके पास देने के लिए कोई और सलाह है?