खैर, क्या यह एक आदर्श दुनिया नहीं होगी यदि आपका ब्राउज़र एक सुरक्षित स्थान होता जहां आपको लगभग हर प्रकार के ऑनलाइन घोटाले के बारे में चिंता करने की आवश्यकता नहीं होती? हालांकि, वास्तविकता में रहना हमेशा बेहतर होता है जहां साइबर अपराधी आपके गलती करने का इंतजार कर रहे होते हैं।
इस सप्ताह, कई व्यक्ति खुद को रॉयल मेल घोटाले के शिकार पाते हैं। इसे पर्सनल फाइनेंस विशेषज्ञ, ओशन फाइनेंस. द्वारा प्रसारित एक रिपोर्ट के अनुसार 2022 के सबसे लोकप्रिय उभरते घोटालों में से एक के रूप में उजागर किया गया था।
नेशनल फ्रॉड अथॉरिटी के अनुसार, रिपोर्ट ने आगे खुलासा किया कि:
- 1,467,962 से अधिक मामले 2018-2020 के बीच रिपोर्ट किए गए, जिसमें पिछले वर्ष alone 12% की उल्लेखनीय वृद्धि हुई।
- जिन लोगों को घोटाला किया गया है, उनमें से 33% से अधिक पीड़ितों ने £1,001 से अधिक खो दिए हैं।
- 38% से अधिक ने स्वीकार किया कि वे प्रेषक को सत्यापित किए बिना ईमेल अनुरोध प्राप्त करने के बाद पैसे भेज देंगे।
- 2/3 लोगों का मानना है कि COVID-19 ने स्कैमर्स को वित्तीय घोटाले करने के कई अवसर पेश किए हैं।
- 56% लोग (जिनका सर्वेक्षण किया गया) ने स्वीकार किया कि वे सामान्य इंटरनेट धोखाधड़ी और घोटालों से खुद को बचाने के लिए कोई महत्वपूर्ण उपाय नहीं कर रहे हैं।
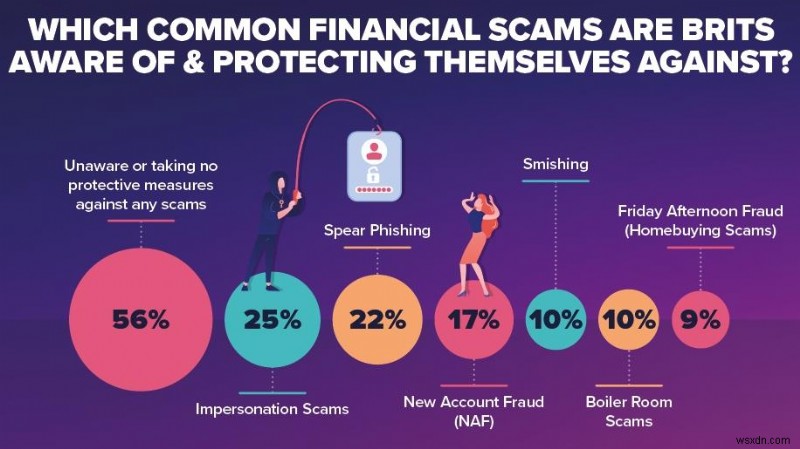
यदि आप हमारी पिछली पोस्ट से चूक गए हैं एंटीवायरस और साइबर सुरक्षा सांख्यिकी और तथ्य 2022
2022 में आपको किन उभरते खतरों के बारे में चिंतित होना चाहिए?
यहां 2022 के लिए आपको तैयार रहने वाले उभरते घोटालों की सूची दी गई है।
1. रॉयल मेल घोटाले
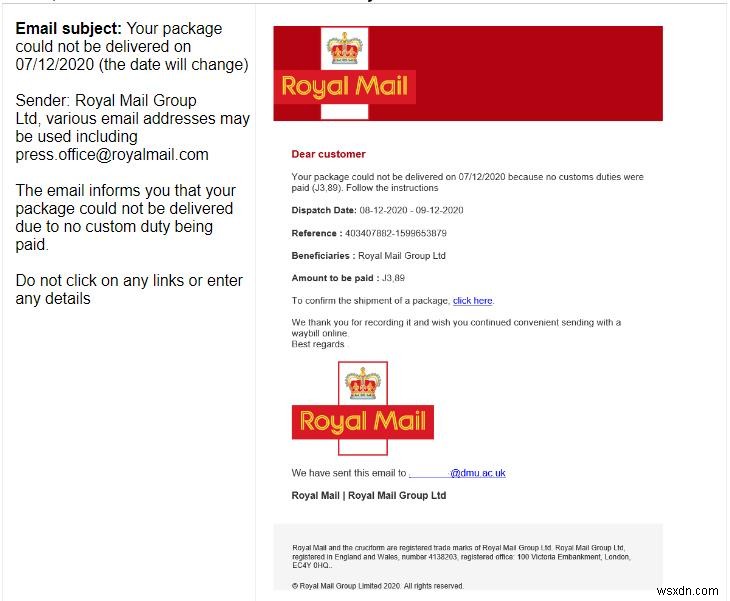
यह एक नए प्रकार का 'पार्सल डिलीवरी घोटाला' है जहां धोखेबाज पीड़ितों से टेक्स्ट के माध्यम से अवैतनिक शिपिंग शुल्क का भुगतान करने के लिए कहते हैं, केवल उन्हें धोखाधड़ी वाली साइट पर अपने बैंक विवरण दर्ज कराने के लिए। यूके भर के हजारों घरों को यह संदेश देकर धोखा दिया गया है कि उनका पार्सल डिलीवरी की प्रतीक्षा कर रहा है लेकिन पहले भुगतान किया जाना चाहिए।
सबसे पहले, यह अनजान खरीदारों को एक छोटी राशि (शिपिंग शुल्क) लगभग £1.99 या £2.99 का भुगतान करने के लिए लिंक पर क्लिक करने के लिए कहता है। एक बार जब पीड़ित URL पर क्लिक करता है, तो उसे एक धोखाधड़ी वाली साइट पर ले जाया जाता है जो भुगतान विवरण और अन्य व्यक्तिगत जानकारी मांगती है।
एक बार जब पीड़ित यह डेटा भर देता है, तो इसका उपयोग हैकर्स द्वारा धोखाधड़ी गतिविधि संचालित करने के लिए किया जाता है।
अवश्य पढ़ें: ऑनलाइन गोपनीयता मुद्दों की उपेक्षा और इसके नुकसान!
2. रोमांस घोटाले
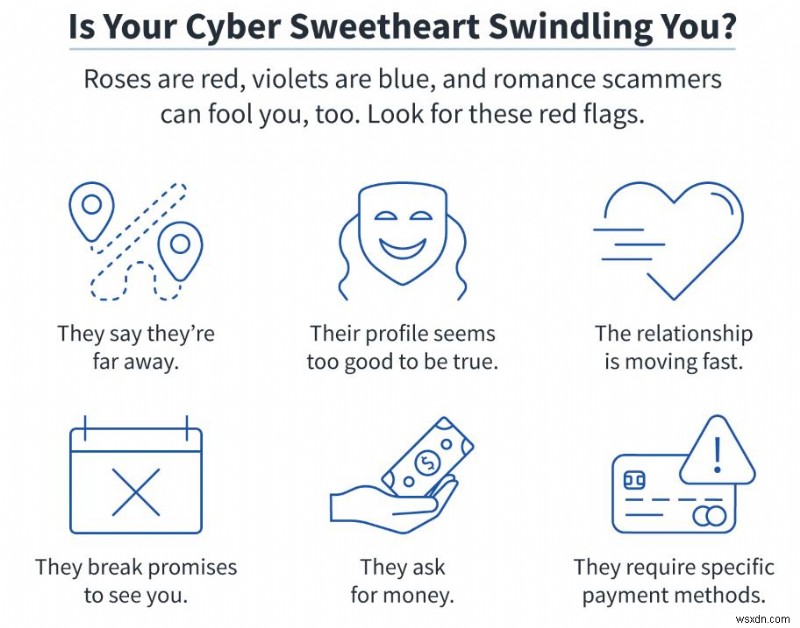
ओशन फाइनेंस द्वारा साझा की गई हालिया रिपोर्ट के अनुसार, 92% से अधिक ब्रिट्स इस घोटाले के बारे में जागरूक और चिंतित तक नहीं हैं। लॉकडाउन के बीच, लाखों लोग किसी से मिलने के लिए ऑनलाइन डेटिंग ऐप्स और वेबसाइटों की ओर रुख कर चुके हैं। लेकिन प्यार, देखभाल और ध्यान पाने के बजाय, उन्होंने एक स्कैमर को पाया जो उन्हें पैसे ट्रांसफर करने में धोखा देने की कोशिश कर रहा था।
इस प्रकार के ऑनलाइन घोटाले में, हैकर्स इंटरनेट से चुराई गई तस्वीरों का उपयोग करते हैं, झूठे व्यक्तित्व बनाते हैं जो सच होने के लिए पर्याप्त वास्तविक लगते हैं। वे पैसे और अन्य व्यक्तिगत जानकारी मांगने के लिए पर्याप्त विश्वास बनाते हैं ताकि आपकी पहचान चुराई जा सके।
फेडरल ट्रेड कमीशन के अनुसार "2020 में, रोमांस घोटालों में रिपोर्ट किए गए नुकसान रिकॉर्ड $304 मिलियन तक पहुंच गए, 2019 से लगभग 50% अधिक।" अन्य रिपोर्टों में कहा गया है कि '45-54 आयु वर्ग के लोगों के घोटाले का शिकार होने की संभावना सबसे अधिक थी, इसके बाद 35-44 आयु वर्ग को रोमांस घोटाले द्वारा लक्षित किया गया। जो लोग लेखा और वित्त (45%), IT (45%), और मीडिया (50%) में काम कर रहे हैं, वे इस प्रकार के इंटरनेट घोटाले द्वारा लक्षित होने की सबसे अधिक संभावना रखते हैं।'
3. बॉयलर रूम घोटाले
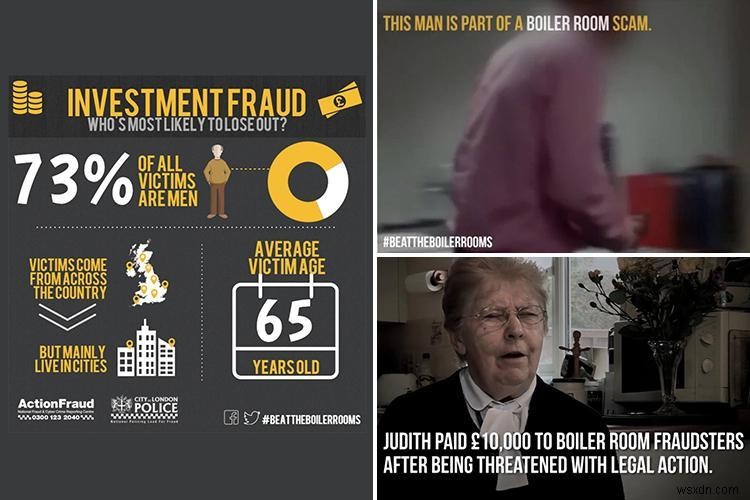
बॉयलर रूम घोटाला एक और उभरता खतरा है जिसमें फर्जी स्टॉकब्रोकर शामिल होते हैं, आमतौर पर विदेशों में स्थित होते हैं और व्यक्तियों को कोल्ड कॉल करते हैं और उन्हें ऐसे शेयर खरीदने के लिए दबाव डालते हैं जो उच्च लाभ का वादा करते हैं। लेकिन वास्तव में, ये शेयर या तो बेकार होते हैं या अस्तित्वहीन होते हैं।
ये घोटाले आमतौर पर कोल्ड कॉलिंग के माध्यम से किए जाते हैं लेकिन स्कैमर आपको ईमेल और टेक्स्ट के माध्यम से भी संपर्क कर सकते हैं। ऐसे घोटाले बहुत आश्वस्त करने वाले हो सकते हैं और यही एकमात्र कारण है कि यह यूके में सबसे अधिक बढ़ते धोखाधड़ी में से एक है।
बॉयलर रूम घोटाले के कुछ सामान्य संकेतों में शामिल हैं: आपसे संचार को गोपनीय रखने के लिए कहा जाता है। आपको तत्काल निर्णय लेने के लिए दबाव डाला जाता है। आपको भारी रिटर्न का वादा किया जाता है। कॉलर के पास हमेशा एक प्रतिष्ठित नौकरी शीर्षक होता है, एक फैंसी कंपनी में काम करता है और वह विदेश में स्थित होता है।
आप जॉन की कहानी पढ़ना चाह सकते हैं कि कैसे वह बॉयलर रूम घोटाले का शिकार बना!
4. नया खाता धोखाधड़ी
नया खाता धोखाधड़ी वित्तीय संस्थानों के बीच एक बढ़ती समस्या है क्योंकि वे डिजिटल चैनलों के माध्यम से अपने व्यवसाय को गति देना शुरू करते हैं। इस प्रकार के इंटरनेट घोटाले में, धोखेबाज आपके व्यक्तिगत और गोपनीय विवरणों का उपयोग एक नया बैंक खाता खोलने के लिए करते हैं, जिसका एकमात्र उद्देश्य गायब होने से पहले जितनी जल्दी हो सके क्रेडिट सीमा को अधिकतम करना है।
यह पीड़ित को बहुत सारी कानूनी और वित्तीय परेशानियों का सामना करने के लिए छोड़ देता है। अधिकांश उदाहरणों में, नया खाता धोखाधड़ी चार चरणों में आयोजित की जाती है - कच्चे डेटा की कटाई (हैकर्स बड़े संगठनों को लक्षित करके उपभोक्ताओं की (PII) थोक में चोरी करते हैं। दूसरे, डेटा संग्रह को सोशल मीडिया प्लेटफॉर्म और अन्य साइटों से जानकारी जोड़कर आगे बढ़ाया जाता है।
तीसरे चरण में, चोरी किए गए डेटा को धोखेबाजों द्वारा नए वित्तीय खाते खोलने के लिए खरीदा जाता है। पूर्ण प्रतिरूपण और सिंथेटिक पहचान आमतौर पर हैकर्स द्वारा इस प्रकार के घोटाले को अंजाम देने के लिए बनाए जाते हैं। अंत में, धन को अन्य खातों में स्थानांतरित कर दिया जाता है!
आप इस PDF को नए धोखाधड़ी खाते के सभी चरणों के बारे में जानने के लिए देख सकते हैं!
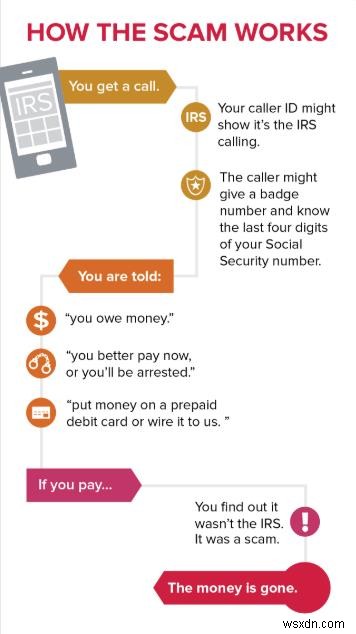
5. प्रतिरूपण घोटाले
हमारी श्रृंखला में पांचवां खतरनाक इंटरनेट घोटाला प्रतिरूपण घोटाला है जो वित्तीय संस्थानों और व्यवसायों को खतरनाक दर से परेशान करना जारी रखता है। तो, वास्तव में यह क्या है? खैर, इस ऑनलाइन घोटाले के अनुसार, लोगों को भुगतान करने या किसी ऐसे व्यक्ति को व्यक्तिगत जानकारी देने के लिए मना लिया जाता है जो आपके संगठन का हिस्सा होने का दावा करता है, जिस पर आप भरोसा कर सकते हैं।
स्कैमर आमतौर पर पुलिस, आपका बैंक, एक उपयोगिता कंपनी, सरकारी विभाग, या आपके संचार सेवा प्रदाता के रूप में पेश होते हैं। घोटाला अक्सर एक फोन कॉल या टेक्स्ट से शुरू होता है जो एक विश्वसनीय फर्म से प्रतीत होता है। हैकर्स स्पूफिंग तकनीकों का उपयोग करके उन्हें और उनके टेक्स्ट को वैध बनाते हैं और आपसे 'तुरंत' कार्य करने के लिए कहते हैं।
प्रतिरूपण घोटाले के कुछ सामान्य उदाहरणों में शामिल हैं: आपसे अपने पैसे को एक सुरक्षित खाते में स्थानांतरित करने के लिए कहा जाता है। वे आपके इंटरनेट कनेक्शन के साथ कुछ समस्याएं बताते हैं और असुविधा के लिए मुआवजा राशि देने का दावा करते हैं। बाद में, वे आपको बैंक विवरण प्रदान करने के लिए धोखा देते हैं, ताकि वे पैसे जमा कर सकें।
आप इन प्रकार के घोटालों का शिकार होने से कैसे बच सकते हैं?
प्रतिदिन सैकड़ों फ़िशिंग साइटों के सामने आने के साथ, WeTheGeek लोगों को उनकी व्यक्तिगत और गोपनीय जानकारी की रक्षा के लिए प्रभावी साइबर सुरक्षा युक्तियाँ साझा करता है।
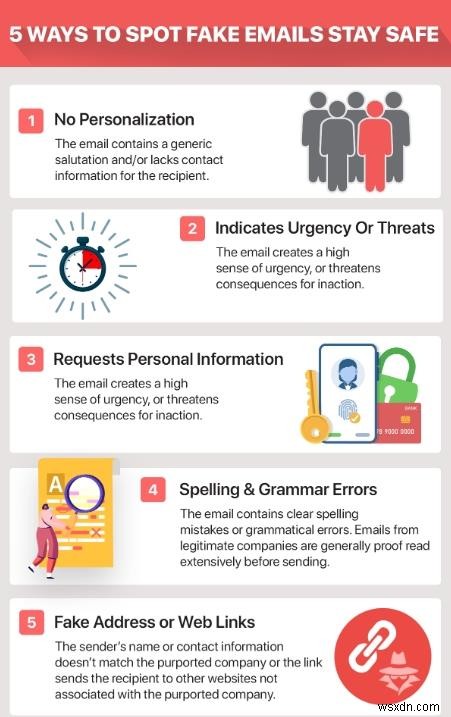
1. संदिग्ध लिंक और ईमेल पर क्लिक करने से बचें
हैकर्स अक्सर धोखाधड़ी वाली वेबसाइटों के माध्यम से लोगों को फ़िशिंग हमलों में उलझाते हैं। आपको सतर्क रहना चाहिए और यह समझना चाहिए कि कंपनियां कभी भी ईमेल के माध्यम से संवेदनशील जानकारी या कोई भुगतान विवरण नहीं मांगेंगी।
2. व्यक्तिगत जानकारी की रक्षा करें
यह पहले से ही अतिरंजित है कि आपको मजबूत पासवर्ड आदतों का पालन करना चाहिए और ऐसे जटिल पासकोड बनाने चाहिए जिन्हें क्रैक करना कठिन हो। साथ ही, आपको यह सुनिश्चित करना होगा कि कोई संवेदनशील जानकारी आपके कंप्यूटर पर छिपी न हो। सुनिश्चित करें कि आप एडवांस्ड आइडेंटिटी प्रोटेक्टर जैसे समर्पित ID थेफ्ट प्रोटेक्शन टूल का उपयोग करते हैं, जो यह सुनिश्चित करता है कि कोई महत्वपूर्ण विवरण आपके डिवाइस पर छिपा न रहे। बल्कि यह एक सुरक्षित वॉल्ट में संग्रहीत होता है, जिस तक केवल आप पहुंच सकते हैं।
एडवांस्ड आइडेंटिटी प्रोटेक्टर डाउनलोड करें
3. एंटीवायरस स्कैन चलाएं
हालांकि बाजार में विभिन्न प्रकार के एंटीवायरस समाधान उपलब्ध हैं, लेकिन उन सभी में घोटालों को संभालने की मजबूत क्षमताएं नहीं हैं। सिस्टविक एंटीवायरस जैसे प्रोग्राम उन्नत एल्गोरिदम और एक मजबूत स्कैनिंग इंजन से लैस हैं जो यह सुनिश्चित करते हैं कि कोई वायरस या मैलवेयर आपके सिस्टम में न घुसे। यह एक समर्पित ब्राउज़र एक्सटेंशन – स्टॉपऑलएड्स भी प्रदान करता है जो घुसपैठ वाले विज्ञापनों को ब्लॉक करने में मदद करता है जो आपके समग्र वेब ब्राउज़िंग अनुभव को बाधित कर सकते हैं।
सिस्टविक एंटीवायरस डाउनलोड करें
4. ऑनलाइन सुरक्षित रूप से सोशलाइज़ करें
जब भी आप सोशल नेटवर्किंग प्लेटफॉर्म का उपयोग कर रहे हों, तो आपको अपने व्यवसाय को अपने तक ही रखना चाहिए। सुनिश्चित करें कि आप गोपनीयता सेटिंग्स अपडेट करें और उन लोगों तक पहुंच प्रतिबंधित करें जिन पर आप भरोसा करते हैं। ऐसी जानकारी पोस्ट करें जिसके बारे में आप पूरी दुनिया को जानने में सहज हों।
5. अपने PC पर रिमोट एक्सेस के बारे में पूछने वाले कॉल का जवाब न दें
यदि वे एक प्रसिद्ध कंपनी से कॉल कर रहे हैं, तो वे आपसे कभी भी रिमोट एक्सेस देने के लिए नहीं कहेंगे। स्कैमर आपसे ऐसा करने के लिए कह सकते हैं ताकि वे किसी समस्या को ठीक कर सकें या मुफ्त अपग्रेड इंस्टॉल कर सकें, लेकिन उन्हें आपके कंप्यूटर पर मैलवेयर या वायरस इंस्टॉल करने के लिए यही चाहिए।
इसके अतिरिक्त, अपने साइबर हाइजीन गेम को बनाए रखने के लिए निम्नलिखित गाइड देखें:
- ऑनलाइन सुरक्षा में सुधार के लिए सर्वोत्तम अभ्यास
- पासवर्ड मैनेजर: ऑनलाइन सुरक्षा का रहस्य?
- ऑनलाइन शॉपिंग सुरक्षा गलतियों से कैसे बचें?
- अपने ज़ूम वीडियो सत्र को सुरक्षित रखने के लिए 5 सुरक्षा युक्तियाँ
- व्हाट्सएप, सिग्नल, और टेलीग्राम उपयोगकर्ता, कुछ सुरक्षा सेटिंग्स परिवर्तन जो आपको अवश्य करने चाहिए!