
Gmail, SMS 2FA विकल्प को हटाना, और QR कोड बकवास
अपडेट: 25 फरवरी, 2025
कई नर्ड की तरह, कल और आज, मैंने इस बारे में समाचारों का एक पूरा गुच्छा पढ़ा कि कैसे Google Gmail खातों के लिए 2-फैक्टर ऑथेंटिकेशन (2FA) के विकल्प के रूप में SMS को हटाने का इरादा रखता है। अपने आप में, यह कोई बड़ी बात नहीं होगी। शायद एक अच्छी चीज भी। लेकिन प्रतिस्थापन के रूप में QR कोड के रूप में सराहा गया प्रतिस्थापन, एक चिंताजनक विकास है। पूरी बकवास, यदि आप मुझसे पूछें।
वास्तव में, मुझे तुरंत एक लेख लिखने के लिए मजबूर महसूस हुआ। Google ने अभी तक इस समाधान के कार्यान्वयन की घोषणा नहीं की है। यह केवल ऑथेंटिकेटर ऐप्स की ओर लोगों को संदर्भित करने का एक फैंसी तरीका हो सकता है। जो, फिर से, एक अच्छी चीज है। या, यह Google पारिस्थितिकी तंत्र के प्रति लोगों को सुरक्षा के नाम पर और अधिक विनम्र बनाने का प्रयास हो सकता है। या कुछ पूरी तरह से अलग। हम देखेंगे। लेकिन मैं कथित "लाभों" को संबोधित करना चाहता हूँ किसी भी QR-संबंधित चीज़ के। शुरू करते हैं।
SMS "असुरक्षित" हैं
टेकब्रो आपको बताएंगे। वे आपको बताएंगे कि SMS सादे टेक्स्ट में भेजे जाते हैं और कोई कोड इंटरसेप्ट कर सकता है। और यह कि SIM स्वैप हमले हुए हैं, जिससे वैध मालिक का फोन नंबर उपयोगकर्ता की जानकारी के बिना किसी बदमाश को पोर्ट कर दिया गया था। वे इन अलग-थलग मामलों को आसन्न कयामत के उदाहरण के रूप में उपयोग करेंगे।
ऐसे तीन कारण हैं जिनकी वजह से यह प्रचार है:
- SIM स्वैप हमलों के शिकार हुए अधिकांश यदि सभी नहीं प्रमुख सार्वजनिक हस्तियां थीं, और उनके पास निगरानी और गोपनीयता के मामले में शायद हजार अन्य चिंताएं हैं। वे लोग आप, मैं, या कोई अन्य यादृच्छिक किसान नहीं हैं। अमीर मत बनो, समस्या हल। या यदि आप हैं, तो शायद गैर-SMS-आधारित 2FA/MFA का विकल्प चुनें। समस्या फिर से हल, कुछ नया आवश्यक नहीं है।
- लगभग हर एक SIM स्वैप हमले के मामले में, ध्यान मध्यस्थ व्यक्ति पर है। इसे काम करने के लिए, एक इच्छुक कर्मचारी की आवश्यकता होती है, AKA एक भ्रष्ट अंदरूनी सूत्र, जो प्रक्रिया में सहायता करेगा। कोई भी तकनीक भारी रिश्वत के साथ प्रबलित लालच को हरा नहीं सकती।
- यह एक बड़े पैमाने पर अमेरिकी समस्या का आरोपण है, एक ऐसा देश जो अपने निवासियों को राष्ट्रीय ID जारी नहीं करता। या कोई अन्य देश जो राष्ट्रीय IDs का उपयोग नहीं करता। अधिकांश स्थानों में, आपको शारीरिक रूप से कहीं दिखना पड़ता है, अपना कार्ड दिखाना पड़ता है, जिस पर उस पर कई विशिष्ट विवरण होते हैं, और फिर, और केवल तभी, आपका नंबर पोर्ट किया जाएगा, या समान। यह रिश्वतखोर कर्मचारी के खिलाफ काम नहीं करेगा, निश्चित रूप से। न ही यह SMS को दोषमुक्त करता है। लेकिन यह ZIP कोड या जन्म तिथि जैसे "अद्वितीय" पहचानकर्ताओं के आधार पर बकवास विवरणों पर आधारित एक यादृच्छिक SIM स्वैप की संभावना को कम करता है। इसके अलावा, यदि आप हाल ही में सभी प्रकार के प्रमुख हैक्स को देखते हैं, तो आपको टेल्को और सुरक्षा कंपनियों के कर्मचारियों के टन मामले मिलेंगे जो सुपर-संवेदनशील डेटा को संभालते हैं, जिन्हें गैर-SMS-आधारित 2FA और MFA सिस्टम के बावजूद, महत्वपूर्ण प्रणालियों के लिए अपनी साख सौंपने में धोखा दिया गया और फ़िश किया गया। फिर से, तकनीक वास्तव में इसे कभी ठीक नहीं कर सकती।
यदि कोई इसे इंटरसेप्ट कर सकता है, तो आपके हाथों में एक बहुत, बहुत बड़ी समस्या है।
SMS क्या है, यह सरल और विश्वसनीय है। और यह आपको स्मार्टफोन या मोबाइल डेटा रखने से नहीं बांधता। आप बहुत अधिक किसी भी चीज़ पर SMS प्राप्त कर सकते हैं जिसमें एक SIM कार्ड है, यहां तक कि 2005 का एक फोन यदि आप चाहते हैं। और यह आजकल एक बहुत सुरक्षित डिवाइस है, खासकर यदि इंटरनेट से जुड़ा नहीं है। आप जिस भी स्मार्टफोन का उपयोग कर रहे हैं उससे कई गुना अधिक।
QR कोड का मतलब है NO गरीब या बूढ़े लोगों की अनुमति
QR कोड स्कैन करने के लिए, आपको सबसे अधिक संभावना एक स्मार्टफोन की आवश्यकता होगी। कैलिफ़ोर्नियाई लोगों को इस पर विश्वास करना मुश्किल होगा, लेकिन गरीब लोग मौजूद हैं, और बूढ़े लोग भी, जिनमें से कोई भी जटिल नर्डी स्मार्टफोन ऐप्स को वहन करने और/या उपयोग करने में सक्षम नहीं होगा।
एक उदाहरण के रूप में, मुझे कुछ बैंकों के बारे में पता है जिन्होंने विभिन्न गतिविधियों के प्राधिकरण के लिए QR कोड स्कैनिंग के साथ मोबाइल ऐप अपनाए हैं। और क्या आप जानते हैं कि बूढ़े लोग इसे कैसे संभालते हैं? वे शारीरिक रूप से शाखा में आते हैं, और कतार में खड़े होते हैं जब तक कोई कर्मचारी उनकी मदद नहीं कर सकता। अब, कंपनियों के लालची होने के साथ, सब कुछ ऑफशोर किया जा रहा है और/या "AI" बॉट्स को सौंप दिया जा रहा है, यदि आप स्मार्टफोन का उपयोग नहीं करते हैं, तो सेवा के साथ बातचीत करने की आपकी संभावनाएं शून्य हो जाती हैं। प्रभावी रूप से, यह 65 से अधिक उम्र के किसी भी व्यक्ति या इतने अमीर नहीं होने वाले किसी भी व्यक्ति के लिए एक बड़ी मिडिल फिंगर है जो एक ब्रांड नए डिवाइस के साथ घूमने में सक्षम नहीं है।
क्या यह लोगों के एक बड़े प्रतिशत को प्रभावित करता है? शायद नहीं। लेकिन अगर मनमाने तकनीकी निर्णयों के आधार पर समाज से "अवांछनीय" के टुकड़ों को छांटने के लिए यह काफी अच्छा है, तो ठीक है।
QR "सुरक्षित" हैं
टेकब्रो आपको बताएंगे। नहीं, वे नहीं हैं। वे "सुरक्षा" का अब तक का सबसे बेवकूफी भरा कार्यान्वयन हैं। यह एक अव्याख्येय चित्रलेख है। निरक्षरों के लिए एक जादुई, रहस्यमय चीज़। हम मानव भाषा और शब्दों का उपयोग करने से 3,000 ईसा पूर्व की तरह हिरोग्लिफ़्स का उपयोग करने की ओर प्रतिगामी हो रहे हैं। लेकिन हे, बेवकूफ लोगों को नियंत्रित करना आसान है, और वे बहुत अधिक लाभदायक हैं।
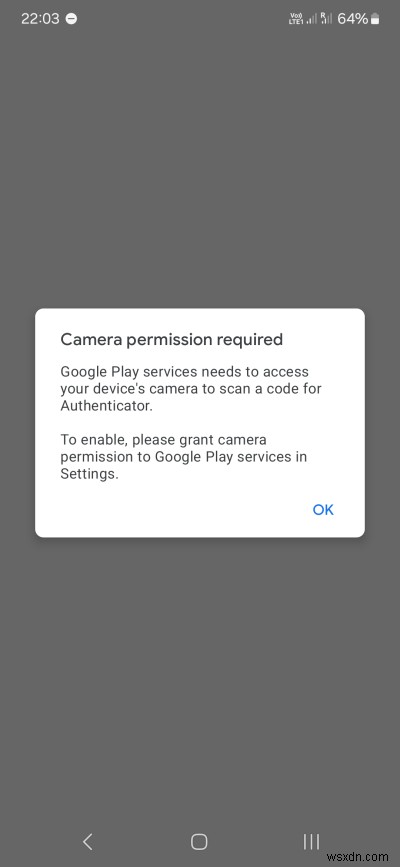
QR कोड के बारे में कुछ भी अच्छा नहीं है सिवाय इसके कि उन्हें एक कैमरे की आवश्यकता होती है। यहाँ इस तकनीक के कितनी घटिया होने के दो हालिया उदाहरण हैं। मेरे Nokia X10 फोन पर, एक सिस्टम अपडेट ने काफी समय के लिए QR स्कैनिंग को नष्ट कर दिया। हाँ, भले ही मैं चाहता था, मैं कुछ भी स्कैन नहीं कर सका। अद्भुत, है ना। मेरे Samsung A54 पर, यदि आप Google Play Services को अतिरिक्त अनुमति नहीं देते हैं, तो आप Google Authenticator, एक पूरी तरह से अलग ऐप, के साथ QR कोड स्कैन नहीं कर सकते। एक प्यारा, डायस्टोपियन स्क्रीनशॉट भी:
आप स्कैन करते हैं, और फिर क्या?
ठीक है, आइए एक पल के लिए मान लें कि यह कार्यान्वयन है। और? लोग अभी भी फ़िशिंग साइट्स पर भेजे जा सकते हैं जो Gmail की तरह दिखेंगी और उनमें QR कोड होंगे। और ये साइट्स लोगों को पहले की तरह ही हँसी-खुशी, बुरी वेब के चारों ओर भेज देंगी। शायद और भी आसानी से। याद रखें, कई प्रमुख हैक्स में, उपयोगकर्ता ने प्रासंगिक 6-अंकीय कोड वास्तविक समय में बदमाशों को प्रदान किए, उन्हें फ़ील्ड में दर्ज करके जो असली चीज़ की तरह दिखते थे। फिर से, तकनीक डर, घबराहट, भ्रम आदि जैसी चीजों को हल नहीं कर सकती। यदि कुछ भी, अस्पष्ट तकनीक केवल इन भावनाओं को बढ़ाती है, जिससे लोग गलतियाँ करने के लिए और भी अधिक प्रवृत्त होते हैं।
एक और संभावना है। यह सिर्फ खराब शब्दों वाला ड्रामा है। शायद इसका सीधा सा मतलब है कि आपको एक साधारण ऑथेंटिकेटर ऐप का उपयोग करने की आवश्यकता है जो OTP कोड उत्पन्न करता है। खैर, वह विकल्प मौजूद है, इसलिए कुछ भी करने, या कोई बड़ी घोषणा करने का कोई कारण नहीं है। फॉलबैक कुंजी है, निश्चित रूप से, लेकिन इसने टेक कंपनियों और उनकी चमकदार, तेजी से आगे बढ़ने वाली बकवास को कभी परेशान नहीं किया (माना जाता है, SMS अभी भी कुछ कार्यों के लिए मौजूद रहेगा)। परवाह किए बिना, QR कोड व्यर्थ और बेकार हैं। आखिरकार, ऑथेंटिकेटर ऐप्स में QR कोड केवल सीड हैश हैं ताकि ऐप्स प्रासंगिक कोड उत्पन्न कर सकें। वे मौजूद हैं क्योंकि "फोन पर टाइप करना" कठिन है। ओह नोज! मुझे एक नदी रोने दो। जैसा कि महान बास्केटबॉल कोच ज़ेल्को ओब्रादोविक कहेंगे, पैराफ्रेसिंग: कौन सा QR कोड? यह QR कोड? यह मजाक है, ब्रे [sic]।
और यदि यह पूरी तरह से नई चीज है, तो फिर क्या? एक फोन को एक अकाउंट से जोड़ें? इसका मतलब कम गोपनीयता, निश्चित रूप से। आज, आपको वास्तव में अपने फोन पर कुछ भी करने की ज़रूरत नहीं है यदि आप Gmail करना चाहते हैं। आप एक ऑथेंटिकेटर ऐप का उपयोग कर सकते हैं, कभी भी किसी कोड को क्लाउड में सिंक न करें, अपने फोन पर डेस्कटॉप पर जो भी आप उपयोग करते हैं उससे पूरी तरह से अलग अकाउंट का उपयोग करें, कई अकाउंट्स का उपयोग करें, आदि। मैं बहुत सनकी नहीं होना चाहता, लेकिन यह लोगों को हमेशा के लिए अपने फोन पर प्रमाणित करने और अपने व्यर्थ जीवन का और अधिक डेटा अधिपतियों को सौंपने के लिए मजबूर करने का एक सुनहरा अवसर है।
मुझे नहीं पता कि यह मामला होने जा रहा है, लेकिन मेरे पास आशावादी होने का कोई कारण नहीं है। पिछले पंद्रह साल या तो देखें। हर चीज के लिए ऑनलाइन अकाउंट, हर जगह क्लाउड क्लाउड क्लाउड बकवास, मैनिफेस्ट V3, विज्ञापन, विज्ञापन "गोपनीयता" और अन्य बेकार ड्रॉस। सब कुछ इडियट्स से और अधिक डेटा काटने के लिए डिज़ाइन किया गया है, और उन्हें और अधिक जुड़ा हुआ और झुका हुआ और बड़ी कंपनियों पर निर्भर बनाने के लिए। यह क्यों अलग होगा?
मेरे पास एक छोटी सी आशा है कि यूरोपीय संघ समीकरण में गोपनीयता और गुमनामी का एक निश्चित स्तर लागू कर सकता है। लेकिन यह दुनिया भर में सभी की जरूरतों को हल नहीं करेगा। और उम्मीद है, बस पर्याप्त प्रतिरोध और शोर होगा ताकि जो भी SMS को प्रतिस्थापित करता है वह समझदार और उपयोगी और सरल हो। मैं केवल आशा कर सकता हूँ।
निष्कर्ष
मुझे Google द्वारा लॉगिन को अधिक सुरक्षित बनाने की कोशिश करने से कोई फर्क नहीं पड़ता। हाँ, एक ऑफ़लाइन ऐप द्वारा उत्पन्न OTP कोड का उपयोग करके 2FA SMS से बेहतर है। लेकिन सुरक्षा अवधारणा के रूप में QR कोड दस लाख गुना बदतर हैं। इसी तरह, टैप इडियट्स के लिए हैं, पासकी अल्ट्रा-कमिटेड गीक्स के अलावा बकवास हैं, और हार्डवेयर कुंजियाँ पेशेवरों और हाई-प्रोफाइल व्यक्तियों के लिए पूर्ण अर्थ रखती हैं। आम लोगों के लिए, SMS सरल और विश्वसनीय विकल्प था, और अभी भी है। ऑथेंटिकेटर-जैसे ऐप उन लोगों के लिए अच्छे हैं जो थोड़े अधिक समझदार हैं और उनके पास स्मार्टफोन का उपयोग करने के लिए पर्याप्त पैसा और ज्ञान है।
SMS को हटाना केवल तकनीक के बारे में नहीं है - यह समाज के बारे में है। इसे हटाना प्रभावी रूप से गरीबों और बूढ़ों को समीकरण से हटा देता है। यह वित्तीय और तकनीकी बहिष्करण है। लेकिन वे लोग वैसे भी लाभदायक नहीं हैं, वे सेवाओं की "सदस्यता" नहीं लेंगे या विज्ञापन नहीं देखेंगे, तो कौन परवाह करता है, है ना? खैर, हमें अभी भी यह देखने की ज़रूरत है कि Google क्या करेगा। शायद यह कुछ वास्तव में समझदार और शांत होने जा रहा है। या नहीं, बिल्कुल भी। हम देखेंगे। जो भी हो, हालांकि, यदि यह QR कोड पर निर्भर करता है, तो यह भयानक, भयानक, बेवकूफ, और व्यर्थ होने जा रहा है। बाय बाय अब।
चीयर्स।


