हाल ही में, वाईफाई के WPA2 प्रोटोकॉल में एक बड़ी खामी दुनिया के सामने प्रकट हुई थी। यह खामी एक हैकर को उपयोगकर्ता के नेटवर्क ट्रैफ़िक को देखने और संवेदनशील पासवर्ड और निजी जानकारी जैसी जानकारी सीखने की अनुमति देती है। इसे "KRACK" नाम दिया गया था (जो "Key Reinstallation Attack" के लिए खड़ा है) और यह WPA2 सुरक्षा के साथ वाईफाई नेटवर्क में लॉग इन करते समय होने वाली कमजोरी के एक बिंदु का फायदा उठाकर काम करता है।
यह कैसे काम करता है?
जब आपका कंप्यूटर आपके राउटर से बात करना चाहता है, तो ऐसा करने के लिए इसे एक एन्क्रिप्शन कुंजी की आवश्यकता होगी। इन कुंजियों का उपयोग केवल एक बार किया जाना चाहिए ताकि वे प्रभावी हों, लेकिन एक शोषण खोजा गया है जो एक कनेक्शन को पुरानी कुंजी का फिर से उपयोग करने के लिए मजबूर करता है। यह खामी "4-वे हैंडशेक" के दौरान होती है जब आपका कंप्यूटर वाईफाई नेटवर्क पर लॉग ऑन करता है। यह हैंडशेक, अनिवार्य रूप से, सुरक्षा औपचारिकताओं की एक श्रृंखला है जो आपका कंप्यूटर और राउटर कनेक्ट होने पर करते हैं।
4-वे हैंडशेक का चरण तीन राउटर द्वारा कंप्यूटर को एक नई एन्क्रिप्शन कुंजी सौंपने से संबंधित है। यदि राउटर को कंप्यूटर से यह संदेश नहीं मिलता कि उसने कोड प्राप्त कर लिया है, तो यह यह सुनिश्चित करने के लिए इसे फिर से भेजेगा कि कंप्यूटर ने इसे प्राप्त कर लिया है। यदि कोई कंप्यूटर पता लगाता है कि चरण तीन को फिर से भेजा गया है, तो यह एन्क्रिप्शन कोड को पुनः इंस्टॉल करेगा। हालांकि, यह पुनर्स्थापना इसके क्रिप्टोग्राफिक नॉनस को उसके डिफ़ॉल्ट मान पर रीसेट कर देती है जो एन्क्रिप्शन से समझौता करता है।
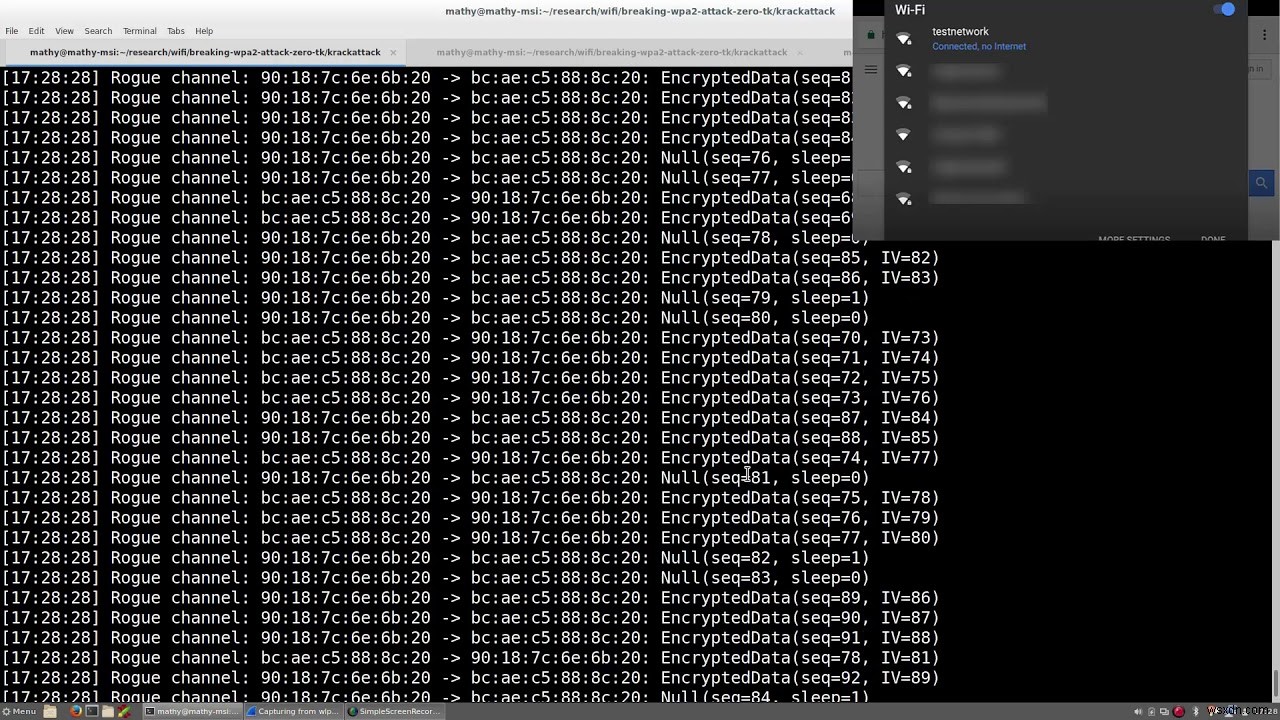
हैकर्स ट्रैफ़िक को देखते हुए इसका फायदा उठाते हैं जब कोई कनेक्ट होता है। जब वे एक कनेक्शन का पता लगाते हैं, तो वे हैंडशेक के चरण तीन के दौरान राउटर के ट्रांसमिशन को कॉपी करते हैं और इसे पीड़ित के कंप्यूटर पर भेजते हैं। कंप्यूटर, अब दो समान ट्रांसमिशन देख रहा है, सोचता है कि राउटर चरण तीन को फिर से भेज रहा है। इससे कुंजी की पुनर्स्थापना होती है, जो तब नॉनस को रीसेट करती है।
अब जब कंप्यूटर एक पुराने नॉनस का उपयोग कर रहा है जिसका पहले उपयोग किया जा चुका है, तो हैकर एन्क्रिप्शन को पार कर सकता है और डेटा पैकेट पढ़ सकता है। यह KRACK वाईफाई भेद्यता विधि को पूरा करता है। हमले का अधिक गहन विवरण KRACK अटैक्स वेबसाइट पर पाया जा सकता है।
अपनी रक्षा कैसे करें
KRACK वाईफाई भेद्यता के साथ मुख्य समस्या यह है कि यह किसी विशिष्ट डिवाइस या OS को लक्षित नहीं कर रहा है। यह WPA2 एन्क्रिप्शन मानक का फायदा उठा रहा है जिसका उपयोग WPA2 वाईफाई क्षमताओं वाले हर डिवाइस द्वारा किया जाता है। चूंकि WPA2 लंबे समय से एक लोकप्रिय वाईफाई मानक रहा है, यह अधिकांश कंप्यूटरों, उपकरणों और राउटर्स को प्रभावित करता है जो वाईफाई के माध्यम से इंटरनेट से जुड़ते हैं।
KRACK से सुरक्षित रहने के लिए, आप निम्नलिखित कार्य कर सकते हैं ताकि खुद को बचाने में मदद मिल सके।
अपने डिवाइस और राउटर अपडेट करें
चूंकि यह इतना बड़ा शोषण है, WPA2 का उपयोग करने वाले उत्पादों की कंपनियां एक फिक्स जारी करने के लिए जोर दे रही हैं। इसमें ऑपरेटिंग सिस्टम और राउटर दोनों शामिल हैं। अपने ऑपरेटिंग सिस्टम के लिए, किसी भी अपडेट की जांच करें कि क्या कोई पैच जारी किया गया है। विंडोज ने पहले ही एक पैच प्रकाशित कर दिया है जो इस मुद्दे को ठीक करता है, इसलिए सुनिश्चित करें कि आप अपने विंडोज अपडेट पर अपडेटेड हैं। अपने राउटर के लिए, जांचें कि क्या कोई फर्मवेयर अपडेट जारी किया गया है जो इस भेद्यता को पैच करता है। यदि नहीं, तो किसी भी अपडेट के लिए इसके निर्माता से संपर्क करें।
पब्लिक वाईफाई का उपयोग न करें
पब्लिक वाईफाई हमेशा हैकिंग प्रयासों के लिए एक हनीपॉट रहा है, और यह नया शोषण मामलों को बेहतर नहीं बनाता है। यदि पब्लिक वाईफाई के मालिक ने इसके राउटर के फर्मवेयर को अपडेट नहीं किया है, तो यह अभी भी KRACK वाईफाई भेद्यता के प्रति संवेदनशील हो सकता है। जैसे, यह एक हैकर के लिए हॉटस्पॉट हो सकता है जो पैकेट से व्यक्तिगत जानकारी हासिल करने की कोशिश कर रहा है। फिलहाल, पब्लिक वाईफाई कनेक्शन का उपयोग न करने का प्रयास करें। यदि आपको एक का उपयोग करना है, तो इसका उपयोग करते समय किसी भी व्यक्तिगत जानकारी को दर्ज न करने का प्रयास करें।
HTTPS वाली साइट्स का उपयोग करें
जब आप साइट्स में लॉग इन कर रहे हों, तो सुनिश्चित करें कि वेबसाइट के बगल में सुरक्षा प्रमाणपत्र "HTTPS" कहता है। एक KRACK पैकेट के भीतर डेटा पढ़ने के लिए कनेक्शन से HTTPS एन्क्रिप्शन को हटा सकता है। यदि आप किसी वेबसाइट पर HTTPS प्रमाणपत्र देखते हैं, तो आपका कनेक्शन अभी भी सुरक्षित होना चाहिए। यदि यह चला गया है, तो यह संकेत है कि कुछ बहुत गलत हो गया है। HTTPS प्रमाणपत्र के बिना साइट्स में अपनी जानकारी दर्ज न करें, खासकर अगर पहले एक था।
पूरी तरह से वाईफाई से दूर रहें
यदि आप अपने डिवाइस या अपने राउटर को अपडेट नहीं कर सकते, तो आप वाईफाई-रहित मार्ग अपना सकते हैं। मोबाइल फोन को फिलहाल सेल्युलर डेटा का उपयोग करने के लिए सेट करें और कंप्यूटर और लैपटॉप को ईथरनेट के माध्यम से अपने राउटर से कनेक्ट करें। KRACK वाईफाई भेद्यता आपको प्रभावित नहीं करेगी यदि आप वाईफाई का बिल्कुल भी उपयोग नहीं करते हैं, तो यह आपको किसी भी संभावित हमले से सुरक्षित रखेगा।
KRACK पर कार्रवाई
जबकि KRACK एक गंभीर मुद्दा है जो दुनिया भर में बहुत सारे उपकरणों को प्रभावित करता है, इसे ठीक करने के प्रयास हमेशा चल रहे हैं। अब आप जानते हैं कि KRACK कैसे काम करता है और हमले से खुद को कैसे बचाएं।
क्या KRACK वाईफाई भेद्यता आपको चिंतित करती है? हमें नीचे बताएं।