"ज़ाफ़ोड बस यही आदमी है, आप जानते हैं?"
– हाफ्रंट, डगलस एडम्स द्वारा हिचहाइकर गाइड टू द गैलेक्सी। किताब, फिल्म नहीं। निश्चित रूप से फिल्म नहीं।
कुछ लोग (??) वास्तव में साइबर सुरक्षा, एंड-टू-एंड एन्क्रिप्शन में हैं, और जब उन्होंने पहली बार सीखा कि एनिग्मा कैसे काम करता है तो पूरी तरह से गीक आउट हो गए। इन लोगों में एक कम-हास्यास्पद व्यक्तिगत साइबर सुरक्षा मुद्रा बनाने में सहज रुचि होने की संभावना है।
अधिकांश लोग, दुर्भाग्य से, साइबर सुरक्षा को वैकल्पिक मानते हैं। अधिकांश लोग ऐसी बातें कहते हैं:
"मेरे जैसे छोटे पुराने मुझे कोई निशाना नहीं बना रहा।"
"मेरे पास छिपाने के लिए कुछ भी नहीं है, वैसे भी।"
"मैं यह सब सीखने के लिए बहुत व्यस्त हूँ। कोई मुझे केवल सात मिनट में पढ़ने के लिए सर्वोत्तम प्रथाओं का एक सरल सारांश क्यों नहीं दे सकता?"
उन लोगों से, मैं कहता हूँ, नमस्ते, काल्पनिक अस्पष्ट पाठक! यहाँ सर्वोत्तम प्रथाओं का एक सरल सारांश है जिसे आप लगभग सात मिनट में पढ़ सकते हैं।
रुको मुझे क्यों परवाह करनी चाहिए
आपको यह समझने में कठिनाई हो सकती है कि साइबर सुरक्षा क्यों मायने रखती है जब आप सिर्फ एक औसत व्यक्ति हैं। निश्चित रूप से, आप नहीं चाहते कि आपके उपकरण हैक हों या आपका व्यक्तिगत डेटा चोरी हो, लेकिन ऐसा नहीं है कि कोई विशेष रूप से आपके पीछे पड़ा है, है ना?
हे एलेक्स, मैं "$400 के लिए 'सही' लूंगा।" यह संभावना नहीं है कि कोई आपका विशेष सामान चुराने का प्रयास कर रहा है, हालांकि मुझे मानना होगा कि वह फारसी कालीन वास्तव में कमरे को एक साथ बांध देगा। इसके बजाय, साइबर सुरक्षा को समझने में मदद मिल सकती है अगर आप इसे लो-हैंगिंग फ्रूट के संदर्भ में सोचते हैं।
आपके पास कुछ फल हैं, मेरे पास कुछ फल हैं। ब्लॉक के नीचे जो के पास 1.21 गीगावॉट फ्लक्स-कैपेसिटर-संचालित फल-छीनने वाला रोबोट है। जो हम में से किसी के अस्तित्व को नहीं जानता, लेकिन उसका रोबोट (बहुत तेजी से) दरवाजे से दरवाजे तक, पूरे ब्लॉक के चारों ओर, फल की तलाश में जाता है। अगर मेरा सामने का दरवाजा बंद है और आपका खुला खड़ा है, तो जो का रोबोट किसका फल छीनेगा?
अगर यह उबाऊ, पुराना, नियमित सुरक्षा जैसा लगता है, तो आप सही हैं! साइबर सुरक्षा कुछ जादुई मंत्र खोजने के बारे में नहीं है जो आपके फल को अधिकतम रूप से सुरक्षित बनाता है। यह आपके फल को बगल वाले फल से अधिक सुरक्षित बनाने के बारे में है। आप इसे कुछ विचारशील आदतों को अपनाकर करते हैं, ठीक उसी तरह जैसे आपने फ्रूट-स्नैचिंग रोबोट के खिलाफ बचाव के लिए अपना सामने का दरवाजा बंद करना सीखा।
सुरक्षा उल्लंघन और घटनाएं हर दिन होती हैं। उनमें से अधिकांश इसलिए होती हैं क्योंकि एक स्वचालित स्कैनर ने एक विस्तृत जाल डाला और एक ऐसे व्यक्ति या कंपनी को ढूंढा जिसमें ढीली सुरक्षा थी जिसे हैकर तब शोषित कर सकता था। वो आदमी मत बनो।
रुको सुरक्षा मुद्रा क्या है वैसे भी
नेशनल इंस्टीट्यूट ऑफ स्टैंडर्ड्स एंड टेक्नोलॉजी सुरक्षा मुद्रा को इस प्रकार परिभाषित करता है:
सूचना आश्वासन संसाधनों (जैसे, लोग, हार्डवेयर, सॉफ्टवेयर, नीतियां) और क्षमताओं के आधार पर एक उद्यम के नेटवर्क, सूचना, और प्रणालियों की सुरक्षा स्थिति जो उद्यम की रक्षा का प्रबंधन करने और स्थिति बदलने पर प्रतिक्रिया करने के लिए मौजूद हैं। (NIST विशेष प्रकाशन 800–30, B-11)
ऊपर महत्वपूर्ण बात है, "उद्यम की रक्षा का प्रबंधन करने के लिए मौजूद क्षमताएं।" व्यक्तिगत सुरक्षा के संदर्भ में, आप उद्यम हैं। बधाई हो। आप वहां साहसपूर्वक जाएं जहां कोई आदमी पहले नहीं गया है।
इससे पहले कि आप अजीब नई दुनियाओं का पता लगाएं (आखिरकार यह इंटरनेट है), ऐसे कदम हैं जो आप अपनी रक्षा का प्रबंधन करने के लिए उठा सकते हैं। शब्द "क्षमताएं" उपयुक्त है, क्योंकि कुछ चीजों को रखने से आपको बहुत ज्यादा साइबर सुरक्षा महाशक्तियां मिलेंगी। यहां वे तीन कदम हैं जिन्हें मैं सबसे महत्वपूर्ण और फायदेमंद मानता हूं:
- बहु-कारक प्रमाणीकरण का उपयोग करें
- VPN का उपयोग करें
- स्वस्थ संदेह विकसित करें
इन तीन चाबियों के साथ, आपकी साइबर सुरक्षा मुद्रा रोबोट लंच होने से वॉर गेम्स तक जाती है — जहां हमलावर के लिए जीत की चाल खेलना नहीं है।
1. बहु-कारक प्रमाणीकरण का उपयोग करें
पासवर्ड मर चुके हैं। कम्प्यूटेशनली, वे एक हल की गई समस्या हैं, और पासवर्ड क्रैक करना केवल समय की बात है। दुर्भाग्य से, कई लोग अभी भी एक ही समझौता किए गए पासवर्ड का उपयोग कई खातों के लिए करके इस प्रक्रिया को गति देने में मदद करते हैं, जिससे खुद को अकल्पनीय लाभ के लिए जोखिम में डालते हैं। पासफ्रेज़ लंबे और अधिक जटिल हैं, और क्रैक होने में बहुत अधिक समय लगेगा। मैं उनकी अत्यधिक अनुशंसा करता हूं; फिर भी, आपका पासवर्ड अंततः मायने नहीं रखता।
कम से कम अभी के लिए, उत्तर बहु-कारक प्रमाणीकरण (MFA) है। MFA तीन प्रकार के प्रमाणीकरण कारकों से बना है:
- कुछ जो आप जानते हैं, जैसे एक पासफ्रेज़;
- कुछ जो आपके पास है, जैसे एक चिप पिन कार्ड या फोन; और
- कुछ जो आप हैं, जैसे आपका चेहरा या फिंगरप्रिंट।
इनमें से दो या अधिक कारक अकेले पासवर्ड से अनंत रूप से बेहतर हैं, खासकर यदि आपका पासवर्ड इस सूची में है।
एकाधिक प्रमाणीकरण कारक अब खाता प्रदाताओं और सोशल मीडिया साइटों द्वारा व्यापक रूप से समर्थित हैं। यदि आपके पास विकल्प है, तो प्रमाणीकरण कोड प्राप्त करने के तरीके के रूप में टेक्स्ट संदेशों का उपयोग करने से बचें। SMS प्रमाणीकरण आपको सिम स्वैप हमले के प्रति संवेदनशील बनाता है — आगे के प्रश्न जैक डोर्सी को निर्देशित करें। इसके बजाय, अपने डिवाइस पर कोड उत्पन्न करने के लिए Google Authenticator जैसे ऑथेंटिकेटर ऐप का उपयोग करें। यह सुनिश्चित करता है कि अकेले आप, उस विशेष डिवाइस का उपयोग करके, सही प्रमाणीकरण कोड प्राप्त करेंगे। 'वर्स की कोई शक्ति आपको नहीं रोक सकती।
Google Authenticator ऐप उस विशिष्ट डिवाइस के साथ काम करता है जिस पर आपने इसे सेट किया है, इसलिए जब आपको नया डिवाइस मिलता है तो आपको Google Authenticator को अपने नए फोन पर ले जाने की आवश्यकता होगी। हार्डवेयर प्रमाणीकरण कुंजी जैसे YubiKey डिवाइस स्विच करते समय कम परेशानी पेश कर सकते हैं, लेकिन अभी तक प्रमाणीकरण ऐप्स जितने व्यापक रूप से समर्थित नहीं हैं।
2. VPN का उपयोग करें
VPN का उपयोग करने और न करने का अंतर इस तरह है जैसे द डार्क नाइट राइजेस वास्तव में अच्छी थी और बैटमैन वी सुपरमैन वास्तव में, वास्तव में खराब थी। एक ही फ्रैंचाइज़ी, पूरी तरह से अलग मानक।
मान लीजिए आप बहुत सारा मेल भेजते हैं, लेकिन कभी अपने पत्रों को लिफाफे में रखने या उन्हें आधा मोड़ने की जहमत नहीं उठाते। जो कोई भी परेशान होकर देखेगा वह जान जाएगा कि आप वास्तव में ड्रेड पाइरेट रॉबर्ट्स नहीं हैं। जब आप वर्चुअल प्राइवेट नेटवर्क का उपयोग करते हैं, खासकर यदि आप अक्सर सार्वजनिक वाईफाई से जुड़ते हैं, तो यह आपके पत्रों को क्रिप्टोग्राफिक रूप से सीलबंद लिफाफे में डालकर एक विशेष अदृश्य कूरियर सेवा के माध्यम से भेजने जैसा है। इच्छित प्राप्तकर्ता के अलावा कोई भी आपके पत्र नहीं पढ़ सकता, और आप और कूरियर के अलावा कोई नहीं जानता कि पत्र किसे भेजे गए हैं।
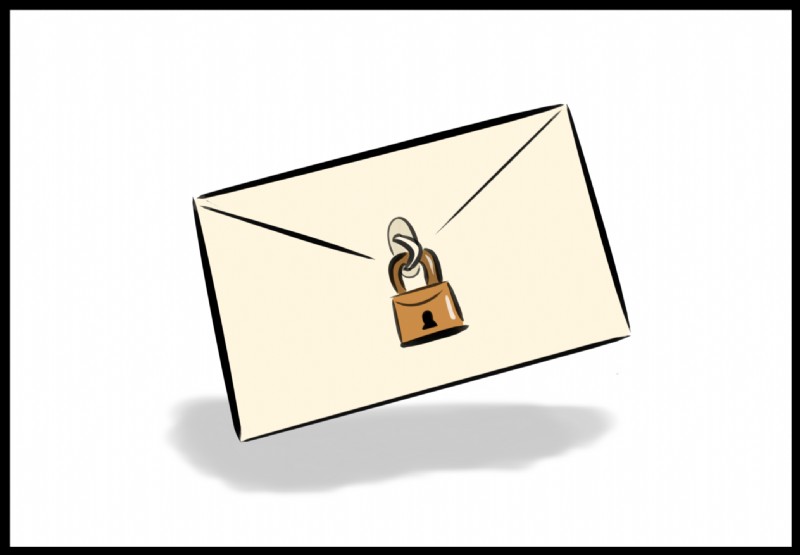
VPN दूसरों को आपके संचार पढ़ने से रोकते हैं, जैसे अवसरवादी हमलावर जो खुले वाईफाई को स्कैन करते हैं, और यहां तक कि आपके अपने इंटरनेट सर्विस प्रोवाइडर (ISP) जो विज्ञापन डॉलर के लिए आपके उपयोग डेटा को बेच सकते हैं।
एक भरोसेमंद VPN प्रदाता चुनने के लिए कुछ शोध की आवश्यकता होती है, और यह अपने आप में एक अलग लेख के लिए पर्याप्त सामग्री है। एक प्रारंभिक बिंदु के रूप में, लॉगिंग के खिलाफ सख्त नीतियों वाले प्रदाताओं की तलाश करें, और सेवा के लिए मासिक $5-$10 USD के बीच भुगतान करने की अपेक्षा करें। मुफ्त VPN ऐप्स और अस्पष्ट गोपनीयता नीतियों वाली सेवाओं से बचें; वे आमतौर पर आपको जितना आप जानेंगे उससे कहीं अधिक खर्च कराएंगे।
3. स्वस्थ संदेह विकसित करें
अंततः, आपकी साइबर सुरक्षा रक्षा में सबसे कमजोर कड़ी आप हैं। इंटरनेट पर सभी MFA और VPN आपकी रक्षा नहीं करेंगे अगर कोई घोटाला या मैलवेयर बॉट आपको सामने के फाटक खोलने में धोखा दे सकता है। हाँ, मुझे पता है यह एक बहुत अच्छा दिखने वाला लकड़ी का घोड़ा है। मुफ़्त भी। क्या आपने इसे ऑर्डर किया था? नहीं? तो यह बाहर ही रह सकता है।
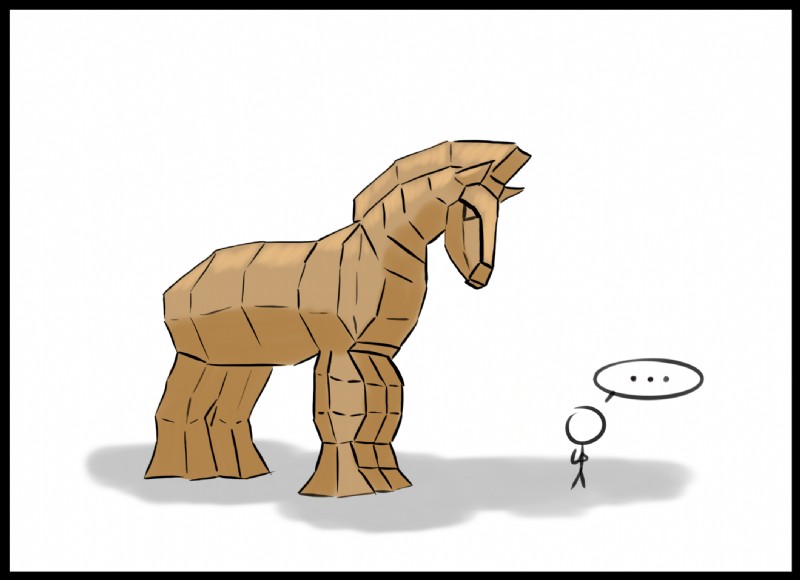
अपने आभासी दरवाजे पर पहुंचाई गई चीजों पर सवाल उठाने की आदत विकसित करें। ईमेल, फोन, और मैसेजिंग घोटाले परिष्कार में भिन्न होते हैं, रिकटे रोबोट-असेंबल्ड शॉटगन ब्लास्ट से लेकर विस्तृत सोशल इंजीनियरिंग हमलों तक जो संज्ञानात्मक पूर्वाग्रहों का बहुत प्रभावी ढंग से उपयोग करते हैं। यह मत मानो कि आप उनके लिए बहुत चालाक हैं; मनुष्य बहुत अनुमानित प्राणी हैं। आखिरकार, कोई स्पेनिश इंक्विजिशन की उम्मीद नहीं करता।
इसके बजाय, सवाल पूछें। उन संचारों को दोबारा जांचें जो आपसे लिंक पर क्लिक करने या वेबसाइट पर जाने के लिए कहते हैं, भले ही वे किसी ऐसे व्यक्ति से आए हों जिसे आप जानते हैं या किसी कंपनी का उपयोग करते हैं। यदि आप पिछले व्यक्तिगत बातचीत के आधार पर निश्चित नहीं हैं कि आपके दोस्त या बैंक या माँ ने यह ईमेल भेजा है, तो फोन उठाएं और उन्हें कॉल करें। यहां तक कि अगर आपको लगता है कि आप निश्चित हैं, तो फोन उठाएं और जांचें। आप वैसे भी अपनी माँ को पर्याप्त कॉल नहीं करते।
ओह, और अगर फोन पर मौजूद व्यक्ति आपके स्थानीय कर कार्यालय या IRS या CRA से है और वे आपके खातों को फ्रीज करने वाले हैं क्योंकि गलत पहचान के मामले के परिणामस्वरूप आप पर मालिबू में 600-फुट यॉट पर ऋण न चुकाने के लिए आपराधिक आरोप लगाया गया है, तो बस काट दें। आप इससे बेहतर जानते हैं। टैक्स एजेंसियों के पास फोन नहीं होते।
आपका व्यक्तिगत साइबर सुरक्षा स्टार्टर पैक
अब आपके पास एक मजबूत व्यक्तिगत साइबर सुरक्षा मुद्रा के तीन द्वार खोलने के लिए तीन चाबियां हैं। अगर उन चाबियों ने आपकी जिज्ञासा भी खोल दी है, तो नीचे जाने के लिए बहुत अधिक खरगोश छेद है। मैं बाइनरी ब्लॉगर की महान सलाह के लिए सिक्योरिटी इन फाइव पॉडकास्ट की अत्यधिक अनुशंसा करता हूं, जिसने इस पोस्ट के अधिकांश को प्रेरित किया। सर्विलांस सेल्फ डिफेंस ऑनलाइन संचार को सुरक्षित करने पर इलेक्ट्रॉनिक फ्रंटियर फाउंडेशन के सुझाव प्रदान करता है। ट्रॉय हंट का एक YouTube सीरीज़ भी है जिसका शीर्षक इंटरनेट सिक्योरिटी बेसिक्स है जो ऑनलाइन अपनी रक्षा कैसे करें, इस पर अधिक गहराई से जाता है।
अभी के लिए, मुझे आशा है कि आप अपनी नई साइबर सुरक्षा शक्तियों का उपयोग अच्छे के लिए करेंगे। जो सीखा है उसे ध्यान में रखें। यह आपको बचा सकता है।