जब आप अपना लैपटॉप बिना निगरानी के छोड़ते हैं, तो क्या आपने कभी चिंता की है कि इससे छेड़छाड़ की जा सकती है और किसी ने आपके डेटा चुराने के लिए मैलवेयर इंस्टॉल किया होगा? भले ही आपने इसे ऐसी जगह न छोड़ा हो जहां इसे चुराया जा सके, छेड़छाड़ अभी भी एक वास्तविक जोखिम है। यह गाइड उन व्यावहारिक कदमों को सूचीबद्ध करता है जो आप अपने लैपटॉप के साथ छेड़छाड़ की संभावनाओं को कम करने के लिए उठा सकते हैं जब इसे बिना निगरानी के छोड़ दिया जाता है।
विषय सूची
BIOS/UEFI पासवर्ड सक्षम करें
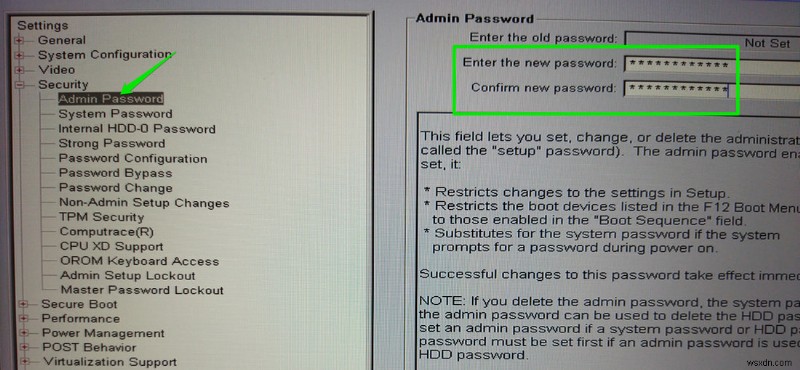
बूट के बाद के कई सुरक्षा विकल्प लैपटॉप BIOS/UEFI के अंदर सूचीबद्ध हैं। एक दुर्भावनापूर्ण अभिनेता उनका फायदा उठाकर हमले कर सकता है, जैसे सिक्योर बूट को अक्षम करके रूटकिट इंस्टॉल करना। आप BIOS को पासवर्ड-प्रोटेक्ट कर सकते हैं ताकि अन्य लोग आपकी सिस्टम सेटिंग्स बदलने के लिए इसे एक्सेस न कर सकें।
ऐसा करने के लिए, BIOS एक्सेस करें और Security या Authentication सेक्शन के तहत Admin/Setup password विकल्प ढूंढें। यहां, आप BIOS को लॉक करने और अनधिकृत एक्सेस को रोकने के लिए पासवर्ड जोड़ सकते हैं। ध्यान रखें कि हालांकि यह अधिकांश दुर्भावनापूर्ण अभिनेताओं के लिए एक निवारक है, एक समर्पित हमलावर कुछ लैपटॉप पर CMOS रीसेट करके BIOS को आसानी से रीसेट कर सकता है।
एक्सटर्नल बूट सपोर्ट अक्षम करें
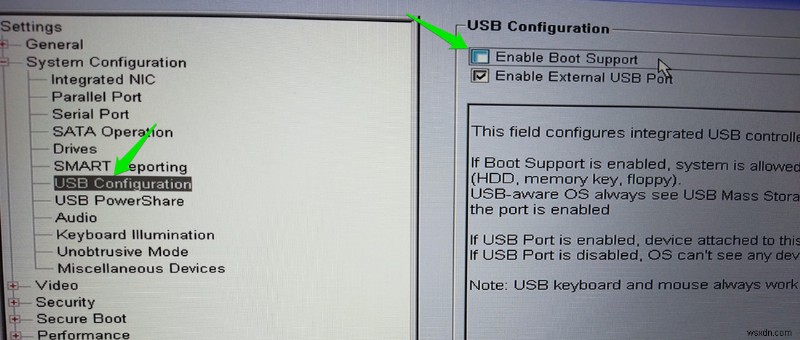
आपको बूट करने योग्य ड्राइव के माध्यम से अपने PC को बूट करने की क्षमता भी बंद कर देनी चाहिए। एक दुर्भावनापूर्ण अभिनेता इसका उपयोग संभवतः आपके डेटा तक पहुंच प्राप्त करने या बैकडोर इंस्टॉल करने के लिए कर सकता है। आप BIOS में एक्सटर्नल ड्राइव से बूट करने की क्षमता को बंद करके इसे होने से रोक सकते हैं।
फिर से BIOS एक्सेस करें और USB configuration मेनू ढूंढें। इसमें Boot support विकल्प होना चाहिए जो एक्सटर्नल डिवाइस से बूटिंग को रोकता है। इसे अक्षम करें, और यह एक अलग ड्राइव से बूटिंग को रोकेगा। अगर आपको एक्सटर्नल ड्राइव से बूट करने की आवश्यकता है तो इन परिवर्तनों को पूर्ववत करना सुनिश्चित करें।
टैम्पर-डिटेक्शन स्टिकर्स का उपयोग करें
कई प्रकार के टैम्पर-डिटेक्शन स्टिकर्स उपलब्ध हैं जो आपके लैपटॉप के साथ अधिकांश प्रकार की छेड़छाड़ का पता लगा सकते हैं। वे आमतौर पर पेपर या प्लास्टिक लेबल के रूप में आते हैं जो हटाए जाने या छेड़छाड़ किए जाने पर छेड़छाड़ का दृश्य प्रमाण छोड़ते हैं, जैसे एक वॉयड पैटर्न।
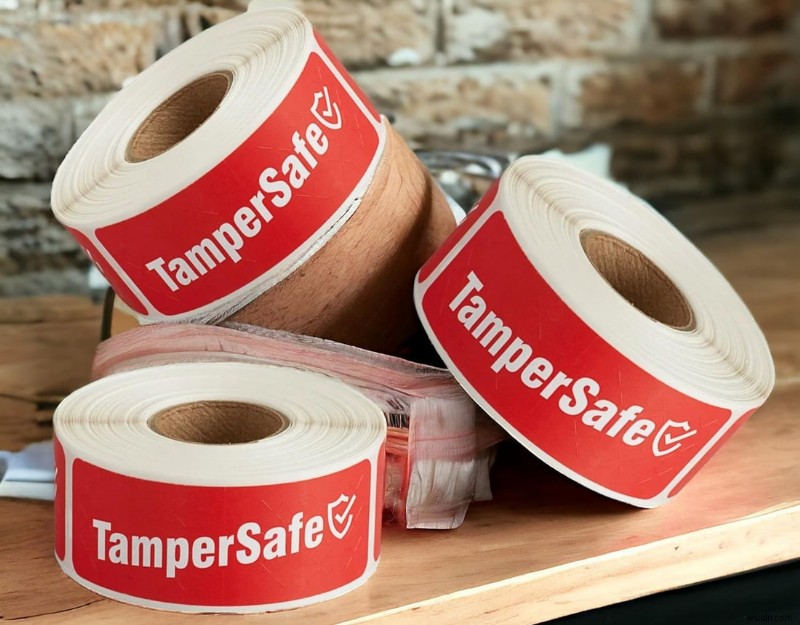
आप इन स्टिकर्स को कहीं भी लगा सकते हैं जहां आपको लगता है कि आपके लैपटॉप के साथ छेड़छाड़ का जोखिम है, जैसे स्क्रू, बॉटम चेसिस, या यहां तक कि अनयूज्ड पोर्ट्स। वे आमतौर पर सस्ते होते हैं, इसलिए जब आपको उन्हें स्वयं हटाने की आवश्यकता होती है तो उन्हें बदलना आसान होता है। आप कस्टम-आकार के टैम्पर-डिटेक्शन स्टिकर्स बनाने के लिए TamperSafe टेप प्राप्त कर सकते हैं।
USB पोर्ट प्रोटेक्टर्स प्राप्त करें
चूंकि USB पोर्ट छेड़छाड़ के लिए मुख्य प्रवेश बिंदु हैं, आप किसी भी शोषण को रोकने के लिए एक अधिक मजबूत समाधान का उपयोग कर सकते हैं। आप समर्पित USB पोर्ट प्रोटेक्टर्स खरीद सकते हैं जो दूसरों को पोर्ट्स में कोई USB डिवाइस डालने से रोकेंगे। वे USB-C और USB-A आकार में आते हैं और किसी अन्य USB डिवाइस की तरह फिट होते हैं ताकि दूसरे डिवाइस की एंट्री रोकी जा सके।
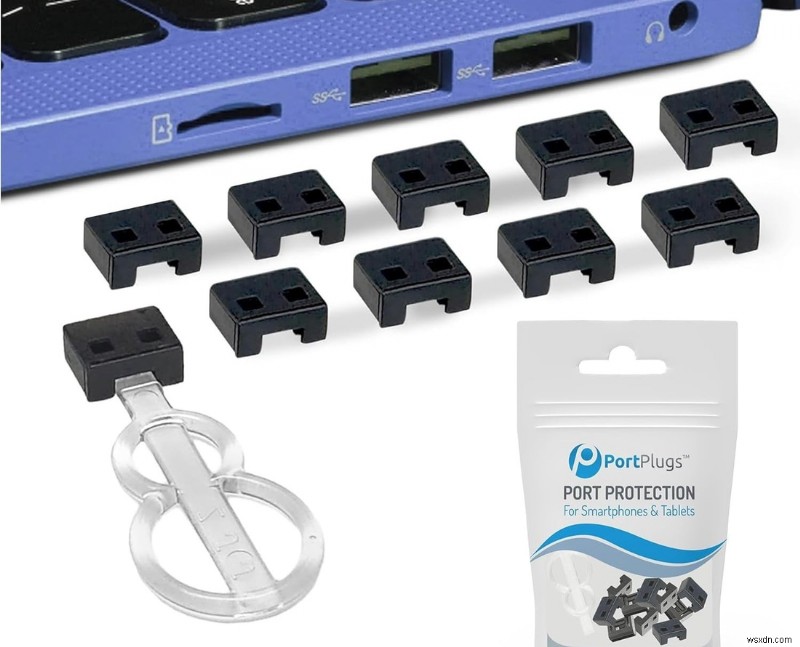
अधिकांश एक समर्पित कुंजी के साथ आते हैं जिसे आपको USB पोर्ट प्रोटेक्टर में डालकर अनलॉक और हटाना होगा। समर्पित कुंजी के बिना, एक दुर्भावनापूर्ण अभिनेता इसे तोड़े बिना प्रोटेक्टर को बाहर नहीं निकाल पाएगा। PortPlugs के USB-A और USB-C पोर्ट्स के लिए कुछ अच्छे USB प्रोटेक्टर्स हैं।
BitLocker के साथ डेटा एन्क्रिप्ट करें
आप Windows में BitLocker के साथ अपने सिस्टम ड्राइव को एन्क्रिप्ट भी कर सकते हैं। इसमें एक प्री-बूट ऑथेंटिकेशन फ़ीचर है जो एन्क्रिप्शन कुंजी के बिना OS को लोड होने से रोकता है। आप OS को लॉक डाउन कर सकते हैं और डेटा एन्क्रिप्ट कर सकते हैं, ताकि आपका सिस्टम अप्राप्य हो जाए। अगर कोई आपके PC तक पहुंच प्राप्त करता है, तो वे अभी भी इससे डेटा चुरा नहीं सकते या OS तक पहुंचने का प्रयास नहीं कर सकते, क्योंकि यह OS लोड होने से पहले भी एक्सेस को रोकता है।
इन सुरक्षा उपायों के अलावा, आपको छेड़छाड़ के स्पष्ट संकेतों के प्रति सावधान रहना चाहिए, जैसे लैपटॉप का हिलना या लैपटॉप से कुछ जुड़ा होना। अगर आपको छेड़छाड़ के कोई संकेत मिलते हैं, तो अपने महत्वपूर्ण डेटा का बैकअप लेना और Windows की क्लीन इंस्टॉल करना सबसे अच्छा है।