तो, यहाँ एक सामान्य मामला है: आपको किसी के साथ पासवर्ड साझा करने की आवश्यकता है, लेकिन यदि आप इसे केवल ईमेल करते हैं, तो यह उनके इनबॉक्स में पड़ा रहेगा और किसी भी भविष्य के हैकर के संपर्क में आ जाएगा जो उनके खाते तक पहुंच प्राप्त कर सकता है। या शायद आप एक लंबा नोट साझा करना चाहते हैं, लेकिन उसी कारण से ईमेल नहीं करना चाहते: आप नहीं चाहते कि दूसरी तरफ इसका स्थायी रिकॉर्ड हो, और आप नहीं चाहते कि इसे तीसरे पक्ष द्वारा इंटरसेप्ट किया जाए। अंत में, आप एक फाइल को सुरक्षित रूप से साझा करना चाह सकते हैं, और एक बार जब दूसरी पार्टी (या पार्टियां) इसे प्राप्त कर लें तो इसे हटाने में सक्षम होना चाहते हैं।
कोई फर्क नहीं पड़ता आपका परिदृश्य, मैंने आपके डेटा को सुरक्षित और निजी तौर पर पार करने के कई ठोस तरीके तैयार किए हैं। कोई एक तरीका सही सुरक्षा प्रदान नहीं करता (वास्तव में क्या करता है?), लेकिन वे निश्चित रूप से सादे टेक्स्ट नोट्स को मात देते हैं।
पासवर्ड और टेक्स्ट साझा करना
इस पोस्ट को पढ़ने के बाद आप जो सबसे महत्वपूर्ण काम कर सकते हैं वह है पासवर्ड को सादे टेक्स्ट में ईमेल करना बंद करना। गंभीरता से - ऐसा न करें, यदि आप प्रश्न में पासवर्ड के बारे में थोड़ा भी परवाह करते हैं। कुछ लोग सेवा के नाम के साथ पासवर्ड भेजते हैं ("मेरा ईबे पासवर्ड है...), जो बिल्कुल पागलपन है। लेकिन भले ही आप पासवर्ड को अपने आप में, बिना विषय या अन्य प्रासंगिक जानकारी के ईमेल में भेजते हैं, एक तीसरा पक्ष अभी भी यह अनुमान लगाने में सक्षम हो सकता है कि पासवर्ड किसके लिए है। आखिरकार, जीमेल (उदाहरण के लिए) संदेशों के साथ चैट लॉग सहेजता है - इसलिए यदि आपने किसी के साथ गूगल टॉक चैट की थी जिसमें पासवर्ड पर चर्चा की गई थी और उसने बाद में इसे ईमेल करने का उल्लेख किया था, तो एक हमलावर जल्दी से इसका पता लगा सकता है।
तो, एन्क्रिप्टेड टेक्स्ट भेजना या फाइलों को सुरक्षित रूप से साझा करना विलासिता माना जा सकता है, लेकिन पासवर्ड को सुरक्षित रूप से साझा करना वास्तव में नहीं है।
ओल्ड स्कूल: प्री-शेयर्ड ट्रांसपोजिशन सिफर
सच्चाई में, ईमेल करते समय पासवर्ड के साथ काफी ठोस सुरक्षा बनाए रखने के लिए आपको किसी सॉफ्टवेयर की आवश्यकता नहीं है। इसे लें, उदाहरण के लिए:
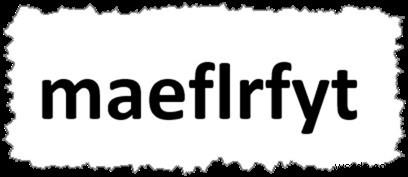
मान लें कि यह एक पासवर्ड है जिसे मैंने आपको ईमेल किया। केवल यह वास्तव में पासवर्ड नहीं है: मैंने अक्षरों को थोड़ा सा इधर-उधर कर दिया है। आप और मैं दोनों जानते हैं कि मैंने उन्हें स्थानांतरित कर दिया है, और कैसे, क्योंकि हमने इसे किसी अन्य माध्यम (कहें, स्काइप या फोन) में पहले से चर्चा की है। लेकिन एक हमलावर को पता नहीं चलेगा कि मैंने कुछ भी स्थानांतरित किया है, और यहां तक कि संदेह भी नहीं करेगा, क्योंकि पासवर्ड अक्सर शब्द या वाक्य नहीं होते हैं। तो हमलावर "maeflrfyt" का उपयोग करके किसी वेबसाइट में लॉग इन करने का प्रयास करेगा, और विफल होकर आगे बढ़ जाएगा... क्योंकि टेक्स्ट वास्तव में कुछ और कहता है। क्या आप अनुमान लगा सकते हैं कि यह क्या कहता है? आपको इसे समझने के लिए किसी सॉफ्टवेयर की आवश्यकता नहीं है, मैं वादा करता हूं। एक पल लें और कोशिश करें।
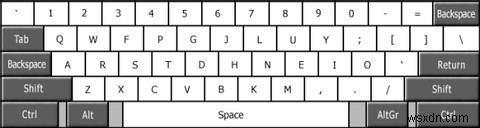
ठीक है, मैं आपको बताऊंगा: यह "makeuseof" कहता है। लेकिन यह ऐसा कैसे कहता है? यदि आप मेरे पोस्ट का अनुसरण कर रहे हैं, तो आप जानते हैं कि मैं कोलेमैक नामक एक वैकल्पिक कीबोर्ड लेआउट का उपयोग करता हूं। तो मैंने जो किया है वह "makeuseof" शब्द को QWERTY कुंजी स्थानों का उपयोग करके टाइप किया है, लेकिन कोलेमैक कीबोर्ड पर। उदाहरण के लिए, जहां "k" QWERTY में पड़ता है, वह वास्तव में कोलेमैक में "e" है।
तो, जिसके पास कोलेमैक मैप है वह आसानी से इस सिफर को पढ़ सकता है - उन्हें बस यह जानना होगा कि यह वह विधि है जिसका मैंने उपयोग किया। बेशक, आपको इस सरल प्रणाली का उपयोग करने के लिए वैकल्पिक कीबोर्ड की आवश्यकता नहीं है। यहां तक कि यदि आप और दूसरी पार्टी सिर्फ प्रत्येक अक्षर को दो से स्थानांतरित करने के लिए सहमत हैं (तो, "a" के बजाय "c", "z" के बजाय "b"), तो आपका पासवर्ड सादे टेक्स्ट में ईमेल करने की तुलना में कहीं अधिक सुरक्षित होगा। मुझे यह समाधान पसंद है क्योंकि इसके लिए किसी थर्ड-पार्टी सॉफ्टवेयर की आवश्यकता नहीं है - बस एक दिमाग।
बिना खाते के: बर्ननोट
ठीक है, लेकिन क्या होगा यदि आपके पास साझा करने के लिए कुछ थोड़ा लंबा है? कहें, एक मसालेदार ईमेल जो आपको CIA में आपके वरिष्ठ पद से बर्खास्त करवा सकता है, या टेक्स्ट का कोई अन्य अंश। इस तरह के लंबे टेक्स्ट के लिए, एक मैनुअल सिफर अव्यावहारिक हो जाता है - मैं किसी से वाक्य को अक्षर दर अक्षर धीरे-धीरे विश्लेषण करने की उम्मीद नहीं करूंगा। लेकिन यहाँ एक और चेतावनी है: अतिरिक्त गुप्त होने के लिए, आप कहीं भी खाता नहीं खोलना चाहते। आप अपने संदेश को ईमेल नहीं करना चाहते या किसी अन्य तरीके से इससे जुड़े नहीं रहना चाहते। इस तरह के काम के लिए, बर्न नोट आदर्श है। यह सरल सेवा आपको पासवर्ड-संरक्षित नोट्स बनाने देती है जो एक बार खुलने पर स्वयं नष्ट हो जाते हैं (प्राप्तकर्ता के पास डिफ़ॉल्ट रूप से उन्हें पढ़ने के लिए 180 सेकंड होते हैं), और कॉपी करने से भी संरक्षित हो सकते हैं। एक नोट बनाना ऐसा दिखता है:
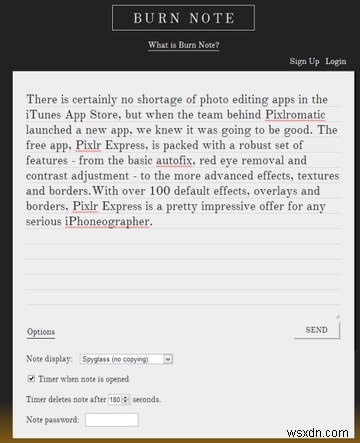
फिर, जब आप भेजें पर क्लिक करते हैं, तो आपको एक छोटा लिंक मिलता है:
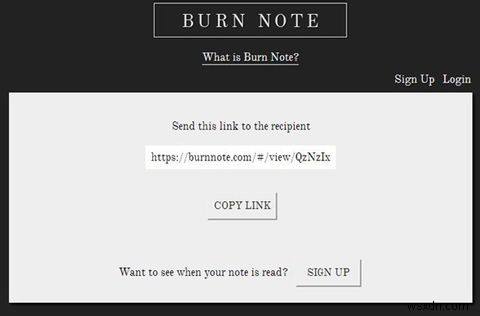
छोटा लिंक अच्छा है, क्योंकि इसका मतलब है कि आप इसे फोन पर भी बता सकते हैं और यदि आप नहीं चाहते तो लिंक को टेक्स्ट में भेजने की आवश्यकता नहीं है।
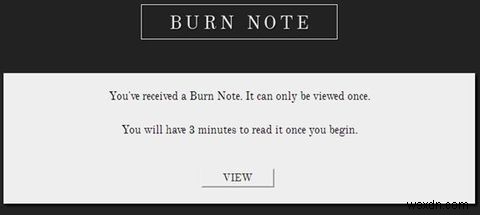
फिर, जब आपका प्राप्तकर्ता संदेश देखने आता है, तो बर्न नोट उन्हें बताता है कि उनके पास इसे देखने के लिए केवल सीमित समय है:
और मेरा पसंदीदा हिस्सा स्पाईग्लास मोड में संदेश देखना है (जिसे आप, प्रेषक, निर्दिष्ट कर सकते हैं):
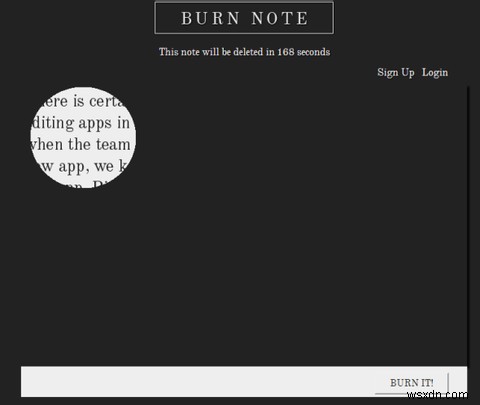
मूल रूप से, आपका माउस कर्सर एक सर्कल में बदल जाता है, और आप टेक्स्ट के भागों को प्रकट करने के लिए विंडो पर सर्कल को घुमाते हैं। यह पहली बार में नौटंकी लग सकता है, लेकिन यह वास्तव में शानदार है: न केवल यह प्राप्तकर्ता को टेक्स्ट कॉपी/पेस्ट करने से रोकता है, बल्कि वे संदेश को सहेजने के लिए स्क्रीनशॉट भी नहीं बना सकते! किसी ने स्पष्ट रूप से इस सेवा में काफी विचार डाला है, जिसके परिणामस्वरूप संवेदनशील टेक्स्ट ब्लॉक साझा करने का वास्तव में सुरक्षित और खाता-रहित तरीका है।
खाते के साथ: सेफजीमेल [अब उपलब्ध नहीं]
ठीक है, तो बर्न नोट शानदार है यदि आप खाता नहीं चाहते। लेकिन क्या होगा यदि आपको खाता होने में कोई आपत्ति नहीं है, और आप केवल ईमेल को जल्दी से एन्क्रिप्ट करने का तरीका ढूंढ रहे हैं? यदि आप जीमेल का उपयोग करते हैं, तो आप भाग्यशाली हैं: सेफजीमेल एक सरल और मुफ्त समाधान प्रदान करता है। यह मुफ्त क्रोम ऐड-ऑन जीमेल वेब इंटरफेस में प्लग करता है, आपके द्वारा लिखे गए हर संदेश में एक एन्क्रिप्शन चेकबॉक्स जोड़ता है:
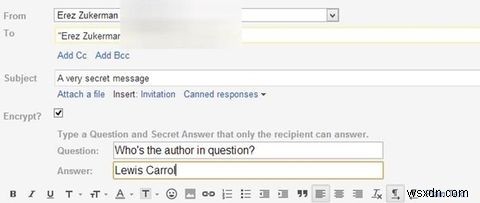
आप अपने प्राप्तकर्ता को दिखाए जाने वाला एक प्रश्न चुनते हैं, और उत्तर निर्दिष्ट करते हैं। सेफजीमेल तब PGP का उपयोग करके आपके संदेश को एन्क्रिप्ट करता है, इसलिए यह आपके प्राप्तकर्ता को ऐसा दिखता है:
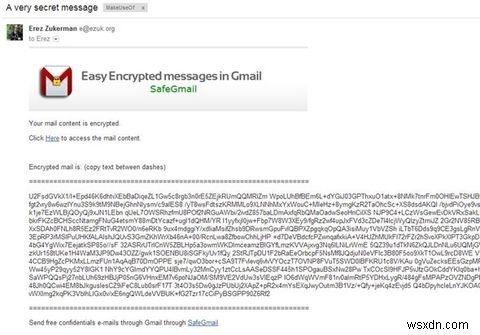
दूसरे शब्दों में, एक लिंक के साथ कोड का एक ब्लॉक (उपयोग किया गया एल्गोरिदम बहुत सुरक्षित है)। सेफजीमेल इंटरफेस पर क्लिक करने पर, प्राप्तकर्ता से आपके द्वारा रखे गए प्रश्न का उत्तर देने के लिए कहा जाता है:
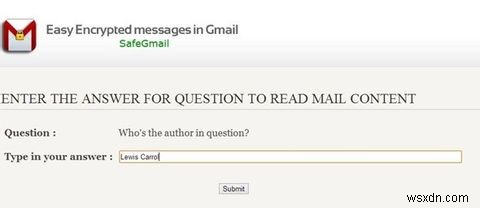
और फिर एन्क्रिप्टेड ईमेल पेस्ट करें:
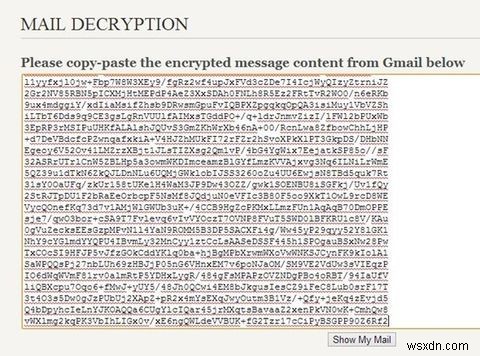
एक बार जब वे ऐसा करते हैं और शो माई मेल पर क्लिक करते हैं, तो संदेश प्रकट होता है:
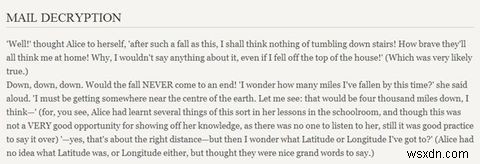
यहां सबसे बड़ा लाभ यह है कि एन्क्रिप्शन जीमेल के साथ कितनी अच्छी तरह एकीकृत है। काश डिक्रिप्शन भी उसी तरह एकीकृत होता, लेकिन फिर भी, यह एक उपयोगी सेवा है यदि आप नियमित रूप से एन्क्रिप्टेड जानकारी ईमेल करते हैं।
भुगतान किए गए खाते के साथ: लास्टपास
अंतिम लेकिन निश्चित रूप से कम नहीं, क्लाउड-आधारित पासवर्ड मैनेजर लास्टपास का भुगतान किया गया संस्करण है। मुफ्त संस्करण का उपयोग आपके अपने पासवर्ड प्रबंधित करने के लिए किया जा सकता है, लेकिन लास्टपास प्रीमियम में एक अच्छी सुविधा है जो आपको अन्य लोगों के साथ पासवर्ड सुरक्षित रूप से साझा करने देती है।
फाइलें साझा करना
ठीक है, तो हमने टेक्स्ट साझा करने के तीन अलग-अलग तरीके देखे हैं - अब आइए फाइलों को स्थानांतरित करने के बारे में बात करते हैं। यह सरल है, क्योंकि फाइल-शेयरिंग सेवाएं आजकल अविश्वसनीय रूप से आम हैं।
बिना खाते के: Ge.tt
ऐसी कई सेवाएं हैं जो आपको फाइलें अपलोड करने और दूसरों के साथ लिंक साझा करने देती हैं बिना खाता खोले, लेकिन दुख की बात है कि उनमें से अधिकांश काफी स्पैमी दिखती हैं और विज्ञापनों और अन्य नाग्स से भरी होती हैं। एक उल्लेखनीय अपवाद साफ, सुंदर और मुफ्त Ge.tt है:
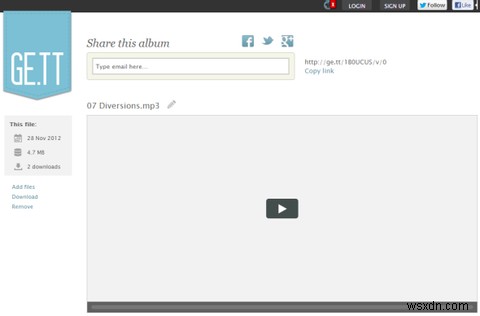
Ge.tt का उपयोग करना वास्तव में आसान नहीं हो सकता: बस किसी भी फाइल को अपने ब्राउज़र विंडो पर ड्रैग और ड्रॉप करें (यह मानते हुए कि आप क्रोम का उपयोग कर रहे हैं), और यह चला जाता है। आपको फिर साझा करने के लिए एक अच्छा छोटा लिंक मिलता है, और इसे किसी को भी भेज सकते हैं जिसे आप फाइल देना चाहते हैं। आप फिर उसी लिंक पर वापस जा सकते हैं (जब तक आप अपने ब्राउज़र कुकीज नहीं हटाते या कंप्यूटर स्विच नहीं करते, निश्चित रूप से), देख सकते हैं कि कितने लोगों ने फाइल डाउनलोड की, और इसे सेवा से जल्दी से हटा सकते हैं। आसान, मुफ्त, और ओह इतना चिकना।
खाते के साथ: ड्रॉपबॉक्स, गूगल ड्राइव, या स्काईड्राइव
यह एक स्पष्ट है, लेकिन उल्लेख के लायक है: शायद विशिष्ट व्यक्तियों के साथ फाइलें साझा करने का सबसे सुरक्षित तरीका ड्रॉपबॉक्स, गूगल ड्राइव, या स्काईड्राइव का उपयोग करना है। ड्रॉपबॉक्स और गूगल ड्राइव दोनों में वैकल्पिक टू-फैक्टर ऑथेंटिकेशन है, और यदि सभी शामिल पक्ष इसे चालू करते हैं और मजबूत पासवर्ड रखते हैं, तो परिणाम एक बहुत सुरक्षित, निजी ट्रांसफर माध्यम है।
अंतिम विचार
क्या इस पोस्ट ने आपको अपनी पासवर्ड-साझाकरण आदतों, या जानकारी साझा करने के अन्य तरीकों पर पुनर्विचार करने पर मजबूर किया? क्या आपको लगता है कि बर्न नोट उपयोगी है, या यह सिर्फ एक नौटंकी है? और क्या मैंने निजी तौर पर जानकारी साझा करने का कोई शानदार तरीका मिस कर दिया? मुझे टिप्पणियों में बताएं!
ओह, और एक आखिरी बात: dyys ilce!
छवि क्रेडिट: शटरस्टॉक के माध्यम से 3D पैडलॉक