यदि कोई आपके व्यक्तिगत ईमेल पते का उपयोग कर रहा है तो आप क्या कर सकते हैं? यदि आपके परिवार और दोस्तों को आपके पते से संदिग्ध मेल मिलते हैं, तो आप सोच सकते हैं कि आप हैक हो गए हैं। इसी तरह, यदि आपको किसी जानने वाले से स्पैम मिलता है, तो क्या उनका सिस्टम समझौता किया गया है?
इस प्रक्रिया को ईमेल स्पूफिंग कहा जाता है। यह करना आश्चर्यजनक रूप से सरल है और अविश्वसनीय रूप से आम है।
ईमेल स्पूफिंग क्या है?
आपकी तत्काल चिंता, निश्चित रूप से, यह है कि आप साइबर अपराधियों के शिकार बन गए हैं। हालांकि, यह अक्सर ऐसा नहीं होता है; इसके बजाय, कोई आपके ईमेल पते को नकली बना रहा है।
सभी ईमेल प्राप्तकर्ता और प्रेषक के विवरण के साथ आते हैं, और बाद वाले को स्पूफ किया जा सकता है (जिसका सीधा सा मतलब है कि यह एक नकली पता है)।
तो आपको अपने आप से एक ईमेल प्राप्त हुआ है? कुछ संभावनाएं हैं।
पहला उदाहरण तब होता है जब एक संदेश डिलीवर नहीं किया जा सकता, इसलिए इसे प्रेषक फ़ील्ड में पते पर "वापस" कर दिया जाता है। यह विशेष रूप से अजीब लगेगा यदि आपने वह संदेश नहीं भेजा था। कम से कम अब आप जानते हैं कि कोई आपके पते को नकली बना रहा है।
स्कैमर आपके पते को कई तरीकों से जान सकते हैं, जिसमें सोशल मीडिया अकाउंट और पारस्परिक संपर्क शामिल हैं। यह भी हो सकता है कि आपका ईमेल पता वैसे भी सार्वजनिक डोमेन में है; यदि आप एक व्यवसाय हैं या एक न्यूज़लेटर है, उदाहरण के लिए, आपका पता शायद प्रचारित होगा। यह स्कैमर्स के लिए ईमेल स्पूफ करने के लिए जीवन को बहुत आसान बना देता है।
हम में से कई लोग महत्वपूर्ण दस्तावेजों और छवियों को बैकअप के साधन के रूप में ईमेल के माध्यम से खुद को भेजते हैं। यह क्लाउड कंप्यूटिंग की आवश्यकता के बिना, जहां भी आप हैं, अपनी महत्वपूर्ण फ़ाइलों को सुलभ रखने का एक सरल तरीका है।
साइबर अपराधी इसे एक अवसर के रूप में देखते हैं: आपके अपने या किसी अन्य संपर्क से एक ईमेल आपकी जिज्ञासा को पर्याप्त रूप से बढ़ा सकता है और आप संलग्न लिंक पर क्लिक करेंगे।
और हम सभी जानते हैं कि ईमेल में लिंक पर भरोसा नहीं करना चाहिए, है ना? इसी तरह वायरस फैलते हैं और उपयोगकर्ताओं के बारे में निजी डेटा प्राप्त करते हैं। यह एक तरीका है जिससे स्कैमर्स आपके द्वारा लिए गए किसी भी सुरक्षा उपाय को पार कर सकते हैं। एक लिंक पर क्लिक करके, आप अनिवार्य रूप से किसी भी संलग्न सॉफ़्टवेयर को डाउनलोड करने को स्वीकार कर रहे हैं, जो आपके ब्राउज़र द्वारा आपके डिवाइस को सुरक्षित रखने के लिए उपयोग की जाने वाली सैंडबॉक्सिंग प्रक्रिया को भी बायपास करता है।
ईमेल पते कैसे स्पूफ किए जाते हैं?
तो यह कैसे काम करता है? आप कैसे स्पूफ कर सकते हैं, और बाद में, एक ईमेल पते को स्पैम कर सकते हैं?
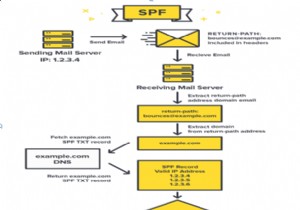
एक स्कैमर को केवल एक Simple Mail Transfer Protocol (SMTP) सर्वर की आवश्यकता होती है—यानी, एक सर्वर जो ईमेल भेज सकता है—और सही मेलिंग उपकरण। यह केवल Microsoft Office Outlook हो सकता है।
आपको एक डिस्प्ले नाम, ईमेल पता, और लॉगिन जानकारी प्रदान करने की आवश्यकता है: मूल रूप से, एक उपयोगकर्ता नाम और पासवर्ड। बाद वाला आपको अपने स्वयं के ईमेल अकाउंट में जाने देता है, लेकिन आपका प्रदर्शित नाम और ईमेल पता वास्तव में जो भी आप चाहें हो सकता है।
PHPMailer जैसे कोड लाइब्रेरी प्रक्रिया को सुव्यवस्थित करते हैं; आप बस "From" फ़ील्ड भरते हैं, अपना संदेश लिखते हैं, और प्राप्तकर्ता का पता जोड़ते हैं।
हम स्पष्ट रूप से आपको ऐसा करने की सलाह नहीं देते, क्योंकि, आपके अधिकार क्षेत्र के आधार पर, यह अवैध है।
अधिकांश ईमेल क्लाइंट इस प्रथा का समर्थन नहीं करते। वे आम तौर पर आपसे यह सत्यापित करने के लिए कहते हैं कि आप उस पते में लॉग इन कर सकते हैं जिससे आप संदेश भेजने का दिखावा कर रहे हैं।
इसके आसपास तरीके हैं, लेकिन स्कैमर्स मेल सर्वर के रूप में "बॉटनेट" का उपयोग करके इसे बायपास करते हैं। एक बॉटनेट संक्रमित कंप्यूटरों की एक प्रणाली है, जो आम तौर पर उपयोगकर्ताओं के ज्ञान के बिना वायरस, स्पैम, और वर्म को अन्य उपकरणों पर अग्रेषित करने के लिए कार्य करती है।
अजनबियों को मुझसे ईमेल क्यों मिले?
दुर्लभ मामलों में, आपको एक अजनबी से एक गुस्से वाला संदेश मिल सकता है जो दावा करता है कि आपने उन्हें एक वायरस भेजा है। हां, यह ईमेल स्पूफिंग के कारण है।
जब एक मशीन से समझौता किया जाता है, तो दुर्भावनापूर्ण सॉफ़्टवेयर एड्रेस बुक को खंगालता है और उस ईमेल क्लाइंट का उपयोग करके संपर्कों को दुर्भावनापूर्ण सॉफ़्टवेयर भेजता है। ये अक्सर संक्रमित कंप्यूटर के उपयोगकर्ता के दोस्त से होने का दावा करते हैं।
आपको इस व्यक्ति को जानने की भी आवश्यकता नहीं है—उनके नाम का उपयोग केवल इसलिए किया जा रहा है क्योंकि आपका एक पारस्परिक संपर्क है!
एक वायरस का मोडस ऑपरेंडी समृद्ध होना है। वे यथासंभव अधिक से अधिक मशीनों में फैलते हैं और संक्रमित करते हैं ताकि अधिक से अधिक व्यक्तिगत जानकारी, और इसलिए प्रभाव, प्राप्त कर सकें। सबसे विशेष रूप से, यह छल के माध्यम से एक डिवाइस पर इंस्टॉल किए गए मैलवेयर के माध्यम से होता है, जैसे एक ट्रोजन हॉर्स जो कुछ उपयोगी होने का दिखावा करता है जबकि आपके डेटा को खींचता है।
यदि आपको एक नाराज अजनबी से संदेश मिलता है, तो समझाएं कि यह आपकी गलती नहीं है। शायद उन्हें इस पृष्ठ पर अग्रेषित करें ताकि वे जान सकें कि क्या किया जा सकता है। आप तब यह पहचानने की कोशिश कर सकते हैं कि आपके पास कौन सा संपर्क समान है, ताकि आप उन्हें सचेत कर सकें कि उनका सिस्टम समझौता किया गया है। यह थोड़ा सा भूसे के ढेर में सुई जैसा है, हालांकि…
यदि आपको संदिग्ध ईमेल मिले तो क्या करें
यदि ईमेल में कोई लिंक है, तो उस पर क्लिक न करें। इसी तरह, कोई अटैचमेंट डाउनलोड न करें जब तक आप नहीं जानते कि वे वास्तविक हैं। इससे कोई फर्क नहीं पड़ता कि यह किसी ऐसे व्यक्ति से आता है जिसे आप सोचते हैं कि आप भरोसा कर सकते हैं या नहीं।
नकली ईमेल को पहचानने के बारे में पढ़ें, और बुनियादी प्रथाओं को नजरअंदाज न करें यदि ईमेल कथित तौर पर किसी ऐसे व्यक्ति से है जिसे आप जानते हैं। हम अपने स्वयं के पते से अचानक मेल के प्रति तुरंत संदेह करते हैं, लेकिन दोस्तों के अनचाहे संदेशों के प्रति नहीं।
फिर भी, यह तथ्य कि आप प्रेषक को जानते हैं, आपको एक लाभ देना चाहिए। आप जानते हैं कि क्या वे बिना किसी अन्य टेक्स्ट के केवल एक लिंक भेजने की संभावना रखते हैं; चाहे उनके संदेश लंबे और बिखरे हुए हों; या चाहे वे हमेशा वर्तनी की गलतियां करते हों।
यदि कुछ भी तुरंत स्पष्ट नहीं है, तो पिछले ईमेल के माध्यम से जांचें और पैटर्न नोट करें। क्या उनके पास एक सिग्नेचर है जो उनके सभी संदेशों पर आता है? क्या वे सामान्य रूप से अपने फोन के माध्यम से ईमेल भेजते हैं, और इसलिए नीचे "Sent from my iPhone" होता है, उदाहरण के लिए?
यदि आप अभी भी सुनिश्चित नहीं हैं, तो बस कथित प्रेषक से पूछें।
यदि कोई आपके ईमेल पते का उपयोग कर रहा है तो क्या करें
हम हमेशा आपको किसी भी चीज़ पर क्लिक न करने की सलाह देते हैं जो आपको दुर्भावनापूर्ण लग सकती है। निश्चित रूप से किसी भी चीज़ पर क्लिक न करें यदि ईमेल आपके अपने पते से प्रतीत होता है और आपको इसे भेजने की याद नहीं है।
यदि संदेश आपसे होने का दावा करता है, तो अपने Sent फ़ोल्डर की जांच करें। यदि यह वहां है, लेकिन आपने इसे नहीं भेजा, तो आपके अकाउंट से समझौता किए जाने की संभावना है। इसी तरह, यदि आप Gmail पर देखते हैं, तो आप "Last Account Activity" देख सकते हैं, जो इस बारे में संकेत दे सकता है कि कोई और आपके अकाउंट में लॉग इन कर रहा है या नहीं।
आपको तुरंत अपना पासवर्ड बदलना होगा। मजबूत पासवर्ड बनाने के लिए इन युक्तियों को देखें।
दुर्भाग्य से, स्पूफिंग के बारे में आप बहुत कम कर सकते हैं, स्पैम के बारे में अधिक समझदार बनने के अलावा।
लेकिन आपको पूरी तरह से बेकार महसूस करने की आवश्यकता नहीं है क्योंकि आप एक ईमेल से इंटरनेट प्रोटोकॉल (IP) पता पता लगाने में सक्षम हो सकते हैं। आप हेडर खोलकर और IP पता ढूंढकर ईमेल की उत्पत्ति का पता लगा सकते हैं। यह डराने वाला लग सकता है, लेकिन वहां से, आप इसे एक PC तक ट्रेस कर सकते हैं।
आप खुद को और कैसे बचा सकते हैं?
यह अपने आप को एक निराशाजनक स्थिति में पाने के लिए हो सकता है, लेकिन सौभाग्य से, अधिक लोग ईमेल स्पूफिंग को एक घोटाले के रूप में पहचानते हैं, तुरंत ऐसी वस्तुओं को कचरे में भेजते हैं। वे एक समय पर अनुस्मारक के रूप में काम करते हैं कि हमें हमेशा अपने ऑनलाइन जीवन के हर पहलू को सुरक्षित रखने की आवश्यकता है—इसका मतलब है सोशल मीडिया फीड, आपके ब्राउज़र, और आपके ईमेल अकाउंट।
आपको सामान्य ईमेल सुरक्षा प्रोटोकॉल से परिचित होना चाहिए और ध्यान रखना चाहिए कि स्कैमर्स आपके ईमेल पते का कई तरीकों से शोषण कर सकते हैं। और एक और ईमेल ट्रिक के बारे में जागरूक होने के लिए, इस वयस्क वेबसाइट ईमेल घोटाले के झांसे में न आएं।