आप GPO (ग्रुप पॉलिसी) का उपयोग करके एक्टिव डायरेक्ट्री उपयोगकर्ताओं और समूहों को डोमेन-जॉइन्ड सर्वर और वर्कस्टेशन पर स्थानीय एडमिनिस्ट्रेटर्स समूह में जोड़ सकते हैं। यह आपको तकनीकी सहायता कर्मचारियों, हेल्पडेस्क टीम, विशिष्ट उपयोगकर्ताओं या अन्य विशेषाधिकार प्राप्त खातों को डोमेन कंप्यूटर पर स्थानीय एडमिन विशेषाधिकार देने की अनुमति देता है। इस लेख में हम दिखाएंगे कि GPO का उपयोग करके डोमेन कंप्यूटर पर स्थानीय एडमिनिस्ट्रेटर समूह के सदस्यों को कैसे प्रबंधित किया जाए।
एक्टिव डायरेक्ट्री डोमेन में स्थानीय एडमिनिस्ट्रेटर्स समूह
जब आप किसी कंप्यूटर को AD डोमेन से जोड़ते हैं, तो डोमेन एडमिन्स समूह स्वचालित रूप से स्थानीय एडमिनिस्ट्रेटर्स समूह में जुड़ जाता है, और डोमेन यूजर्स समूह स्थानीय यूजर्स समूह में जुड़ जाता है।
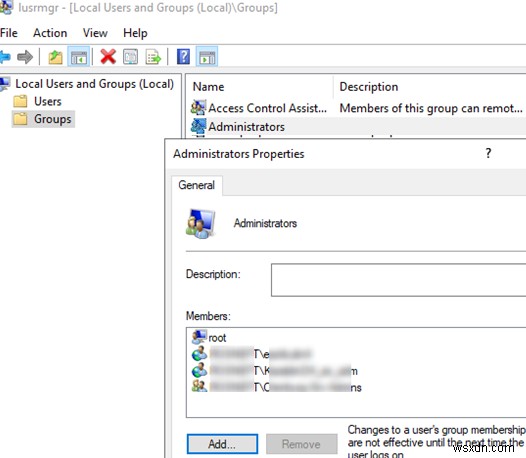
किसी कंप्यूटर पर स्थानीय एडमिन विशेषाधिकार देने का सबसे आसान तरीका लोकल यूजर्स एंड ग्रुप्स स्नैप-इन (lusrmgr.msc) का उपयोग करके किसी उपयोगकर्ता या समूह को स्थानीय सुरक्षा समूह एडमिनिस्ट्रेटर्स में जोड़ना है। हालांकि, यदि बहुत सारे कंप्यूटर हैं तो यह विधि सुविधाजनक नहीं है और कुछ समय बाद अवांछित लोग विशेषाधिकार प्राप्त समूह के सदस्य बने रह सकते हैं। यदि आप स्थानीय विशेषाधिकार देने की इस विधि का उपयोग कर रहे हैं, तो प्रत्येक डोमेन कंप्यूटर पर स्थानीय एडमिन समूह के सदस्यों को नियंत्रित करना सुविधाजनक नहीं है।
माइक्रोसॉफ्ट AD डोमेन में प्रशासनिक विशेषाधिकारों को अलग करने के लिए निम्न समूहों का उपयोग करने की सिफारिश करता है:
- डोमेन एडमिन्स का उपयोग केवल डोमेन कंट्रोलर्स पर किया जाता है; सुरक्षा के दृष्टिकोण से विशेषाधिकार प्राप्त एडमिन खातों के लिए, वर्कस्टेशन और सर्वर पर डोमेन एडमिन विशेषाधिकारों वाले खाते के तहत दैनिक प्रशासन कार्य करना अनुशंसित नहीं है। इन खातों का उपयोग केवल AD प्रबंधन (नए डोमेन कंट्रोलर जोड़ना, रेप्लिकेशन प्रबंधन, एक्टिव डायरेक्ट्री स्कीमा संशोधन, आदि) के लिए किया जाना चाहिए। अधिकांश उपयोगकर्ता, कंप्यूटर या GPO प्रबंधन कार्यों को नियमित एडमिन खातों (डोमेन एडमिन अनुमतियों के बिना) को सौंपा जाना चाहिए। किसी भी वर्कस्टेशन या सर्वर पर डोमेन एडमिन खातों का उपयोग करके लॉग ऑन न करें जो डोमेन कंट्रोलर्स नहीं हैं।
- सर्वर एडमिन्स एक समूह है जो डोमेन सदस्य सर्वर को प्रबंधित करने की अनुमति देता है। यह डोमेन एडमिन्स समूह या आपके वर्कस्टेशन पर स्थानीय एडमिनिस्ट्रेटर्स समूह का सदस्य नहीं होना चाहिए;
- वर्कस्टेशन एडमिन्स वर्कस्टेशन पर केवल प्रशासनिक कार्य करने के लिए एक समूह है। यह डोमेन एडमिन्स और सर्वर एडमिन्स समूहों का सदस्य नहीं होना चाहिए;
- डोमेन यूजर्स सामान्य उपयोगकर्ता खाते हैं जो सामान्य कार्यालय संचालन करने के लिए हैं। उनके पास सर्वर या वर्कस्टेशन पर कोई प्रशासक विशेषाधिकार नहीं होना चाहिए।
आप डोमेन उपयोगकर्ताओं या समूहों को कोई भी प्रशासक विशेषाधिकार प्रदान करने से पूरी तरह से इनकार भी कर सकते हैं। इस मामले में, AD में संग्रहीत पासवर्ड (LAPS-आधारित) के साथ अंतर्निहित स्थानीय एडमिनिस्ट्रेटर खाते का उपयोग वर्कस्टेशन पर प्रशासनिक कार्य करने के लिए किया जाता है।
मान लीजिए, आप तकनीकी सहायता और हेल्पडेस्क कर्मचारियों के समूह को विशिष्ट OU में कंप्यूटर पर स्थानीय एडमिनिस्ट्रेटर विशेषाधिकार देना चाहते हैं। पावरशेल का उपयोग करके अपने डोमेन में एक नया सुरक्षा समूह बनाएं और इसमें तकनीकी सहायता खाते जोड़ें:
New-ADGroup munWKSAdmins -path 'OU=Groups,OU=Munich,OU=DE,DC=woshub,DC=com' -GroupScope Global –PassThru
 Add-AdGroupMember -Identity munWKSAdmins -Members amuller, dbecker, kfisher
डोमेन ग्रुप पॉलिसी प्रबंधन कंसोल (GPMC.msc) खोलें, एक नई नीति (GPO) AddLocaAdmins बनाएं और इसे कंप्यूटर वाले OU से लिंक करें (मेरे उदाहरण में, यह 'OU=Computers,OU=Munich,OU=DE,DC=woshub,DC=com' है)।
AD ग्रुप पॉलिसी डोमेन कंप्यूटर पर स्थानीय समूहों को प्रबंधित करने के दो तरीके प्रदान करती है। आइए उन्हें क्रम से देखें:
- ग्रुप पॉलिसी प्रेफरेंस का उपयोग करके स्थानीय समूह प्रबंधन;
- प्रतिबंधित समूह।
GPO प्रेफरेंस के माध्यम से डोमेन उपयोगकर्ताओं को स्थानीय एडमिनिस्ट्रेटर्स में कैसे जोड़ें?
ग्रुप पॉलिसी प्रेफरेंस (GPP) GPO के माध्यम से डोमेन कंप्यूटर पर स्थानीय एडमिनिस्ट्रेटर विशेषाधिकार देने का सबसे लचीला और सुविधाजनक तरीका प्रदान करती है।
- आपके द्वारा पहले बनाए गए AddLocaAdmins GPO को संपादन मोड में खोलें;
- निम्न GPO अनुभाग पर जाएं: कंप्यूटर कॉन्फ़िगरेशन –> प्राथमिकताएं –> कंट्रोल पैनल सेटिंग्स –> लोकल यूजर्स एंड ग्रुप्स;
- एक नया नियम जोड़ें (नया -> लोकल ग्रुप);
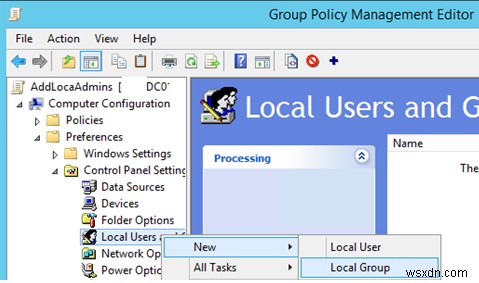
- अपडेट को एक्शन फ़ील्ड में चुनें (यह एक महत्वपूर्ण विकल्प है!);
- ग्रुप नाम ड्रॉपडाउन सूची में, एडमिनिस्ट्रेटर्स (बिल्ट-इन) चुनें। भले ही इस समूह का नाम कंप्यूटर पर बदल दिया गया हो, सेटिंग्स को स्थानीय एडमिनिस्ट्रेटर्स समूह पर इसके SID —
S-1-5-32-544द्वारा लागू किया जाएगा; - जोड़ें बटन पर क्लिक करें और उन समूहों को चुनें जिन्हें आप स्थानीय एडमिनिस्ट्रेटर्स समूह में जोड़ना चाहते हैं (हमारे मामले में, यह munWKSAdmins है); यदि आप वर्तमान स्थानीय एडमिन समूह से मैन्युअली जोड़े गए उपयोगकर्ताओं और समूहों को हटाना चाहते हैं, तो "सभी सदस्य उपयोगकर्ताओं को हटाएं" और "सभी सदस्य समूहों को हटाएं" विकल्प चेक करें। ज्यादातर मामलों में यह उचित है क्योंकि आप गारंटी देते हैं कि केवल असाइन किए गए डोमेन समूहों के पास आपके डोमेन कंप्यूटर पर एडमिनिस्ट्रेटर अनुमतियां होंगी। फिर यदि आप "लोकल यूजर्स एंड ग्रुप्स" स्नैप-इन का उपयोग करके किसी उपयोगकर्ता को एडमिनिस्ट्रेटर्स समूह में मैन्युअली जोड़ते हैं, तो यह अगली बार नीति लागू होने पर स्वचालित रूप से हटा दिया जाएगा।
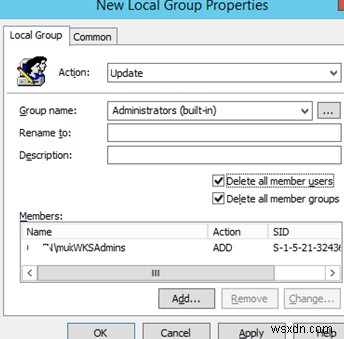
- नीति सहेजें और वर्कस्टेशन पर लागू होने तक प्रतीक्षा करें। नीति को तुरंत लागू करने के लिए, उपयोगकर्ता कंप्यूटर पर यह कमांड चलाएं
gpupdate /force; lusrmgr.mscस्नैप-इन को किसी भी कंप्यूटर पर खोलें और स्थानीय एडमिनिस्ट्रेटर्स समूह के सदस्यों की जांच करें। केवल munWKSAdmins समूह इस समूह में जोड़ा जाएगा, जबकि अन्य उपयोगकर्ता और समूह हटा दिए जाएंगे। आप स्थानीय एडमिनिस्ट्रेटर्स की सूची कमांड का उपयोग करके प्रदर्शित कर सकते हैं:net localgroup Administrators
यदि नीति डोमेन कंप्यूटर पर लागू नहीं हुई है, तो समस्या का निदान करने के लिए gpresult कमांड का उपयोग करें। यह भी सुनिश्चित करें कि कंप्यूटर उस OU में स्थित है जिससे GPO जुड़ा हुआ है और लेख "ग्रुप पॉलिसी ऑब्जेक्ट्स कंप्यूटर पर लागू नहीं हो रहे" की सिफारिशों की जांच करें।
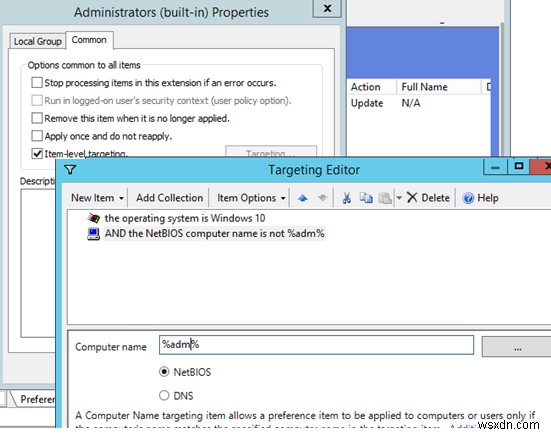
आप GPO WMI फिल्टर या आइटम-लेवल टार्गेटिंग का उपयोग करके विशिष्ट कंप्यूटरों पर नीति को लक्षित करने के लिए अतिरिक्त (विस्तृत) शर्तों को कॉन्फ़िगर कर सकते हैं।
दूसरे मामले में, सामान्य टैब पर जाएं और आइटम-लेवल टार्गेटिंग चेक करें। टार्गेटिंग पर क्लिक करें। यहां आप उन शर्तों को निर्दिष्ट कर सकते हैं जब नीति लागू होगी। उदाहरण के लिए, मैं चाहता हूं कि एडमिनिस्ट्रेटर समूह जोड़ने की नीति केवल विंडोज 10 कंप्यूटरों पर लागू हो, जिनके NetBIOS/DNS नामों में adm नहीं है। आप अपने स्वयं के फ़िल्टरिंग विकल्पों का उपयोग कर सकते हैं।
इस नीति में व्यक्तिगत उपयोगकर्ता खातों को जोड़ने की अनुशंसा नहीं की जाती है। डोमेन सुरक्षा समूहों का उपयोग करना बेहतर है। इस मामले में, किसी अन्य तकनीकी सहायता कर्मचारी को एडमिनिस्ट्रेटर विशेषाधिकार देने के लिए, उन्हें डोमेन समूह में जोड़ना पर्याप्त है (आपको GPO संपादित करने की आवश्यकता नहीं होगी)।
प्रतिबंधित समूहों का उपयोग करके स्थानीय एडमिन समूह प्रबंधित करना
प्रतिबंधित समूह नीति भी डोमेन समूहों/उपयोगकर्ताओं को कंप्यूटर पर स्थानीय सुरक्षा समूह में जोड़ने की अनुमति देती है। यह स्थानीय एडमिनिस्ट्रेटर विशेषाधिकार देने की एक पुरानी विधि है और अब कम उपयोग की जाती है (यह ग्रुप पॉलिसी प्रेफरेंस विधि से कम लचीली है)।
- GPO को संपादन मोड में खोलें;
- अनुभाग कंप्यूटर कॉन्फ़िगरेशन -> नीतियां -> सुरक्षा सेटिंग्स -> प्रतिबंधित समूह का विस्तार करें;
- संदर्भ मेनू में समूह जोड़ें चुनें;
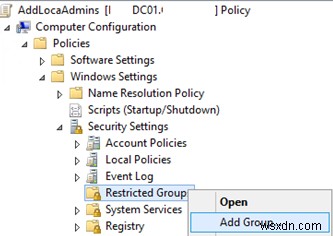
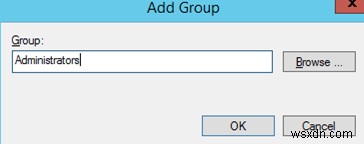
- अगली विंडो में, एडमिनिस्ट्रेटर्स टाइप करें और फिर OK पर क्लिक करें;
- इस समूह के सदस्य अनुभाग में जोड़ें पर क्लिक करें और वह समूह निर्दिष्ट करें जिसे आप स्थानीय एडमिन में जोड़ना चाहते हैं;
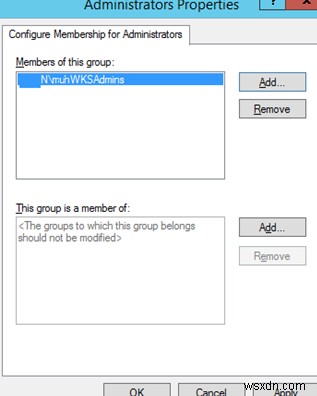
- परिवर्तन सहेजें, नीति को उपयोगकर्ता कंप्यूटर पर लागू करें और स्थानीय एडमिनिस्ट्रेटर्स समूह की जांच करें। इसमें केवल नीति में निर्दिष्ट समूह होना चाहिए।
यह नीति हमेशा (!) स्थानीय एडमिनिस्ट्रेटर्स समूह के अन्य सभी सदस्यों को हटा देती है (मैन्युअली जोड़े गए, या अन्य नीतियों या स्क्रिप्ट का उपयोग करके)। यदि एक कंप्यूटर के लिए प्रतिबंधित समूह सेटिंग्स के साथ कई नीतियां सक्रिय हैं, तो केवल अंतिम लागू होती है। आप इस सीमा को बायपास कर सकते हैं पहले munWKSAdmins समूह को प्रतिबंधित समूहों में जोड़कर, और फिर इस समूह को एडमिनिस्ट्रेटर्स समूह में जोड़कर।
GPO का उपयोग करके किसी विशिष्ट कंप्यूटर पर स्थानीय एडमिन समूह में एक उपयोगकर्ता को जोड़ना
कभी-कभी आपको किसी विशिष्ट कंप्यूटर पर एक उपयोगकर्ता को एडमिनिस्ट्रेटर विशेषाधिकार देने की आवश्यकता हो सकती है। उदाहरण के लिए, आपके पास कई डेवलपर्स हैं जिन्हें ड्राइवरों का परीक्षण, डिबग या इंस्टॉल करने के लिए समय-समय पर अपने कंप्यूटर पर उन्नत विशेषाधिकारों की आवश्यकता होती है। उन्हें सभी कंप्यूटरों पर वर्कस्टेशन एडमिन के समूह में जोड़ना उचित नहीं है।
किसी विशिष्ट कंप्यूटर पर स्थानीय एडमिनिस्ट्रेटर विशेषाधिकार देने के लिए, आप निम्न योजना का उपयोग कर सकते हैं:
पहले बनाई गई AddLocalAdmins नीति के GPO प्रेफरेंस अनुभाग (कंप्यूटर कॉन्फ़िगरेशन –> प्राथमिकताएं –> कंट्रोल पैनल सेटिंग्स –> लोकल यूजर्स एंड ग्रुप्स) में एडमिनिस्ट्रेटर्स समूह के लिए निम्न सेटिंग्स के साथ एक नई प्रविष्टि बनाएं:
- एक्शन:
अपडेट - ग्रुप नाम:
एडमिनिस्ट्रेटर्स (बिल्ट-इन) - विवरण: "
mun-dev-wsk21 कंप्यूटर पर स्थानीय एडमिनिस्ट्रेटर्स में amuller जोड़ें" - सदस्य: जोड़ें ->
amuller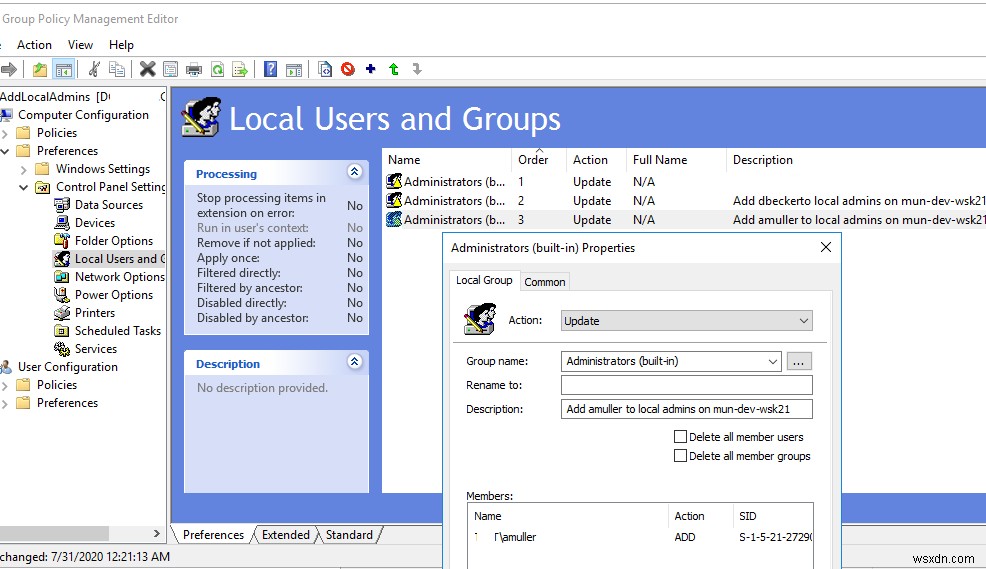
- सामान्य -> टार्गेटिंग टैब में, यह नियम निर्दिष्ट करें: "
NETBIOS कंप्यूटर नाम mun—dev-wks24. है" इसका मतलब है कि यह नीति केवल यहां निर्दिष्ट कंप्यूटर पर लागू होगी।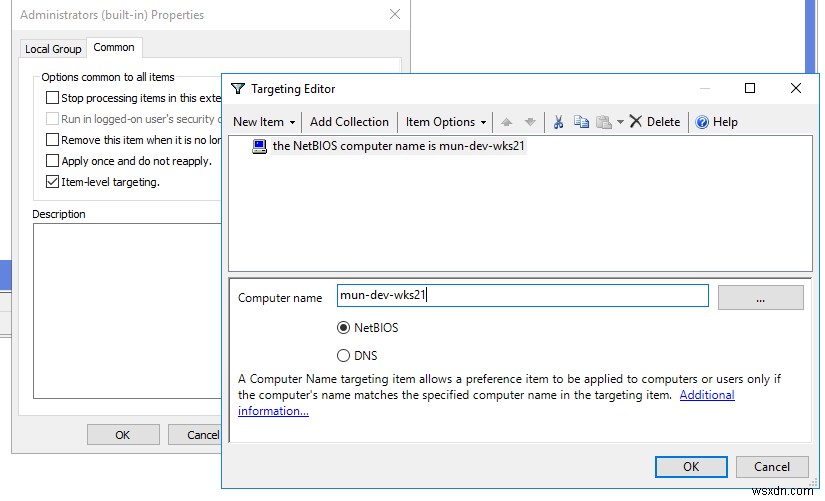
कंप्यूटर पर समूहों के लागू होने के क्रम पर भी ध्यान दें (GPP ऑर्डर कॉलम)। लोकल ग्रुप सेटिंग्स ऊपर से नीचे तक लागू होती हैं ( ऑर्डर 1 नीति से शुरू करके)।
पहली GPP नीति (ऊपर वर्णित "सभी सदस्य उपयोगकर्ताओं को हटाएं" और "सभी सदस्य समूहों को हटाएं" सेटिंग्स के साथ) स्थानीय एडमिनिस्ट्रेटर समूहों से सभी उपयोगकर्ताओं/समूहों को हटा देती है और निर्दिष्ट डोमेन समूह जोड़ती है। फिर अतिरिक्त कंप्यूटर-विशिष्ट नीतियां लागू होती हैं जो निर्दिष्ट उपयोगकर्ता को स्थानीय एडमिन में जोड़ती हैं। यदि आप अपने एडमिनिस्ट्रेटर्स समूह में सदस्यता क्रम बदलना चाहते हैं, तो अपने GPO संपादक कंसोल के शीर्ष पर बटन का उपयोग करें।