आमतौर पर, जब Group Policy लागू की जाती है, तो यह सभी कंप्यूटर्स या उपयोगकर्ता समूहों या सभी उपयोगकर्ताओं के लिए लागू होती है। कोई अपवाद नहीं हैं। हालांकि, यदि आप Group Policy Object (GPO) से व्यक्तिगत उपयोगकर्ताओं या कंप्यूटर्स को बाहर करना चाहते हैं, तो एक विधि है। यह आपको एकल उपयोगकर्ता या कंप्यूटर को बाहर करने की अनुमति देगा। शुरू करने से पहले, यह एक Windows 10 कंप्यूटर पर काम करता है जो डोमेन का हिस्सा है। इसका मतलब है कि आप इसे उन कंप्यूटर्स पर लागू नहीं कर सकते जिनका आप घर पर उपयोग कर रहे हैं।
Group Policy Object से व्यक्तिगत उपयोगकर्ताओं या कंप्यूटर्स को बाहर करें
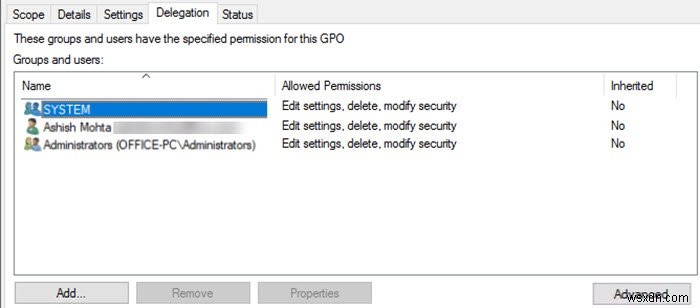
- Group Policy Management Console (GPMC) में उस Group Policy Object को चुनें जिस पर आप अपवाद लागू करना चाहते हैं
- "Delegation" टैब पर क्लिक करें और फिर "Advanced" बटन पर क्लिक करें।
- Add बटन पर क्लिक करें और उस उपयोगकर्ता या कंप्यूटर को चुनें जिसे आप Group Policy Enforcement से बाहर करना चाहते हैं।
- खोज करते समय, उपयोगकर्ता डिफ़ॉल्ट खोज मोड है।
- कंप्यूटर्स को भी सूचीबद्ध करने के लिए सभी खोजों पर स्विच करें।
- यदि आप उपयोगकर्ताओं के एक समूह को ब्लॉक करना चाहते हैं तो आप उपयोगकर्ता समूह भी जोड़ सकते हैं।
- आपके द्वारा जोड़े गए उपयोगकर्ता या उपयोगकर्ता समूह या कंप्यूटर को चुनें।
- Permissions में Apply group policy का पता लगाएं और Deny चेकमार्क करें। Apply और फिर OK पर क्लिक करें।
- Group Policy को एक कंटेनर या OU से लिंक करें (यदि आपने पहले से नहीं किया है)।
Run प्रॉम्प्ट (Win +R) में cmd टाइप करके Command Prompt खोलें और Ctrl+Shift+Enter का उपयोग करके लॉन्च करें। यह एडमिन अनुमति के साथ एक कमांड प्रॉम्प्ट खोलेगा।
अगला, gpupdate टाइप करें, और कमांड निष्पादित करने के लिए एंटर कुंजी दबाएं। यह अपवाद के साथ कंप्यूटर पर बदलाव को तुरंत लागू करेगा।
बस इतना ही।
मुझे उम्मीद है कि पोस्ट का पालन करना आसान था, और आप Group Policy Object से व्यक्तिगत उपयोगकर्ताओं या कंप्यूटर्स को बाहर करने में सक्षम थे।
जब भी संभव हो लोगों को ग्रुप करें अन्यथा, उन्हें याद रखना और प्रबंधित करना मुश्किल होगा।
संबंधित पढ़ें: Group Policy को केवल गैर-प्रशासकों पर कैसे लागू करें