आप छोटे वर्कग्रुप नेटवर्क (AD डोमेन के बिना) में कंप्यूटर पर Windows या उपयोगकर्ता सेटिंग्स कॉन्फ़िगर करने के लिए लोकल Group Policy का उपयोग कर सकते हैं। पहले, लोकल GPO का मुख्य नुकसान विशिष्ट स्थानीय उपयोगकर्ता या समूह पर पॉलिसी सेटिंग्स लागू करने में असमर्थता थी। उदाहरण के लिए, यदि आपने लोकल GPO में USB डिवाइस अक्षम किए हैं, तो यह पॉलिसी उपयोगकर्ताओं और लोकल एडमिनिस्ट्रेटर खातों दोनों पर लागू होती है।
Multiple Local Group Policy Objects (MLGPOs) आपको लोकल GPO सेटिंग्स को विभिन्न स्थानीय उपयोगकर्ताओं या समूहों पर लागू करने की अनुमति देते हैं। इस लेख में हम दिखाएंगे कि MLGPO का उपयोग करके लोकल GPO को एकल स्थानीय उपयोगकर्ता या उन उपयोगकर्ताओं पर कैसे लागू किया जाए जो लोकल एडमिन्स के सदस्य नहीं हैं।
आप MLGPO को असाइन कर सकते हैं:
- किसी भी स्थानीय उपयोगकर्ता (नाम से);
- लोकल Administrators समूह के सदस्य;
- वे सभी उपयोगकर्ता जो लोकल Administrators समूह के सदस्य नहीं हैं।
लोकल Group Policy Editor केवल Windows 10 Pro, Enterprise, और Education संस्करणों में उपलब्ध है। Windows 10 Home में, आप निम्न गाइड का उपयोग करके gpedit.msc इंस्टॉल कर सकते हैं।
किसी उपयोगकर्ता या समूह के लिए नया लोकल Group Policy बनाने के लिए:
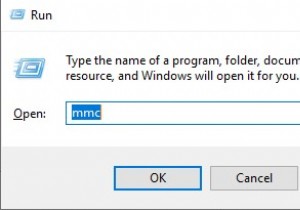
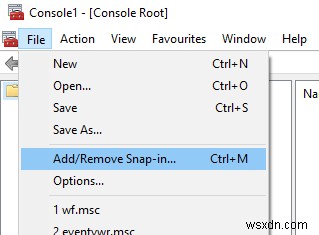
- Win + R दबाएं ->
mmc; - File -> Add/Remove Snap-in पर क्लिक करें
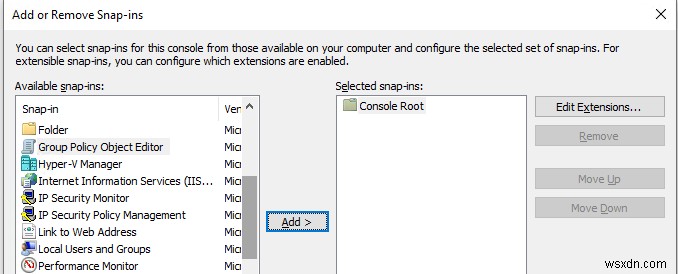
- उपलब्ध स्नैप-इन की सूची में Group Policy Object Editor चुनें और Add पर क्लिक करें;
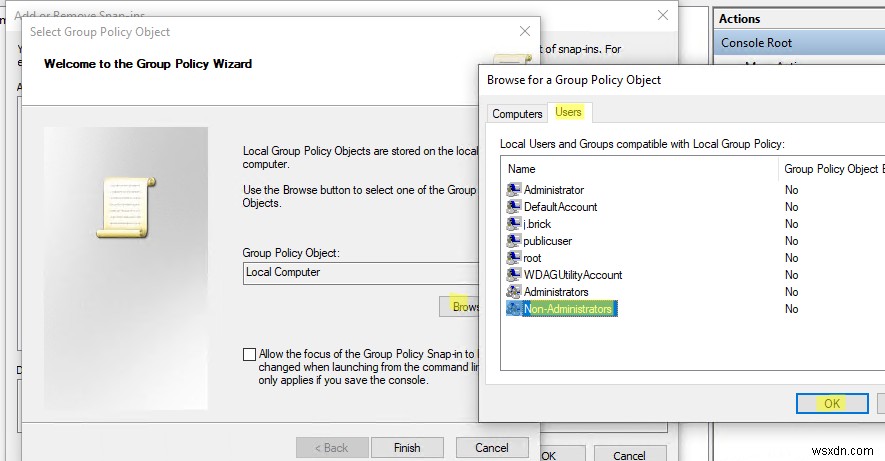
- Browse पर क्लिक करें और Users टैब पर जाएं। आप पॉलिसी लागू करने के लिए एक स्थानीय समूह या उपयोगकर्ता चुन सकते हैं। यदि लोकल GPO पहले से ही उपयोगकर्ता या समूह को असाइन किया गया है, तो आप Group Policy Object Exists कॉलम में Yes देखेंगे। लोकल एडमिनिस्ट्रेटर्स को छोड़कर सभी स्थानीय उपयोगकर्ताओं पर पॉलिसी लागू करने के लिए, Non-Administrators चुनें;
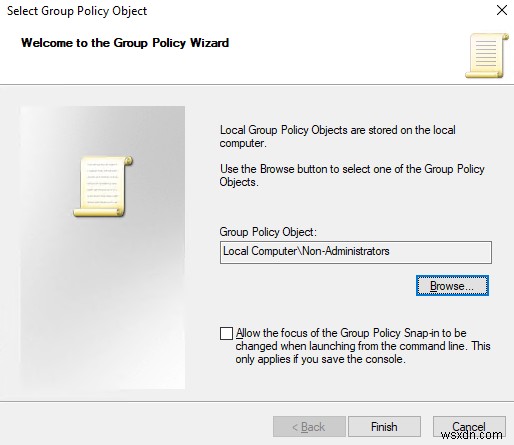
- सुनिश्चित करें कि Local Computer\Non-Administrators चयनित है और Finish पर क्लिक करें;
- उपयोगकर्ता सेटिंग्स के साथ GPO एडिटर कंसोल दिखाई देगा। यहां आप लोकल पॉलिसी सेटिंग्स कॉन्फ़िगर कर सकते हैं जिन्हें नॉन-एडमिन उपयोगकर्ताओं पर लागू किया जाएगा;
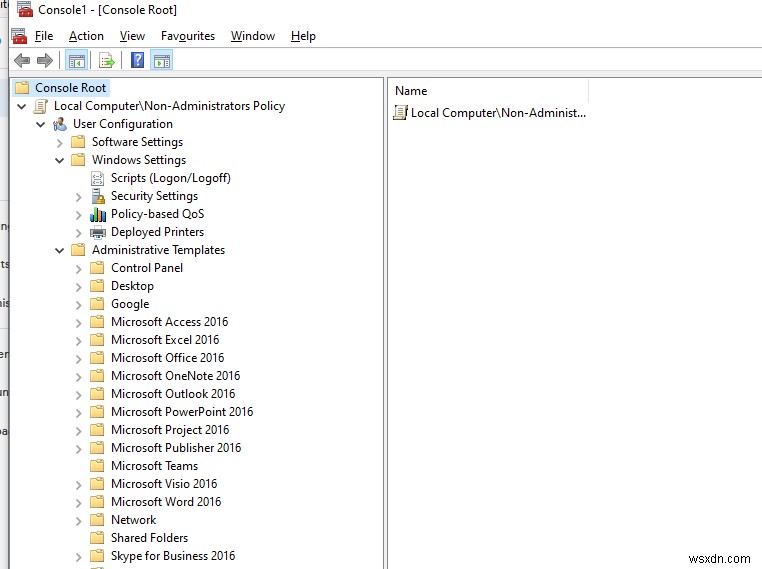
- स्थानीय उपयोगकर्ताओं के लिए वांछित Group Policy सेटिंग्स कॉन्फ़िगर करें।
आप MLGPO का उपयोग कंप्यूटर को अपने AD डोमेन में जोड़ने से पहले उपयोगकर्ता प्रतिबंध सेट करने के लिए कर सकते हैं। उदाहरण के लिए, आप लोकल खातों के तहत नेटवर्क एक्सेस प्रतिबंधित कर सकते हैं।
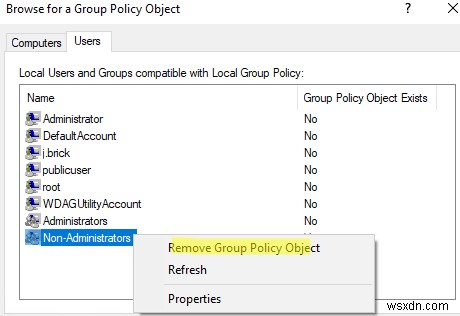
यदि आप समूह के लिए लोकल पॉलिसी हटाना चाहते हैं, तो Users टैब में समूह चुनें और Remove Group Policy Object पर क्लिक करें।
लोकल GPO का मुख्य नुकसान यह है कि उन्हें अन्य कंप्यूटरों पर ले जाना कठिन होता है (डोमेन GPO के विपरीत जो AD डोमेन कंट्रोलर्स पर संग्रहीत होते हैं और केंद्रीय रूप से संपादित होते हैं)। MLGPO सेटिंग्स ट्रांसफर करने के लिए, आप आधिकारिक Microsoft टूल – lgpo.exe का उपयोग कर सकते हैं (यह Security Compliance Manager और Microsoft Security Baseline का हिस्सा है)।
सभी कॉन्फ़िगर की गई लोकल पॉलिसी को फ़ाइलों में एक्सपोर्ट करने के लिए, इस कमांड का उपयोग किया जाता है:
lgpo /b c:\GPObackup\
लोकल Group Policy सेटिंग्स को दूसरे कंप्यूटर पर आयात करने के लिए, उसका GUID निर्दिष्ट करें (आप Non-Administrators समूह के प्रसिद्ध SID — S-1-5-32-545 द्वारा पॉलिसी फ़ोल्डर ढूंढ सकते हैं)। टारगेट कंप्यूटर पर सेटिंग्स लागू करने के लिए, निम्न कमांड का उपयोग किया जाता है:
lgpo /parse /u C:\GPObackup\{GUID}\DomainSysvol\GPO\User\registry.pol
फिर बस GPO सेटिंग्स रीफ्रेश करें:
gpupdate /force
साथ ही, आप MLGPO को एक्सपोर्ट/इंपोर्ट करने के लिए LocalGPO.wsf स्क्रिप्ट का उपयोग कर सकते हैं।
एक्सपोर्ट करने के लिए:
cscript LocalGPO.wsf /Path:C:\GPObackup /Export /MLGPO:Non-Administrators
इंपोर्ट करने के लिए:
cscript LocalGPO.wsf /Path:C:\GPObackup\{GUID}