(यूजर अकाउंट कंट्रोल) विंडोज सुरक्षा का एक महत्वपूर्ण घटक है। जब आप कोई एप्लिकेशन या प्रक्रिया चलाते हैं जिसके लिए प्रशासक विशेषाधिकारों की आवश्यकता होती है, सिस्टम सेटिंग्स, संरक्षित रजिस्ट्री कुंजियों या सिस्टम फ़ाइलों को बदलने का प्रयास करते हैं, तो UAC घटक डेस्कटॉप को संरक्षित मोड (सिक्योर डेस्कटॉप) पर स्विच करता है और इन कार्यों के लिए प्रशासक से पुष्टि मांगता है। इस तरह, UAC उन प्रक्रियाओं और मैलवेयर के लॉन्च को रोकने में मदद करता है जो संभावित रूप से आपके कंप्यूटर को नुकसान पहुंचा सकते हैं।
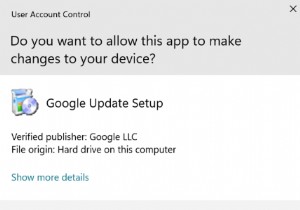
नीचे दिए गए स्क्रीनशॉट में दिखाया गया है कि जब आप विंडोज 10 पर रजिस्ट्री एडिटर (regedit.exe) चलाने का प्रयास करते हैं, तो एक UAC पुष्टिकरण विंडो दिखाई देती है:
User Account Control Do you want to allow this app to make changes to your device?
बिल्ट-इन एडमिनिस्ट्रेटर खाते के लिए UAC सक्षम नहीं है, जो विंडोज 10 में डिफ़ॉल्ट रूप से अक्षम है।
इस लेख में, हम देखेंगे कि एकल कंप्यूटर पर, या डोमेन में कई कंप्यूटर्स पर ग्रुप पॉलिसी का उपयोग करके UAC सेटिंग्स को कैसे प्रबंधित किया जाए।
विंडोज 10 पर यूजर अकाउंट कंट्रोल स्लाइडर लेवल
विंडोज 7 (और नए) में, कंप्यूटर पर UAC सेटिंग्स को एक विशेष स्लाइडर का उपयोग करके प्रबंधित किया जाता है (कंट्रोल पैनल के माध्यम से या UserAccountControlSettings.exe फ़ाइल के माध्यम से कहा जाता है)। स्लाइडर का उपयोग करके, आप चार पूर्वनिर्धारित यूजर अकाउंट कंट्रोल सुरक्षा स्तरों में से एक का चयन कर सकते हैं।
- लेवल 4 — हमेशा सूचित करें — उच्चतम UAC सुरक्षा स्तर;
- लेवल 3 — केवल सूचित करें जब प्रोग्राम मेरे कंप्यूटर में बदलाव करने का प्रयास करें (डिफ़ॉल्ट) – डिफ़ॉल्ट सुरक्षा स्तर;
- लेवल 2 — केवल सूचित करें जब प्रोग्राम मेरे कंप्यूटर में बदलाव करने का प्रयास करें (मेरे डेस्कटॉप को डिम न करें) – पिछले स्तर के लगभग समान, लेकिन डेस्कटॉप लॉकिंग के साथ सिक्योर डेस्कटॉप पर स्विच किए बिना;
- लेवल 1 — कभी सूचित न करें – UAC अक्षम है।
विंडोज 10 में डिफ़ॉल्ट रूप से, UAC सुरक्षा लेवल 3 का उपयोग किया जाता है, जो केवल तब सूचना प्रदर्शित करता है जब आप सिस्टम फ़ाइलों या सेटिंग्स को बदलने का प्रयास करते हैं।
GPO का उपयोग करके विंडोज में यूजर अकाउंट कंट्रोल को कैसे अक्षम करें?
ज्यादातर मामलों में, UAC को पूरी तरह से अक्षम करने की अनुशंसा नहीं की जाती है। यूजर अकाउंट कंट्रोल एक सरल लेकिन प्रभावी विंडोज सुरक्षा उपकरण है। मेरे अभ्यास में, मैं कभी भी UAC को उपयोगकर्ताओं के कंप्यूटर्स पर अक्षम नहीं करता बिना यह सुनिश्चित किए कि UAC कुछ कार्यों को ब्लॉक करता है। यहां तक कि इन मामलों में भी, किसी विशिष्ट एप्लिकेशन के लिए UAC को अक्षम करने, या एडमिन अधिकारों के बिना ऐप चलाने और UAC प्रॉम्प्ट को दबाने के सरल वर्कअराउंड हैं।
आप ग्रुप पॉलिसी का उपयोग करके UAC को अक्षम कर सकते हैं। स्टैंडअलोन कंप्यूटर पर, आप लोकल ग्रुप पॉलिसी एडिटर gpedit.msc का उपयोग कर सकते हैं। यदि आपको डोमेन कंप्यूटर्स पर पॉलिसी डिप्लॉय करने की आवश्यकता है, तो आपको ग्रुप पॉलिसी मैनेजमेंट कंसोल - gpmc.msc का उपयोग करना होगा (आइए इस विकल्प पर विचार करें)।
- डोमेन GPO मैनेजमेंट कंसोल में, उन कंप्यूटर्स वाले OU पर क्लिक करें जिन पर आप UAC अक्षम करना चाहते हैं और एक नया पॉलिसी ऑब्जेक्ट बनाएं;
- पॉलिसी संपादित करें और सेक्शन कंप्यूटर कॉन्फिगरेशन -> पॉलिसीज -> विंडोज सेटिंग्स -> सुरक्षा सेटिंग्स -> लोकल पॉलिसीज -> सुरक्षा विकल्प पर जाएं;
- इस सेक्शन में कई विकल्प हैं जो UAC सेटिंग्स को नियंत्रित करते हैं। इन पैरामीटर्स के नाम User Account Control से शुरू होते हैं;
- UAC को पूरी तरह से अक्षम करने के लिए, निम्न पैरामीटर मान सेट करें:
- User Account Control: Behavior of the elevation prompt for administrators in Admin Approval Mode =
Elevate without prompting; - User Account Control: Detect application installations and prompt for elevation =
Disabled; - User Account Control: Run all administrators in Admin Approval Mode =
Disabled; - User Account Control: Only elevate UIAccess applications that are installed in secure locations =
Disabled।
- User Account Control: Behavior of the elevation prompt for administrators in Admin Approval Mode =
- ग्रुप पॉलिसी सेटिंग्स को अपडेट करने और UAC को अक्षम करने के लिए क्लाइंट कंप्यूटर को रीस्टार्ट करने की आवश्यकता है। रीबूट के बाद, UAC "नेवर नोटिफाई" मोड पर स्विच हो जाएगा।
आप रजिस्ट्री के माध्यम से केवल कुछ उपयोगकर्ताओं/कंप्यूटर्स के लिए UAC को अक्षम कर सकते हैं, और ग्रुप पॉलिसी प्रेफरेंस के माध्यम से सेटिंग्स डिप्लॉय कर सकते हैं।
कंप्यूटर कॉन्फिगरेशन -> प्रेफरेंसेज -> विंडोज सेटिंग्स -> रजिस्ट्री के तहत GPO सेक्शन में एक नया रजिस्ट्री पैरामीटर बनाएं जिसमें निम्न सेटिंग्स हों:
- एक्शन: Replace
- Hive: HKEY_LOCAL_MACHINE
- की पथ: SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- मान नाम: EnableLUA
- मान प्रकार: REG_DWORD
- मान डेटा: 0
फिर Common टैब पर जाएं और विकल्प सक्षम करें:
- Remove this item when it is no longer applied
- Item-Level targeting
Targeting बटन पर क्लिक करें और उन कंप्यूटर्स या डोमेन सुरक्षा समूहों को निर्दिष्ट करें जिन पर आप UAC अक्षम पॉलिसी लागू करना चाहते हैं।
UAC अक्षम होने पर भी, कुछ ऐप्स This app has been blocked for your protection. संदेश के साथ लॉन्च होने से ब्लॉक हो सकते हैं।
UAC रजिस्ट्री कुंजी सेटिंग्स
आप रजिस्ट्री के माध्यम से UAC सेटिंग्स प्रबंधित कर सकते हैं। यूजर अकाउंट कंट्रोल के व्यवहार के लिए जिम्मेदार पैरामीटर रजिस्ट्री कुंजी HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System के अंतर्गत स्थित हैं।
जब आप कंट्रोल पैनल में UAC स्लाइडर का मान बदलते हैं, तो विंडोज इस रजिस्ट्री कुंजी से रजिस्ट्री सेटिंग्स के मान को निम्नानुसार बदलता है (नीचे यूजर अकाउंट कंट्रोल स्लाइडर के विभिन्न स्तरों के लिए तैयार REG फ़ाइलें हैं):
UAC लेवल 4 (हमेशा सूचित करें):
Windows Registry Editor Version 5.00
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System]
"ConsentPromptBehaviorAdmin"=dword:00000002
"ConsentPromptBehaviorUser"=dword:00000003
"EnableInstallerDetection"=dword:00000001
"EnableLUA"=dword:00000001
"EnableVirtualization"=dword:00000001
"PromptOnSecureDesktop"=dword:00000001
"ValidateAdminCodeSignatures"=dword:00000000
"FilterAdministratorToken"=dword:00000000
UAC लेवल 3 (केवल सूचित करें जब प्रोग्राम मेरे कंप्यूटर में बदलाव करने का प्रयास करें):
"ConsentPromptBehaviorAdmin"=dword:00000005
"ConsentPromptBehaviorUser"=dword:00000003
"EnableInstallerDetection"=dword:00000001
"EnableLUA"=dword:00000001
"EnableVirtualization"=dword:00000001
"PromptOnSecureDesktop"=dword:00000001
"ValidateAdminCodeSignatures"=dword:00000000
"FilterAdministratorToken"=dword:00000000
UAC लेवल 2:
"ConsentPromptBehaviorAdmin"=dword:00000005
"ConsentPromptBehaviorUser"=dword:00000003
"EnableInstallerDetection"=dword:00000001
"EnableLUA"=dword:00000001
"EnableVirtualization"=dword:00000001
"PromptOnSecureDesktop"=dword:00000000
"ValidateAdminCodeSignatures"=dword:00000000
"FilterAdministratorToken"=dword:00000000
UAC लेवल 1 (कभी सूचित न करें — UAC पूरी तरह से अक्षम करें):
"ConsentPromptBehaviorAdmin"=dword:00000000
"ConsentPromptBehaviorUser"=dword:00000003
"EnableInstallerDetection"=dword:00000001
"EnableLUA"=dword:00000001
"EnableVirtualization"=dword:00000001
"PromptOnSecureDesktop"=dword:00000000
"ValidateAdminCodeSignatures"=dword:00000000
"FilterAdministratorToken"=dword:00000000
आप रजिस्ट्री एडिटर GUI या कमांड प्रॉम्प्ट से किसी भी पैरामीटर का मान बदल सकते हैं। उदाहरण के लिए, कंप्यूटर पर UAC को अक्षम करने के लिए (रीबूट आवश्यक है), आप कमांड चला सकते हैं:
reg.exe ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System /v EnableLUA /t REG_DWORD /d 0 /f.
या एक समान PowerShell कमांड:
New-ItemProperty -Path HKLM:Software\Microsoft\Windows\CurrentVersion\policies\system -Name EnableLUA -PropertyType DWord -Value 0 -Force
इस थ्रेड में एक और रजिस्ट्री पैरामीटर है, LocalAccountTokenFilterPolicy, जिसे अक्सर Remote UAC कहा जाता है। यह पैरामीटर स्थानीय उपयोगकर्ता खातों के तहत डिफ़ॉल्ट प्रशासनिक शेयर्स के लिए रिमोट कनेक्शन को प्रतिबंधित करता है जिनके पास प्रशासक विशेषाधिकार हैं।
विंडोज सर्वर पर यूजर अकाउंट कंट्रोल
विंडोज सर्वर में यूजर अकाउंट कंट्रोल उसी तरह काम करता है और उसी तरह प्रबंधित किया जाता है जैसे विंडोज डेस्कटॉप संस्करणों में।
विंडोज सर्वर 2016/2019 में UAC को पूरी तरह से अक्षम करना स्वीकार्य है यदि निम्न शर्तें पूरी होती हैं:
- केवल प्रशासकों के पास सर्वर डेस्कटॉप पर रिमोट एक्सेस है (गैर-एडमिन उपयोगकर्ताओं के लिए सर्वर पर RDP एक्सेस अक्षम होना चाहिए)। RDS होस्ट पर, UAC सक्षम छोड़ दें;
- प्रशासकों को केवल प्रशासनिक प्रबंधन कार्यों के लिए विंडोज सर्वर का उपयोग करना चाहिए। प्रशासक को ऑफिस डॉक्यूमेंट्स, मैसेंजर्स, वेब ब्राउज़र्स के साथ केवल UAC सक्षम गैर-विशेषाधिकार प्राप्त उपयोगकर्ता खाते के तहत वर्कस्टेशन पर काम करना चाहिए, सर्वर होस्ट पर नहीं (एडमिनिस्ट्रेटर खातों को सुरक्षित करने के सर्वोत्तम अभ्यास पर लेख देखें)।
विंडोज सर्वर कोर संस्करणों में UAC हमेशा अक्षम होता है।
जब UAC सक्षम होता है, तो विंडोज सर्वर स्थानीय कंप्यूटर खातों (net use, winrm, Powershell Remoting के माध्यम से) के तहत रिमोट कनेक्ट करने की अनुमति नहीं देता। उपयोगकर्ता का टोकन सक्षम UAC LocalAccountTokenFilterPolicy पैरामीटर द्वारा फ़िल्टर किया जाएगा (पिछले अनुभाग में चर्चा की गई)।
UAC स्लाइडर और ग्रुप पॉलिसी सेटिंग्स
आप स्लाइडर और GPO दोनों का उपयोग करके UAC सेटिंग्स प्रबंधित कर सकते हैं। लेकिन ऐसा कोई एकल ग्रुप पॉलिसी पैरामीटर नहीं है जो UAC सुरक्षा के चार स्तरों में से एक का चयन करने की अनुमति देता है (UAC स्लाइडर की स्थिति के अनुरूप)। UAC सेटिंग्स को 10 अलग-अलग GPO पैरामीटर्स का उपयोग करके प्रबंधित करने का सुझाव दिया जाता है। ये पॉलिसी GPO एडिटर के निम्न सेक्शन में स्थित हैं: कंप्यूटर कॉन्फिगरेशन -> पॉलिसीज -> विंडोज सेटिंग्स -> सुरक्षा सेटिंग्स -> लोकल पॉलिसीज -> सुरक्षा विकल्प. UAC-संबंधित ग्रुप पॉलिसी पैरामीटर User Account Control से शुरू होते हैं।
निम्न तालिका UAC ग्रुप पॉलिसी पैरामीटर्स और उनके संबंधित रजिस्ट्री कुंजियों की सूची दिखाती है।
| पॉलिसी नाम | पॉलिसी द्वारा सेट रजिस्ट्री पैरामीटर |
| User Account Control: Admin Approval Mode for the Built-in Administrator account | FilterAdministratorToken |
| User Account Control: Allow UIAccess applications to prompt for elevation without using the secure desktop | EnableUIADesktopToggle |
| User Account Control: Behavior of the elevation prompt for administrators in Admin Approval Mode | ConsentPromptBehaviorAdmin |
| User Account Control: Behavior of the elevation prompt for standard users | ConsentPromptBehaviorUser |
| User Account Control: Detect application installations and prompt for elevation | EnableInstallerDetection |
| User Account Control: Only elevate executables that are signed and validated | ValidateAdminCodeSignatures |
| User Account Control: Only elevate UIAccess applications that are installed in secure locations | EnableSecureUIAPaths |
| User Account Control: Run all administrators in Admin Approval Mode | EnableLUA |
| User Account Control: Switch to the secure desktop when prompting for elevation | PromptOnSecureDesktop |
| User Account Control: Virtualize file and registry write failures to per-user locations | EnableVirtualization |
डिफ़ॉल्ट रूप से, UAC लेवल 3 निम्न ग्रुप पॉलिसी सेटिंग्स का उपयोग करता है:
UAC लेवल 3 (डिफ़ॉल्ट)
Admin Approval Mode for the Built-in Administrator account = Disabled
Allow UIAccess applications to prompt for elevation without using the secure desktop = Disabled
Behavior of the elevation prompt for administrators in Admin Approval Mode = Prompt for consent for non-Windows binaries
Behavior of the elevation prompt for standard users = Prompt for credentials on the secure desktop
Detect application installations and prompt for elevation = Enabled (वर्कग्रुप के लिए), Disabled (डोमेन-जॉइंड विंडोज डिवाइस के लिए)
Only elevate executables that are signed and validated = Disabled
Only elevate UIAccess applications that are installed in secure locations = Enabled
Run all administrators in Admin Approval Mode = Enabled
Switch to the secure desktop when prompting for elevation = Enabled
Virtualize file and registry write failures to per-user locations = Enabled