GPO के माध्यम से नेटवर्क ड्राइव मैपिंग का परिचय
आप अपने SMB फाइल सर्वर से शेयर्ड नेटवर्क फोल्डर्स को अलग Windows नेटवर्क ड्राइव के रूप में मैप करने के लिए ग्रुप पॉलिसी का उपयोग कर सकते हैं। पारंपरिक रूप से, net use M: \\ro-fs01\sharename कमांड वाले .bat लॉगऑन स्क्रिप्ट का उपयोग Windows में नेटवर्क ड्राइव मैप करने के लिए किया जाता था। हालांकि, ग्रुप पॉलिसी अधिक लचीली, तेज हैं और पृष्ठभूमि में अपडेट की जा सकती हैं (GPO के माध्यम से नेटवर्क ड्राइव मैप करने के लिए आपको कंप्यूटर को रीबूट करने या लॉग ऑफ करने की आवश्यकता नहीं है)।
इस लेख में हम आपको दिखाएंगे कि Windows में नेटवर्क ड्राइव मैप करने के लिए GPO का उपयोग कैसे करें।
GPO में नेटवर्क ड्राइव मैपिंग का समर्थन Windows Server 2008 में आया।
आइए देखें कि AD सुरक्षा समूहों और उपयोगकर्ताओं के व्यक्तिगत नेटवर्क ड्राइव के आधार पर विभाग शेयर्ड नेटवर्क फोल्डर को स्वचालित रूप से कैसे मैप किया जाए। Active Directory में मार्केटिंग विभाग के लिए एक नया सुरक्षा समूह बनाएं और इसमें कर्मचारी खाते जोड़ें। आप ग्राफिक ADUC कंसोल (dsa.msc) का उपयोग करके समूह बना सकते हैं और भर सकते हैं या AD ग्रुप प्रबंधित करने के लिए PowerShell cmdlets का उपयोग कर सकते हैं (AD के लिए PowerShell मॉड्यूल में शामिल):
New-ADGroup "IT-Marketing" -path 'OU=Groups,OU=Rome,OU=IT,dc=woshub,DC=com' -GroupScope Global -PassThru –Verbose
Add-AdGroupMember -Identity IT-Marketing -Members b.bianchi, k.rossi, a.russo, m.baffi
AD ग्रुप बनाने और उनमें सदस्यों को स्वचालित रूप से जोड़ने के लिए, आप डायनामिक ग्रुप्स इन एक्टिव डायरेक्टरी लेख से स्क्रिप्ट का उपयोग कर सकते हैं।
मान लीजिए, आपके पास एक फाइल सर्वर है जहां विभिन्न विभागों के शेयर्ड फोल्डर संग्रहीत हैं। शेयर्ड फोल्डर का UNC पथ जिसका उपयोग आपकी मार्केटिंग टीम कर रही है और जिसे विभाग के सभी कर्मचारियों को मैप किया जाना चाहिए, वह है \\ro-fs01\share\marketing।
फिर शेयर्ड फोल्डर को नेटवर्क ड्राइव के रूप में मैप करने के लिए GPO बनाएं।
- डोमेन GPO को प्रबंधित करने के लिए ग्रुप पॉलिसी मैनेजमेंट कंसोल (
gpmc.msc) खोलें - एक नया GPO बनाएं और इसे उपयोगकर्ता खाता OU से लिंक करें, फिर संपादित करें चुनें
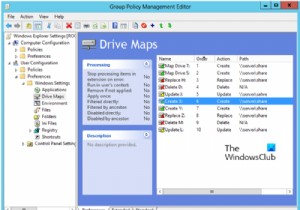
- उपयोगकर्ता कॉन्फ़िगरेशन -> प्राथमिकताएं -> Windows सेटिंग्स -> ड्राइव मैप्स पर जाएं। एक नई पॉलिसी सेटिंग बनाएं: नया -> मैप्ड ड्राइव
- सामान्य टैब में, अपने नेटवर्क ड्राइव के लिए कनेक्शन सेटिंग्स निर्दिष्ट करें:
- कार्रवाई: अपडेट (इस मोड का सबसे अधिक उपयोग किया जाता है)
- स्थान: उस शेयर्ड फोल्डर का UNC पथ जिसे आप कनेक्ट करना चाहते हैं
- लेबल: एक ड्राइव लेबल
- पुनर्कनेक्ट: नेटवर्क ड्राइव को स्थायी बनाता है (हर बार लॉग इन करने पर यह पुनः कनेक्ट होगा, भले ही आप पॉलिसी को हटा दें।
net useमें /persistent एनालॉग विकल्प है) - ड्राइव अक्षर: शेयर्ड फोल्डर के लिए एक ड्राइव अक्षर असाइन करें
- इस रूप में कनेक्ट करें: यह विकल्प अब उपलब्ध नहीं है क्योंकि Microsoft वर्तमान में ग्रुप पॉलिसी सेटिंग्स में पासवर्ड संग्रहीत करने की अनुमति नहीं देता है
- सामान्य टैब पर जाएं, लॉग ऑन उपयोगकर्ता के सुरक्षा संदर्भ में चलाएं और आइटम-स्तरीय लक्ष्यीकरण विकल्प चेक करें। फिर लक्ष्यीकरण पर क्लिक करें
- यहां हम निर्दिष्ट करेंगे कि यह पॉलिसी केवल पहले बनाए गए AD सुरक्षा समूह के सदस्यों पर लागू होनी चाहिए। नया आइटम -> सुरक्षा समूह -> अपना समूह नाम चुनें
- परिवर्तन सहेजें
- मैप्ड नेटवर्क ड्राइव GPO अपडेट होने के बाद उपयोगकर्ता सत्र में फाइल एक्सप्लोरर और अन्य प्रोग्राम में उपलब्ध होगा
यदि मैप्ड नेटवर्क ड्राइव उन्नत ऐप्स (व्यवस्थापक विशेषाधिकारों के साथ चलने वाले) से उपलब्ध नहीं हैं, तो EnableLinkedConnections रजिस्ट्री पैरामीटर का उपयोग करें (आप इस रजिस्ट्री पैरामीटर को GPO के माध्यम से डोमेन कंप्यूटरों पर तैनात कर सकते हैं)।
उपयोगकर्ताओं के व्यक्तिगत नेटवर्क फोल्डर को नेटवर्क ड्राइव के रूप में मैप करने के लिए एक और पॉलिसी नियम बनाएं। मान लीजिए, आपके पास एक फाइल सर्वर है जहां व्यक्तिगत उपयोगकर्ता फोल्डर संग्रहीत हैं (प्रत्येक फोल्डर में व्यक्तिगत NTFS अनुमतियां हैं ताकि उपयोगकर्ता किसी और के डेटा तक न पहुंच सकें)। आप चाहते हैं कि ये फोल्डर लॉगऑन के दौरान उपयोगकर्ता सत्र में स्वचालित रूप से नेटवर्क ड्राइव के रूप में माउंट हों।
प्रत्येक उपयोगकर्ता के लिए उनके AD नामों (sAMAccountName) से मेल खाता एक अलग फोल्डर बनाएं और संबंधित NTFS अनुमतियां असाइन करें।
उसी GPO में एक और ड्राइव मैपिंग नियम बनाएं।
शेयर्ड फोल्डर का पथ निर्दिष्ट करें जिसमें उपयोगकर्ता के व्यक्तिगत फोल्डर हैं \\ro-fs01\shared\home\%LogonUser%। मैंने ड्राइव लेबल के रूप में %LogonUser% - Personal सेट किया है।
GPP में उपलब्ध पर्यावरण चर की पूरी सूची देखने के लिए F3 दबाएं।
परिवर्तन सहेजें और इस कमांड का उपयोग करके उपयोगकर्ता कंप्यूटर पर ग्रुप पॉलिसी सेटिंग्स अपडेट करें:
gpupdate /forceफिर उपयोगकर्ता अपने व्यक्तिगत फोल्डर को फाइल सर्वर से नेटवर्क ड्राइव के रूप में मैप देखेंगे। उपयोगकर्ता उन पर अपना व्यक्तिगत डेटा स्टोर कर सकेंगे। नेटवर्क ड्राइव किसी भी कंप्यूटर पर मैप होगा जिस पर उपयोगकर्ता लॉग ऑन करता है।
Windows 10 1809 में नेटवर्क ड्राइव मैपिंग के साथ एक समस्या थी। इसे ठीक करने के लिए एक विशेष पैच इंस्टॉल करें।
इस प्रकार, आप एक ही GPO में नेटवर्क ड्राइव को उपयोगकर्ताओं को मैप करने की विभिन्न शर्तों के साथ बहुत सारे अलग-अलग आइटम बना सकते हैं।
नेटवर्क ड्राइव कनेक्ट करते समय विभिन्न कंप्यूटर या उपयोगकर्ता मानदंडों का चयन करने के लिए, GPP लक्ष्यीकरण सुविधाओं का उपयोग किया जाता है (वे WMI फिल्टर पर आधारित हैं)।