Windows पर बिल्ट-इन एडमिनिस्ट्रेटर खाता क्या है?
जैसा कि आप जानते हैं, Windows 10 इंस्टॉलेशन के दौरान सिस्टम उपयोगकर्ता खाता बनाने का संकेत देता है और इस खाते को स्थानीय व्यवस्थापक विशेषाधिकार प्रदान करता है। हालांकि, इंस्टॉलेशन के दौरान एक और बिल्ट-इन (छिपा हुआ) एडमिनिस्ट्रेटर खाता बनाया जाता है, जो सुरक्षा कारणों से अक्षम होता है। इस लेख में हम बिल्ट-इन Windows 10 एडमिनिस्ट्रेटर खाते के बारे में बताएंगे, इसका उपयोग किस लिए किया जाता है, इसे कैसे सक्षम या अक्षम करें, और पासवर्ड रीसेट कैसे करें।
एडमिनिस्ट्रेटर खाता Windows इंस्टॉलेशन के दौरान स्वचालित रूप से बनाया जाता है और ऑपरेटिंग सिस्टम को इनिशियलाइज़ करने के लिए उपयोग किया जाता है। यह खाता तब अक्षम हो जाता है और उपयोगकर्ता को अपना खाता बनाने के लिए कहा जाता है, जिसे स्थानीय Administrators समूह में जोड़ा जाता है।
बिल्ट-इन एडमिनिस्ट्रेटर खाते के पास कंप्यूटर पर पूर्ण असीमित विशेषाधिकार होते हैं। यह खाता UAC (उपयोगकर्ता खाता नियंत्रण) के अधीन नहीं है, और सभी प्रोग्राम UAC प्रॉम्प्ट के बिना निष्पादित होते हैं (यह व्यवस्थापक विशेषाधिकारों वाले उपयोगकर्ता खातों से एक महत्वपूर्ण अंतर है)। Windows में बिल्ट-इन एडमिनिस्ट्रेटर Linux में root के समान है - इसके सिस्टम पर अधिकतम अधिकार हैं (बेशक NT AUTHORITY\SYSTEM जितना नहीं, लेकिन करीब)।
आप ग्रुप पॉलिसी विकल्प उपयोगकर्ता खाता नियंत्रण: बिल्ट-इन एडमिनिस्ट्रेटर खाते के लिए व्यवस्थापक अनुमोदन मोड का उपयोग करके बिल्ट-इन Windows एडमिनिस्ट्रेटर के लिए UAC सक्षम कर सकते हैं।
बिल्ट-इन एडमिनिस्ट्रेटर Windows 10 और Windows Server 2016 में डिफ़ॉल्ट रूप से अक्षम है। इस खाते को हटाया नहीं जा सकता या Administrators समूह से बाहर नहीं किया जा सकता।
यदि आप Windows को सेफ या रिकवरी मोड में बूट करते हैं, तो एडमिनिस्ट्रेटर खाता स्वचालित रूप से सक्षम हो जाता है।
सुरक्षा कारणों से, बिल्ट-इन एडमिनिस्ट्रेटर खाते का नाम बदलने की सिफारिश की जाती है। यह मैन्युअल रूप से, LAPS का उपयोग करके, या GPO पैरामीटर खाते: एडमिनिस्ट्रेटर खाते का नाम बदलें के तहत कंप्यूटर कॉन्फ़िगरेशन -> नीतियां -> Windows सेटिंग्स -> सुरक्षा सेटिंग्स -> स्थानीय नीतियां -> सुरक्षा विकल्प में किया जा सकता है।
एडमिनिस्ट्रेटर खाते का नाम बदलने से जोखिम कुछ हद तक कम हो जाता है, लेकिन मुख्य समस्या यह है कि इसका SID नहीं बदलता। बिल्ट-इन एडमिनिस्ट्रेटर खाते में हमेशा ज्ञात SID S-1-5-domain-500 होता है।
टिप: डिफ़ॉल्ट रूप से, एडमिनिस्ट्रेटर पासवर्ड सेट नहीं है (खाली)।
महत्वपूर्ण: Microsoft बिल्ट-इन एडमिनिस्ट्रेटर खाते को सक्षम (सक्रिय) रखने या लगातार इसके तहत काम करने की अनुशंसा नहीं करता है। आपको केवल "एडमिनिस्ट्रेटर" खाते को सक्षम करने की आवश्यकता है यदि किसी विशिष्ट कार्य को करने या समस्या निवारण के लिए बिल्कुल आवश्यक है। इसका उपयोग Windows में स्वचालित रूप से लॉग इन करने के लिए न करें।
Windows 10 पर बिल्ट-इन एडमिनिस्ट्रेटर खाते को कैसे सक्षम करें?
आइए Windows 10 में बिल्ट-इन एडमिनिस्ट्रेटर खाते को सक्रिय करने के कुछ सरल तरीकों पर नज़र डालें।
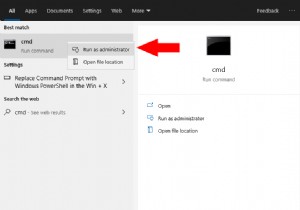
कमांड प्रॉम्प्ट (या PowerShell कंसोल) से एडमिनिस्ट्रेटर खाते को सक्रिय करने का सबसे तेज़ और आसान तरीका है जिसे उन्नत विशेषाधिकारों के साथ चलाया जाता है।
ऐसा करने के लिए, कमांड चलाएं:
net user administrator /active:yesइसके अलावा, आप स्थानीय खातों को प्रबंधित करने के लिए PowerShell cmdlet का उपयोग कर सकते हैं:
Get-LocalUser -Name "Administrator" | Enable-LocalUserजैसा कि हमने पहले कहा, Windows के आधुनिक संस्करणों में एडमिनिस्ट्रेटर खाते के लिए कोई पासवर्ड सेट नहीं है। यदि आपके कंप्यूटर पर डोमेन पासवर्ड जटिलता पॉलिसी लागू है, तो एडमिनिस्ट्रेटर खाते को सक्षम करने का प्रयास करते समय आप निम्न संदेश देख सकते हैं:
The password does not meet the password policy requirements. Check the minimum password length, password complexity and password history requirements.
इस मामले में, एडमिनिस्ट्रेटर खाते को सक्षम करने से पहले, आपको इसके लिए एक पासवर्ड सेट करने की आवश्यकता है:
net user administrator *बिल्ट-इन एडमिनिस्ट्रेटर के लिए कमजोर पासवर्ड का उपयोग न करें (आप एक साधारण PowerShell स्क्रिप्ट का उपयोग करके इसे जनरेट कर सकते हैं)।
यदि पिछली कमांड "The user name could not be found" लौटाती है, तो सबसे अधिक संभावना है कि कंप्यूटर पर एडमिनिस्ट्रेटर खाते का नाम बदल दिया गया है।
आप अपने कंप्यूटर पर बिल्ट-इन एडमिनिस्ट्रेटर खाते का नाम इसके ज्ञात SID (अंत में इसमें अनिवार्य रूप से -500 होता है) से पता लगा सकते हैं। कमांड का उपयोग करें:
wmic useraccount where "SID like 'S-1-5-%-500'" get nameइस मामले में, बिल्ट-इन खाते का नाम admin रखा गया है। इसे सक्षम करने के लिए, चलाएं:
net user admin /active:yesसभी स्थानीय खातों को सूचीबद्ध करने के लिए:
net userयदि आप बिल्ट-इन Windows एडमिनिस्ट्रेटर को सक्षम करने का प्रयास करते समय "System error 5 has occurred. Access is denied" प्राप्त करते हैं, तो सुनिश्चित करें कि cmd.exe या powershell.exe कंसोल व्यवस्थापक के रूप में चल रहा है (उन्नत)। यह भी जांचें कि आपका खाता स्थानीय Administrators समूह का सदस्य है।
उन समूहों को सूचीबद्ध करें जिनका आपका खाता सदस्य है:
whoami /allइस उदाहरण में, user1 स्थानीय Administrators समूह का सदस्य नहीं है, और इसलिए एडमिनिस्ट्रेटर खाते को सक्षम करने की अनुमति नहीं है।
आप Windows में स्थानीय प्रशासक समूह में उपयोगकर्ताओं की सूची इस तरह प्रदर्शित कर सकते हैं:
net localgroup administratorsइस उदाहरण में, Administrators समूह में केवल दो खाते हैं। यदि आप उनमें से किसी का पासवर्ड नहीं जानते हैं, तो आपके पास कंप्यूटर पर व्यवस्थापक अधिकार नहीं हैं। बिल्ट-इन एडमिनिस्ट्रेटर खाते को सक्षम करने और अपने उपयोगकर्ता खाते को स्थानीय व्यवस्थापक अनुमतियां देने के लिए, लेख के अगले अनुभाग को देखें।
नोट: बिल्ट-इन एडमिनिस्ट्रेटर खाते को सक्रिय करने का यह तरीका Windows 10 के सभी संस्करणों में काम करता है। नीचे वर्णित अन्य विधियां Windows 10 Home संस्करणों पर लागू नहीं होती हैं जिनमें कंप्यूटर और उपयोगकर्ता प्रबंधन स्नैप-इन (compmgmt.msc और lusrmgr.msc) और स्थानीय ग्रुप पॉलिसी एडिटर (gpedit.msc) नहीं होते हैं।
खोज बार या कमांड प्रॉम्प्ट में lusrmgr.msc दर्ज करके MMC स्नैप-इन स्थानीय उपयोगकर्ता और समूह खोलें। कंसोल विंडो में, उपयोगकर्ता अनुभाग का विस्तार करें। Administrator नाम का खाता ढूंढें और उस पर डबल-क्लिक करें, फिर खाता अक्षम है अनचेक करें। परिवर्तन सहेजें।
एडमिनिस्ट्रेटर खाता अब सक्षम है। आप इस कंसोल में संदर्भ मेनू में पासवर्ड सेट करें विकल्प चुनकर इसका पासवर्ड बदल सकते हैं।
आप स्थानीय GPO के माध्यम से बिल्ट-इन एडमिनिस्ट्रेटर खाते को सक्षम कर सकते हैं। स्थानीय ग्रुप पॉलिसी एडिटर gpedit.msc (या स्थानीय सुरक्षा नीति एडिटर - secpol.msc) खोलें। कंप्यूटर कॉन्फ़िगरेशन -> Windows सेटिंग्स -> सुरक्षा सेटिंग्स -> स्थानीय नीतियां -> सुरक्षा विकल्प पर जाएं। खाते: एडमिनिस्ट्रेटर खाता स्थिति पॉलिसी ढूंढें और इसे सक्षम पर सेट करें।
कमांड के साथ ग्रुप पॉलिसी सेटिंग्स अपडेट करें: gpupdate /force या बस अपने कंप्यूटर को रीबूट करें।
उपरोक्त किसी भी तरीके से एडमिनिस्ट्रेटर खाते को सक्षम करने के बाद, यह Windows लॉगऑन स्क्रीन पर प्रदर्शित होगा।
बिल्ट-इन एडमिनिस्ट्रेटर खाते को अक्षम करने के लिए, कमांड का उपयोग करें:
net user administrator /active:noयदि आपने खाते: एडमिनिस्ट्रेटर खाता स्थिति पॉलिसी के माध्यम से बिल्ट-इन एडमिनिस्ट्रेटर को सक्षम किया है, तो आपको इसे अक्षम करना होगा (या सभी स्थानीय GPO सेटिंग्स को पूरी तरह से रीसेट करना होगा)।
Windows 10 पर खोए हुए एडमिनिस्ट्रेटर विशेषाधिकार (पासवर्ड)
ऐसी स्थितियां होती हैं जब आपने गलती से व्यवस्थापक विशेषाधिकारों वाले अपने उपयोगकर्ता खाते को अक्षम कर दिया या अपने खाते को स्थानीय एडमिन समूह से हटा दिया। आइए देखें कि बिल्ट-इन एडमिनिस्ट्रेटर को कैसे सक्षम करें या अपने खाते को स्थानीय Administrators समूह में जोड़ें (भले ही आप Windows में लॉगऑन न कर सकें)।
डोमेन कंप्यूटर पर, आप GPO का उपयोग करके व्यवस्थापक अनुमतियों वाले उपयोगकर्ताओं की सूची प्रबंधित कर सकते हैं।
आपको अपने कंप्यूटर को LiveCD (लेकिन MSDaRT रिकवरी इमेज नहीं) या Windows 10 इंस्टॉल मीडिया से बूट करने की आवश्यकता है। Windows 10 इंस्टॉल इमेज के साथ बूटेबल USB स्टिक बनाने का सबसे आसान तरीका मीडिया क्रिएशन टूल का उपयोग करना है।
Windows सेटअप स्क्रीन पर Shift + F10 दबाएं। एक कमांड प्रॉम्प्ट खुलेगा।
अब आपको यह निर्धारित करने की आवश्यकता है कि आपका Windows किस ड्राइव पर इंस्टॉल है। diskpart चलाएं और list vol दर्ज करें। मेरे उदाहरण में, आप देखते हैं कि Windows C: ड्राइव पर स्थित है। यह वह ड्राइव अक्षर है जिसका उपयोग मैं निम्न कमांड में करूंगा। diskpart सत्र को बंद करने के लिए exit टाइप करें।
utilman.exe (ईज़ ऑफ एक्सेस अपलेट) की एक प्रति बनाने और इसे cmd.exe एक्जीक्यूटेबल से बदलने के लिए निम्न कमांड चलाएं:
copy c:\windows\System32\utilman.exe c:\
copy c:\windows\System32\cmd.exe c:\windows\System32\utilman.exe
अपने कंप्यूटर को रीबूट करें:
wpeutil rebootWindows को सामान्य रूप से बूट करें। Windows लॉगिन स्क्रीन पर (खातों की सूची के साथ), Win + U कुंजी संयोजन दबाएं।
एक कमांड प्रॉम्प्ट विंडो सिस्टम विशेषाधिकारों के साथ खुलेगी। अपने खाते को स्थानीय Administrators समूह में जोड़ने, बिल्ट-इन Windows एडमिनिस्ट्रेटर को सक्षम करने और उसका पासवर्ड रीसेट करने के लिए, कमांड चलाएं:
net localgroup administrators user1 /add
net user Administrator /active:yes
net user administrator *
अब आप बिल्ट-इन एडमिनिस्ट्रेटर या अपने उपयोगकर्ता खाते के तहत Windows में लॉगऑन कर सकते हैं, जिसे स्थानीय व्यवस्थापक अनुमतियां दी गई हैं।
मूल utilman.exe फाइल को बदलना सुनिश्चित करें। इंस्टॉल मीडिया से फिर से बूट करें और कमांड चलाएं:
copy c:\utilman.exe c:\windows\System32\utilman.exe