माइक्रोसॉफ्ट ने विंडोज 11/10 पर यूजर अकाउंट कंट्रोल सेटिंग्स के कार्यान्वयन को बहुत अधिक अनुकूल बना दिया है। विंडोज विस्टा में फीडबैक मिलने के बाद कि यूजर अकाउंट कंट्रोल या UAC प्रॉम्प्ट अपनी बार-बार उपस्थिति के कारण उपयोगकर्ताओं को अक्सर परेशान करता है, माइक्रोसॉफ्ट ने UAC प्रॉम्प्ट की उपस्थिति को कम कर दिया और UAC उपयोगकर्ता अनुभव को और परिष्कृत और बेहतर बनाया।
विंडोज 11/10 में यूजर अकाउंट कंट्रोल (UAC)
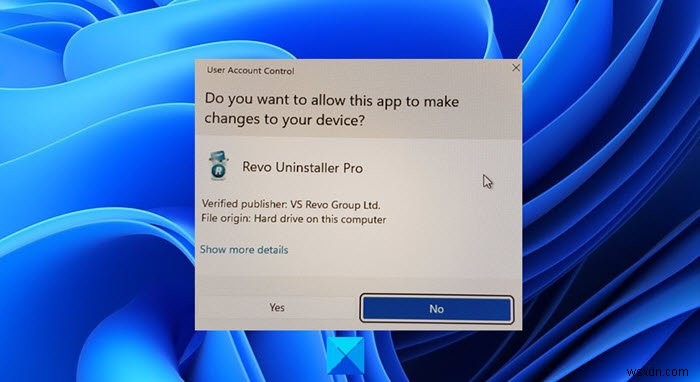
यूजर अकाउंट कंट्रोल मूल रूप से आपके पीसी में किए जाने वाले परिवर्तनों से पहले आपको सूचित करता है - सभी परिवर्तन नहीं, बल्कि केवल वे जिनके लिए व्यवस्थापक-स्तर की अनुमति की आवश्यकता होती है। ये परिवर्तन उपयोगकर्ता द्वारा, ऑपरेटिंग सिस्टम द्वारा, वास्तविक सॉफ्टवेयर द्वारा - या यहां तक कि मैलवेयर द्वारा भी शुरू किए जा सकते हैं! हर बार जब ऐसा कोई व्यवस्थापक-स्तर का परिवर्तन शुरू किया जाता है, तो विंडोज UAC उपयोगकर्ता को अनुमोदन या अस्वीकृति के लिए संकेत देगा। यदि उपयोगकर्ता परिवर्तन को मंजूरी देता है, तो परिवर्तन किया जाता है; यदि नहीं, तो सिस्टम में कोई परिवर्तन नहीं किया जाता है। जब तक UAC प्रकट होता है, तब तक स्क्रीन काली हो सकती है।
मोटे तौर पर बोलते हुए, निम्नलिखित कुछ ऐसी क्रियाएं हैं जो UAC प्रॉम्प्ट को ट्रिगर कर सकती हैं:
- एप्लिकेशन इंस्टॉल या अनइंस्टॉल
- फ़ायरवॉल सेटिंग्स बदलना
- ड्राइवर्स और एक्टिवएक्स कंट्रोल इंस्टॉल करना
- विंडोज अपडेट इंस्टॉल/कॉन्फ़िगर करना
- उपयोगकर्ता खातों/प्रकारों को जोड़ना/हटाना/बदलना
- किसी अन्य उपयोगकर्ता की फ़ाइलों और फ़ोल्डरों तक पहुंचना, देखना या बदलना
- पेरेंटल कंट्रोल कॉन्फ़िगर करना
- टास्क शेड्यूलर चलाना
- बैकअप सिस्टम फ़ाइलों को पुनर्स्थापित करना
- और यहां तक कि UAC सेटिंग्स बदलते समय भी
इसकी डिफ़ॉल्ट सेटिंग्स हैं:
मुझे केवल तभी सूचित करें जब ऐप्स मेरे कंप्यूटर में बदलाव करने का प्रयास करें
जब भी UAC सहमति प्रॉम्प्ट प्रकट होता है और आपकी अनुमति मांगता है, तो आपने देखा होगा कि यह स्क्रीन को काला कर देता है और अस्थायी रूप से एयरो इंटरफेस को बंद कर देता है - और यह पारदर्शिता के बिना प्रकट होता है। इसे सिक्योर डेस्कटॉप कहा जाता है और यह विंडोज में एक सुरक्षा सुविधा है। क्रेडेंशियल प्रॉम्प्ट तब प्रस्तुत किया जाता है जब एक मानक उपयोगकर्ता किसी ऐसे कार्य को करने का प्रयास करता है जिसके लिए उपयोगकर्ता के प्रशासनिक एक्सेस टोकन की आवश्यकता होती है।
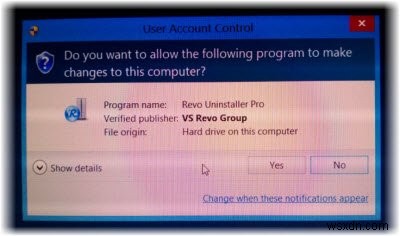
UAC एलिवेशन प्रॉम्प्ट एप्लिकेशन-विशिष्ट होने के लिए कलर-कोडेड हैं, जिससे एप्लिकेशन के संभावित सुरक्षा जोखिम की तत्काल पहचान सक्षम होती है।
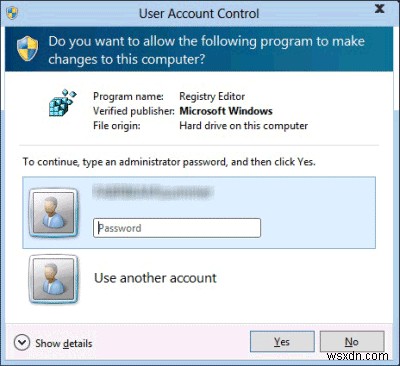
पढ़ें: UAC यस बटन गायब या ग्रे आउट।
यूजर अकाउंट कंट्रोल सेटिंग्स बदलें
यदि आप चाहें, तो आप विंडोज 11/10 में यूजर अकाउंट कंट्रोल सेटिंग्स बदल सकते हैं। आप इसके व्यवहार को बदल सकते हैं और तय कर सकते हैं कि UAC को आपको कितनी बार या कब सूचित करना चाहिए।
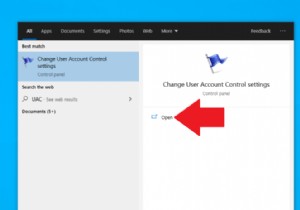
ऐसा करने के लिए, कंट्रोल पैनल खोलें और यूजर अकाउंट्स चुनें।
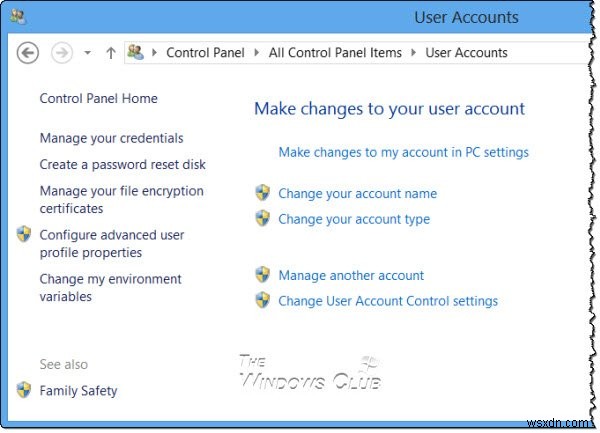
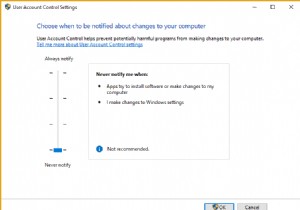
यूजर अकाउंट कंट्रोल सेटिंग्स बदलें पर क्लिक करें। सेटिंग्स बॉक्स खुल जाएगा।
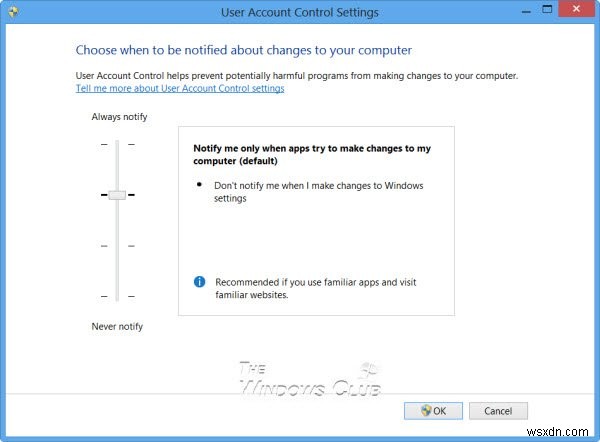
सेटिंग्स बदलने के लिए वर्टिकल स्लाइडर का उपयोग करें। आपके द्वारा किए गए परिवर्तन आपकी सुरक्षा सेटिंग्स को प्रभावित करेंगे, इसलिए यूजर अकाउंट कंट्रोल सेटिंग्स को डिफ़ॉल्ट पर छोड़ना सबसे अच्छा है, आपको पता होना चाहिए कि UAC सेटिंग में परिवर्तन आपके विंडोज पीसी की सुरक्षा को कैसे प्रभावित करेंगे।
| सेटिंग | विवरण | सुरक्षा प्रभाव |
|---|---|---|
| हमेशा मुझे सूचित करें |
|
|
| मुझे केवल तभी सूचित करें जब ऐप्स मेरे कंप्यूटर में बदलाव करने का प्रयास करें (डिफ़ॉल्ट) |
|
|
| मुझे केवल तभी सूचित करें जब ऐप्स मेरे कंप्यूटर में बदलाव करने का प्रयास करें (मेरे डेस्कटॉप को धुंधला न करें) |
|
|
| कभी मुझे सूचित न करें |
|
|
यदि आप एक एक्सेसिबिलिटी डिवाइस का उपयोग कर रहे हैं, जैसे स्क्रीन रीडर, तो माइक्रोसॉफ्ट अनुशंसा करता है कि आप या तो हमेशा सूचित करें या डिफ़ॉल्ट - मुझे केवल तभी सूचित करें जब प्रोग्राम मेरे कंप्यूटर में बदलाव करने का प्रयास करें UAC सेटिंग चुनें, क्योंकि सहायक प्रौद्योगिकियां इन दो सेटिंग्स के साथ सबसे अच्छा काम करती हैं।
पढ़ें: विंडोज में सिक्योर डेस्कटॉप को कैसे बंद या अक्षम करें।
विंडोज रजिस्ट्री का उपयोग करके UAC अक्षम करें
ऐसा करने के लिए, regedit खोलें और निम्न कुंजी पर जाएं:
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\System
EnableLUA कुंजी का मान, इसके डिफ़ॉल्ट 1 से मान डेटा 0 में बदलें। यह UAC को अक्षम कर देगा।
आप टेकनेट पर यहां UAC ग्रुप पॉलिसी सेटिंग्स और रजिस्ट्री कुंजी सेटिंग्स के बारे में अधिक पढ़ सकते हैं।
केवल कुछ एप्लिकेशन के लिए यूजर अकाउंट कंट्रोल अक्षम करें
जबकि आपको पूरे कंप्यूटर के लिए UAC प्रॉम्प्ट अक्षम नहीं करना चाहिए, आप इसे कुछ एप्लिकेशन के लिए अक्षम करना चाह सकते हैं। माइक्रोसॉफ्ट एप्लिकेशन कम्पैटिबिलिटी टूलकिट का उपयोग करके और नीचे दिए गए चरणों का पालन करके, आप एक या अधिक विशिष्ट एप्लिकेशन के लिए UAC प्रॉम्प्ट अक्षम कर सकते हैं जिन पर आप भरोसा करते हैं। यह पूरे कंप्यूटर के लिए यूजर अकाउंट कंट्रोल सुविधा को अक्षम नहीं करेगा।
- सबसे पहले एक सिस्टम रिस्टोर पॉइंट बनाएं।
- माइक्रोसॉफ्ट एप्लिकेशन कम्पैटिबिलिटी टूलकिट 5.0 डाउनलोड और इंस्टॉल करें।
- स्टार्ट मेनू में, नया फ़ोल्डर ढूंढें। कम्पैटिबिलिटी एडमिनिस्ट्रेटर के लिए शॉर्टकट आइकन ढूंढें। इस पर राइट-क्लिक करें और व्यवस्थापक के रूप में चलाएं पर क्लिक करें।
- बाएं फलक में, कस्टम डेटाबेस के तहत डेटाबेस पर राइट-क्लिक करें और क्रिएट न्यू चुनें, और एप्लिकेशन फिक्स चुनें।
- उस एप्लिकेशन का नाम और अन्य विवरण दर्ज करें जिस पर आप व्यवहार बदलना चाहते हैं और फिर इसे चुनने के लिए ब्राउज़ करें। अगला क्लिक करें।
- अगला क्लिक करें जब तक आप कम्पैटिबिलिटी फिक्स स्क्रीन पर न हों।
- कम्पैटिबिलिटी फिक्स स्क्रीन पर, RunAsInvoker आइटम ढूंढें, और इसे चेक करें।
- अगला क्लिक करें और फिर समाप्त करें।
- फाइल चुनें और इस रूप में सहेजें चुनें। फ़ाइल को filename.SDB प्रकार की फ़ाइल के रूप में एक निर्देशिका में सहेजें जिसे आप आसानी से ढूंढ सकें।
.sdb फ़ाइल को उस विस्टा कंप्यूटर पर कॉपी करें जिस पर आप एलिवेशन प्रॉम्प्ट व्यवहार बदलना चाहते हैं। - कमांड प्रॉम्प्ट को व्यवस्थापक के रूप में खोलें।
- कमांड चलाएं: sdbinst
\ .sdb - उदाहरण के लिए, यदि आपने .SDB फ़ाइल को abc.sdb के रूप में c:\Windows फ़ोल्डर में सहेजा है, तो कमांड इस तरह होना चाहिए: sdbinst c:\windows\abc.sdb
- यह संकेत देना चाहिए:
की स्थापना पूर्ण।
आपका दिन शुभ हो!
इसे जांचें यदि आप यूजर अकाउंट कंट्रोल (UAC) सेटिंग्स नहीं बदल सकते।