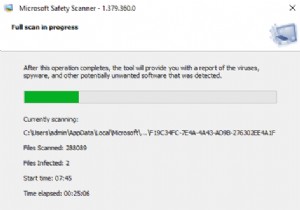
माइक्रोसॉफ्ट एज़्योर, विंडोज के निर्माता से प्रसिद्ध क्लाउड कम्प्यूटिंग सह डेटाबेस प्रबंधन प्लेटफॉर्म, स्थिरता और सुरक्षा के लिए लंबे समय से तरस रहा है। एज़्योर क्लाइंट्स पिछले वर्ष में मैलवेयर और स्पाईवेयर हमलों, क्लाउड डेटा समझौता, और नेटवर्क पर कमांड और कंट्रोल उल्लंघनों के अधीन रहे हैं। एज़्योर अपने क्लाइंट्स को लगभग 600 विभिन्न सेवाएं प्रदान करता है जिनमें क्लाउड कम्प्यूटिंग, डेटा स्टोरेज, डेटाबेस प्रबंधन और संगठन, संचार तंत्र, कंटेंट डिलीवरी नेटवर्क, और IoT फंक्शन शामिल हैं। जबकि एज़्योर हेल्थकेयर और एजुकेशन इंडस्ट्री को क्लाउड कम्प्यूटिंग समाधान प्रदान करने में भारी रूप से प्रभावी रहा है, यह ट्विटर, CNET, और वेरिज़ोन जैसे प्रमुख कमर्शियल क्लाइंट्स को भी पूरा कर रहा है, जो बदले में लाखों डॉलर के पूंजीकरण का संकेत देता है।

हालांकि, पिछले कुछ वर्षों में वानाक्राई रैंसमवेयर हमले के बाद से, एज़्योर मैलवेयर और स्पाईवेयर होस्ट करने का केंद्र रहा है, जिसने इसके कई छोटे से मध्यम स्तर के क्लाइंट्स को निशाना बनाया है। जबकि एज़्योर सख्त चोरी और मैलवेयर डिटेक्शन सिस्टम होने का दावा करता है, इसकी सेवाओं में लगातार बग्स की सूचना मिली है, जिनमें मैलवेयर और कमांड और कंट्रोल इन्फ्रास्ट्रक्चर होस्ट करने की क्षमता है।
एज़्योर सेवाओं और क्लाइंट्स पर हमले

पोस्ट-वानाक्राई, एज़्योर पर मैलवेयर-होस्टिंग की सबसे चर्चित रिपोर्ट्स में से एक दिसंबर 2018 में वापस आई, जब कैपिटलइंस्टॉल नामक एक मैलवेयर ने एज़्योर सेवाओं का उपयोग करके हेल्थकेयर संस्थानों को निशाना बनाया। मैलवेयर ने संक्रमित फाइलों से युक्त एक पेलोड देने के लिए एज़्योर का उपयोग किया, जिसे डाउनलोड करने पर एज़्योर पर डेटा सुरक्षा भंग हुई और वहां उपलब्ध जानकारी एकत्र की गई। हेल्थकेयर संस्थानों के लिए, अज्ञात साइबर-हमलावरों को डेटा का ऐसा लीक एक महत्वपूर्ण चिंता का विषय है। पेलोड एज़्योर की रक्षा को भेदने में सक्षम थे क्योंकि एज़्योर खातों को संभालने वाले IT एडमिनिस्ट्रेटर्स एज़्योर द्वारा उपयोग किए जाने वाले IP एड्रेस ब्लॉक्स पर खुले तौर पर अंधा भरोसा करते हैं।

फिर, इस साल मई में, यह बताया गया कि माइक्रोसॉफ्ट सपोर्ट पार्टनर्स के रूप में पेश होने वाले स्कैमर्स का एक समूह एज़्योर का उपयोग करके क्लाइंट्स के सिस्टम को मैलवेयर से संक्रमित करने की कोशिश कर रहा था। इन सपोर्ट स्कैमर्स को विभिन्न इंटरनेट पोर्टल्स पर पेड सर्च का उपयोग करते हुए और पीड़ितों को उनकी साइटों पर आकर्षित करने के लिए टार्गेट करते हुए रिपोर्ट किया गया था। कई स्कैमर्स को क्लाइंट सिस्टम्स की रिमोट एक्सेस सर्विसिंग का उपयोग करके मैलवेयर इंजेक्ट करते हुए भी रिपोर्ट किया गया था। हालांकि, क्लाइंट्स से कई रिपोर्ट्स और दुनिया भर में एंटी-मैलवेयर रिसर्च टीमों के कई खुलासों के बाद, माइक्रोसॉफ्ट ने खुद कदम उठाया और ऐसे स्कैमर्स को बंद करने के लिए छापे मारे।

और फिर पिछले महीने, यह पता चला कि कमांड और कंट्रोल टाइप का एक मैलवेयर एज़्योर क्लाउड पर होस्ट किया गया था ताकि एज़्योर सेवाओं का उपयोग करने वाले सिस्टम्स और उसी नेटवर्क में काम करने वाले किसी भी अन्य कंप्यूटर में दुर्भावनापूर्ण फाइलें इंजेक्ट की जा सकें। हालांकि एज़्योर के थ्रेट डिटेक्शन कोड मैलवेयर को रोकने या पहचानने में सक्षम नहीं थे, विंडोज डिफेंडर ने सिस्टम स्कैन के दौरान इसे संभावित खतरे के रूप में पहचाना। यही कारण था कि सिस्टम एडमिनिस्ट्रेटर्स इस मैलवेयर द्वारा उत्पन्न खतरों को नियंत्रित करने में सक्षम थे। हालांकि, इसने एज़्योर की सुरक्षा और सुरक्षा आश्वासनों में एक संभावित दोष का खुलासा किया।
उपयोगकर्ता की लापरवाही के कारण एज़्योर पर डेटा ब्रीच
संभावना है कि एज़्योर या कोई अन्य क्लाउड डेटा सेवा खाता उपयोगकर्ताओं की ओर से कुछ लापरवाही के कारण भी मैलवेयर-होस्टिंग के संपर्क में आ सकता है। यहां कुछ कारक हैं जो उपयोगकर्ताओं को अपने एज़्योर खातों और उनके नेटवर्क में सिस्टम की पूर्ण सुरक्षा सुनिश्चित करने के लिए ध्यान में रखने चाहिए:
- एज़्योर सर्विस अकाउंट्स और उनके प्रबंधन तक पूरी पहुंच रखने वाले एडमिनिस्ट्रेटर्स की संख्या कम करें। कोई फर्क नहीं पड़ता कि आपके सर्वर का फायरवॉल प्रोटेक्शन कितना मजबूत है, कोई भी दुष्ट एडमिनिस्ट्रेटर जिसकी आपकी फाइलों तक निर्विवाद पहुंच है, एज़्योर को पेलोड डिलीवरी के रूप में उपयोग करके आसानी से मैलवेयर डाल सकता है। इसके अलावा, मानवीय पहुंच जितनी कम होगी, मानवीय त्रुटि और कुप्रबंधन की संभावना उतनी ही कम होगी।
- यदि आप या आपके कोई सहयोगी वर्चुअल मशीन सॉफ्टवेयर के माध्यम से एज़्योर एक्सेस कर रहे हैं, तो सुनिश्चित करें कि वर्चुअल मशीन में एंडपॉइंट प्रोटेक्शन है और वर्चुअल मशीन बग्स या कमजोरियों से मुक्त है।

- सुनिश्चित करें कि नेटवर्क में प्रत्येक उपयोगकर्ता ने अपने व्यक्तिगत एज़्योर खाते में लॉग इन करने के लिए मल्टी-फैक्टर ऑथेंटिकेशन सक्षम किया है।
- उपयोगकर्ताओं को किसी भी बाहरी खाते से लॉग इन करने की अनुमति न दें जिसका डोमेन एडमिनिस्ट्रेटिव वाले से अलग हो।
- एडमिनिस्ट्रेटर्स को यह सुनिश्चित करना चाहिए कि एज़्योर आइडेंटिटी और अकाउंट्स का उपयोग उपयोगकर्ताओं द्वारा किसी थर्ड-पार्टी एप्लिकेशन में लॉग इन करने के लिए नहीं किया जाता है, क्योंकि यह क्लाउड सुरक्षा को खतरे में डाल सकता है।
लेकिन, क्लाउड डेटा को कैसे सुरक्षित रखें
क्लाउड जोखिम प्रबंधन और कम करने के लिए काफी जटिल हैं। चूंकि क्लाउड पर डेटा भौतिक रूप से डिस्क पर सेव नहीं होता है, इसलिए उल्लंघन के मामले में इसे पुनः प्राप्त करना या उस तक पहुंच हासिल करना अत्यधिक कठिन हो जाता है। प्रत्येक उपयोगकर्ता या उद्यम को गोपनीय दस्तावेजों को एक अलग क्लाउड पर भौतिक रूप में बैकअप के रूप में रखना चाहिए। यह सुनिश्चित करना आवश्यक है कि ऐसे अलग क्लाउड बैकअप गोपनीय रखे जाएं और केवल कोर एंटरप्राइज सदस्यों या डेटा मालिक द्वारा ही एक्सेस किए जा सकें। ऐसे बैकअप किसी का ध्यान नहीं जाते और चूंकि वे नियमित प्रबंधन और पुनर्प्राप्ति के लिए अक्सर उपयोग नहीं किए जाते हैं, ऐसे बैकअप में डेटा एज़्योर खाते पर संग्रहीत डेटा की तुलना में बहुत कम कमजोर होता है।

राइट बैकअप (Right Backup) क्लाउड स्टोरेज सर्विस का लाभ उठाकर डेटा बैकअप के लिए सबसे अच्छे विकल्पों में से एक है। यह आपके डेटा को क्लाउड में सुरक्षित रखने और इसे कहीं से भी एक्सेस करने के सबसे सुरक्षित तरीकों में से एक है। यहां तक कि सबसे खराब स्थिति में जहां आपका डिवाइस मैलवेयर से प्रभावित होता है, डेटा क्लाउड पर सुरक्षित रहता है। राइट बैकअप विंडोज, iOS, और एंड्रॉइड के लिए उपलब्ध है। आप अपने कंप्यूटर पर एप्लिकेशन डाउनलोड कर सकते हैं और फिर सेटिंग्स से ऑटोमेटिक बैकअप लेने के लिए एक निर्धारित समय सेट कर सकते हैं। यह आपको इसे हर बार मैन्युअली करने से बचाएगा और आपके डेटा की सुरक्षा का आश्वासन देगा।
जबकि एज़्योर रियल-टाइम क्लाउड कम्प्यूटिंग सेवाएं प्रदान करने में प्रभावी है, यह भी एक तथ्य है कि यह मैलवेयर संक्रमण के प्रति काफी संवेदनशील है। एक उपयोगकर्ता के रूप में, कोई एज़्योर की सपोर्ट टीम्स और डेवलपर्स के इसकी कमजोरियों के लिए स्थायी पैच खोजने तक इंतजार नहीं कर सकता और अपने डेटा सुरक्षा के लिए आवश्यक उपाय करने की आवश्यकता है। ऐसे परिदृश्य में, राइट बैकअप जैसे टूल का उपयोग करना बेहतर है, ताकि, मैलवेयर-होस्टिंग या क्लाउड डेटा ब्रीच से निपटने के दौरान भी, आपका वर्तमान कार्य बाधित न हो और आपके रिसर्च और फाइलें पूरी तरह से खो न जाएं।
यदि आपको लगता है कि हैकिंग प्रयासों का मुकाबला करने के लिए महत्वपूर्ण डेटा का बैकअप लेना आवश्यक है, तो कृपया कमेंट सेक्शन में अपने विचार शेयर करें और हमें किसी भी घटना के बारे में बताएं जहां आपके सिस्टम पर संभावित मैलवेयर द्वारा हमला किया गया हो।