विंडोज में एक अच्छा छोटा फीचर बिल्ट-इन है जो आपको यह ट्रैक करने की अनुमति देता है कि कोई निर्दिष्ट फोल्डर के अंदर कब कुछ देखता, संपादित करता या हटाता है। इसलिए यदि कोई फोल्डर या फाइल है जिसे आप जानना चाहते हैं कि कौन एक्सेस कर रहा है, तो थर्ड-पार्टी सॉफ्टवेयर का उपयोग किए बिना यह बिल्ट-इन विधि है।
यह फीचर वास्तव में ग्रुप पॉलिसी नामक एक विंडोज सुरक्षा फीचर का हिस्सा है, जिसका उपयोग अधिकांश IT प्रोफेशनल्स द्वारा सर्वर्स के माध्यम से कॉर्पोरेट नेटवर्क में कंप्यूटर्स को प्रबंधित करने के लिए किया जाता है, हालांकि, इसका उपयोग किसी भी सर्वर के बिना स्थानीय रूप से PC पर भी किया जा सकता है। ग्रुप पॉलिसी का उपयोग करने का एकमात्र नुकसान यह है कि यह विंडोज के निचले संस्करणों में उपलब्ध नहीं है। विंडोज 7 के लिए, आपको विंडोज 7 प्रोफेशनल या उच्चतर की आवश्यकता है। विंडोज 8 के लिए, आपको प्रो या एंटरप्राइज की आवश्यकता है।
ग्रुप पॉलिसी शब्द मूल रूप से रजिस्ट्री सेटिंग्स के एक सेट को संदर्भित करता है जिन्हें ग्राफिकल यूजर इंटरफेस के माध्यम से नियंत्रित किया जा सकता है। आप विभिन्न सेटिंग्स को सक्षम या अक्षम करते हैं और ये संपादन फिर विंडोज रजिस्ट्री में अपडेट हो जाते हैं।
विंडोज XP में, पॉलिसी एडिटर तक पहुंचने के लिए, स्टार्ट पर क्लिक करें और फिर रन। टेक्स्ट बॉक्स में, बिना उद्धरण के "gpedit.msc" टाइप करें जैसा कि नीचे दिखाया गया है:
विंडोज 7 में, आप बस स्टार्ट बटन पर क्लिक करेंगे और स्टार्ट मेन्यू के नीचे सर्च बॉक्स में gpedit.msc टाइप करेंगे। विंडोज 8 में, बस स्टार्ट स्क्रीन पर जाएं और टाइप करना शुरू करें या अपने माउस कर्सर को स्क्रीन के सबसे ऊपर या नीचे दाईं ओर ले जाकर चार्म्स बार खोलें और सर्च पर क्लिक करें। फिर बस gpedit टाइप करें। अब आपको नीचे दी गई छवि के समान कुछ दिखाई देना चाहिए:
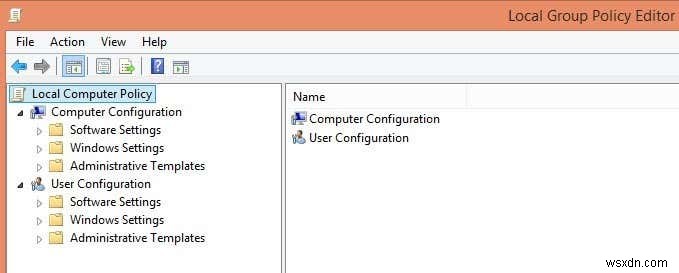
पॉलिसीज़ की दो मुख्य श्रेणियां हैं: यूजर और कंप्यूटर। जैसा कि आपने अनुमान लगाया होगा, यूजर पॉलिसीज़ प्रत्येक यूजर के लिए सेटिंग्स को नियंत्रित करती हैं जबकि कंप्यूटर सेटिंग्स सिस्टम-वाइड सेटिंग्स होंगी और सभी यूजर्स को प्रभावित करेंगी। हमारे मामले में हम अपनी सेटिंग को सभी यूजर्स के लिए चाहते हैं, इसलिए हम कंप्यूटर कॉन्फिगरेशन सेक्शन का विस्तार करेंगे।
विंडोज सेटिंग्स -> सिक्योरिटी सेटिंग्स -> लोकल पॉलिसीज़ -> ऑडिट पॉलिसी तक विस्तार करना जारी रखें। मैं यहां अन्य सेटिंग्स के बारे में ज्यादा नहीं बताऊंगा क्योंकि यह मुख्य रूप से एक फोल्डर को ऑडिट करने पर केंद्रित है। अब आपको दाईं ओर नीतियों का एक सेट और उनकी वर्तमान सेटिंग्स दिखाई देंगी। ऑडिट पॉलिसी नियंत्रित करती है कि ऑपरेटिंग सिस्टम परिवर्तनों को ट्रैक करने के लिए कॉन्फिगर और तैयार है या नहीं।
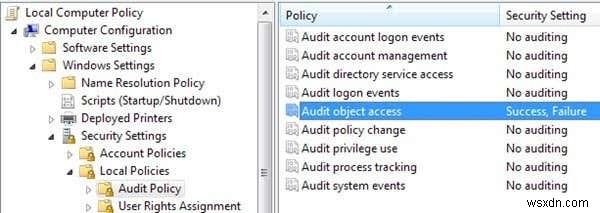
अब ऑडिट ऑब्जेक्ट एक्सेस की सेटिंग को डबल क्लिक करके चेक करें और सफलता और विफलता दोनों का चयन करें। OK पर क्लिक करें और अब हम पहला भाग पूरा कर चुके हैं जो विंडोज को बता रहा है कि हम चाहते हैं कि यह परिवर्तनों की निगरानी के लिए तैयार रहे। अब अगला चरण यह बताना है कि हम वास्तव में क्या ट्रैक करना चाहते हैं। अब आप ग्रुप पॉलिसी कंसोल से बाहर निकल सकते हैं।
अब विंडोज एक्सप्लोरर का उपयोग करके उस फोल्डर पर नेविगेट करें जिसे आप मॉनिटर करना चाहते हैं। एक्सप्लोरर में, फोल्डर पर राइट-क्लिक करें और गुण पर क्लिक करें। सुरक्षा टैब पर क्लिक करें और आपको इससे मिलता-जुलता कुछ दिखाई देगा:
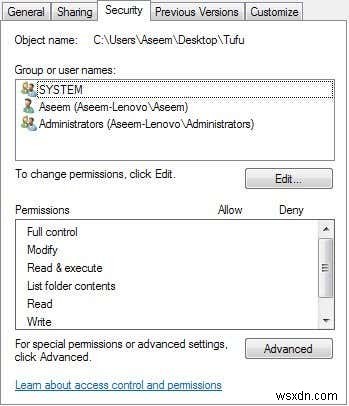
अब उन्नत बटन पर क्लिक करें और ऑडिटिंग टैब पर क्लिक करें। यहीं हम वास्तव में कॉन्फिगर करेंगे कि हम इस फोल्डर के लिए क्या मॉनिटर करना चाहते हैं।
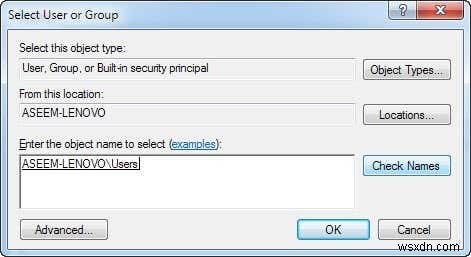
आगे बढ़ें और जोड़ें बटन पर क्लिक करें। एक डायलॉग दिखाई देगा जो आपसे यूजर या ग्रुप चुनने के लिए कहेगा। बॉक्स में, शब्द "users" टाइप करें और नाम जांचें पर क्लिक करें। बॉक्स स्वचालित रूप से आपके कंप्यूटर के लिए लोकल यूजर्स ग्रुप के नाम के साथ COMPUTERNAME\Users फॉर्म में अपडेट हो जाएगा।
OK पर क्लिक करें और अब आपको "X के लिए ऑडिट एंट्री" नामक एक और डायलॉग मिलेगा। यह असली मांस है जो हम करना चाहते थे। यहां आप चुनेंगे कि आप इस फोल्डर के लिए क्या देखना चाहते हैं। आप व्यक्तिगत रूप से चुन सकते हैं कि आप किस प्रकार की गतिविधि को ट्रैक करना चाहते हैं, जैसे फाइल/फोल्डर हटाना या बनाना, आदि। चीजों को आसान बनाने के लिए, मैं पूर्ण नियंत्रण चुनने का सुझाव देता हूं, जो स्वचालित रूप से इसके नीचे अन्य सभी विकल्पों का चयन कर लेगा। इसे सफलता और विफलता दोनों के लिए करें। इस तरह, जो भी उस फोल्डर या उसके अंदर की फाइलों के साथ किया जाता है, आपके पास उसका रिकॉर्ड होगा।
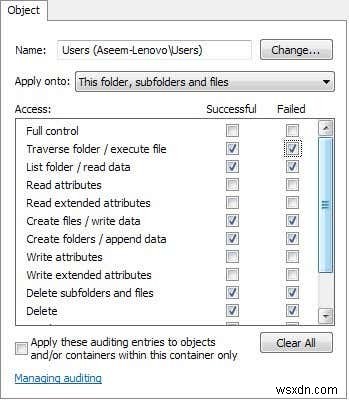
अब OK पर क्लिक करें और फिर OK और फिर एक बार और OK करके मल्टीपल डायलॉग बॉक्स सेट से बाहर निकलें। और अब आपने सफलतापूर्वक एक फोल्डर पर ऑडिटिंग कॉन्फिगर कर ली है! तो आप पूछ सकते हैं, आप इवेंट्स कैसे देखते हैं?
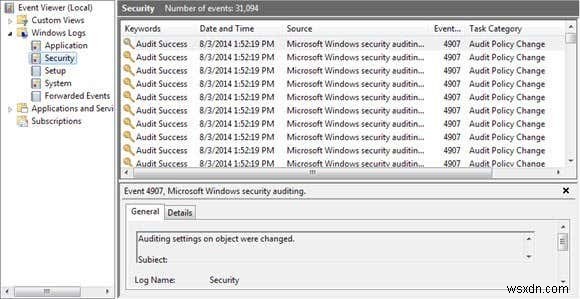
इवेंट्स देखने के लिए, आपको कंट्रोल पैनल पर जाना होगा और एडमिनिस्ट्रेटिव टूल्स पर क्लिक करना होगा। फिर इवेंट व्यूअर खोलें। सुरक्षा सेक्शन पर क्लिक करें और आपको दाईं ओर इवेंट्स की एक बड़ी सूची दिखाई देगी:
यदि आप आगे बढ़ते हैं और एक फाइल बनाते हैं या बस फोल्डर खोलते हैं और इवेंट व्यूअर में रिफ्रेश बटन पर क्लिक करते हैं (दो हरे तीर वाला बटन), तो आपको फाइल सिस्टम श्रेणी में इवेंट्स का एक गुच्छा दिखाई देगा। ये आपके द्वारा ऑडिट किए जा रहे फोल्डर्स/फाइलों पर किसी भी डिलीट, क्रिएट, रीड, राइट ऑपरेशन से संबंधित हैं। विंडोज 7 में, सब कुछ अब फाइल सिस्टम टास्क श्रेणी के तहत दिखाई देता है, इसलिए यह देखने के लिए कि क्या हुआ, आपको प्रत्येक पर क्लिक करना होगा और उसके माध्यम से स्क्रॉल करना होगा।
इतने सारे इवेंट्स को देखना आसान बनाने के लिए, आप एक फ़िल्टर लगा सकते हैं और केवल महत्वपूर्ण चीजें देख सकते हैं। शीर्ष पर व्यू मेनू पर क्लिक करें और फ़िल्टर पर क्लिक करें। यदि फ़िल्टर का कोई विकल्प नहीं है, तो बाएं हाथ के पेज पर सुरक्षा लॉग पर राइट-क्लिक करें और करंट लॉग फ़िल्टर करें चुनें। इवेंट ID बॉक्स में, नंबर 4656 टाइप करें। यह इवेंट किसी विशेष यूजर द्वारा फाइल सिस्टम एक्शन करने से जुड़ा है और आपको हजारों एंट्रीज के माध्यम से देखे बिना प्रासंगिक जानकारी देगा।
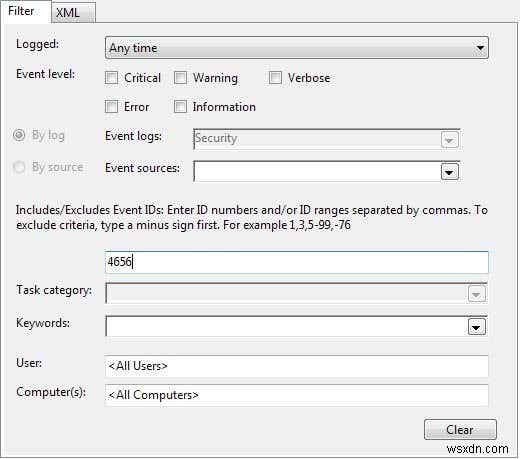
यदि आप किसी इवेंट के बारे में अधिक जानकारी प्राप्त करना चाहते हैं, तो बस उस पर डबल क्लिक करें।
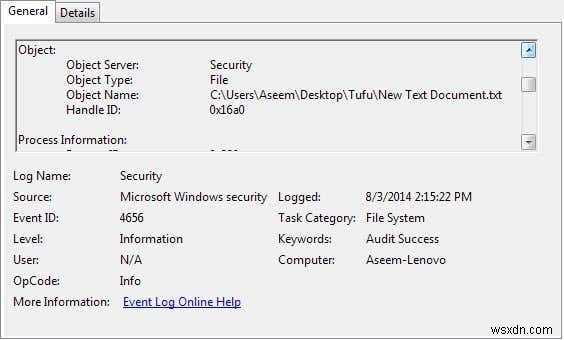
यह ऊपर की स्क्रीन से जानकारी है:
एक ऑब्जेक्ट के लिए हैंडल अनुरोध किया गया था।
विषय:
सुरक्षा ID: Aseem-Lenovo\Aseem
खाता नाम: Aseem
खाता डोमेन: Aseem-Lenovo
लॉगऑन ID: 0x175a1
ऑब्जेक्ट:
ऑब्जेक्ट सर्वर: सुरक्षा
ऑब्जेक्ट प्रकार: फाइल
ऑब्जेक्ट नाम: C:\Users\Aseem\Desktop\Tufu\New Text Document.txt
हैंडल ID: 0x16a0
प्रक्रिया जानकारी:
प्रक्रिया ID: 0x820
प्रक्रिया नाम: C:\Windows\explorer.exe
एक्सेस अनुरोध जानकारी:
लेनदेन ID: {00000000-0000-0000-0000-000000000000}
एक्सेस: DELETE
SYNCHRONIZE
ReadAttributes
ऊपर दिए गए उदाहरण में, जिस फाइल पर काम किया गया वह मेरे डेस्कटॉप पर Tufu फोल्डर में New Text Document.txt थी और मेरे द्वारा अनुरोधित एक्सेस DELETE के बाद SYNCHRONIZE थे। मैंने यहां जो किया वह फाइल को हटाना था। यहां एक और उदाहरण है:
ऑब्जेक्ट प्रकार: फाइल
ऑब्जेक्ट नाम: C:\Users\Aseem\Desktop\Tufu\Address Labels.docx
हैंडल ID: 0x178
प्रक्रिया जानकारी:
प्रक्रिया ID: 0x1008
प्रक्रिया नाम: C:\Program Files (x86)\Microsoft Office\Office14\WINWORD.EXE
एक्सेस अनुरोध जानकारी:
लेनदेन ID: {00000000-0000-0000-0000-000000000000}
एक्सेस: READ_CONTROL
SYNCHRONIZE
ReadData (या ListDirectory)
WriteData (या AddFile)
AppendData (या AddSubdirectory या CreatePipeInstance)
ReadEA
WriteEA
ReadAttributes
WriteAttributes
एक्सेस कारण: READ_CONTROL: स्वामित्व द्वारा प्रदान किया गया
SYNCHRONIZE: D:(A;ID;FA;;;S-1-5-21-597862309-2018615179-2090787082-1000) द्वारा प्रदान किया गया
जैसा कि आप इसे पढ़ते हैं, आप देख सकते हैं कि मैंने WINWORD.EXE प्रोग्राम का उपयोग करके Address Labels.docx को एक्सेस किया और मेरे एक्सेस में READ_CONTROL शामिल था और मेरे एक्सेस कारण भी READ_CONTROL थे। आमतौर पर, आप बहुत अधिक एक्सेस देखेंगे, लेकिन पहले वाले पर ध्यान केंद्रित करें क्योंकि यह आमतौर पर मुख्य प्रकार का एक्सेस होता है। इस मामले में, मैंने बस वर्ड का उपयोग करके फाइल खोली। यह समझने के लिए थोड़ा परीक्षण और इवेंट्स के माध्यम से पढ़ना लेता है कि क्या हो रहा है, लेकिन एक बार जब आप इसे समझ लेते हैं, तो यह एक बहुत ही विश्वसनीय प्रणाली है। मैं एक टेस्ट फोल्डर बनाने और विभिन्न क्रियाएं करने का सुझाव देता हूं ताकि आप देख सकें कि इवेंट व्यूअर में क्या दिखाई देता है।
बस इतना ही! किसी फोल्डर में एक्सेस या परिवर्तनों को ट्रैक करने का एक त्वरित और मुफ्त तरीका!