Windows उपयोगकर्ता गतिविधि को ट्रैक करने के कई कारण हैं, जिनमें इंटरनेट पर अपने बच्चों की गतिविधि की निगरानी करना, अनधिकृत पहुंच से सुरक्षा, सुरक्षा मुद्दों में सुधार, और अंदरूनी खतरों को कम करना शामिल है।
यहां हम Windows वातावरण की एक किस्म के लिए ट्रैकिंग विकल्पों पर चर्चा करेंगे, जिसमें आपका होम PC, सर्वर नेटवर्क उपयोगकर्ता ट्रैकिंग, और वर्कग्रुप शामिल हैं।
अपना वेब इतिहास जांचें
यदि आप जानना चाहते हैं कि आपके कंप्यूटर पर कोई (जैसे आपके बच्चे) किन साइट्स पर जा रहे हैं, तो आप ब्राउज़र इतिहास के माध्यम से वह जानकारी पा सकते हैं। भले ही तकनीक-प्रेमी उपयोगकर्ता इस इतिहास को छिपाने के तरीके जानते हों, लेकिन जांच करने में कोई हर्ज नहीं है।
- Google Chrome का उपयोग करके, ऊपरी दाएं कोने में तीन बिंदुओं पर क्लिक करें और History पर क्लिक करें।
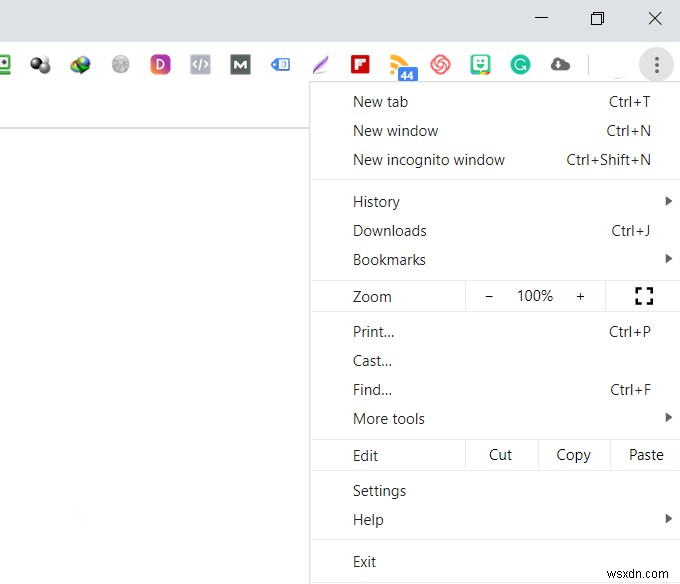
- Chrome में अपने कंप्यूटर इतिहास तक पहुंचने का एक और तरीका Ctrl + H शॉर्टकट का उपयोग करना है।
- Firefox में, शीर्ष बार में उस आइकन पर नेविगेट करें जो नीचे दी गई छवि की तरह दिखता है और उस पर क्लिक करें।
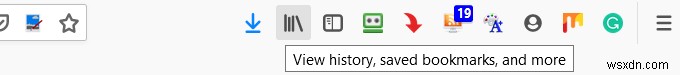
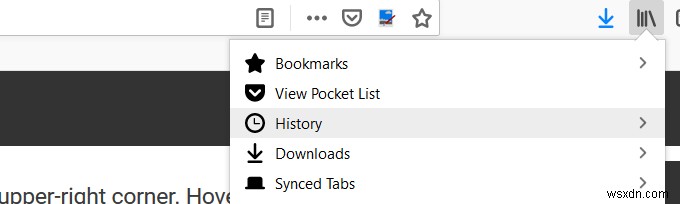
- फिर History पर क्लिक करें।
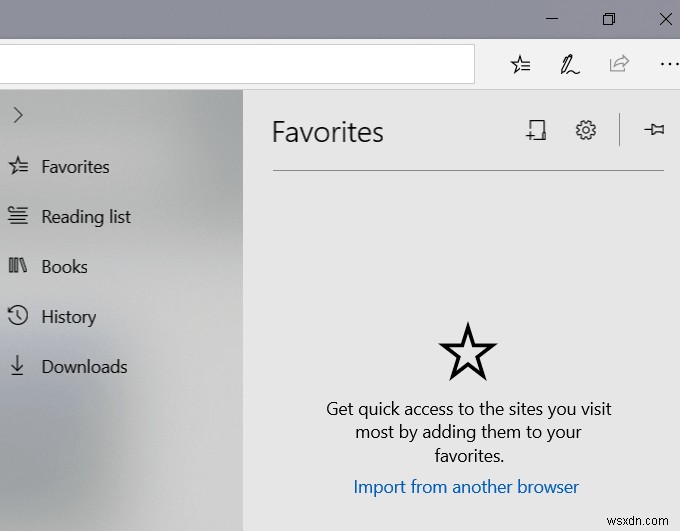
- Microsoft Edge में, विंडो के ऊपरी-दाएं कोने में, शूटिंग स्टार आइकन ढूंढें और उस पर क्लिक करें। फिर History पर क्लिक करें।
Windows इवेंट्स
Windows आपके कंप्यूटर पर सभी उपयोगकर्ता गतिविधि का ट्रैक रखता है। यह निर्धारित करने का पहला कदम कि कोई और आपके कंप्यूटर का उपयोग कर रहा है या नहीं, उन समयों की पहचान करना है जब यह उपयोग में था।
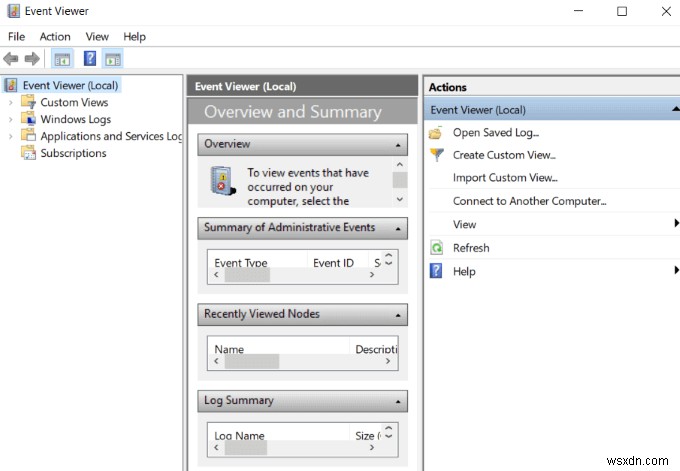
- स्टार्ट मेनू से, इवेंट व्यूअर टाइप करें और उस पर क्लिक करके खोलें।
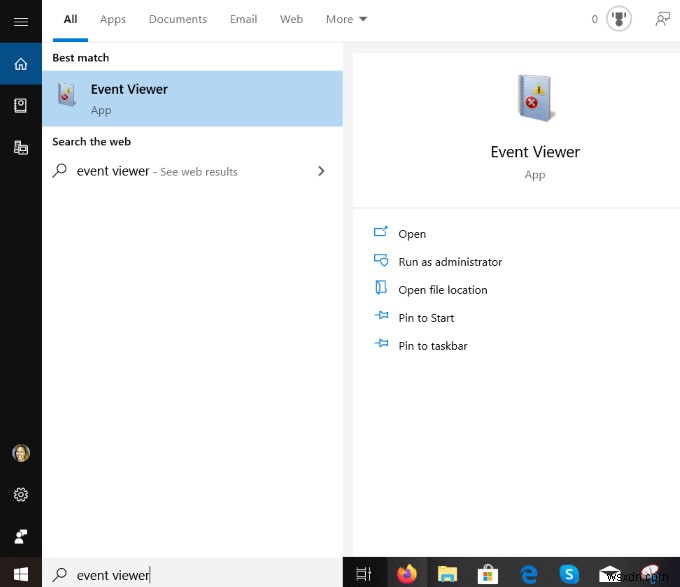
- Event Viewer (Local) पर क्लिक करके Windows Logs फ़ोल्डर का विस्तार करें।
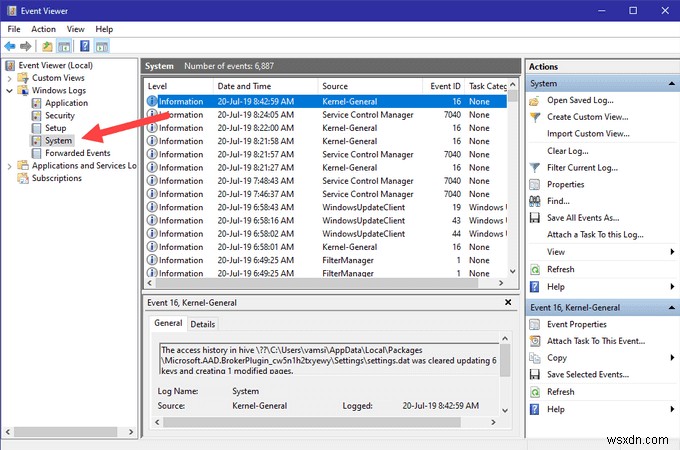
- Windows Logs पर क्लिक करके विस्तार करें, और फिर System पर राइट-क्लिक करें।
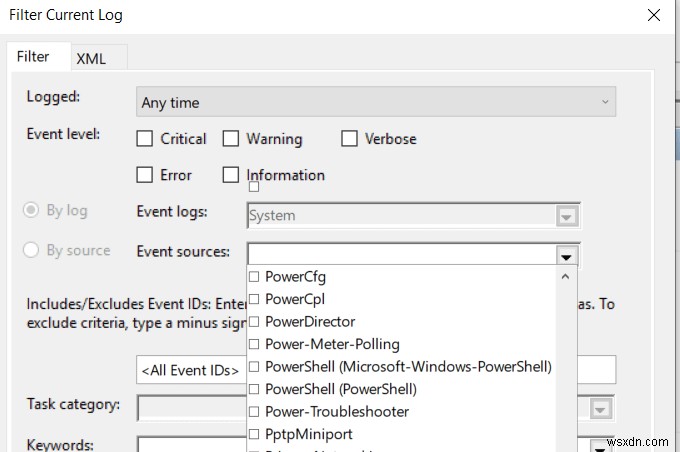
- Filter Current Log पर डबल-क्लिक करें और Event Sources के लिए ड्रॉपडाउन मेनू खोलें।
- Power-Troubleshooter तक नीचे स्क्रॉल करें और इसके बगल में बॉक्स को टिक करें। फिर OK पर क्लिक करें।
- Windows Event Viewer आपको दिखाएगा कि आपका कंप्यूटर कब स्लीप मोड से बाहर लाया गया था या चालू किया गया था। यदि आप इन समयों के दौरान इसका उपयोग नहीं कर रहे थे, तो कोई और था।
Windows सर्वर पर संदिग्ध गतिविधि की पहचान कैसे करें
यदि आप कई Windows सर्वरों के साथ एक वातावरण चला रहे हैं, तो सुरक्षा महत्वपूर्ण है। संदिग्ध गतिविधि की पहचान करने के लिए Windows गतिविधियों का ऑडिटिंग और ट्रैकिंग कई कारणों से सर्वोपरि है, जिनमें शामिल हैं:
- Windows OS में मैलवेयर और वायरस का प्रचलन
- कुछ एप्लिकेशन और प्रोग्राम उपयोगकर्ताओं को कुछ एंटीवायरस और स्थानीय फायरवॉल को अक्षम करने की आवश्यकता होती है
- उपयोगकर्ता अक्सर रिमोट डेस्कटॉप सत्र डिस्कनेक्ट नहीं करते, जिससे सिस्टम अनधिकृत पहुंच के लिए असुरक्षित हो जाता है
घटना होने तक इंतजार करने के बजाय निवारक उपाय करना बेहतर है। आपके पास एक मजबूत सुरक्षा निगरानी प्रक्रिया होनी चाहिए ताकि यह देखा जा सके कि कौन आपके सर्वर पर लॉग ऑन कर रहा है और कब। यह Windows सर्वर सुरक्षा रिपोर्ट में संदिग्ध घटनाओं की पहचान करेगा।
अपनी Windows रिपोर्ट में क्या देखना है
सर्वर के व्यवस्थापक के रूप में, अपने नेटवर्क को नापाक Windows उपयोगकर्ता गतिविधि से बचाने के लिए कई घटनाओं पर नज़र रखनी चाहिए, जिनमें शामिल हैं:
- रिमोट डेस्कटॉप सत्र के विफल या सफल प्रयास।
- पासवर्ड लॉकआउट में परिणामित बार-बार लॉगिन प्रयास।
- ग्रुप या ऑडिट पॉलिसी परिवर्तन जो आपने नहीं किए।
- आपके Windows नेटवर्क, सदस्य सेवाओं, या डोमेन कंट्रोलर में लॉग इन करने के सफल या विफल प्रयास।
- मौजूदा सेवाओं को हटाया या रोका गया या नई सेवाएं जोड़ी गईं।
- रजिस्ट्री सेटिंग्स बदली गईं।
- इवेंट लॉग साफ़ किए गए।
- Windows फायरवॉल या नियम अक्षम या बदले गए।
ऊपर चर्चा के अनुसार, इवेंट Windows में इवेंट लॉग में दर्ज किए जाते हैं। तीन मुख्य प्रकार के देशी लॉग हैं:
- Security (सुरक्षा)।
- Application (एप्लिकेशन)।
- System (सिस्टम)।
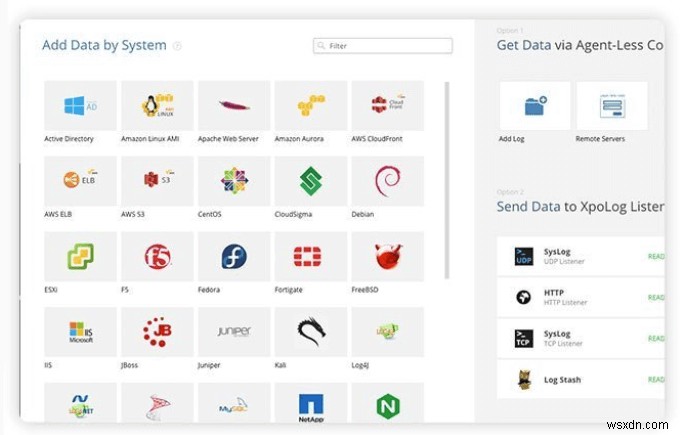
XpoLog7
XpoLog7 एक स्वचालित लॉग प्रबंधन टूल है जो प्रदान करता है:
- लॉग डेटा विश्लेषण
- समस्याओं का स्वचालित पता लगाना
- नियमों और घटनाओं की सक्रिय निगरानी
बेसिक प्लान 0.5GB/दिन के लिए हमेशा के लिए मुफ़्त है। अधिक सुविधाओं की आवश्यकता वालों के लिए, XpoLog7 कई स्तरीय मूल्य निर्धारण विकल्प भी प्रदान करता है।
वर्कग्रुप में उपयोगकर्ता गतिविधि को कैसे ट्रैक करें
वर्कग्रुप कंप्यूटर के संगठित नेटवर्क हैं। वे उपयोगकर्ताओं को स्टोरेज, फ़ाइलों, और प्रिंटर साझा करने में सक्षम बनाते हैं।
यह एक साथ काम करने का एक सुविधाजनक तरीका है और उपयोग करना और प्रशासित करना आसान है। हालांकि, उचित प्रशासन के बिना, आप अपने नेटवर्क को संभावित सुरक्षा जोखिमों के लिए खोल रहे हैं जो वर्कग्रुप के सभी प्रतिभागियों को प्रभावित कर सकते हैं।
नीचे आपके नेटवर्क सुरक्षा को बढ़ाने के लिए उपयोगकर्ता गतिविधि को ट्रैक करने के सुझाव दिए गए हैं।
Windows ऑडिट पॉलिसी का उपयोग करें
वर्कग्रुप प्रतिभागी आपके नेटवर्क पर क्या कर रहे हैं, इसे ट्रैक करने के लिए नीचे दिए गए चरणों का पालन करें।
- Windows key और R को दबाकर Run खोलें।
- Open: के बगल में बॉक्स में secpol.msc टाइप करें और OK पर क्लिक करें।
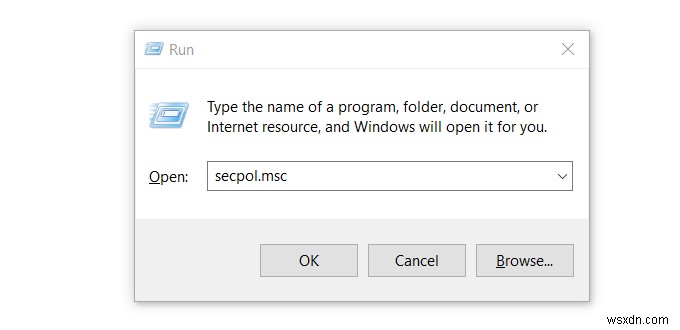
यह Local Security Policy विंडो खोलेगा।
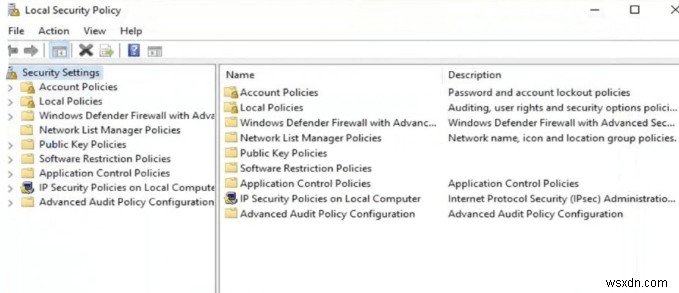
- बाएं कॉलम से, Security Settings पर डबल-क्लिक करें। फिर Local Policies सेटिंग पर क्लिक करके विस्तार करें।
- Audit Policy खोलें, और फिर दाएं फलक में मेनू पर आप कई Audit प्रविष्टियां देखेंगे जो Not Defined पर सेट हैं।
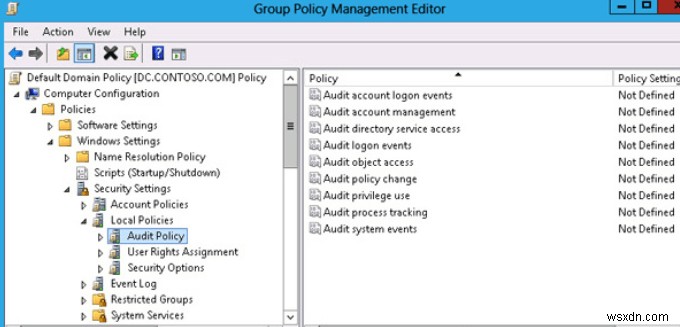
- पहली प्रविष्टि खोलें। Local Security Settings टैब से, Audit these attempts के तहत Success और Failure चेक करें। फिर Apply और OK पर क्लिक करें।
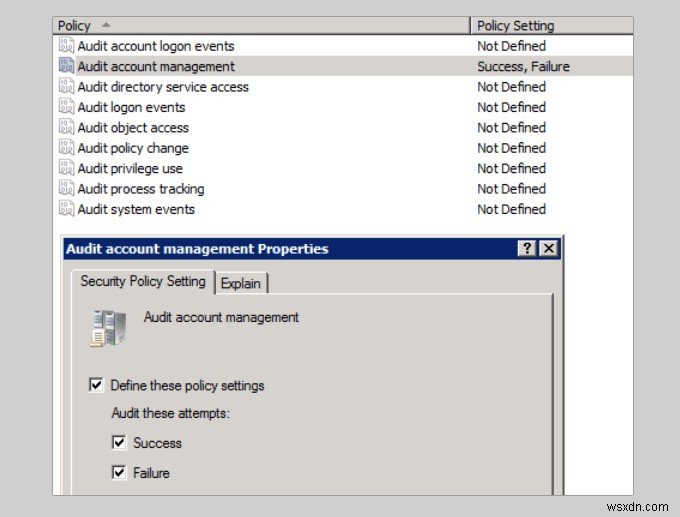
वर्कग्रुप में उपयोगकर्ता गतिविधि को ट्रैक करने के लिए उपरोक्त चरणों को सभी प्रविष्टियों के लिए दोहराएं। ध्यान रखें कि आपके वर्कग्रुप के सभी कंप्यूटर ठीक से संरक्षित होने चाहिए। यदि एक कंप्यूटर संक्रमित हो जाता है, तो उसी नेटवर्क से जुड़े अन्य सभी जोखिम में हैं।
कीलॉगर्स
कीलॉगर प्रोग्राम कीबोर्ड गतिविधि की निगरानी करते हैं और टाइप की गई हर चीज़ का लॉग रखते हैं। वे यह देखने के लिए Windows उपयोगकर्ता गतिविधि की निगरानी करने का एक प्रभावी तरीका हैं कि क्या कोई आपकी गोपनीयता पर घुसपैठ कर रहा है।
कीलॉगर प्रोग्राम का उपयोग करने वाले अधिकांश लोग दुर्भावनापूर्ण कारणों से ऐसा करते हैं। इस वजह से, आपका एंटी-मैलवेयर प्रोग्राम संभवतः इसे क्वारंटाइन करेगा। इसलिए आपको इसका उपयोग करने के लिए क्वारंटाइन हटाना होगा।
यदि आप बाजार में हैं तो चुनने के लिए कई मुफ्त कीलॉगर सॉफ्टवेयर प्रोग्राम हैं।