ब्राउज़र हाईजैकिंग ब्राउज़र (या उपयोगकर्ता) में कमजोरियों का फायदा उठाकर उपयोगकर्ता के कंप्यूटर को इस तरह से समझौता करने का अभ्यास है जो हाईजैकर के हितों की सेवा करेगा। अक्सर, एक ब्राउज़र हाईजैक आपके ब्राउज़र को आपके द्वारा निर्दिष्ट होमपेज के अलावा किसी अन्य पेज पर शुरू कर सकता है। कभी-कभी यह चुपचाप आपको काम करते हुए देखता है और पासवर्ड या अन्य डेटा चुराता है। एक हाईजैकर वास्तव में आपके ब्राउज़र से समझौता करने के कुछ तरीके हैं, और हम उनमें से प्रत्येक को विस्तार से बताएंगे साथ ही उन्हें होने से रोकने के तरीके पर चर्चा करेंगे।
नोट: यह लेख विशेष रूप से विंडोज़ कंप्यूटर को लक्षित करता है, लेकिन सुरक्षा समस्याएं किसी भी OS के साथ भी हो सकती हैं।
1. प्लगइन्स में कमजोरियां
आपका ब्राउज़र, यहां तक कि "बॉक्स से बाहर", आपके द्वारा देखी जाने वाली वेबसाइटों पर अतिरिक्त रेंडरिंग क्षमताएं जोड़ने के लिए कई प्लगइन्स का उपयोग करता है। फ़ायरफ़ॉक्स में, आप इन प्लगइन्स को टूल्स -> ऐड-ऑन्स -> प्लगइन्स अनुभाग में देख सकते हैं। ये प्लगइन्स आम तौर पर ठीक हैं, लेकिन उनमें से कुछ खराब कोडेड हैं और आपके ब्राउज़र की सुरक्षा में छेद खोलते हैं जिसकी उसने आशा नहीं की थी। जावा प्लगइन एक कमजोर मॉड्यूल का एक आदर्श उदाहरण है। जावा का इंटरप्रेटर स्वयं बहुत बुरी कमजोरियों से ग्रस्त है जो हैकर्स को आपके कंप्यूटर में घुसपैठ करने और आपकी ओर से सोशल मीडिया साइट्स पर अपडेट पोस्ट करने की अनुमति देते हैं।
अपनी रक्षा कैसे करें:
आप दो चीजें कर सकते हैं: अपने सभी प्लगइन्स को अप टू डेट रखें और जिन प्लगइन्स की आपको बिल्कुल आवश्यकता नहीं है उन्हें हटा दें। मुझे यह बताने की जरूरत नहीं है कि 100 प्लगइन्स को अप टू डेट रखना कितना मुश्किल है। उनमें से पांच या दस की देखभाल करना बेहतर है। यह ऐडऑन्स और एक्सटेंशन पर भी लागू होता है। (ध्यान दें कि फ़ायरफ़ॉक्स में, प्लगइन्स और ऐडऑन्स एक ही चीज़ को संदर्भित नहीं करते हैं)
2. अवांछित सॉफ़्टवेयर डाउनलोड करने के लिए धोखा दिया जाना
यदि आप कुछ संदिग्ध डाउनलोड साइट पर गए हैं, तो आपने ऐसे मामले देखे होंगे जहां यह आपको उनका सामान डाउनलोड करने से पहले एक सॉफ़्टवेयर डाउनलोड (और इंस्टॉल) करने के लिए मनाने की कोशिश करता है। वे अपने पेजों पर नकली डाउनलोड बटन लगाते हैं जो अन्य साइट्स पर ले जाते हैं जो आपकी फ़ाइल पाने के लिए एक "डाउनलोडर एप्लिकेशन" प्रदान करते हैं। वे आपको विश्वास दिलाते हैं कि पहुंच प्राप्त करने के लिए आपको इस एप्लिकेशन की आवश्यकता है। एक बार जब आप इसे चलाते हैं, तो आप एक अप्रिय आश्चर्य से मिलते हैं। कभी-कभी एप्लिकेशन बिल्कुल काम नहीं करता लेकिन आपके कंप्यूटर में वायरस इंस्टॉल कर देता है। दूसरी बार यह काम करता है, लेकिन एक सेवा इंस्टॉल करता है जो आपकी व्यक्तिगत जानकारी पर जासूसी करती है।
अपनी रक्षा कैसे करें:
एक ही क्रिया के लिए एक से अधिक बटन दिखाने वाली साइट्स को ध्यान से देखें। वेब पर आप जो देखते हैं उसके प्रति सचेत रहें और जांच करें। यदि वेबसाइट की मजबूत सकारात्मक प्रतिष्ठा नहीं है, तो उस पर भरोसा न करें। Google पर उद्धरण चिह्नों से घिरे वेबसाइट के URL को खोजें। देखें कि अन्य लोग इसके बारे में क्या कहते हैं।
और यदि आपने सॉफ़्टवेयर डाउनलोड कर लिया है, तो इसे इंस्टॉल करने से पहले एंटी-वायरस/एंटी-मैलवेयर टेस्ट चलाएं। यदि आप इसे इंस्टॉल करने का फैसला करते हैं भले ही आप इसके बारे में बहुत निश्चित न हों, तो पहले अपने सिस्टम का बैकअप लें।
3. टूलबार्स
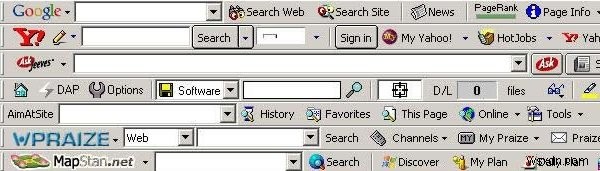
जब आप सॉफ़्टवेयर इंस्टॉल करते हैं, तो यह कभी-कभी एक डायलॉग में घुस जाता है जहां यह पूछता है कि क्या आप एक टूलबार इंस्टॉल करना चाहते हैं (और तभी जब यह अच्छा व्यवहार कर रहा हो)। यह सबसे आम तरीका है जिसमें लोगों को ब्राउज़र टूलबार इंस्टॉल करने के लिए धोखा दिया जाता है जो उनके कंप्यूटर के साथ खिलवाड़ करते हैं। इस तरह का सॉफ़्टवेयर एक मनोवैज्ञानिक दोष पर निर्भर करता है, अर्थात् यह तथ्य कि लोगों में अपने अधीरता में इंस्टॉलेशन चरणों को छोड़ते हुए "हां" और "अगला" पर क्लिक करने की सामान्य प्रवृत्ति होती है। यह हम में से सर्वश्रेष्ठ के साथ भी होता है।
टूलबार कभी-कभी हानिरहित होते हैं, लेकिन कई बार, वे वायरस जितने बुरे हो सकते हैं। उनमें से कुछ आपके होमपेज और सर्च प्रोवाइडर को अपने हिसाब से सेट करते हैं जबकि आपको इसे अक्षम करने या उन्हें अनइंस्टॉल करने नहीं देते। अन्य आपके कीबोर्ड इनपुट को पकड़ लेते हैं और आपके पासवर्ड और अन्य गोपनीय जानकारी चुरा लेते हैं। चूंकि आप अपने ब्राउज़र का उपयोग वेब-आधारित सेवाओं में लॉग इन करने और अपने कार्ड डेटा को प्रमाणित करने के लिए करते हैं, यह बहुत स्पष्ट है कि इस तरह का टूलबार आपकी गोपनीयता के लिए बेहद खतरनाक हो सकता है। यद्यपि ऐसा मैलवेयर आजकल बहुत आम नहीं है, फिर भी यह उन उपयोगकर्ताओं के लिए एक महत्वपूर्ण खतरा पैदा करता है जो सॉफ़्टवेयर इंस्टॉलेशन के दौरान आसानी से अनुपस्थित रहते हैं।
अपनी रक्षा कैसे करें:
इन टूलबार से छुटकारा पाना बहुत मुश्किल होता है, इसलिए सबसे अच्छा तरीका है कि हर बार जब आप इंस्टॉलर चलाते हैं तो अपने इंस्टॉलेशन को ध्यान से देखें। यदि आप कोई प्रोग्राम इंस्टॉल कर रहे हैं और यह आपसे टूलबार इंस्टॉल करने के लिए कहता है, तो जहां संभव हो मना कर दें। यदि मना करना संभव नहीं है, तो एप्लिकेशन इंस्टॉल न करें। वहां हमेशा विकल्प होते हैं जो आपके समय के लायक अधिक होते हैं। अपने एंटी-वायरस को हमेशा अप टू डेट रखना याद रखें। अधिकांश एंटीवायरस सॉफ़्टवेयर टूलबार में पाए जाने वाले मैलवेयर का कुशलतापूर्वक पता लगा सकते हैं और इससे छुटकारा पा सकते हैं, भले ही आप न कर सकें। अपनी चीज़ें डाउनलोड करने के लिए इंटरनेट की बैक-एलीज़ के बजाय प्रतिष्ठित साइट्स पर टिके रहने की कोशिश करना न भूलें।
4. नेटिव ब्राउज़र कमजोरियां
बहुत सारे ब्राउज़र हैं और उनमें से कुछ अनपेक्षित सुरक्षा कमजोरियों के साथ आते हैं। यदि आप (या आपकी कंपनी) अभी भी IE 6 और 7, या यहां तक कि 8 को अपने प्राथमिक ब्राउज़र के रूप में उपयोग करने पर अड़े हुए हैं, तो आप मूल रूप से हैकर्स को आप पर हमला करने के लिए आमंत्रित कर रहे हैं। यहां तक कि क्रोम जैसे लोकप्रिय ब्राउज़र में भी सुरक्षा मुद्दे हैं, अर्थात् क्रॉस-साइट स्क्रिप्टिंग (XSS), जो इसे हमले के प्रति संवेदनशील बनाते हैं।
अपनी रक्षा कैसे करें:
आप ब्राउज़र के डेवलपर द्वारा सुरक्षा छेद को पैच करने की प्रतीक्षा करने के अलावा बहुत कुछ नहीं कर सकते। इस प्रकार, आपको हमेशा अपने ब्राउज़र को नवीनतम संस्करण में अपग्रेड करना चाहिए ताकि कमजोरियों के लिए नए सुधार स्वचालित रूप से इंस्टॉल हो जाएं। इसके अलावा, सुनिश्चित करें कि आप वेब ब्राउज़ करते समय सावधानी और सतर्कता बरतें, भले ही सबसे सुरक्षित और सबसे अपडेटेड सॉफ़्टवेयर के साथ।
प्रश्न?
यदि आपके कोई प्रश्न हैं, तो नीचे टिप्पणी छोड़ने में संकोच न करें! साथ ही, अन्य पाठकों को यह बताना न भूलें कि आपके ब्राउज़र को सुरक्षित रखने के लिए आपके पास क्या उपयोगी सुझाव हैं!
इमेज क्रेडिट: वायरस अलर्ट बाय बिगस्टॉकफोटो