क्या आपको लगता है कि जब आप दूर थे तो किसी ने आपके विंडोज़ PC में लॉग इन किया है? यदि आपका ब्लडहाउंड अपराधी को ट्रैक करने में विफल रहा, तो हमारे पास आपके लिए कुछ आसान तरीके हैं यह पता लगाने के लिए कि क्या आपका PC एक्सेस किया गया था। हो सकता है उन्होंने कोई भौतिक सुराग न छोड़ा हो, लेकिन संभावना है कि उन्होंने विंडोज़ में कहीं सबूत छोड़े हों। निम्न विधियों में से किसी भी संयोजन का उपयोग करके उजागर करें कि कोई और आपके विंडोज़ PC में लॉग इन कर रहा है।
जंप लिस्ट्स में हाल की गतिविधि
विंडोज़ 10 के वर्तमान संस्करण स्टार्ट मेनू में हाल ही में जोड़े गए ऐप्स के अलावा हाल की गतिविधि नहीं दिखाते। यदि आप विंडोज़ 10 के पहले के संस्करण या विंडोज़ के पहले के संस्करण उपयोग कर रहे हैं तो अगले सेक्शन पर जाएं।
हालांकि, विंडोज़ 11 स्टार्ट मेनू में अनुशंसाएं दिखाता है। (यह सुविधा डिफ़ॉल्ट रूप से चालू है, लेकिन चालाक उपयोगकर्ताओं ने इसे बंद कर दिया होगा।) ये हाल के उपयोग पर आधारित हैं, जो इंगित कर सकते हैं कि कोई और आपके PC का उपयोग कर रहा था।
हालांकि, आप स्टार्ट मेनू और टास्कबार में ऐप्स पर राइट-क्लिक करके हाल ही में एक्सेस की गई फ़ाइलें देख सकते हैं। देखना चाहते हैं कि किसी ने Word डॉक खोला है? कोई भी Word डॉक खोलें, टास्कबार पर इसके आइकन पर राइट-क्लिक करें (यह तब भी काम करता है यदि आपके पास टास्कबार पर पिन किया गया शॉर्टकट है), और Recent देखें।
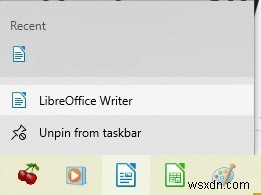
आप स्टार्ट मेनू में भी यही कर सकते हैं। किसी भी ऐप पर राइट-क्लिक करें जिसके बारे में आपको लगता है कि किसी ने एक्सेस किया होगा, हाल के आइटम्स देखने के लिए, ब्राउज़र आइटम्स सहित। यदि आपका ब्राउज़र क्लोज होने पर हिस्ट्री ऑटो-डिलीट करता है, तो कुछ भी नहीं दिख सकता है।
वैकल्पिक रूप से, फाइल एक्सप्लोरर खोलें और "Quick Access" के अंतर्गत देखें।
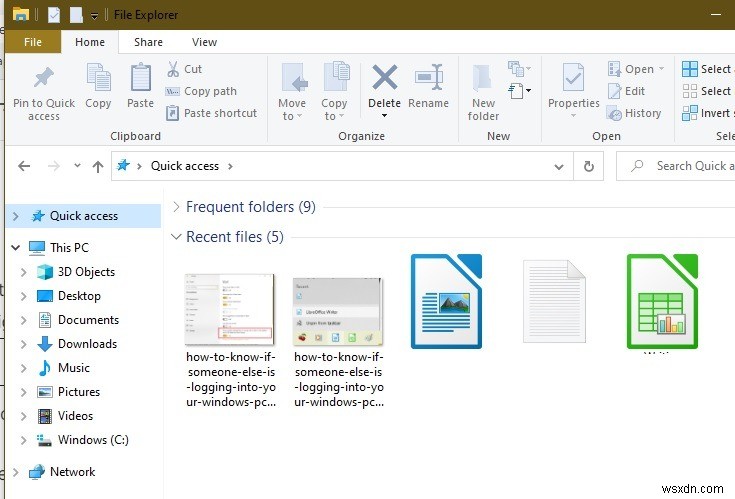
यदि यह डिफ़ॉल्ट रूप से चालू नहीं है तो आपको यह सेटिंग चालू करने की आवश्यकता हो सकती है। "Start → Settings → Personalization → Start" पर जाएं।
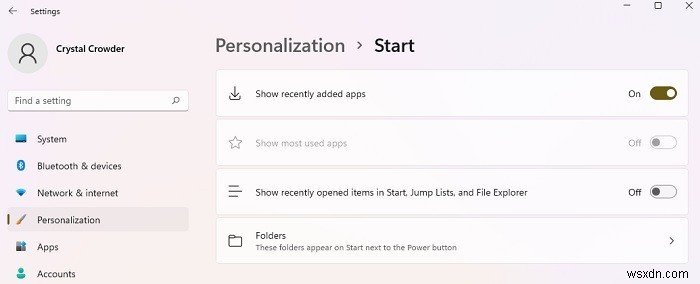
सुनिश्चित करें कि "Show recently opened items in Start, Jump Lists, and File Explorer" चालू है।
हाल की गतिविधि (विंडोज़ के पुराने संस्करण और विंडोज़ 10)
आइए बुनियादी बातों से शुरू करें। यदि किसी ने आपके अकाउंट को एक्सेस किया है, तो उन्होंने इसका उपयोग किसी चीज़ के लिए किया होगा। आपको अपने PC में उन परिवर्तनों को देखना होगा जो आपने नहीं किए थे।
शुरुआती बिंदु स्टार्ट मेनू में दिखाई देने वाले हाल के प्रोग्राम होंगे। स्टार्ट मेनू पर क्लिक करके देखें कि हाल ही में कौन से प्रोग्राम खुले थे। आपको केवल तभी परिवर्तन दिखाई देगा यदि घुसपैठिए ने किसी ऐसे प्रोग्राम को एक्सेस किया है जिसे आपने हाल ही में उपयोग नहीं किया था।
कमियों में से एक यह है कि वे यहां से आइटम को हटा सकते हैं यदि वे पर्याप्त स्मार्ट हैं। इसके अलावा, यदि आपके PC पर हाल के आइटम व्यू सक्षम था, तो स्टार्ट मेनू के दाईं ओर "Recent Items" बटन पर माउस कर्सर होवर करें ताकि हाल ही में खोली गई सभी फ़ाइलें देख सकें। फ़ाइल एंट्री वहां बनी रहेगी भले ही वास्तविक फ़ाइलें हटा दी गई हों।
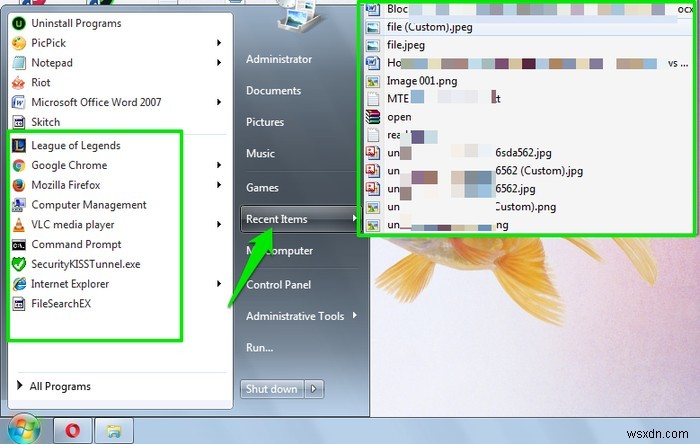
अन्य सामान्य स्थान जहां परिवर्तनों को देखना है उनमें आपकी ब्राउज़र हिस्ट्री, हाल के डॉक्यूमेंट्स और कंट्रोल पैनल में "Programs" विकल्प शामिल हैं जो हाल ही में जोड़े गए प्रोग्राम्स के लिए है।
यह विंडोज़ 11 में उपलब्ध नहीं है। हाल के आइटम्स केवल ऐप आइकन पर राइट-क्लिक करके और क्विक एक्सेस में सूचीबद्ध हैं। हालांकि, यदि आपके PC सेटिंग्स में हाल के आइटम सुविधा बंद है, तो वे यहां भी दिखाई नहीं देंगे।
विंडोज़ इवेंट व्यूअर जांचें
उपरोक्त चरण केवल आपको यह सचेत करने के लिए था कि कुछ गड़बड़ है। आइए गंभीर हों और कुछ ठोस सबूत खोदें यदि आपको संदेह है कि कोई और आपके विंडोज़ PC में लॉग इन कर रहा है। विंडोज़ उस समय का पूरा रिकॉर्ड रखता है जब अकाउंट में सफलतापूर्वक लॉग इन किया गया और लॉग इन करने के असफल प्रयास। आप इसे विंडोज़ इवेंट व्यूअर से देख सकते हैं।
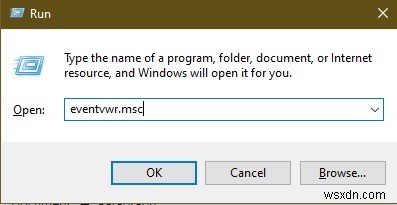
विंडोज़ इवेंट व्यूअर एक्सेस करने के लिए, Win + R दबाएं और "Run" डायलॉग बॉक्स में eventvwr.msc टाइप करें। जब आप Enter दबाएंगे, तो इवेंट व्यूअर खुल जाएगा।
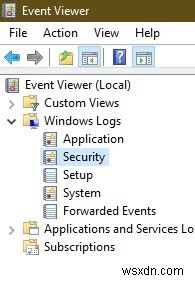
बाएं पेन में, "Windows Logs" का विस्तार करें और "Security" चुनें।
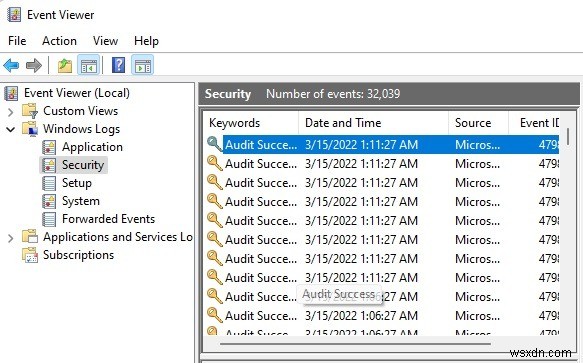
मध्य पैनल में, आपको तारीख और समय टिकटों के साथ कई लॉगऑन एंट्रीज़ दिखाई देंगी। हर बार जब आप लॉग इन करते हैं, तो विंडोज़ दो से चार मिनट की कुल समय अवधि के भीतर कई लॉगऑन एंट्रीज़ रिकॉर्ड करता है। इन एंट्रीज़ के बनाए जाने के समय पर ध्यान केंद्रित करें, और किसी भी ऐसे समय को देखें जब आप सक्रिय रूप से लॉग इन नहीं थे।
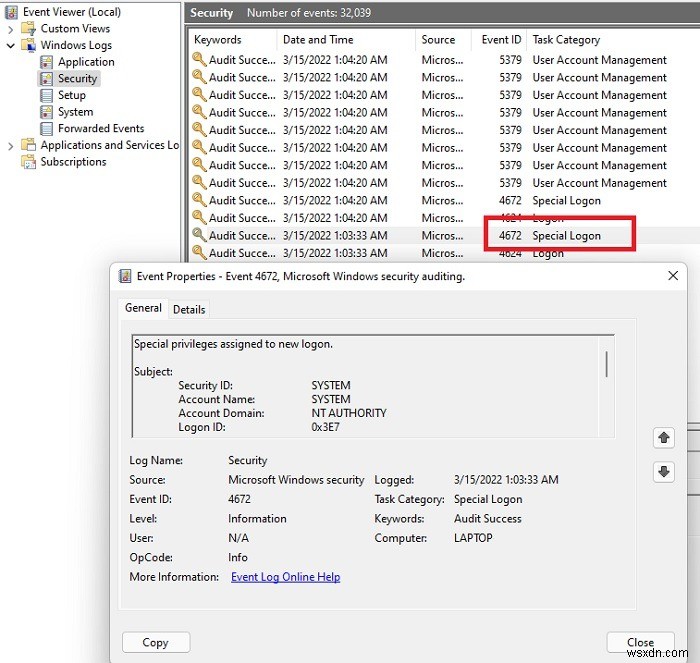
यदि कोई एंट्री है, तो इसका मतलब है कि किसी ने आपके PC को एक्सेस किया था। विंडोज़ नकली एंट्री नहीं बनाएगा, इसलिए आप इस डेटा पर भरोसा कर सकते हैं। इसके अतिरिक्त, आप यह भी जांच सकते हैं कि उस अवधि के दौरान कौन सा विशेष अकाउंट एक्सेस किया गया था (यदि आपके पास एकाधिक अकाउंट हैं)। जांचने के लिए, उस अवधि के दौरान "Special Logon" एंट्री पर डबल-क्लिक करें, और "Event properties" खुल जाएगा। यहां आप "Account Name" के बगल में अकाउंट का नाम देखेंगे।
इवेंट व्यूअर PC स्टार्टअप और शटडाउन हिस्ट्री जांचने का भी एक शानदार तरीका है। यह भी एक सुराग के रूप में काम कर सकता है कि कोई आपके दूर रहने पर आपके PC को चालू और उपयोग कर रहा होगा।
स्टार्टअप पर अंतिम लॉगिन विवरण दिखाएं
उपरोक्त विधि घुसपैठिए को पकड़ने के लिए काफी ठोस है, लेकिन यदि वे पर्याप्त स्मार्ट थे, तो वे सभी इवेंट लॉग्स को साफ़ कर सकते थे। उस स्थिति में, आप अंतिम लॉगिन विवरण सेट कर सकते हैं जो PC शुरू होते ही दिखाई दें। यह आपको दिखाएगा कि अकाउंट में आखिरी बार कब लॉग इन किया गया था और कोई असफल प्रयास। यह जानकारी हटाई नहीं जा सकती और केवल भविष्य के अनधिकृत पहुंच के लिए आपकी मदद कर सकती है क्योंकि आप इसे अगली बार सेट कर रहे होंगे।
आप विंडोज़ रजिस्ट्री संपादित करेंगे, इसलिए सुनिश्चित करें कि आप इसका बैकअप बनाते हैं। Win + R दबाएं और रन डायलॉग बॉक्स में regedit एंटर करें विंडोज़ रजिस्ट्री खोलने के लिए। रजिस्ट्री में, "File → Export" पर क्लिक करें, फाइल चूज़र में बैकअप फ़ाइल के लिए स्थान चुनें, फिर "Save" बटन पर क्लिक करें।
रजिस्ट्री में पिछली लॉगिन जानकारी जांचने के लिए:
- नीचे उल्लिखित स्थान पर जाएं:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- "System" फ़ोल्डर पर राइट-क्लिक करें और "New" विकल्प से "DWORD value" चुनें।
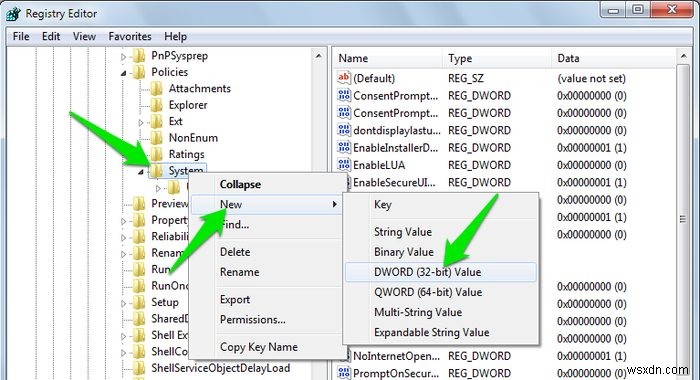
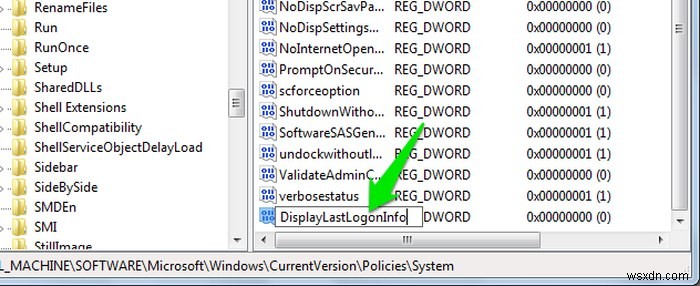
- एक एंट्री बनाई जाएगी जिसे नाम बदलने के लिए तैयार किया गया है; आपको इसका नाम "DisplayLastLogonInfo" रखना होगा।
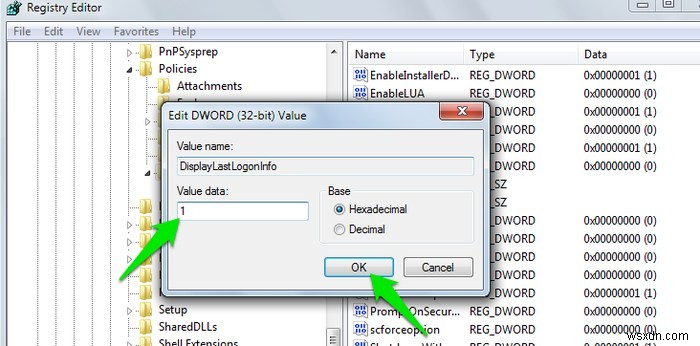
- इस एंट्री पर डबल-क्लिक करें और इसका मान "1" पर सेट करें।
अब जब भी आप (या कोई और) आपके PC में लॉग इन करेंगे, तो आप पहले देखेंगे कि आपने आखिरी बार कब लॉग इन किया था और कोई असफल प्रयास।
ब्राउज़र हिस्ट्री जांचें
यदि आपका ब्राउज़र क्लोज होने पर हिस्ट्री ऑटोमेटिकली डिलीट करता है, तो यह मदद नहीं करेगा। लेकिन यहां तक कि अगर यह नहीं करता है, तो कई लोग बिना अनुमति के किसी और के PC का उपयोग करते समय अपनी हिस्ट्री डिलीट करना भूल जाते हैं। बस अपना ब्राउज़र(एस) खोलें और अपने विशिष्ट ब्राउज़र के लिए सेटिंग्स मेनू का उपयोग करके हिस्ट्री एक्सेस करें।
रिमोट उपयोगकर्ताओं को पकड़ें
किसी का व्यक्तिगत रूप से आपके PC में लॉग इन करना परेशान करने वाला है, लेकिन रिमोट का क्या? उपरोक्त विधियां अभी भी आपको यह जानने के लिए अच्छी तरह से काम करती हैं कि क्या कोई रिमोट उपयोगकर्ता आपके PC पर रहा है। आमतौर पर, इवेंट व्यूअर में आपकी विंडोज़ लॉगिन हिस्ट्री रिमोट लॉगिन इवेंट्स भी दिखाएगी। रिमोट विंडोज़ लॉगिन के लिए जांच करने के लिए कुछ अन्य चीजें शामिल हैं:
- अपने PC पर किसी नए ऐप की जांच करें। यदि आप कुछ ऐसा देखते हैं जिसे आपने इंस्टॉल नहीं किया या जो आपकी अनुमति के बिना हाल ही में इंस्टॉल किया गया था, तो यह देखने के लिए शोध करें कि यह क्या करता है। यह मैलवेयर का परिणाम हो सकता है और वह नया ऐप रिमोट उपयोगकर्ताओं को लॉग इन करने की अनुमति दे रहा हो।
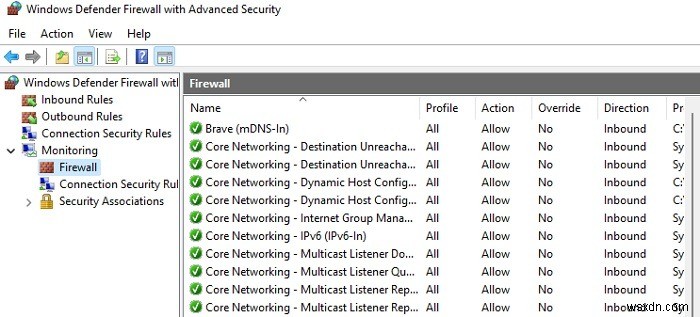
- अपने फ़ायरवॉल की जांच करें। यदि आपके पास फ़ायरवॉल इंस्टॉल है, तो रिमोट कनेक्शन दिखाई दे सकते हैं। आप वर्तमान सक्रिय कनेक्शन भी देख सकते हैं। रिमोट उपयोगकर्ताओं को ब्लॉक करने के लिए अपने फ़ायरवॉल का उपयोग करें। चरण और सेटिंग्स फ़ायरवॉल के प्रकार के आधार पर बहुत भिन्न होते हैं, और विंडोज़ में बिल्ट-इन फ़ायरवॉल है। "Settings → Privacy & security → Windows Security" पर जाएं, फिर "Open Security" पर जाएं और "Firewall & network protection" चुनें। फ़ायरवॉल से जुड़े इवेंट्स देखने के लिए "Advanced Settings" चुनें।
- वायरस के लिए स्कैन करें। यदि कोई आपकी अनुमति के बिना विंडोज़ में रिमोटली लॉग इन कर रहा है, तो यह मैलवेयर के कारण हो सकता है। नियमित रूप से वायरस स्कैन चलाएं ताकि मैलिशियस ऐप्स की जांच हो सके। यदि आपके पास कुछ इंस्टॉल नहीं है, तो विंडोज़ डिफेंडर का उपयोग करने पर विचार करें।
- जांचें कि आपका एंटीवायरस और फ़ायरवॉल अक्षम नहीं किए गए हैं। यदि ये अक्षम किए गए हैं, तो यह मैलवेयर और संभावित रिमोट एक्सेस का संकेत है।
उपरोक्त विधियां आपको अनधिकृत पहुंच के बारे में सचेत करने में सक्षम होनी चाहिए। हालांकि, वे आपको नहीं बताएंगे कि "कौन" वास्तव में आपके अकाउंट को एक्सेस कर रहा था। तो हां, आपको अपने PC के बाहर थोड़ी अधिक खोजी कार्य करने की आवश्यकता होगी।
याद रखें, यदि कोई आपके अकाउंट का उपयोग करता है और अपने निशान साफ़ करने के लिए पर्याप्त स्मार्ट है, तो उन्हें पकड़ना मुश्किल है। यदि आप अपना PC छोड़ते हैं तो हमेशा अपने अकाउंट से लॉग आउट करें ताकि कोई इसका उपयोग न कर सके।
अक्सर पूछे जाने वाले प्रश्न
1. मुझे कैसे पता चलेगा कि मेरे PC का उपयोग कौन कर रहा है?
जबकि आपकी विंडोज़ लॉगिन हिस्ट्री आपको बताती है कि कुछ गड़बड़ है, यह आपको नहीं बताती कि कौन जिम्मेदार है। यदि कई संभावित अपराधी हैं, तो कैमरा छिपाने या यहां तक कि अपने वेबकैम को लॉगऑन पर चालू और रिकॉर्ड करने पर विचार करें। यह रिमोट लॉगऑन के लिए काम नहीं करेगा, लेकिन यह आपके घर या कार्यालय में लोगों को पकड़ने में मदद करता है। आपको अपने कार्यस्थल पर ऐसा करने के लिए अनुमति की आवश्यकता हो सकती है।
अब तक, हमने केवल अनधिकृत पहुंच की जांच के तकनीकी तरीकों के बारे में बात की है। आप भौतिक तरीकों का उपयोग करके भी पहुंच की जांच कर सकते हैं। उदाहरण के लिए, आप अपने कीबोर्ड या माउस पर बाल या पतली स्ट्रिंग रख सकते हैं यह देखने के लिए कि उनका उपयोग किया गया है या नहीं। आप अपने माउस पर हल्का पाउडर उपयोग कर सकते हैं। यदि यह चला गया या फीका है, तो आप जानते हैं कि किसी ने इसका उपयोग किया है। अपने जाल के साथ रचनात्मक बनें।
2. मैं अपने PC में अनधिकृत पहुंच कैसे रोक सकता हूं?
यदि आपने अनधिकृत विंडोज़ लॉगिन खोजे हैं, तो भविष्य में पहुंच रोकने के कई तरीके हैं, जैसे:
- अपने PC के लिए लॉगिन सेट करें। आपके पास विंडोज़ पासवर्ड के बिना स्वचालित रूप से लॉग इन करने के लिए सेट हो सकता है। यदि कोई आपकी अनुमति के बिना आपके PC का उपयोग कर रहा है, तो पासवर्ड, PIN, या यहां तक कि बायोमेट्रिक लॉगिन (यदि आपके डिवाइस पर उपलब्ध है) पर वापस स्विच करें।
- जब आप इसका उपयोग नहीं कर रहे हों तो हमेशा अपने PC से लॉग आउट करें। यदि कोई लॉग ऑन करता है, तो तुरंत अपना पासवर्ड बदलें।
- प्रत्येक उपयोगकर्ता के लिए अलग अकाउंट जोड़ें, बच्चों सहित। यदि आपके पास शेयर्ड PC है, तो सुनिश्चित करें कि प्रत्येक उपयोगकर्ता का अपना अकाउंट है। यह आपकी फ़ाइलों और सेटिंग्स को सुरक्षित रखने में मदद करता है। हालांकि, ध्यान रखें कि बच्चे अभी भी पैरेंटल कंट्रोल्स को बायपास करके उन चीजों तक पहुंच सकते हैं जिन्हें वे नहीं करना चाहिए।
- कभी भी रिमोट एक्सेस की अनुमति न दें जब तक कि यह एक प्रतिष्ठित ऐप या उपयोगकर्ता न हो जिस पर आप पूरी तरह भरोसा करते हों।
- पब्लिक Wi-Fi का उपयोग करते समय हमेशा VPN का उपयोग करें। यदि हैकर्स पब्लिक में रहते हुए आपके PC तक पहुंच प्राप्त करते हैं, तो वे ऐप्स इंस्टॉल कर सकते हैं जो उन्हें बाद में रिमोटली वापस लॉग इन करने की अनुमति देते हैं।
छवि क्रेडिट: Unsplash