जब आप अपने Microsoft खाते का उपयोग करके साइन इन करते हैं, तो Microsoft स्वचालित रूप से आपके नए Windows डिवाइस को एन्क्रिप्ट करता है और Windows 11/10 डिवाइस एन्क्रिप्शन कुंजी को OneDrive पर संग्रहीत करता है। यह पोस्ट बताती है कि Microsoft ऐसा क्यों करता है। हम यह भी देखेंगे कि इस एन्क्रिप्शन कुंजी को कैसे हटाएं और Microsoft के साथ साझा किए बिना अपनी खुद की कुंजी कैसे जनरेट करें।
Windows 11/10 डिवाइस एन्क्रिप्शन कुंजी
यदि आपने एक नया Windows 11/10 कंप्यूटर खरीदा और अपने Microsoft खाते का उपयोग करके साइन इन किया, तो आपका डिवाइस Windows द्वारा एन्क्रिप्ट किया जाएगा और एन्क्रिप्शन कुंजी स्वचालित रूप से OneDrive पर संग्रहीत की जाएगी। यह वास्तव में कुछ नया नहीं है और Windows 8 के बाद से मौजूद है, लेकिन हाल ही में इसकी सुरक्षा से संबंधित कुछ सवाल उठाए गए हैं।
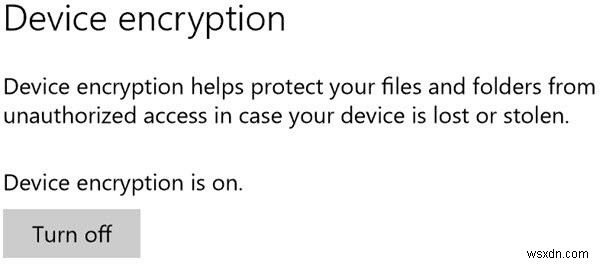
इस सुविधा के उपलब्ध होने के लिए, आपके हार्डवेयर को कनेक्टेड स्टैंडबाय का समर्थन करना होगा जो TPM और SecureBoot के लिए Windows हार्डवेयर सर्टिफिकेशन किट (HCK) आवश्यकताओं को ConnectedStandby सिस्टम पर पूरा करता है। यदि आपका डिवाइस इस सुविधा का समर्थन करता है, तो आप Settings > System > About के तहत सेटिंग देखेंगे। यहां आप डिवाइस एन्क्रिप्शन को चालू या बंद कर सकते हैं।
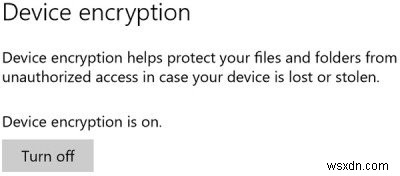
Windows 11/10 में डिस्क या डिवाइस एन्क्रिप्शन एक बहुत अच्छी सुविधा है जो Windows 10 पर डिफ़ॉल्ट रूप से चालू होती है। यह सुविधा क्या करती है कि यह आपके डिवाइस को एन्क्रिप्ट करती है और फिर एन्क्रिप्शन कुंजी को OneDrive पर, आपके Microsoft खाते में संग्रहीत करती है।
TechNet के अनुसार, डिवाइस एन्क्रिप्शन स्वचालित रूप से सक्षम होता है ताकि डिवाइस हमेशा सुरक्षित रहे। निम्न सूची रूपरेखा देती है कि यह कैसे पूरा किया जाता है:
- जब Windows 8.1/10 की क्लीन इंस्टॉल पूरी हो जाती है तो कंप्यूटर पहले उपयोग के लिए तैयार होता है। इस तैयारी के हिस्से के रूप में, डिवाइस एन्क्रिप्शन को कंप्यूटर पर ऑपरेटिंग सिस्टम ड्राइव और फिक्स्ड डेटा ड्राइव पर एक क्लियर कुंजी के साथ आरंभ किया जाता है।
- यदि डिवाइस डोमेन-जॉइन नहीं है तो एक Microsoft खाता जिसे डिवाइस पर प्रशासनिक विशेषाधिकार दिए गए हैं, आवश्यक है। जब प्रशासक Microsoft खाते का उपयोग करके साइन इन करता है, तो क्लियर कुंजी हटा दी जाती है, एक रिकवरी कुंजी ऑनलाइन Microsoft खाते में अपलोड की जाती है और TPM प्रोटेक्टर बनाया जाता है। यदि किसी डिवाइस को रिकवरी कुंजी की आवश्यकता होती है, तो उपयोगकर्ता को वैकल्पिक डिवाइस का उपयोग करने और रिकवरी कुंजी एक्सेस URL पर नेविगेट करके अपने Microsoft खाते के क्रेडेंशियल्स का उपयोग करके रिकवरी कुंजी पुनः प्राप्त करने के लिए निर्देशित किया जाएगा।
- यदि उपयोगकर्ता डोमेन खाते का उपयोग करके साइन इन करता है, तो क्लियर कुंजी तब तक नहीं हटाई जाती जब तक कि उपयोगकर्ता डिवाइस को डोमेन से नहीं जोड़ता और रिकवरी कुंजी को Active Directory Domain Services में सफलतापूर्वक बैकअप नहीं किया जाता।
यह BitLocker से अलग है, जहां आपको BitLocker शुरू करने और एक प्रक्रिया का पालन करने की आवश्यकता होती है, जबकि यह सब उपयोगकर्ता के ज्ञान या हस्तक्षेप के बिना स्वचालित रूप से किया जाता है। जब आप BitLocker चालू करते हैं तो आपको अपने रिकवरी कुंजी का बैकअप बनाने के लिए मजबूर किया जाता है, लेकिन आपको तीन विकल्प मिलते हैं: इसे अपने Microsoft खाते में सहेजें, इसे USB स्टिक में सहेजें, या इसे प्रिंट करें।
एक शोधकर्ता कहते हैं:
जैसे ही आपकी रिकवरी कुंजी आपके कंप्यूटर को छोड़ती है, आपके पास इसके भाग्य को जानने का कोई तरीका नहीं होता। एक हैकर पहले ही आपके Microsoft खाते को हैक कर चुका हो सकता है और आपके पास इसे हटाने का समय होने से पहले आपकी रिकवरी कुंजी की एक प्रति बना सकता है। या Microsoft स्वयं हैक हो सकता है, या उपयोगकर्ता डेटा तक पहुंच वाले एक दुष्ट कर्मचारी को काम पर रख सकता है। या एक कानून प्रवर्तन या जासूसी एजेंसी आपके खाते में सभी डेटा के लिए Microsoft को अनुरोध भेज सकती है, जो कानूनी रूप से इसे आपकी रिकवरी कुंजी सौंपने के लिए मजबूर करेगा, जो यह तब भी कर सकता है जब आपके कंप्यूटर को सेट अप करने के बाद आप जो पहली चीज करते हैं वह इसे हटाना है।
इसके जवाब में, Microsoft का कहना है:
जब कोई डिवाइस रिकवरी मोड में जाता है, और उपयोगकर्ता के पास रिकवरी कुंजी तक पहुंच नहीं होती, तो ड्राइव पर डेटा स्थायी रूप से दुर्गम हो जाएगा। इस परिणाम की संभावना और ग्राहक प्रतिक्रिया के एक व्यापक सर्वेक्षण के आधार पर हमने उपयोगकर्ता रिकवरी कुंजी का स्वचालित रूप से बैकअप लेने का चयन किया। रिकवरी कुंजी के लिए उपयोगकर्ता डिवाइस तक भौतिक पहुंच की आवश्यकता होती है और इसके बिना यह उपयोगी नहीं है।
इस प्रकार, Microsoft ने यह सुनिश्चित करने के लिए एन्क्रिप्शन कुंजी को अपने सर्वर पर स्वचालित रूप से बैकअप करने का निर्णय लिया कि यदि डिवाइस रिकवरी मोड में जाता है, और उनके पास रिकवरी कुंजी तक पहुंच नहीं है, तो उपयोगकर्ता अपना डेटा न खोएं।
तो आप देखते हैं कि इस सुविधा का फायदा उठाने के लिए, एक हमलावर को बैकअप एन्क्रिप्शन कुंजी तक पहुंच प्राप्त करने के साथ-साथ आपके कंप्यूटर डिवाइस तक भौतिक पहुंच प्राप्त करने में सक्षम होना चाहिए। चूंकि यह बहुत दुर्लभ संभावना लगती है, मुझे लगता है कि इसके बारे में पागल होने की कोई आवश्यकता नहीं है। बस सुनिश्चित करें कि आपने अपने Microsoft खाते को पूरी तरह से सुरक्षित किया है, और डिवाइस एन्क्रिप्शन सेटिंग्स को उनके डिफ़ॉल्ट पर छोड़ दें।
फिर भी, यदि आप इस एन्क्रिप्शन कुंजी को Microsoft के सर्वर से हटाना चाहते हैं, तो यहां बताया गया है कि आप इसे कैसे कर सकते हैं।
एन्क्रिप्शन कुंजी कैसे हटाएं
पहली बार जब आप अपने Microsoft खाते में लॉग इन करते हैं तो नए Windows डिवाइस को आपकी रिकवरी कुंजी अपलोड करने से रोकने का कोई तरीका नहीं है, लेकिन आप अपलोड की गई कुंजी को हटा सकते हैं।
यदि आप नहीं चाहते कि Microsoft आपकी एन्क्रिप्शन कुंजी को क्लाउड पर संग्रहीत करे, तो आपको इस OneDrive पेज पर जाना होगा और कुंजी हटानी होगी। फिर आपको डिस्क एन्क्रिप्शन सुविधा को बंद करना होगा। ध्यान रखें, यदि आप ऐसा करते हैं, तो आप इस अंतर्निहित डेटा सुरक्षा सुविधा का उपयोग नहीं कर पाएंगे यदि आपका कंप्यूटर खो जाता है या चोरी हो जाता है।
जब आप इस वेबसाइट पर अपने खाते से अपनी रिकवरी कुंजी हटाते हैं, तो यह तुरंत हट जाती है, और इसके बैकअप ड्राइव पर संग्रहीत प्रतियां भी शीघ्र ही हटा दी जाती हैं।
रिकवरी कुंजी पासवर्ड ग्राहक के ऑनलाइन प्रोफाइल से तुरंत हटा दिया जाता है। जैसे ही फेलओवर और बैकअप के लिए उपयोग किए जाने वाले ड्राइव नवीनतम डेटा के साथ सिंक होते हैं, कुंजी हटा दी जाती है, Microsoft कहते हैं।
अपनी खुद की एन्क्रिप्शन कुंजी कैसे जनरेट करें
Windows 10 Pro और Enterprise उपयोगकर्ता नई एन्क्रिप्शन कुंजी जनरेट कर सकते हैं जो कभी Microsoft को नहीं भेजी जाती। इसके लिए, आपको पहले BitLocker को बंद करके डिस्क को डिक्रिप्ट करना होगा, और फिर BitLocker को फिर से चालू करना होगा।
ऐसा करते समय, आपसे पूछा जाएगा कि आप BitLocker ड्राइव एन्क्रिप्शन रिकवरी कुंजी का बैकअप कहां लेना चाहते हैं। यह कुंजी Microsoft के साथ साझा नहीं की जाएगी, लेकिन सुनिश्चित करें कि आप इसे सुरक्षित रखें, क्योंकि यदि आप इसे खो देते हैं, तो आप अपने सभी एन्क्रिप्टेड डेटा तक पहुंच खो सकते हैं।