कभी-कभी, जब हम PDF फाइल में डिजिटल हस्ताक्षर लगाने का प्रयास करते हैं, तो एक सॉफ्टवेयर का उपयोग करके जो विशेष रूप से इस उद्देश्य के लिए डिज़ाइन किया गया है, निम्नलिखित विवरणों में से किसी एक को धारण करने वाला एक त्रुटि संदेश:
The Windows Cryptographic Service Provider reported an error. Invalid provider type specified, invalid signature, security broken, code 2148073504 or keyset does not exist
ज्यादातर मामलों में, यह समस्या पुराने सर्टिफिकेट या रजिस्ट्री में भ्रष्ट सेटिंग्स के कारण होती है। इसलिए, पहली चीज जो आप करना चाह सकते हैं वह है डोमेन में उपयोगकर्ता की प्रोफाइल को रीसेट या रीक्रिएट करके परिणाम जांचना।
The Windows Cryptographic Service Provider reported an error
Microsoft के अनुसार, एक क्रिप्टोग्राफिक सर्विस प्रोवाइडर (CSP) में क्रिप्टोग्राफिक मानकों और एल्गोरिदम के कार्यान्वयन होते हैं। न्यूनतम, एक CSP में एक डायनामिक-लिंक लाइब्रेरी (DLL) होती है जो CryptoSPI (एक सिस्टम प्रोग्राम इंटरफेस) में कार्यों को लागू करती है। प्रोवाइडर क्रिप्टोग्राफिक एल्गोरिदम लागू करते हैं, कुंजी उत्पन्न करते हैं, कुंजी स्टोरेज प्रदान करते हैं, और उपयोगकर्ताओं को प्रमाणित करते हैं।
यदि आप क्रिप्टोग्राफिक सर्विस प्रोवाइडर त्रुटियों का सामना करते हैं, तो यहां कुछ चीजें हैं जिन्हें आप आजमाना चाह सकते हैं:
- Cryptographic Service रीस्टार्ट करें
- Certificate जांचें
- Certificate पुनः इंस्टॉल करें
- SafeNet Authentication Client Tool
- Microsoft Cryptography के Local Store फोल्डर को रीक्रिएट करें
- ePass2003 अनइंस्टॉल करें।
1] Cryptographic Service रीस्टार्ट करें
services.msc चलाएं और Windows Cryptographic Service को रीस्टार्ट करें।
2] Certificate जांचें
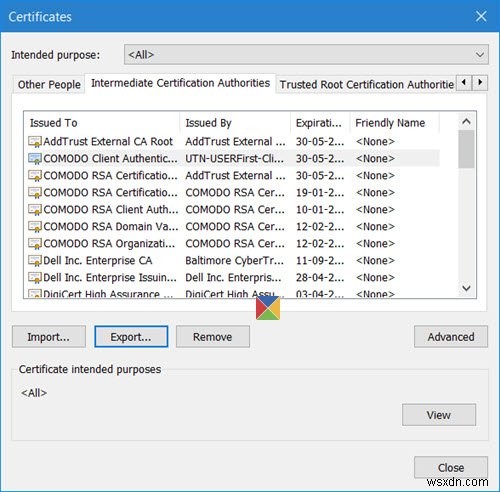
Internet Explorer > Tools > Internet Options खोलें। Content Tab चुनें और Certificates पर क्लिक करें। जांचें कि क्या उस प्रोग्राम या प्रोवाइडर के लिए कोई सर्टिफिकेट है जो त्रुटि दे रहा है। यदि यह गायब है, तो आपको एक नया बनाना होगा। यदि यह एक्सपायर हो गया है, तो इसे हटाएं और एक नया बनाएं। यदि कोई विशेष सर्टिफिकेट काम नहीं करता है, तो एक अलग सर्टिफिकेट चुनें, और पुराने सर्टिफिकेट हटाएं।
3] Certificate पुनः इंस्टॉल करें
पूरे सर्टिफिकेट स्टोर और उपयोगकर्ता के सर्टिफिकेट को पुनः इंस्टॉल करें।
4] SafeNet Authentication Client Tool जांचें
यदि आपके सिस्टम पर SafeNet Authentication Client Tool एप्लिकेशन इंस्टॉल है, तो इसके इंस्टॉलेशन डायरेक्टरी पर नेविगेट करके या सिस्टम ट्रे में SafeNet आइकन पर राइट-क्लिक करके और मेनू से Tools चुनकर ऐप खोलें।
'gear' आकार के आइकन पर क्लिक करके Advanced View सेक्शन तक पहुंचें। Advanced View सेक्शन के तहत, Tokens का विस्तार करें और उस सर्टिफिकेट पर नेविगेट करें जिसका उपयोग आप साइनिंग के लिए करना चाहते हैं। आप उन्हें User certificates ग्रुप के तहत ढूंढ सकते हैं।
अगला, अपने सर्टिफिकेट पर राइट-क्लिक करें और ड्रॉप-डाउन मेनू से Set as CSP चुनें। उन सभी सर्टिफिकेट के लिए समान चरण दोहराएं जिनका आप उपयोग कर रहे हैं।
SafeNet Authentication Client Tools बंद करें और दस्तावेजों पर फिर से हस्ताक्षर करने का प्रयास करें।
5] Microsoft Cryptography के Local Store फोल्डर को रीक्रिएट करें
C:\ProgramData\Microsoft\Crypto\RSA फोल्डर पर नेविगेट करें। S-1-5-18 लेबल वाले फोल्डर का नाम बदलें। अपने सिस्टम को रीस्टार्ट करें और देखें कि क्या यह मदद करता है।
6] ePass2003 अनइंस्टॉल करें
यदि आपके पास ePass2003 सॉफ़्टवेयर इंस्टॉल है, तो समस्या का कारण ePass2003 e-token हो सकता है। पहली जगह में इसे अनइंस्टॉल करना और फिर से इंस्टॉल करना उचित है। इसके लिए, टूल के Settings सेक्शन पर जाएं, Apps and features पर नेविगेट करें और इसे किसी अन्य एप्लिकेशन की तरह अनइंस्टॉल करें।
अपने कंप्यूटर को रीस्टार्ट करें और ePass2003 फिर से इंस्टॉल करें। पुनः इंस्टॉलेशन के समय सुनिश्चित करें कि आप CSP विकल्प चुनते समय Microsoft CSP चुनते हैं। चीजें सामान्य हो जानी चाहिए और Windows क्रिप्टोग्राफिक सर्विस प्रोवाइडर त्रुटि अब और प्रकट नहीं होनी चाहिए।
शुभकामनाएं!
संबंधित पढ़ें: Windows Services शुरू नहीं होंगी।