अगर पूछा जाए कि फायरवॉल क्या करते हैं, तो ज्यादातर लोग जवाब देंगे कि वे आपको सुरक्षित रखते हैं। हालांकि यह गलत नहीं है, यह फायरवॉल की भव्य अवधारणा का एक व्यापक सरलीकरण है। यह क्या करता है आपको सुरक्षित रखने के लिए और यह कैसे काम करता है, जब इस प्रतीत होता है रहस्यमय सॉफ्टवेयर को समझने की बात आती है तो ये कहीं अधिक महत्वपूर्ण अवधारणाएं हैं। आपने देखा होगा कि आप जिस फायरवॉल का उपयोग कर रहे हैं उसमें "नियमों" के दो सेट हैं: इनबाउंड और आउटबाउंड। इन चीजों का क्या मतलब है? क्या आपको वास्तव में दोनों की आवश्यकता है? हम इस पर चर्चा करेंगे और पता लगाएंगे कि आपको किसी भी ऑपरेटिंग सिस्टम में इन अवधारणाओं के बारे में क्या पता होना चाहिए, चाहे आप विंडोज, लिनक्स, या मैक OS का उपयोग कर रहे हों।
इनबाउंड और आउटबाउंड शब्दों का क्या मतलब है?
इन शब्दों का उपयोग यह वर्णन करने के लिए किया जाता है कि वे क्या नियंत्रित करते हैं।
इनबाउंड नियम नियंत्रित करते हैं कि इंटरनेट से आपके कंप्यूटर में कौन से पैकेट आते हैं। जब एक फायरवॉल को किसी पोर्ट या एप्लिकेशन पर इनबाउंड पैकेट ब्लॉक करने के लिए कहा जाता है, तो यह केवल उस विशिष्ट पोर्ट के माध्यम से आपके कंप्यूटर में आने वाले ट्रांसमिशन को ब्लॉक करेगा। यदि आपके पास किसी एप्लिकेशन को ब्लॉक करने वाला एक इनबाउंड नियम है, तो फायरवॉल पहले यह निर्धारित करेगा कि पैकेट ट्रांसमिशन के लिए एप्लिकेशन ने कौन सा पोर्ट खुला रखा है और उस विशेष पोर्ट पर आने वाले सभी ट्रांसमिशन को ब्लॉक कर देगा।
आउटबाउंड नियम नियंत्रित करते हैं कि आपके कंप्यूटर से क्या बाहर निकलता है। जब आप एक आउटबाउंड नियम लागू करते हैं, तो वही सोच लागू होती है जैसा कि यह एक इनबाउंड नियम में होता, एकमात्र अंतर यह है कि एक आउटबाउंड ब्लॉक केवल फायरवॉल को आपके कंप्यूटर से किसी विशेष पोर्ट के माध्यम से बाहर निकलने वाले किसी भी पैकेट को मारने के लिए कहेगा।
केवल इनबाउंड सुरक्षा होना तर्कसंगत है, क्योंकि आप नहीं चाहते कि बुरे पैकेट आपके कंप्यूटर में आएं। लेकिन क्या आपको आउटबाउंड सुरक्षा की आवश्यकता है?
आउटबाउंड सुरक्षा क्यों मौजूद है
आपके कंप्यूटर से निकलने वाले पैकेट आपको नुकसान पहुंचा सकते हैं। यदि कोई एप्लिकेशन, आपकी सहमति के बिना, क्रेडिट कार्ड डेटा या पासवर्ड वाला पैकेट भेजता है, तो आपने बिना जाने खुद को उजागर कर दिया है। कुछ वायरस ऐसा करते हैं और वास्तव में नुकसान पहुंचा सकते हैं। हालांकि, ऐसे वैध तर्क हैं कि आपको आउटबाउंड सुरक्षा की आवश्यकता क्यों नहीं हो सकती है।
आउटबाउंड सुरक्षा आवश्यक क्यों नहीं हो सकती
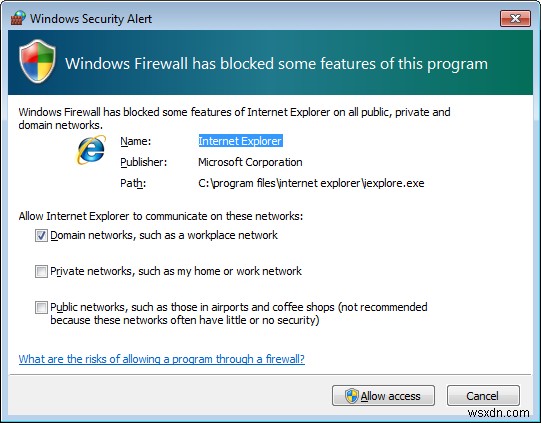
जब विंडोज फायरवॉल आपसे पूछता है कि क्या आप किसी एप्लिकेशन को ब्लॉक करना चाहते हैं या इसे इंटरनेट तक पहुंच देना चाहते हैं, तो यह आपके इनपुट के आधार पर एक इनबाउंड नियम बनाता है।
अधिकांश लिनक्स वितरण में डिफ़ॉल्ट फायरवॉल को मैन्युअल रूप से कॉन्फ़िगर करना पड़ता है और नए उपयोगकर्ताओं के लिए प्रयास कठिन हो सकता है। इस लेख को सरल रखने के लिए, मैं केवल विंडोज फायरवॉल को उदाहरण के रूप में उपयोग करूंगा। MTE में पहले से ही iptables पर जानकारी का खजाना है, जो अधिकांश वितरण के लिए डिफ़ॉल्ट लिनक्स फायरवॉल है।
तो, विंडोज फायरवॉल आपके इनपुट के आधार पर एप्लिकेशन को इनबाउंड आधार पर ब्लॉक करता है। यह महत्वपूर्ण क्यों है?
शायद इसलिए क्योंकि इस मामले में आउटबाउंड ब्लॉकिंग केवल अनावश्यक हो जाती है। मुझे समझाने दें: यदि आप एक वायरस से संक्रमित हैं जो जानकारी भेजता है, तो यह शायद ही कभी उस जानकारी को भेजना शुरू करता है बिना पहले अपने "मास्टर" के साथ कनेक्शन स्थापित किए, जिसके लिए इनबाउंड एक्सेस की भी आवश्यकता होती है (इसे सर्वर से पुष्टि प्राप्त करने की आवश्यकता होती है कि एक कनेक्शन स्थापित है)। हां, कुछ वायरस UDP जैसे कनेक्शन-रहित प्रोटोकॉल के माध्यम से अपने संबंधित सर्वरों को जानकारी भेजते हैं। अन्य आउटबाउंड फायरवॉल सॉफ्टवेयर में सामान्य खामियों का लाभ उठाकर खुद को आपके द्वारा कॉन्फ़िगर किए गए नियमों से अनबाइंड करते हैं। उनके लिए फायरवॉल नियमों को बायपास करने का सबसे आम तरीका आपके सिस्टम में अन्य एप्लिकेशन से खुद को जोड़ना और विंसॉक (विंडोज में पाया जाने वाला एक नेटवर्क सॉकेट जो उन्हें इंटरनेट पर सर्वर से कनेक्ट करने और उनके साथ इंटरैक्ट करने की अनुमति देता है) नामक किसी चीज के माध्यम से जानकारी भेजना है।
यदि आप वायरस के बारे में इतने चिंतित हैं, हालांकि, आपको एंटीवायरस में देखना चाहिए। फायरवॉल वास्तव में कुछ नहीं करते जब तक कि वायरस का लेखक बहुत सुस्त और आलसी न हो। साथ ही, अधिकांश वायरस को आपके सिस्टम पर कहर बरपाने के लिए उचित इंटरनेट कनेक्शन की आवश्यकता नहीं होती है। केवल कुछ वायरस विशेष रूप से इंटरनेट पर काम करते हैं (जैसे ट्रोजन हॉर्स)।
उसके अलावा, यदि आप वास्तव में अपनी सुरक्षा में कुछ अतिरिक्त लोहा डालना चाहते हैं, तो आपको ऐसा करने के लिए थर्ड-पार्टी फायरवॉल की आवश्यकता नहीं है। विंडोज फायरवॉल आउटबाउंड नियम ठीक से करता है।
निष्कर्ष?
आउटबाउंड फायरवॉल के अपने उपयोग हैं, चाहे मैं कुछ भी कहूं। उदाहरण के लिए, वे एप्लिकेशन को घर फोन करने से रोकते हैं। MTE के कुछ अधिक तकनीकी रूप से अनुभवी पाठक इस तथ्य से संबंधित हो सकते हैं कि आउटबाउंड नियम कई मामलों में स्मारकीय हैं जिनमें हमें एप्लिकेशन (मैलवेयर नहीं) को इंटरनेट तक पहुंचने से रोकना होगा। हालांकि, नियमित घरेलू उपयोगकर्ताओं को आउटबाउंड फायरवॉल के यांत्रिकी के बारे में चिंता करने की आवश्यकता नहीं है। एक इनबाउंड नियम पर्याप्त है, एक मजबूत एंटीवायरस उपयोगिता के साथ जोड़ा गया।
यदि आप कुछ प्रश्नों का उत्तर चाहते हैं, तो कृपया नीचे टिप्पणी छोड़ें और कोई वहां होगा।