विंडोज का डिफ़ॉल्ट एंटीवायरस और फायरवॉल ज्यादातर लोगों के लिए पर्याप्त से अधिक हैं। हालांकि, अगर एक चीज की कमी है, तो वह है कस्टमाइज़ेबिलिटी। और यहीं Malwarebytes का Windows Firewall Control मदद कर सकता है।
हालांकि यह माइक्रोसॉफ्ट के OS के साथ नहीं आता, Windows Firewall Control (या संक्षेप में WFC) इसका हिस्सा हो सकता था। ऐसा इसलिए है क्योंकि यह एक स्टैंडअलोन फायरवॉल समाधान नहीं है। इसके बजाय, यह एक फ्रंट-एंड है जो विंडोज फायरवॉल की कार्यक्षमता को एक आसानी से सुलभ इंटरफेस के माध्यम से उजागर करता है।
तो, आइए देखें कि आप इसका उपयोग विंडोज फायरवॉल और आपके पीसी से जुड़ने वाली किसी भी चीज़ को नियंत्रित करने के लिए कैसे कर सकते हैं।
क्या विंडोज फायरवॉल पर्याप्त है?
क्लासिक माइक्रोसॉफ्ट परंपरा में, विंडोज के साथ आने वाला फायरवॉल ज्यादातर लोगों के लिए पर्याप्त से अधिक है। हां, इसमें कुछ उन्नत सुविधाओं की कमी हो सकती है। हालांकि, यदि आप उन लोगों में से हैं जिन्हें उनकी आवश्यकता है, तो आप शायद पहले से ही प्रो-लेवल समाधान का उपयोग कर रहे हैं। हमने अतीत में दोनों मामलों को कवर किया है, विंडोज (डिफेंडर) फायरवॉल को pfSense के खिलाफ खड़ा करके। इस बारे में अधिक जानने के लिए उस लेख को देखें कि विंडोज फायरवॉल अधिक पूर्ण-विशेषताओं वाले समाधानों के खिलाफ कैसे किराया करता है।
बाकी सभी के लिए, विंडोज के साथ आने वाले फायरवॉल के साथ मुख्य समस्या इसका इंटरफेस है। यह लगभग न के बराबर है, माइक्रोसॉफ्ट के अभी भी सुव्यवस्थित करने की कोशिश कर रहे "सेटिंग्स" गड़बड़ी के तहत छिपा हुआ है। इसके साथ किसी ऐप को नेट से कनेक्ट करने की अनुमति देने या ब्लॉक करने को मैनेज करने के बजाय, ट्रायथलॉन के लिए प्रशिक्षण शुरू करना आसान है।
Windows Firewall Control ठीक उसी समस्या को हल करता है, वैकल्पिक समाधान की पेशकश करके नहीं, बल्कि विंडोज फायरवॉल की कार्यक्षमता के लिए एक अधिक "समझदारी से डिज़ाइन किया गया" इंटरफेस के रूप में कार्य करके। दूसरे शब्दों में, फायरवॉल का "कोर" वही रहता है, और WFC "शेल" को नियंत्रित करता है।
आगे बढ़ने से पहले, हमें यह स्वीकार करना चाहिए कि कुछ लोग आश्चर्य करते हैं कि क्या पहली जगह में फायरवॉल का उपयोग करने का कोई मतलब है। हम कम से कम कुछ कारण दे सकते हैं कि आपको फायरवॉल का उपयोग क्यों करना चाहिए। तो, संक्षिप्त उत्तर "हां" है, और Windows Firewall Control के साथ यह आसान हो सकता है।
WFC को कैसे डाउनलोड और इंस्टॉल करें
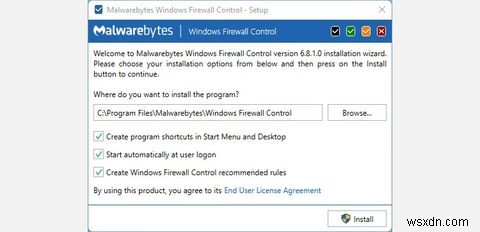
शुरू करने के लिए, WFC की आधिकारिक साइट पर जाएं, और दाईं ओर साइडबार पर डाउनलोड लिंक देखें। अपनी पसंद का लिंक चुनें, ऐप डाउनलोड करें, और इसे इंस्टॉल करें।
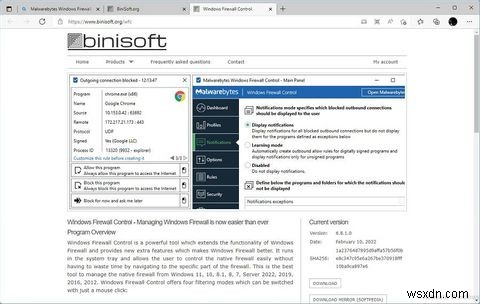
हम सुझाव देते हैं कि आप इंस्टॉलेशन के डिफ़ॉल्ट विकल्पों को वैसे ही छोड़ दें जैसे वे हैं। इंस्टॉलेशन पथ के अलावा, तीन अतिरिक्त विकल्प:
- स्टार्ट मेनू और डेस्कटॉप पर प्रोग्राम शॉर्टकट बनाएं।
- उपयोगकर्ता लॉगऑन पर WFC को स्वचालित रूप से चलाने के लिए सेट करें।
- कुछ अनुशंसित नियम बनाएं।
प्रोफाइल के साथ सुरक्षा स्तर को कैसे नियंत्रित करें
WFC इंस्टॉल, चालू और चलने के साथ, आप सेट हैं। सामान्य ऑफिस-संबंधी दैनिक कंप्यूटर उपयोग के दौरान आपको अपने फायरवॉल के बारे में ओवरथिंक करने की आवश्यकता नहीं है। पूर्वनिर्धारित डिफ़ॉल्ट नियम इसमें मदद करते हैं।
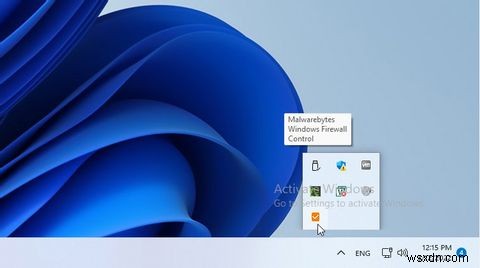
क्या आप अपना सुरक्षा स्तर जल्दी से बढ़ाना या घटाना चाहते हैं? WFC आपको प्रोफाइल स्विच करके इसे तुरंत करने में सक्षम बनाता है। सबसे पहले, विंडोज ट्रे पर इसका आइकन ढूंढें।
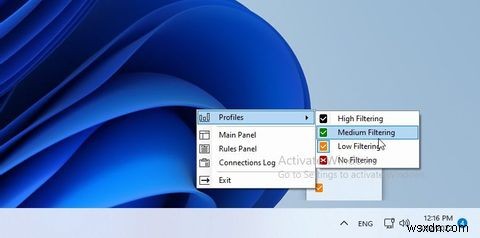
इस पर राइट-क्लिक करें, और पॉप-अप मेनू से जो दिखाई देता है, Profiles से अपना वांछित सुरक्षा स्तर चुनें।
Windows Firewall Control को कॉन्फ़िगर करना
यदि आप इस बात पर अधिक नियंत्रण चाहते हैं कि आपका पीसी अन्य उपकरणों के साथ कैसे संचार करता है, तो आपको WFC के मुख्य पैनल की जांच करनी चाहिए। WFC के ट्रे आइकन पर एक सिंगल क्लिक से इसकी मुख्य विंडो आपकी स्क्रीन पर पॉप अप हो जाएगी।
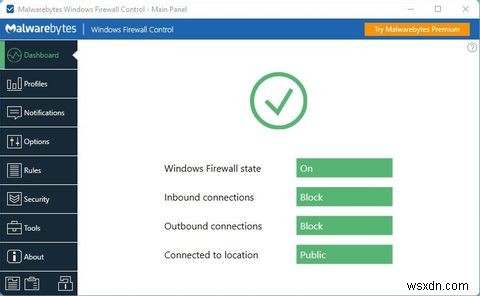
Profiles पर जाएं और जिसे आप अपने डिफ़ॉल्ट के रूप में सेट करना चाहते हैं उसे चुनें।
अस्थायी रूप से कम फ़िल्टरिंग पर स्विच करने के बजाय अपने सॉफ्टवेयर के लिए नियम बनाना अधिक सुरक्षित है। यदि, हालांकि, आप इस दृष्टिकोण को पसंद करते हैं, तो Automatically set PROFILE after X minutes को इनेबल करना उचित है। फिर उस वाक्य को पूरा करने के लिए "प्रोफाइल" और "x" फ़ील्ड को कस्टमाइज़ करें जैसा आप चाहें।
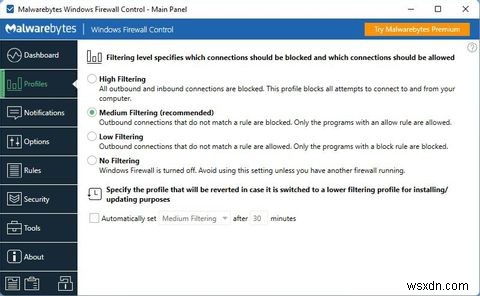
इस तरह, जब आप किसी सॉफ्टवेयर का परीक्षण करने के लिए कम सुरक्षित प्रोफाइल पर स्विच करते हैं, तो WFC आपके द्वारा परिभाषित समय के बाद डिफ़ॉल्ट, उच्च सुरक्षा प्रोफाइल पर वापस आ जाएगा।
WFC डिफ़ॉल्ट रूप से कोई सूचना प्रस्तुत नहीं करता क्योंकि वे जल्दी से कष्टप्रद हो सकते हैं। यदि आप इससे बुरा नहीं मानते, तो Notifications पर जाएं, जिसे Disabled पर सेट किया जाना चाहिए। Display notifications चुनें।
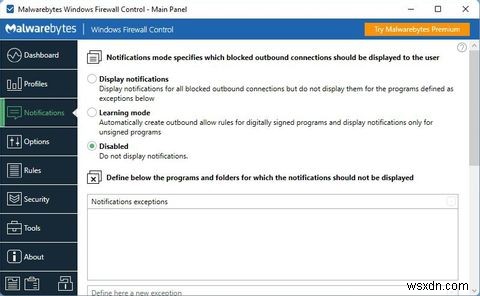
आप उसी स्थान से WFC के Learning mode को इनेबल कर सकते हैं। इस मोड में, WFC अनसाइन्ड प्रोग्राम के लिए स्वचालित रूप से सूचनाएं दिखाता है लेकिन डिजिटली साइन्ड किसी भी प्रोग्राम के लिए आउटबाउंड अनुमति नियम स्वचालित रूप से बनाता है।
आप इस मोड को इनेबल कर सकते हैं और फिर अपने पसंदीदा ऐप्स को टेस्ट ड्राइव के लिए ले जा सकते हैं, जैसे Word, Photoshop, Krita, GIMP, आदि। WFC उनके लिए नियम स्वचालित रूप से बनाएगा (या, कम से कम, करना चाहिए), जो इसे कस्टमाइज़ करने का सबसे आसान तरीका है। बाद में Learning mode को डिसेबल करना याद रखें।
Options पर जाएं WFC के Shell Integration को इनेबल करने के लिए, राइट माउस बटन के संदर्भ मेनू पर आसान नियम निर्माण के लिए शॉर्टकट जोड़ने के लिए। तब आप किसी भी एक्जीक्यूटेबल पर राइट-क्लिक कर सकेंगे और चुन सकेंगे कि क्या आप इसे नेटवर्क एक्सेस देना चाहते हैं।
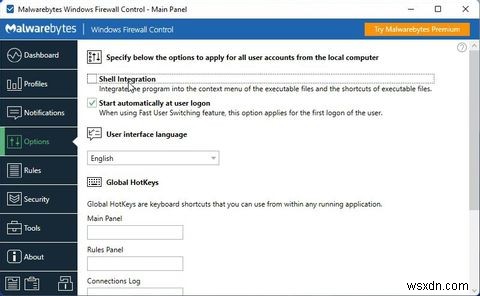
आप WFC की User interface language भी बदल सकते हैं या इसके विभिन्न पैनल तक त्वरित पहुंच के लिए हॉटकी परिभाषित कर सकते हैं।
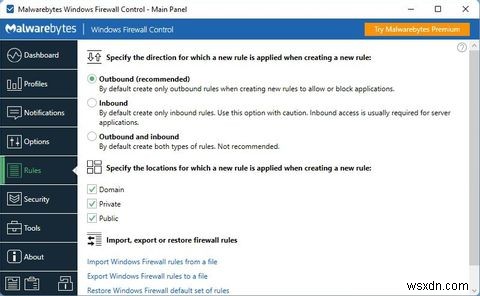
हम इस ट्यूटोरियल के लिए Rules और Security दोनों को छोड़ देंगे क्योंकि हम बाद में किसी भी ऐप के लिए बुनियादी नियम बनाने का एक तेज़ और आसान तरीका देखेंगे। हम सुझाव देते हैं कि आप वहां मिलने वाले विकल्पों के साथ प्रयोग न करें जब तक कि आप नहीं जानते कि आप क्या कर रहे हैं।
कनेक्शन लॉग के माध्यम से आसान ऐप नियंत्रण कैसे करें
Windows Firewall Control के साथ, आपको अपने सभी एप्लिकेशन के लिए मैन्युअली विस्तृत नियम बनाने की आवश्यकता नहीं है। आप इसके बजाय निम्नलिखित अधिक सीधे दृष्टिकोण के लिए जा सकते हैं।
सबसे पहले, अपने फ़िल्टरिंग स्तर को अनुशंसित Medium पर सेट करें। यह केवल विश्वसनीय सॉफ्टवेयर को नेटवर्क तक पहुंचने की अनुमति देता है, बाकी सब को कहीं भी कनेक्ट करने से मना करता है।
उस स्तर के साथ, आपके कई ऐप्स या गेम इंटरनेट से कनेक्ट होने, लोकल शेयर एक्सेस करने आदि में विफल हो सकते हैं। यह सकारात्मक है, क्योंकि इसका मतलब है कि WFC काम करता है, आपका नेटवर्क सुरक्षित है, और यदि आप नहीं चाहते हैं तो कोई अविश्वसनीय ऐप नेटवर्क एक्सेस नहीं करेगा। लेकिन क्या होगा यदि आप चाहते हैं कि एक सॉफ्टवेयर नेटवर्क तक पहुंचे?
WFC के ट्रे आइकन पर राइट-क्लिक करें और Connections Log चुनें। आपकी स्क्रीन पर एक ज्यादातर खाली पैनल दिखाई देगा।
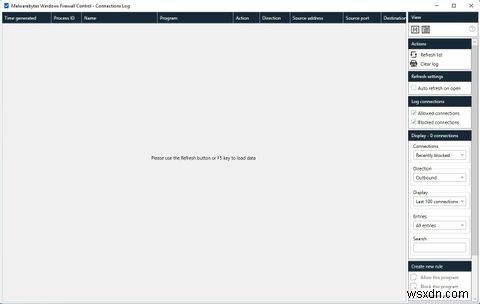
अपने कीबोर्ड पर F5 दबाएं या विंडो के दाईं ओर एक्शन पैनल से Refresh list चुनें। थोड़ी देर बाद, WFC का Connections Log पैनल उन सभी सॉफ्टवेयर की सूची दिखाएगा जिन्होंने आपके नेटवर्क कनेक्शन के माध्यम से संवाद करने की कोशिश की।
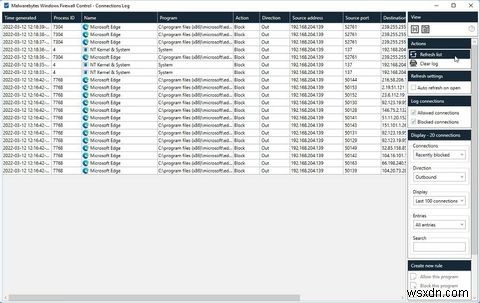
उस सूची में किसी भी चीज़ के लिए अनुमति या इनकार करने के लिए एक स्थायी नियम जल्दी से बनाना चाहते हैं? किसी एंट्री पर राइट-क्लिक करें और इस पर निर्भर करते हुए कि आप इसे एक्सेस देना चाहते हैं या नहीं, Allow this program या Block this program चुनें।
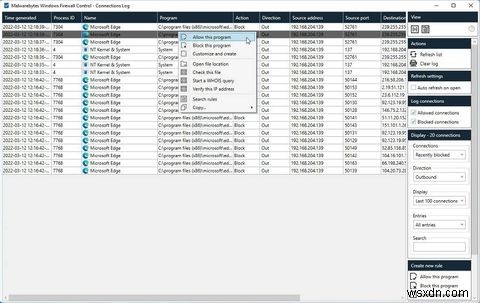
Customize and create आपको मैन्युअली ऐसे नियम को एडिट और बनाने की अनुमति देता है, जो अधिक नियंत्रण प्रदान करता है, उदाहरण के लिए, ऐप किन पोर्ट्स के माध्यम से कनेक्ट कर पाएगा, आदि।
बाकी विकल्प चयनित एक्जीक्यूटेबल के बारे में अधिक विवरण खोजने में मदद करते हैं, जिन नेटवर्क नोड्स के साथ यह संवाद करने की कोशिश कर रहा है, और संबंधित नियमों को ढूंढने और मैनेज करने में।
कस्टम नियमों के साथ पूर्ण नियंत्रण
नेटवर्क, फायरवॉल मैनेज करने, और सॉफ्टवेयर को उनके माध्यम से कैसे कनेक्ट करना चाहिए, इसे कॉन्फ़िगर करने पर कई किताबें लिखी गई हैं। इसलिए हमने इस लेख के लिए ऐसे विषयों पर विस्तार से नहीं जाने का फैसला किया। यदि, हालांकि, आप WFC के साथ अपने सॉफ्टवेयर के लिए मैन्युअली ऐसे नियम बनाने में अपना हाथ आज़माना चाहते हैं, तो प्रक्रिया का एक बहुत ही सामान्य संस्करण इस तरह है:
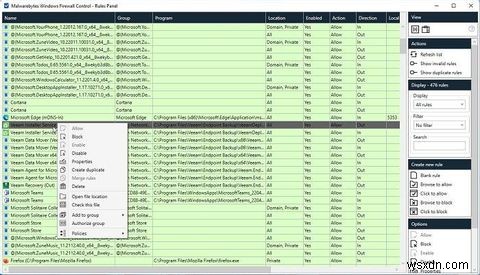
स्क्रैच से एक नियम बनाने के लिए, WFC के आइकन पर राइट-क्लिक करें, इसके Rules Panel के लिए जाएं, और दाईं ओर विकल्पों से Create new rule के तहत Blank rule पर क्लिक करें।
वैकल्पिक रूप से, जैसा कि हमने पिछले अनुभाग में देखा, WFC के Connections Log पर किसी भी सॉफ्टवेयर के लिए Customize and create नियम चुनें। इसी तरह, मौजूदा नियम को एडिट करने के लिए, WFC के Rules Panel पर उस पर राइट-क्लिक करें और Properties चुनें।
Program से उस ऐप को चुनें जिसके लिए आप नियम बना रहे हैं (यदि सही पहले से चयनित नहीं है)। आप उसका नाम, समूह, और विवरण भी परिभाषित कर सकते हैं, लेकिन आवश्यक बिट्स वही हैं जो आगे आते हैं।
Protocol and ports के तहत विकल्पों की जांच करें ताकि सही नेटवर्किंग Protocol, Local ports, और Remote ports को परिभाषित किया जा सके जिन्हें ऐप को उपयोग करने की अनुमति होगी (या नहीं)।
विकल्पों के दाएं कॉलम से, आप Local addresses और Remote addresses बता सकते हैं जिन्हें चयनित सॉफ्टवेयर को या तो अनुमति दी जाएगी या अस्वीकार किया जाएगा। आपको ज्यादातर मामलों में दोनों विकल्पों को Any पर सेट छोड़ देना चाहिए।
Direction के तहत, आप परिभाषित कर सकते हैं कि नियम Inbound या Outbound कनेक्शन के बारे में होगा।
आप Action चुनकर हमारे द्वारा उल्लिखित पूरे "होगा या नहीं होगा" को स्पष्ट कर सकते हैं। उस स्थान से, आप चुनते हैं कि आप ऐप को वह करने की अनुमति दे रहे हैं या नहीं दे रहे हैं जो आपने नियम में वर्णित किया है।
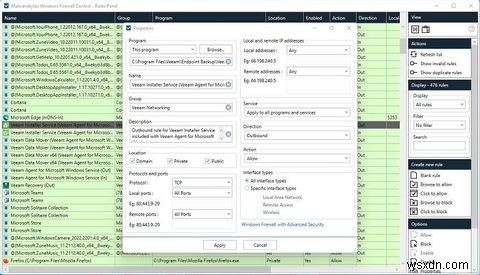
अंत में, आप यह भी चुन सकते हैं कि नियम सभी या विशिष्ट Interface types पर लागू होगा। उदाहरण के लिए, आपके द्वारा आमतौर पर घर पर उपयोग किए जाने वाले ईथरनेट केबल कनेक्शन और जब आप बाहर हों तो वाईफाई पर भरोसा करने के लिए आपके पास अलग-अलग नियम हो सकते हैं।
Apply पर क्लिक के साथ, बधाई हो, आपने अभी एक नेटवर्किंग नियम बनाया है!
Windows Firewall Control के साथ सुरक्षित रहें
जैसा कि हमने देखा, Windows Firewall Control के साथ सुरक्षित रहना हास्यास्पद रूप से सरल है। यदि आप चाहते हैं, तो आप इसकी सेटिंग्स में गोता लगा सकते हैं और सब कुछ कस्टमाइज़ कर सकते हैं। हालांकि, अधिकांश उपयोगकर्ताओं के लिए, इसके पूर्वनिर्धारित प्रोफाइल पर्याप्त से अधिक हैं, कभी-कभी लगभग स्वचालित नियम निर्माण के साथ।
किसने सोचा होगा कि बिल्ट-इन विंडोज फायरवॉल इतना बहुमुखी हो सकता है?