क्या आपको अपने मैक पर फ़ायरवॉल की आवश्यकता है? खैर, हाँ और नहीं।
संभावना है कि आपका कंप्यूटर आपके राउटर के हिस्से वाले फ़ायरवॉल के पीछे है, इसलिए macOS के फ़ायरवॉल को बंद रखने से अन्य Apple उपकरणों के साथ कनेक्शन सेट अप करना आसान हो जाता है। लेकिन यदि आप लैपटॉप का उपयोग करते हैं और अक्सर अविश्वसनीय नेटवर्क पर हॉप करते हैं, तो आपको फ़ायरवॉल सक्षम करना चाहिए।
macOS में आपके कंटेंट को दूरस्थ रूप से एक्सेस करने के लिए साझा नेटवर्क सेवाओं का एक वर्गीकरण भी शामिल है। यदि आप उन सेवाओं को सक्षम रखते हैं या थर्ड-पार्टी ऐप्स का उपयोग करते हैं, तो यह आपके मैक को नेटवर्क हमले के प्रति संवेदनशील बना सकता है। हम आपको दिखाएंगे कि अपने फ़ायरवॉल को कैसे कॉन्फ़िगर करें और आपको इसका उपयोग कब करना चाहिए।
अपने मैक के फ़ायरवॉल को सेट अप करना
सुरक्षा रणनीति के हिस्से के रूप में फ़ायरवॉल के महत्व को कम करके नहीं आंका जा सकता। हम पहले ही विस्तार से चर्चा कर चुके हैं कि आपको फ़ायरवॉल का उपयोग क्यों करना चाहिए।
macOS के मामले में, सॉफ्टवेयर फ़ायरवॉल के दो घटक हैं।
एप्लिकेशन लेयर फ़ायरवॉल (ALF)
फ़ायरवॉल का यह घटक किसी ऐप को नेटवर्क पर संचार स्थापित करने के लिए अनुमति देगा या अस्वीकार करेगा। यह उपयोग किए गए पोर्ट्स पर आधारित नहीं है। अंतर्निहित macOS फ़ायरवॉल यह प्रदान करता है, और डिज़ाइन के अनुसार, यह सरल और सहज है। आप प्रत्येक ऐप के लिए निर्दिष्ट कर सकते हैं कि आने वाले कनेक्शन की अनुमति दें या ब्लॉक करें।
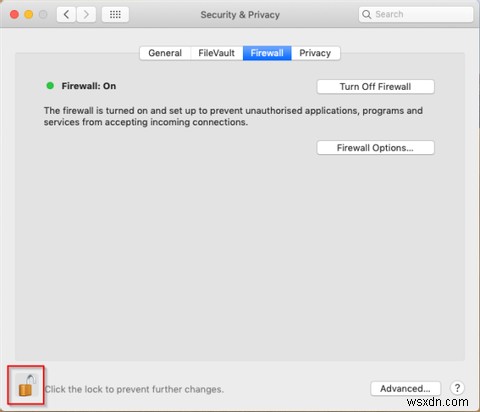
अपने मैक पर फ़ायरवॉल चालू करने के लिए, System Preferences > Security & Privacy > Firewall खोलें। विंडो के निचले-बाएं में लॉक आइकन पर क्लिक करें, अपना एडमिनिस्ट्रेटर पासवर्ड दर्ज करें, और Unlock पर क्लिक करें।
यदि विंडो में पहले से Firewall: On नहीं लिखा है, तो Turn On Firewall बटन पर क्लिक करें। हरा सर्कल जल उठेगा, और आपका मैक केवल स्थापित कनेक्शन, हस्ताक्षरित सॉफ्टवेयर, और सक्षम सेवाओं के लिए आने वाले ट्रैफ़िक की अनुमति देगा। आप बाद में संबंधित बटन का उपयोग करके अपने मैक के फ़ायरवॉल को बंद कर सकते हैं।
पैकेट फ़िल्टर (PF) फ़ायरवॉल
फ़ायरवॉल का यह घटक ऑपरेटिंग सिस्टम कर्नेल में गहराई से एम्बेडेड है। PF OpenBSD पैकेट फ़िल्टर है। इसका प्राथमिक कार्य व्यक्तिगत पैकेट्स के गुणों (और उनसे बने नेटवर्क कनेक्शन) का नियम सेट में परिभाषित फ़िल्टरिंग मानदंडों के विरुद्ध मिलान करके नेटवर्क पैकेट्स को फ़िल्टर करना है।
PF फ़ायरवॉल के साथ, आप वस्तुतः किसी भी पैकेट या कनेक्शन प्रकार के आधार पर नेटवर्क ट्रैफ़िक को नियंत्रित कर सकते हैं। इसमें स्रोत और गंतव्य पता, इंटरफ़ेस, प्रोटोकॉल, और पोर्ट शामिल हैं। इन मानदंडों के आधार पर, आप पैकेट को पास होने दे सकते हैं, इसे ब्लॉक कर सकते हैं, और उन घटनाओं को ट्रिगर कर सकते हैं जिन्हें ऑपरेटिंग सिस्टम के अन्य भाग संभाल सकते हैं।
PF फ़ायरवॉल Mac OS X 10.7 Lion से macOS पर प्रभाव में आया। जबकि ALF उपयोग में आसान और सहज है, PF फ़ायरवॉल सेट अप करने के लिए सिंटैक्स, लॉजिक, और नेटवर्क कॉन्फ़िगरेशन के गहन ज्ञान की आवश्यकता होती है। आपको कॉन्फ़िगरेशन फ़ाइलों को मैन्युअल रूप से संपादित करना होगा, और पैकेट फ़िल्टर मॉनिटरिंग पूरी तरह से कमांड लाइन से की जाती है।
Apple फ़ायरवॉल सेटिंग्स कॉन्फ़िगर करें
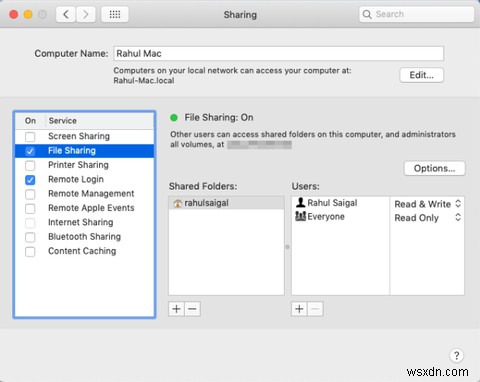
macOS में फ़ाइलें, प्रिंटर साझा करने, संसाधनों को दूरस्थ रूप से एक्सेस करने, और अधिक के लिए कई अंतर्निहित सेवाएं शामिल हैं। एक सेवा को सक्षम करने के लिए, System Preferences > Sharing पर जाएं और आपके द्वारा उपयोग की जाने वाली प्रत्येक सेवा के आगे बॉक्स को चेक करें।
चूंकि फ़ायरवॉल प्रति-एप्लिकेशन आधार पर काम करता है, आप इन सेवाओं को पोर्ट नंबर के बजाय नाम से सूचीबद्ध देखेंगे। उदाहरण के लिए, आप पोर्ट 548 के बजाय फलक पर File Sharing देखेंगे।
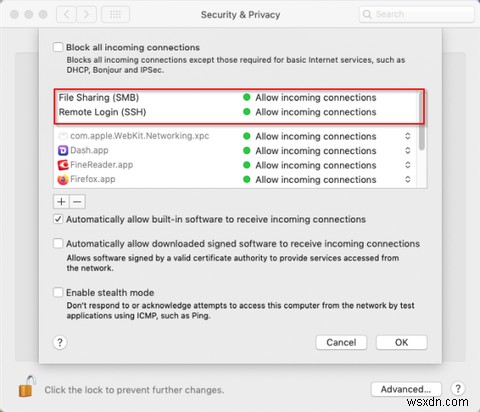
फ़ायरवॉल को कस्टमाइज़ करने के लिए, Firewall पैनल पर वापस जाएं और Firewall Options बटन पर क्लिक करें। यह अधिक फ़ायरवॉल कॉन्फ़िगरेशन प्रकट करेगा। आवश्यकतानुसार ऐप्स जोड़ने या हटाने के लिए Plus और Minus बटन का उपयोग करें। आप नीचे कुछ अतिरिक्त विकल्पों को चेक करना भी चुन सकते हैं।
ऊपर Sharing पैनल में आपके द्वारा चेक की गई कोई भी सेवा स्वचालित रूप से अनुमत कनेक्शन की सूची में दिखाई देगी। लेकिन यदि आप किसी भी सेवा को अक्षम करते हैं, तो वे फ़ायरवॉल विकल्प फलक में अब दिखाई नहीं देंगी।
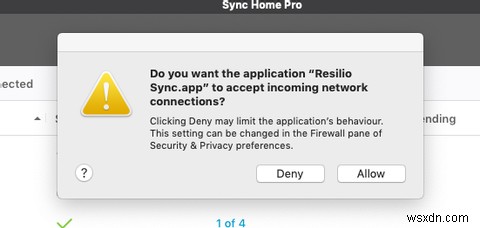
जब कोई थर्ड-पार्टी ऐप आने वाले कनेक्शन के लिए सुनना शुरू करता है, तो आपको एक संदेश दिखाई देगा जिसमें पूछा जाएगा "क्या आप एप्लिकेशन "[App]" को आने वाले नेटवर्क कनेक्शन स्वीकार करने की अनुमति देना चाहते हैं?" फ़ायरवॉल सेटिंग्स को संशोधित करने के लिए Allow या Deny पर क्लिक करें। आपके द्वारा एक्सेस की अनुमति दिए गए ऐप्स सूची में दिखाई देंगे।
आउटबाउंड फ़ायरवॉल चालू होना चाहिए या बंद?
अंतर्निहित फ़ायरवॉल आपको आने वाले कनेक्शन की निगरानी और ब्लॉक करने की क्षमता देता है। हालांकि, आप आउटगोइंग कनेक्शन की निगरानी भी कर सकते हैं। एक औसत उपयोगकर्ता आउटगोइंग ट्रैफ़िक डेटा का उपयोग कैसे कर सकता है? आइए कुछ उदाहरणों से स्पष्ट करें।
- आप अपने मैक पर उपयोग करने वाले अधिकांश ऐप्स का एक दृश्य इंटरफ़ेस होता है और लगातार आपके मशीन और अन्य जगह स्थित सर्वरों के बीच डेटा का आदान-प्रदान करते हैं। लेकिन पृष्ठभूमि में चलने वाली कई प्रक्रियाएं भी डेटा भेजती और प्राप्त करती हैं।
- Activity Monitor > Network टैब में सभी प्रक्रियाओं पर एक नज़र डालें। आप कैसे सुनिश्चित हो सकते हैं कि उन सभी कनेक्शन वास्तविक हैं?
- ऐप्स हर समय गतिविधियों में भाग लेते हैं: आपका ईमेल ऐप नए संदेश डाउनलोड करता है, ऐप्स समय-समय पर अपडेट की जांच करते हैं, और Dropbox नई बदली हुई फ़ाइलों को सिंक करता है। ये गतिविधियां ठीक हैं, लेकिन यदि आप एक दुर्भावनापूर्ण ऐप डाउनलोड करते हैं जो गुप्त रूप से आपके कीस्ट्रोक को लॉग करता है और संवेदनशील डेटा को एक दुर्भावनापूर्ण अभिनेता को भेजता है, तो यह एक समस्या है।
- प्रीमियम ऐप्स नियमित रूप से आपके लाइसेंस डेटा की जांच करने के लिए "फोन होम" करते हैं, लेकिन कुछ डेवलपर्स आपकी सहमति के बिना संवेदनशील व्यक्तिगत जानकारी एकत्र कर सकते हैं। ये ऐप्स आपके नेटवर्क पर सूंघ या प्रसारित भी कर सकते हैं, आपके मैक के कॉन्फ़िगरेशन विवरण की प्रतिलिपि बना सकते हैं, और निगरानी कर सकते हैं कि आप किसी विशेष ऐप का उपयोग कैसे करते हैं।
इन उदाहरणों से, यह स्पष्ट है कि एक टू-वे फ़ायरवॉल इनबाउंड और आउटगोइंग दोनों ट्रैफ़िक से सुरक्षा प्रदान करता है। वे मैलवेयर की गतिविधि की पहचान करने में मदद कर सकते हैं (यदि यह स्थापित और चल रहा है), लेकिन वे सुरक्षा की तुलना में गोपनीयता के बारे में अधिक चिंतित हैं।
मैक के लिए थर्ड-पार्टी फ़ायरवॉल ऐप्स
कई थर्ड-पार्टी फ़ायरवॉल ऐप्स आने वाले और जाने वाले दोनों कनेक्शन पर नियंत्रण प्रदान करते हैं। हम नीचे कुछ लोकप्रिय पर चर्चा करते हैं।
LuLu
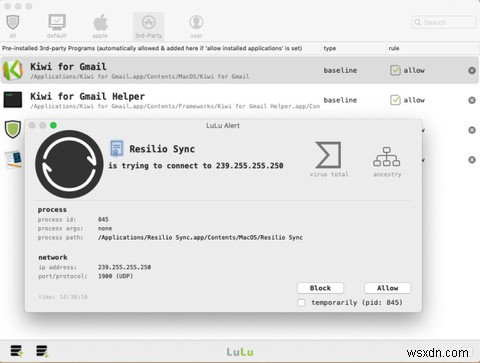
LuLu एक मुफ्त, ओपन सोर्स फ़ायरवॉल है जिसका उद्देश्य आउटगोइंग ट्रैफ़िक को ब्लॉक करना है जब तक कि यह उपयोगकर्ता द्वारा स्पष्ट रूप से अनुमोदित न हो। एक बार इंस्टॉल हो जाने पर, यह आपको नए या अनधिकृत प्रयासों के बारे में अलर्ट करेगा जो आउटगोइंग नेटवर्क कनेक्शन बनाने के लिए करते हैं। कनेक्शन को संभालने के लिए Allow या Block बटन पर क्लिक करें।
अलर्ट विंडो एक ऐप के प्रोसेस आइकन और कोड-साइनिंग स्टेटस को प्रदर्शित करती है। अंतर्निहित VirusTotal इंटीग्रेशन आपको यह जांचने में मदद कर सकता है कि कोई ऐप दुर्भावनापूर्ण है या नहीं। इसके साथ, आप प्रोसेस की पदानुक्रम (यह आपको मुख्य अपराधी प्रक्रिया को समझने में मदद करता है), प्रोसेस विवरण, और अधिक देख सकते हैं।
डाउनलोड: LuLu (मुफ्त)
Radio Silence
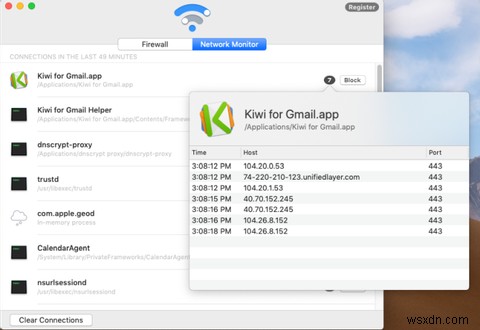
Radio Silence आपके मैक के लिए सबसे सरल फ़ायरवॉल ऐप है। इंस्टॉलेशन के बाद, ऐप मेनू बार आइकन या अन्य दृश्य संकेतक के बिना पृष्ठभूमि में स्वचालित रूप से चलता है। Firewall टैब पर नेविगेट करें और Block Application बटन पर क्लिक करें। एक बार जब आप किसी ऐप को ब्लैकलिस्ट में जोड़ते हैं, तो यह इंटरनेट पर कनेक्ट नहीं होगा।
चूंकि आप इन ऐप्स को मैन्युअल रूप से जोड़ रहे हैं, आपको कोई कष्टप्रद पॉपअप नहीं दिखाई देगा। Network Monitor टैब आपको किसी विशेष प्रक्रिया या ऐप के लिए रीयल-टाइम डेटा प्रदान करता है। आप छिपे हुए हेल्पर्स, इन-मेमोरी प्रक्रियाओं, डेमन्स, XPC सेवाओं, पोर्ट नंबर, और होस्ट IP पते ढूंढ सकते हैं। जबकि ऐप एक छोटे शुल्क पर आता है, आप खरीदने से पहले इसे आज़मा सकते हैं।
डाउनलोड: Radio Silence ($9, मुफ्त ट्रायल उपलब्ध)
Little Snitch
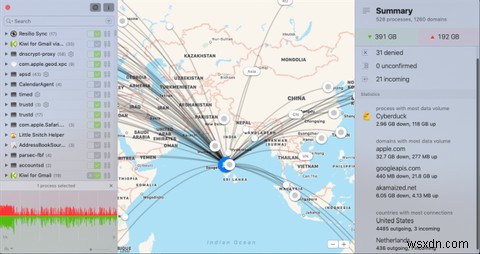
Little Snitch मैक के लिए एक होस्ट-आधारित एप्लिकेशन फ़ायरवॉल है। ऐप प्रक्रियाओं, आउटगोइंग और इनकमिंग कनेक्शन, पोर्ट्स, और प्रोटोकॉल पर विस्तृत रिपोर्ट प्रदान करता है। यह एक मिनट के अंतराल समय सीमा तक पूरा ट्रैफ़िक इतिहास भी दिखाता है।
डिफ़ॉल्ट रूप से, Silent Mode सुविधा उन सभी नेटवर्क एक्सेस की अनुमति देती है जो किसी नियम द्वारा स्पष्ट रूप से निषिद्ध नहीं हैं। चूंकि आप कुछ भी अस्वीकार नहीं कर रहे हैं, आपके पास ऐप की बारीकियों को सीखने का समय होगा। पर्दे के पीछे, ऐप हर कनेक्शन को रिकॉर्ड करता है। वहां से, आप नियम बनाना शुरू कर सकते हैं।
Network Monitor आपके सिस्टम से दुनिया भर में IP-व्युत्पन्न या संभावित स्थानों पर सक्रिय कनेक्शन का एक वैश्विक मानचित्र वास्तविक समय में दिखाता है। बायां पैनल डेटा भेजने और प्राप्त करने वाले ऐप्स की सूची प्रदर्शित करता है, जबकि दायां पैनल आपको एक विस्तृत सारांश देता है।
Automatic Profile Switching सुविधा आपको नेटवर्क के आधार पर फ़िल्टरिंग प्रोफाइल बनाने की अनुमति देती है। आप घर, कार्यालय, कॉफी शॉप, और अधिक के लिए अलग-अलग प्रोफाइल बना सकते हैं। कई और विशेषताएं हैं, हालांकि सॉफ्टवेयर सस्ता नहीं आता। उत्साही लोगों के लिए, हालांकि, Little Snitch को हराना एक कठिन फ़ायरवॉल है।
डाउनलोड: Little Snitch ($45, मुफ्त ट्रायल उपलब्ध)
Murus
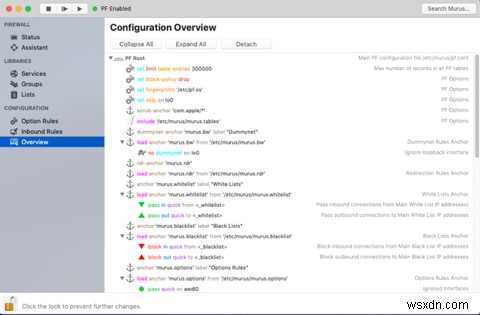
Murus PF फ़ायरवॉल के लिए एक ग्राफिकल फ्रंटएंड है। यह एक सहज इंटरफ़ेस पैक करता है और आपको अंतर्निहित प्रीसेट का उपयोग करके ऐप को कॉन्फ़िगर करने देता है। यह आपको नियम बनाने और प्रबंधित करने के लिए एक नियम सेट संपादक भी देता है। आप पोर्ट नॉकिंग, अकाउंटिंग, और अधिक जैसे उन्नत विकल्पों के साथ जटिल नियम बना सकते हैं।
Murus Lite केवल इनबाउंड फ़िल्टरिंग और लॉगिंग क्षमताओं के साथ एक बुनियादी फ़ायरवॉल है। $10 के लिए, आपको आउटगोइंग फ़िल्टरिंग क्षमताएं, कस्टम नियम, पोर्ट नॉकिंग, कस्टमाइज़ेशन संबंधी सुविधाएं, और बहुत कुछ मिलेगा।
डाउनलोड: Murus (मुफ्त, प्रीमियम संस्करण उपलब्ध)
एक स्तरित रक्षा सर्वोत्तम सुरक्षा प्रदान करती है
फ़ायरवॉल मैलवेयर और स्पैम जैसी समस्याओं का जादुई समाधान नहीं है। लेकिन इसका महत्व विभिन्न उपयोग के मामलों में भिन्न हो सकता है। एक मानक उपयोगकर्ता के लिए, अंतर्निहित फ़ायरवॉल, Little Snitch के साथ, पर्याप्त से अधिक है। यदि आप एक ऐसे व्यवसाय के लिए काम करते हैं जो सभी मैक का उपयोग करता है, तो फ़ायरवॉल सुरक्षा की एक अलग परत होना समझ में आता है।
एक ALF और PF फ़ायरवॉल का संयोजन किसी बड़ी समस्या के बिना अच्छी तरह से काम कर सकता है। हालांकि, नेटवर्क फ़िल्टरिंग का उनका दृष्टिकोण अलग है और नेटवर्क स्टैक की अलग-अलग परतों को कवर करता है। थर्ड-पार्टी फ़ायरवॉल ऐप्स के लिए भी यही सच है। हर थर्ड-पार्टी ALF PF फ़ायरवॉल के साथ काम कर सकता है।
याद रखें कि फ़ायरवॉल सुरक्षा केवल सुरक्षा रणनीति का एक हिस्सा है। जानें कि अपने मैक को मैलवेयर से संक्रमित होने से कैसे बचाएं, और अपनी सुरक्षा बढ़ाने के लिए अन्य macOS सुरक्षा युक्तियों को देखें।