विंडोज रजिस्ट्री एक सिस्टम-डिफाइंड डेटाबेस के अलावा कुछ नहीं है जहां विभिन्न सिस्टम कंपोनेंट्स और एप्लिकेशन अपना कॉन्फिगरेशन डेटा स्टोर करते हैं। जब भी आप विंडोज में कोई प्रोग्राम इंस्टॉल या रिमूव करते हैं, तो रजिस्ट्री बदल जाती है। अधिक सटीक रूप से, कुछ कीज के वैल्यू बदल जाते हैं।
रजिस्ट्री एडिटर को एक बड़ी टेबल के रूप में सोचें जहां सिस्टम कॉन्फिगरेशन और एप्लिकेशन सेटिंग्स हायरार्किकली स्टोर होते हैं। विभिन्न एप्लिकेशन किसी न किसी तरह से विंडोज रजिस्ट्री का उपयोग करते हैं और एप्लिकेशन रजिस्ट्री API का उपयोग करके रजिस्ट्री से डेटा रिट्रीव, मॉडिफाई या डिलीट करते हैं।
विंडोज रजिस्ट्री के साथ बहुत सी चीजें की जा सकती हैं, हालांकि हम इस लेख को विंडोज रजिस्ट्री की संरचना और ऑपरेशन को समझने तक सीमित रखेंगे।
विंडोज रजिस्ट्री की संरचना
विंडोज रजिस्ट्री दो मौलिक तत्वों से बनी होती है - कीज और वैल्यू। विंडोज रजिस्ट्री में स्टोर डेटा ट्री फॉर्मेट में संरचित होता है जहां प्रत्येक नोड को एक की कहा जाता है। प्रत्येक की में कई सबकीज हो सकती हैं जिनमें फिर से अधिक सबकीज हो सकती हैं और इसी तरह आगे।
प्रत्येक की में डेटा एंट्रीज भी होती हैं जिन्हें वैल्यू कहा जाता है। यह एप्लिकेशन से एप्लिकेशन पर निर्भर करता है; कुछ एप्लिकेशन को किसी विशेष की में वैल्यू स्टोर करने की आवश्यकता नहीं होती। ऐसा इसलिए है क्योंकि उस की की उपस्थिति एप्लिकेशन के लिए कार्य करने के लिए पर्याप्त है। सामान्य मामलों में, एक एप्लिकेशन एक की खोलता है और उससे जुड़े वैल्यू का उपयोग करता है।
की का नाम अल्फाबेट और नंबर रख सकता है, वे केस-सेंसिटिव नहीं हैं लेकिन बैकस्लैश कैरेक्टर (\) का उपयोग करने की अनुमति नहीं है।
विंडोज रजिस्ट्री में प्रीडिफाइंड कीज
छह रूट कीज हैं:
- HKEY_CLASSES_ROOT
- HKEY_CURRENT_USER
- HKEY_LOCAL_MACHINE
- HKEY_USERS
- HKEY_CURRENT_CONFIG
- HKEY_DYN_DATA
HKEY_CLASSES_ROOT:
यह रूट की रजिस्टर्ड एप्लिकेशन, फाइल एसोसिएशन और OLE ऑब्जेक्ट क्लास ID के बारे में जानकारी स्टोर करती है। शेल और COM एप्लिकेशन इस की में स्टोर जानकारी का उपयोग करते हैं। यह की DDE और OLE सपोर्ट के लिए जानकारी भी स्टोर करती है, इस प्रकार विंडोज रजिस्ट्रेशन डेटाबेस के साथ बैकवर्ड कम्पैटिबिलिटी की अनुमति देती है।
HKEY_CURRENT_USER:
यह की केवल यूजर-स्पेसिफिक सेटिंग्स स्टोर करती है जिसका अर्थ है कि वर्तमान में लॉग्ड-इन यूजर्स (एडमिनिस्ट्रेटर सहित) की सेटिंग्स इस की में स्टोर होती हैं। प्रत्येक यूजर की सेटिंग्स नई NTUSER.DAT और USRCLASS.DAT फाइलों में स्टोर होती हैं - आप My Computer → OS Drive → Documents and Settings से फाइलों की जांच कर सकते हैं।
यूजर-स्पेसिफिक सेटिंग्स और प्राथमिकताओं में एनवायरनमेंट वेरिएबल्स, स्टार्टअप आइटम, प्रोग्राम ग्रुप्स, एक्टिव नेटवर्क कनेक्शन और अन्य एप्लिकेशन प्राथमिकताओं की सेटिंग्स शामिल हैं। जब भी आप "Switch user" का उपयोग करते हैं या एक यूजर से लॉग ऑफ करके वापस लॉग इन करते हैं - यह की ट्रिगर होती है और यह एप्लिकेशन के सबकी के तहत परिभाषित सभी यूजर-डिफाइंड सिस्टम वेरिएबल्स और एनवायरनमेंट मॉड्यूल लोड करना शुरू कर देती है।
एक उदाहरण स्थिति को और स्पष्ट करेगा। मान लीजिए हैरी और टॉम एक ही कंप्यूटर का उपयोग करते हैं और दोनों आर्टिकल लिखने के लिए एक ही वर्ड प्रोसेसर एप्लिकेशन का उपयोग करते हैं। हैरी ने डिफ़ॉल्ट फॉन्ट "Arial" चुना है जबकि टॉम ने "Verdana" को डिफ़ॉल्ट फॉन्ट के रूप में सेट किया है। वर्ड प्रोसेसर ने इस जानकारी को HKEY_CURRENT_USER\Softwarename\ के तहत स्टोर किया है और जब भी सिस्टम एक विशिष्ट यूजर को ढूंढता है, तो यह HKEY_CURRENT_USER के तहत परिभाषित एप्लिकेशन के सबकी से एनवायरनमेंट लोड करना शुरू कर देता है।
HKEY_LOCAL_MACHINE:
HKEY_LOCAL_MACHINE की के तहत परिभाषित सबकी कंप्यूटर की भौतिक स्थिति को परिभाषित करती हैं। इसमें विभिन्न मुद्दे शामिल हैं - उपलब्ध सिस्टम मेमोरी, बस टाइप, इंस्टॉल्ड हार्डवेयर डिटेल्स इत्यादि। सबकी में हार्डवेयर कॉन्फिगरेशन डेटा की पूरी सूची होती है जिसे ऑपरेटिंग सिस्टम द्वारा कभी भी उपयोग किया गया हो। अन्य महत्वपूर्ण सिस्टम जानकारी भी इस की के तहत स्टोर होती हैं, इसमें नेटवर्क प्राथमिकताएं, प्लग एंड प्ले जानकारी, नेटवर्क सुरक्षा, सर्वर नाम आदि शामिल हैं।
HKEY_LOCAL_MACHINE की चार मुख्य सबकी हैं - SECURITY, SYSTEM, SOFTWARE और SAM। फाइलें My Computer → OS Drive → Windows → System 32 → Config से पाई जा सकती हैं। पांचवीं सबकी "HARDWARE" डायनामिकली बनाई जाती है और डेटा स्थानीय रूप से डिस्क पर स्टोर नहीं होता। SYSTEM सबकी में सिस्टम ड्राइवर्स और सर्विसेज के बारे में सभी जानकारी होती है, जबकि SOFTWARE सबकी में विंडोज सेटिंग्स और अन्य सॉफ्टवेयर डिटेल्स होते हैं।
HKEY_USERS:
इस की में सबकी होती हैं जो ऑपरेटिंग सिस्टम पर उपलब्ध प्रत्येक एक्टिव यूजर प्रोफाइल के लिए HKEY_CURRENT_USER कीज से मेल खाती हैं। इस की के अधीन रजिस्ट्री एंट्रीज स्थानीय मशीन पर नए यूजर्स के साथ-साथ लॉग्ड-इन यूजर के लिए यूजर कॉन्फिगरेशन को परिभाषित करती हैं।
HKEY_CURRENT_CONFIG:
इस रूट की में रनटाइम पर उपलब्ध जानकारी और ऑपरेटिंग सिस्टम के हार्डवेयर प्रोफाइल के बारे में जानकारी होती है। इस रजिस्ट्री की में उपलब्ध जानकारी डिस्क पर स्टोर नहीं होती लेकिन सिस्टम बूट होने पर डायनामिकली जनरेट होती है। इस की (और इसकी सबकी) में स्टोर वैल्यू वर्तमान हार्डवेयर कॉन्फिगरेशन और ऑपरेटिंग सिस्टम के स्टैंडर्ड कॉन्फिगरेशन के बीच के अंतर का वर्णन करती हैं।
इस की को HKEY_LOCAL_MACHINE\System\CurrentControlSet\Hardware Profiles\Current का एलियास भी कहा जा सकता है।
HKEY_DYN_DATA:
यह की विंडोज NT के पुराने वर्जन्स - Windows 95 से Windows Me पर उपयोग की जाती है। इसमें विभिन्न हार्डवेयर डिवाइस और नेटवर्क परफॉर्मेंस स्टैटिस्टिक्स के बारे में जानकारी होती है। जानकारी सिस्टम बूट के दौरान डायनामिकली इकट्ठा की जाती है और RAM में स्टोर होती है लेकिन डिस्क पर नहीं।
विंडोज रजिस्ट्री एडिट करना
विंडोज रजिस्ट्री तक पहुंचने के लिए, विंडोज स्टार्ट मेनू के सर्च बॉक्स में regedit टाइप करें। अगर आप Windows XP या पुराने वर्जन चला रहे हैं, तो Run → regedit पर जाएं और रजिस्ट्री एडिटर खोलने के लिए Enter दबाएं।
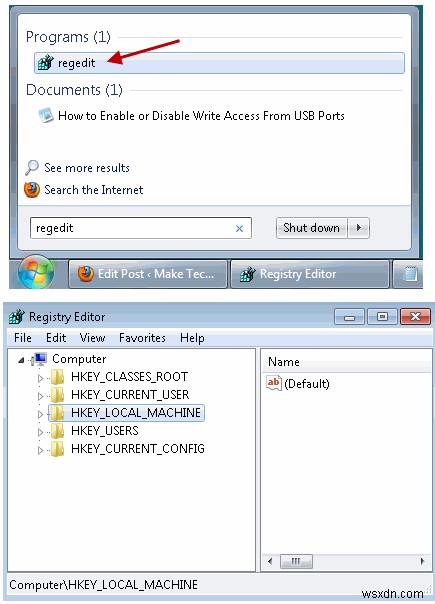
मौजूदा रजिस्ट्री एंट्रीज के वैल्यू को मॉडिफाई करना सावधानी से किया जाना चाहिए क्योंकि गलत बदलाव सिस्टम अस्थिरता का कारण बन सकते हैं।
विंडोज रजिस्ट्री पर आगे पढ़ने के लिए:
1. विंडोज 7 में रजिस्ट्री का बैकअप कैसे लें
2. विंडोज रजिस्ट्री को कैसे साफ करें
3. विंडोज रजिस्ट्री को डीफ्रैगमेंट क्यों करें