हम रैंसमवेयर के खिलाफ काउंटरमेशर्स पर लेखों की श्रृंखला जारी रखते हैं। पिछली बार हमने FSRM का उपयोग करके Windows फाइल सर्वर्स पर एन्क्रिप्शन रैंसमवेयर से सुरक्षा का एक सरल तरीका माना था। आज हम बात करेंगे कि अगर रैंसमवेयर पहले ही कंप्यूटर पर घुस चुका है और यूजर डॉक्यूमेंट एन्क्रिप्ट हो गए हैं तो अपनी फाइलों को आसानी से कैसे रिकवर करें।
एन्क्रिप्टिंग रैंसमवेयर से संक्रमित होने के बाद मूल फाइलों को वापस पाने का सबसे आसान तरीका उन्हें बैकअप से रिकवर करना है। आप अपने फाइल सर्वर्स पर सेंट्रलाइज्ड बैकअप व्यवस्थित कर सकते हैं, लेकिन यूजर कंप्यूटर्स पर डेटा का बैकअप लेना अधिक कठिन है। सौभाग्य से, Windows में एक इंटीग्रेटेड बैकअप मैकेनिज्म है — शैडो कॉपी जो Volume Shadow Copy Service (VSS) द्वारा बनाई जाती हैं।
VSS स्नैपशॉट से फाइलों के पिछले वर्जन को रिकवर करना संभव बनाने के लिए, निम्नलिखित आवश्यकताओं को पूरा किया जाना चाहिए:
- संरक्षित वॉल्यूम के लिए VSS इनेबल होना चाहिए
- स्नैपशॉट स्टोर करने के लिए आपके डिस्क पर पर्याप्त फ्री स्पेस होना चाहिए (कम से कम 10-20%)
- उपयोगकर्ता के पास कंप्यूटर पर लोकल एडमिनिस्ट्रेटर विशेषाधिकार नहीं होने चाहिए (अधिकांश आधुनिक एन्क्रिप्शन मैलवेयर एलिवेटेड चलने पर सभी उपलब्ध VSS स्नैपशॉट को हटा देते हैं), और User Account Control (UAC) इनेबल होना चाहिए
आइए एक ऐसा मैकेनिज्म देखें जो Active Directory डोमेन वातावरण में स्नैपशॉट बनाने की नीति को केंद्रीय रूप से प्रबंधित करने और एन्क्रिप्शन रैंसमवेयर हमले के बाद मूल फाइलों को आसानी से रिस्टोर करने की अनुमति देता है।
सामग्री:
- GPO का उपयोग करके डोमेन कंप्यूटर्स पर VSS इनेबल करें
- GPO का उपयोग करके यूजर कंप्यूटर्स पर Vshadow.exe कॉपी करें
- सभी वॉल्यूम के शैडो कॉपी बनाने के लिए PowerShell स्क्रिप्ट
- VSS स्नैपशॉट बनाने के लिए शेड्यूल्ड टास्क
- VSS स्नैपशॉट से मूल फाइलें कैसे रिकवर करें
- निष्कर्ष
GPO का उपयोग करके डोमेन कंप्यूटर्स पर VSS इनेबल करें
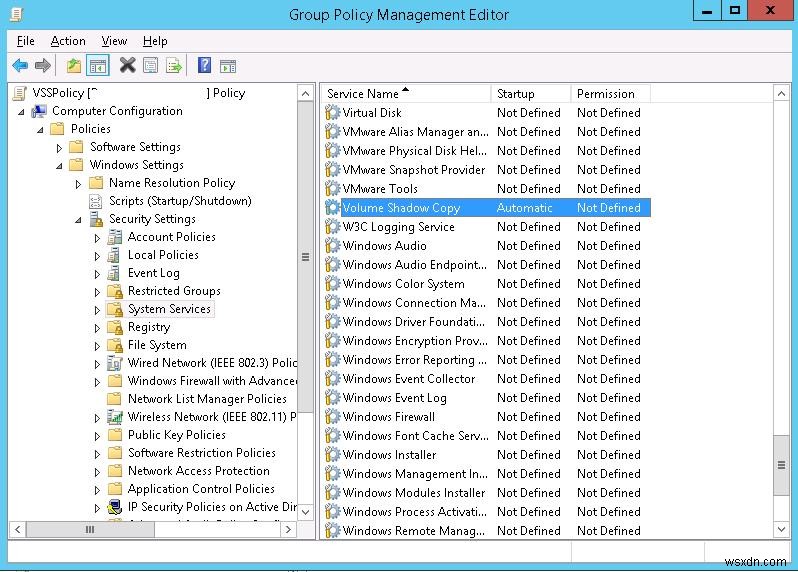
सबसे पहले, डोमेन कंप्यूटर्स पर Volume Shadow Copy (VSS) सर्विस इनेबल करने के लिए एक ग्रुप पॉलिसी बनाएं। ऐसा करने के लिए, GPMC.msc कंसोल में VSSPolicy नाम से एक नया GPO ऑब्जेक्ट बनाएं और इसे यूजर कंप्यूटर्स वाले OU को असाइन करें।
अब अपना GPO एडिट करें। Computer Configuration->Windows Settings->Security Settings->System Service में सर्विस की सूची में Volume Shadow Copy ढूंढें और स्टार्ट टाइप Automatic सेट करें।
GPO का उपयोग करके यूजर कंप्यूटर्स पर Vshadow.exe कॉपी करें
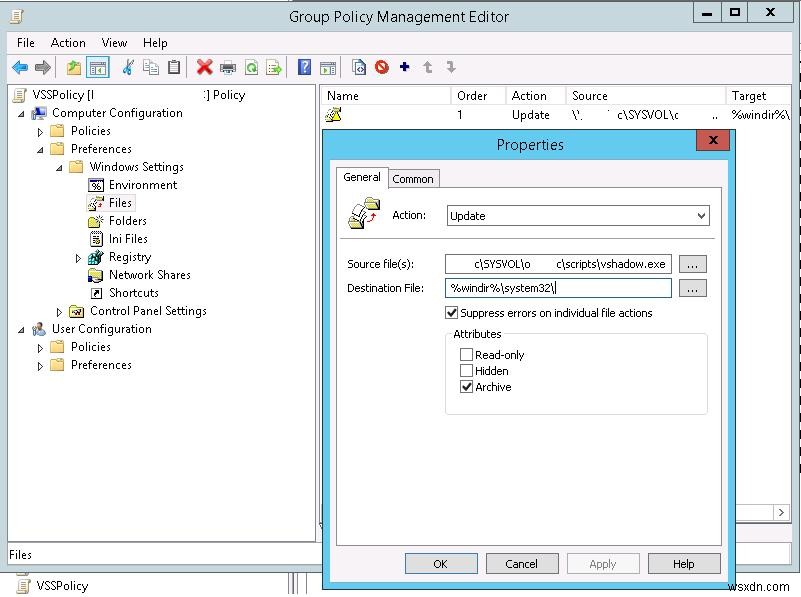
यूजर कंप्यूटर्स पर शैडो कॉपी बनाने और प्रबंधित करने के लिए, हमें Windows SDK से एक टूल vshadow.exe की आवश्यकता है। इस उदाहरण में, हम Windows 7 x64 के लिए SDK से vshadow का उपयोग करेंगे (मेरे मामले में यह Windows 7 और Windows 10 x64 दोनों में सही ढंग से काम करता था)। GPP का उपयोग करके vshadow.exe को सभी कंप्यूटर्स पर %windir%\system32 में कॉपी करें।
टिप. आप निम्न लिंक का पालन करके vshadow.exe डाउनलोड कर सकते हैं: vshadow_exe_win7x64.zip
फिर Computer Configuration –> Preferences –> Windows Settings -> Files में एक नई पॉलिसी बनाएं जो vshadow.exe को \\domain.loc\SYSVOL\domain.loc\scripts\vshadow.exe से (फाइल को पहले यहां कॉपी किया जाना चाहिए) तक %windir%\system32\vshadow.exe. कॉपी करती है। इस पॉलिसी को इस तरह कॉन्फ़िगर किया जा सकता है कि यह केवल एक बार काम करे (Apply once and do not reapply)।
सभी वॉल्यूम के शैडो कॉपी बनाने के लिए PowerShell स्क्रिप्ट
अगला, हमें सिस्टम में ड्राइव की सूची का पता लगाने, शैडोइंग इनेबल करने और एक नया VSS स्नैपशॉट बनाने के लिए एक स्क्रिप्ट की आवश्यकता है। मेरे पास निम्नलिखित स्क्रिप्ट है:
$HDDs = GET-WMIOBJECT –query "SELECT * from win32_logicaldisk where DriveType = 3"
 foreach ($HDD in $HDDs) {
 $Drive = $HDD.DeviceID
 $vssadminEnable ="vssadmin.exe Resize ShadowStorage /For=$Drive /On=$Drive /MaxSize=10%"
 $vsscreatess = "vshadow.exe -p $Drive"
 cmd /c $vssadminEnable
 cmd /c $vsscreatess
 }
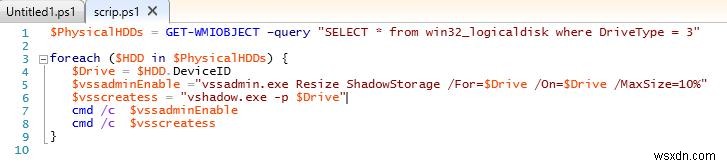
पहली स्ट्रिंग सिस्टम में सभी ड्राइव ढूंढने की अनुमति देती है, और फिर vshadow प्रत्येक डिस्क के लिए शैडो इनेबल करता है और एक नई कॉपी बनाता है। कॉपी को 10% से कम स्पेस घेरना चाहिए।
इस स्क्रिप्ट को vss-script.ps1 फाइल में सेव करें और GPP का उपयोग करके इसे यूजर कंप्यूटर्स पर भी कॉपी करें।
VSS स्नैपशॉट बनाने के लिए शेड्यूल्ड टास्क
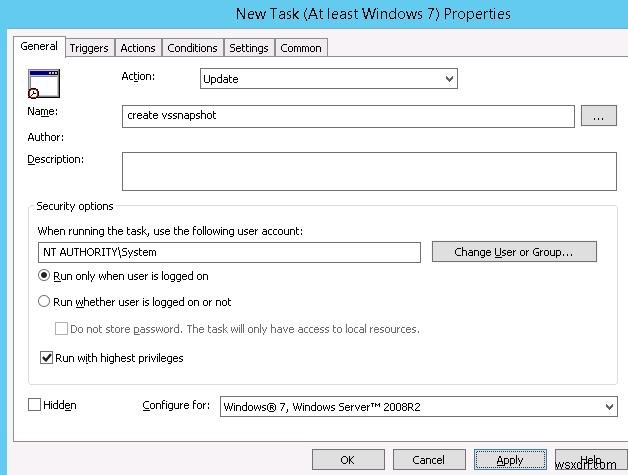
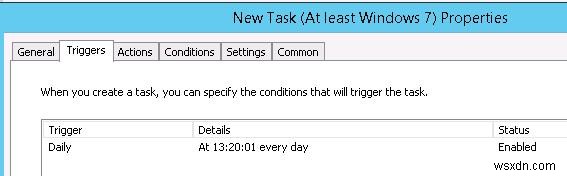
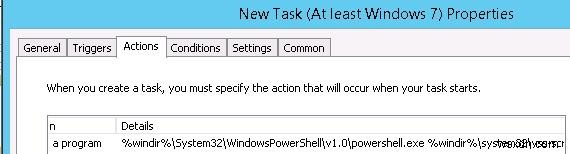
आखिरी चीज जो आपको करनी है वह है सभी कंप्यूटर्स पर एक शेड्यूल्ड टास्क बनाना जो नियमित रूप से vss-script.ps1 चलाए और सभी ड्राइव के लिए एक नया स्नैपशॉट बनाए। GPP का उपयोग करके इसे बनाना आसान है। ऐसा करने के लिए, GPO सेक्शन Computer Configuration -> Preferences -> Scheduled Tasks में create vssnapshot नाम से एक नया शेड्यूल्ड टास्क (New-> Scheduled Task (कम से कम Windows 7)) बनाएं, जिसे NT AUTHORITY\System. के रूप में एलिवेटेड चलाया जाना चाहिए।
मान लीजिए, टास्क को हर दिन दोपहर 1.20 बजे चलना होगा (यहां आपको सोचना होगा कि आप स्नैपशॉट कितनी बार बनाना चाहेंगे)।
चलाने के लिए स्क्रिप्ट: %windir%\System32\WindowsPowerShell\v1.0\powershell.exe
आर्गुमेंट के साथ %windir%\system32\vss-script.ps1
$vssadminDeleteOld = “vshadow.exe -do=%$Drive”
 cmd /c $vssadminDeleteOld
VSS स्नैपशॉट से मूल फाइलें कैसे रिकवर करें
यदि यूजर का कंप्यूटर रैंसमवेयर से संक्रमित हो गया है, तो एडमिनिस्ट्रेटर या टेक सपोर्ट टीम स्टाफ स्नैपशॉट से एन्क्रिप्टेड डॉक्यूमेंट रिकवर कर सकते हैं।
उपलब्ध सभी स्नैपशॉट की सूची इस कमांड का उपयोग करके प्रदर्शित की जा सकती है:
vssadmin.exe list shadows
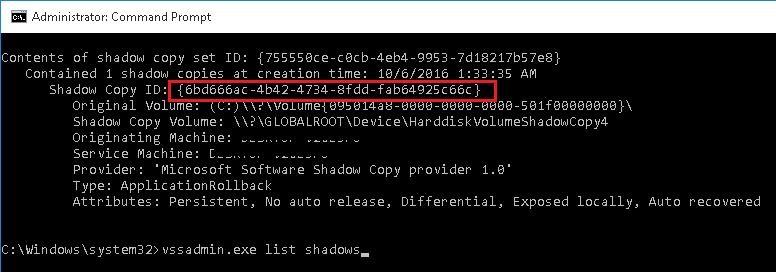
हमारे उदाहरण में, नवीनतम स्नैपशॉट 10/6/2016 1:33:35 AM पर बनाया गया था और इसका Shadow Copy ID = {6db666ac-4d42-4734-8fbb-fad64825c66c} है।
इस स्नैपशॉट को इसकी ID द्वारा रीड-ओनली मोड में एक अलग सिस्टम ड्राइव के रूप में माउंट करें:
vshadow -el={6db666ac-4d42-4734-8fbb-fad64825c66c},Z:
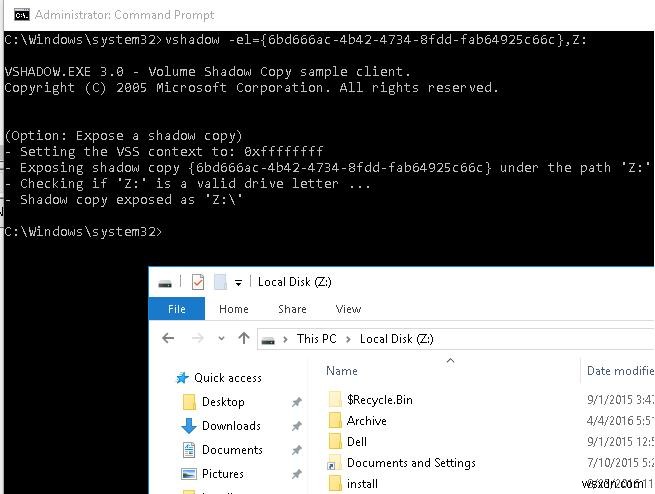
अब, फाइल एक्सप्लोरर या किसी अन्य फाइल मैनेजर का उपयोग करके, डिस्क Z: से मूल फाइलें कॉपी करें।
स्नैपशॉट वाली डिस्क को अनमाउंट करने के लिए:
mountvol Z:\ /D
निष्कर्ष
बेशक, VSS एन्क्रिप्शन रैंसमवेयर के खिलाफ सुरक्षा का साधन नहीं हैं और कंप्यूटर सुरक्षा के व्यापक दृष्टिकोण (एंटीवायरस सॉफ्टवेयर, SRP / AppLocker पॉलिसी, रेपुटेशन फिल्टर, SmartScreen, आदि) को रद्द नहीं करते। हालांकि, मेरी राय में, वॉल्यूम शैडो कॉपी की सरलता और उपलब्धता एन्क्रिप्टेड डेटा को रिकवर करने के इस तरीके का एक बड़ा फायदा है, जो यूजर के कंप्यूटर पर मैलवेयर की घुसपैठ के मामले में उपयोगी होने की संभावना है।