रेडल रैंसमवेयर क्या है?
रेडल रैंसमवेयर एक प्रकार का कंप्यूटर वायरस है जो उपयोगकर्ता को उसकी फाइलों तक पहुंचने से रोकने के लिए सभी संक्रमित फाइलों को एन्क्रिप्ट या लॉक कर देता है। यह साइबर अपराधियों द्वारा उपयोगकर्ता से फिरौती की मांग करने के लिए किया जाता है ताकि वह अपनी फाइलों तक वापस पहुंच सके। फिरौती आमतौर पर क्रिप्टोकरेंसी में मांगी जाती है जो अनट्रेसेबल होती है। भले ही उपयोगकर्ता फिरौती का भुगतान कर दे, इस बात की कोई गारंटी नहीं है कि उपयोगकर्ता को उसकी फाइल अनलॉक मिल जाएगी।
जितना भयावह यह लगता है, तथ्य यह है कि आपका कंप्यूटर, अगर इंटरनेट से जुड़ा है, तो मैलवेयर हमले की चपेट में है, चाहे वह एडवेयर, स्पाईवेयर, ट्रोजन, वायरस या ब्लॉक पर नया बच्चा हो: रैंसमवेयर। रैंसमवेयर भेदभाव नहीं करता और विंडोज ऑपरेटिंग सिस्टम के सभी संस्करणों पर हमला कर सकता है। यह सभी प्रकार की फाइलों को संक्रमित कर सकता है, जिनमें फोटो, ऑडियो और वीडियो फाइलें, दस्तावेज, अभिलेखागार और बहुत कुछ शामिल हैं।
रेडल रैंसमवेयर कैसे काम करता है?
रेडल रैंसमवेयर की कार्यप्रणाली में ईमेल या स्पैम अटैचमेंट के माध्यम से उपयोगकर्ता के कंप्यूटर में घुसपैठ करना शामिल है। यह आपके कंप्यूटर पर इंस्टॉल होता है और %AppData% या %LocalAppData% फ़ोल्डर में एक एक्जीक्यूटेबल बनाता है। एक बार लॉन्च होने पर, यह दुर्भावनापूर्ण सॉफ्टवेयर स्वचालित रूप से सभी ड्राइव को स्कैन करेगा और उन फाइलों को खोजेगा जिन्हें एन्क्रिप्ट किया जा सकता है। रेडल फाइल एक्सटेंशन का उपयोग उन फाइलों की पहचान करने के लिए करता है जिनमें उपयोगकर्ता डेटा होता है जैसे वर्ड फाइलें (.doc,.docx, .pdf), एक्सेल फाइलें (.xls, .xlsx, .csv), इमेज (.jpg, .png, .gif) और कई अन्य। एक बार खोज पूरी हो जाने पर, इन सभी फाइलों के एक्सटेंशन को एन्क्रिप्ट कर .Redl एक्सटेंशन में बदल दिया जाएगा, जिससे फाइलें दुर्गम हो जाएंगी।
मान लीजिए, अगर आपके पास budget.xlsx नाम की एक एक्सेल फाइल है, तो यह budget.redl के रूप में दिखाई देगी और एक्सेल में खुल नहीं पाएगी। रेडल से प्रभावित उपयोगकर्ता अधिकांश फ़ोल्डर्स और डेस्कटॉप पर info.txt/ readme.txt नाम से विभिन्न नई बनी फाइलें देख सकते हैं। इस फाइल को नोटपैड एप्लिकेशन में आसानी से खोला जा सकता है और यह फिरौती का संदेश प्रदर्शित करेगा। फिरौती संदेश में कहा गया है कि उपयोगकर्ता की फाइलें एक कोड से लॉक कर दी गई हैं। उन फाइलों तक पहुंच वापस पाने के लिए, उपयोगकर्ताओं को विशिष्ट कुंजी की आवश्यकता होती है, जो उपयोगकर्ता द्वारा अनुरोधित खाते में क्रिप्टोकरेंसी के रूप में, शायद बिटकॉइन में एक निश्चित राशि ट्रांसफर करने के बाद प्रदान की जाएगी।
रेडल रैंसमवेयर सभी उपयोगकर्ता डेटा फाइलों को एन्क्रिप्ट और लॉक करने के बाद शैडो वॉल्यूम कॉपीज़ को भी हटा देता है। यह सुनिश्चित करता है कि उपयोगकर्ता अपने कंप्यूटर पर संग्रहीत पिछले संस्करणों से भी अपनी फाइलों को रिस्टोर न कर सकें। यह त्रुटिहीन एन्क्रिप्शन तकनीकों का उपयोग करता है जिनका पता नहीं लगाया जा सकता और इसका मतलब है कि एक कुशल प्रोग्राम डेवलपर भी फाइलों को अनलॉक करने के लिए एक रिवर्स डिक्रिप्शन एप्लिकेशन बनाने में सक्षम नहीं होगा।
महत्वपूर्ण: फिरौती की मांगों को पूरा करने से यह सुनिश्चित नहीं होता कि आपको अपनी फाइलें वापस मिल जाएंगी। भुगतान प्राप्त करने के बाद, हैकर आपकी एन्क्रिप्टेड फाइलों को खोलने के लिए कुंजी वितरित नहीं करने का विकल्प चुन सकता है।
रेडल रैंसमवेयर संक्रमण के मामले में क्या करें?
रेडल रैंसमवेयर एक बहुत अच्छी तरह से डिज़ाइन किया गया दुर्भावनापूर्ण सॉफ्टवेयर है जो आपके सिस्टम में घुस जाता है और काम पूरा होने तक उपयोगकर्ता से अपनी उपस्थिति छुपाए रखता है। पूरी प्रक्रिया स्टील्थ मोड में की जाती है। एक बार फाइलें एन्क्रिप्ट हो जाने और दुर्गम हो जाने पर, उपयोगकर्ता को फिरौती मांगने वाली एक टेक्स्ट फाइल मिलती है।
हालांकि कोई भी सुरक्षा सॉफ्टवेयर प्रक्रिया को उलट नहीं सकता; हालांकि, एक कुशल सॉफ्टवेयर वायरस को हटाने और आपके कंप्यूटर पर रेडल रैंसमवेयर की आगे की गतिविधियों को रोकने में मदद कर सकता है। इस कार्रवाई को आगे के नुकसान को रोकने के लिए जल्दी से किया जाना चाहिए। आपके व्यक्तिगत डेटा और फाइलों के विनाश को नियंत्रित करने के दो तरीके हैं, और दोनों तरीकों के संयोजन का उपयोग करने की सिफारिश की जाती है ताकि रेडल रैंसमवेयर के खिलाफ आपके अवसर बढ़ सकें।
स्वचालित निष्कासन विधि
रेडल रैंसमवेयर के निशान का स्वचालित रूप से पता लगाने और हटाने के लिए, सुरक्षा सॉफ्टवेयर का उपयोग करना महत्वपूर्ण है जो जब भी कोई नया वायरस या खतरा उत्पन्न होता है तो एक अपडेट या पैच जारी करता है। ऐसा ही एक सॉफ्टवेयर एडवांस्ड सिस्टम प्रोटेक्टर है जो नवीनतम वायरस और मैलवेयर परिभाषाओं पर काम करने के लिए जाना जाता है। एक समर्पित टीम है जो 24/7, 365 साइबर अपराधियों द्वारा उत्पन्न किसी भी खतरे का समाधान खोजने के लिए शोध करती है। एडवांस्ड सिस्टम प्रोटेक्टर के नवीनतम अपडेटेड संस्करण से एक स्कैन यह सुनिश्चित करेगा कि रेडल रैंसमवेयर के किसी भी निशान को हटा दिया गया है और आपकी फाइलों को अतिरिक्त नुकसान की संभावनाओं को रोका जा सकता है।
एडवांस्ड सिस्टम प्रोटेक्टर डाउनलोड करने के लिए, यहां क्लिक करें।
मैन्युअल निष्कासन विधियां
नोट: इन विधियों को केवल तभी किया जाना चाहिए यदि आपके पास कंप्यूटर के बारे में बुनियादी तकनीकी ज्ञान है।
अपने कंप्यूटर से वायरस हटाने की प्रक्रिया शुरू करने के लिए आपको पहला कदम अपने कंप्यूटर को नेटवर्किंग के साथ सेफ मोड में रीबूट करना है। ऐसा करने के लिए, इन चरणों का पालन करें:
चरण 1. विंडोज कुंजी और अक्षर R को एक साथ दबाएं।
चरण 2. एक रन बॉक्स खुलेगा। बॉक्स में MSConfig टाइप करें, और ओके चुनें।
चरण 3. बूट टैब का पता लगाएं और क्लिक करें। बूट विकल्पों के तहत, सेफ बूट चेकबॉक्स चुनें, और फिर नेटवर्क लेबल वाले अंतिम बटन पर क्लिक करें।
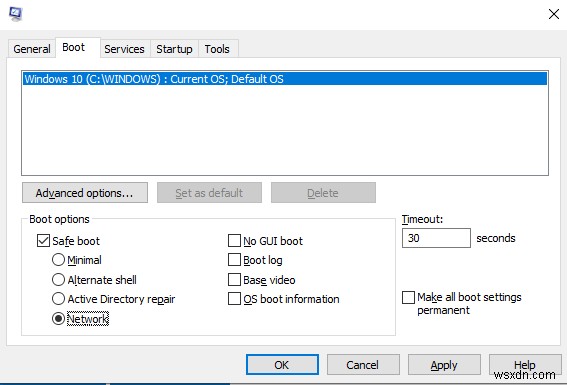
चरण 4. अप्लाई और ओके पर क्लिक करें। पीसी विंडोज रिकवरी एनवायरनमेंट में रीबूट होगा।
एक बार जब कंप्यूटर सेफ मोड में बूट हो जाता है, तो इन विधियों का पालन करें:
विधि 1. प्रक्रियाओं की पहचान करें
चरण 1. टास्कबार पर राइट-क्लिक करके और सूची से टास्क मैनेजर चुनकर टास्क मैनेजर खोलें।
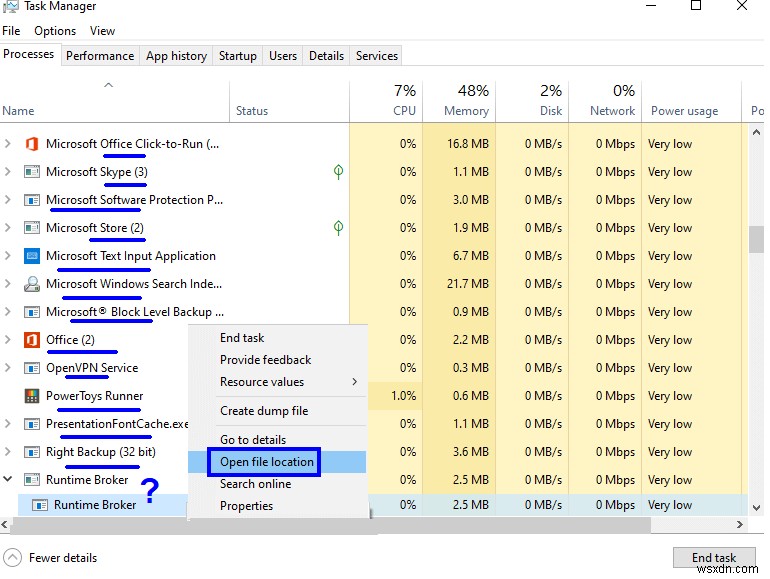
चरण 2. प्रोसेस टैब के तहत, प्रत्येक प्रक्रिया की पहचान करने का प्रयास करें। यदि आपको कोई संदिग्ध प्रक्रिया मिलती है जो आपके पीसी पर चलने वाले किसी भी प्रोग्राम से संबंधित नहीं है, तो उस प्रक्रिया पर राइट-क्लिक करें, और ओपन फाइल लोकेशन पर क्लिक करें।
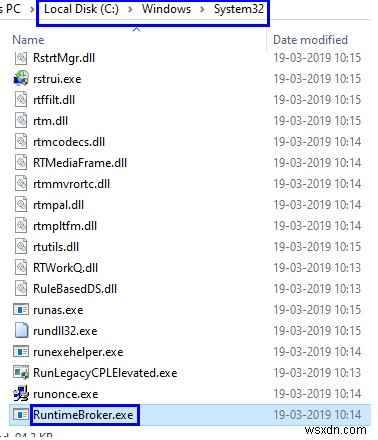
चरण 3. लोकेशन डायरेक्टरी, और सबडायरेक्टरी की जांच करें ताकि यह पहचान सकें कि कौन सा प्रोग्राम प्रक्रिया से जुड़ा है। यदि मेन प्रोग्राम फाइल्स डायरेक्टरी के तहत फ़ोल्डर का नाम ज्ञात नहीं है, तो इसे हटाया जा सकता है।
यह प्रक्रिया पीसी पर इंस्टॉल किसी भी दुर्भावनापूर्ण प्रोग्राम को हटाना सुनिश्चित करेगी।
विधि 2. अपने कंप्यूटर से जुड़े किसी अनधिकृत IP पते की जांच करें
चरण 1. विंडोज और R कुंजी को एक साथ दबाएं।
चरण 2. रन बॉक्स खुलेगा। खुले बॉक्स में निम्नलिखित कमांड टाइप करें।
notepad %windir%/system32/Drivers/etc/hosts
चरण 3. IP पतों की सूची के साथ एक नोटपैड खुलेगा।
चरण 4. अपने IP की पहचान करें, और यदि अन्य IP पते हैं, तो MSConfig विंडो को फिर से खोलें।
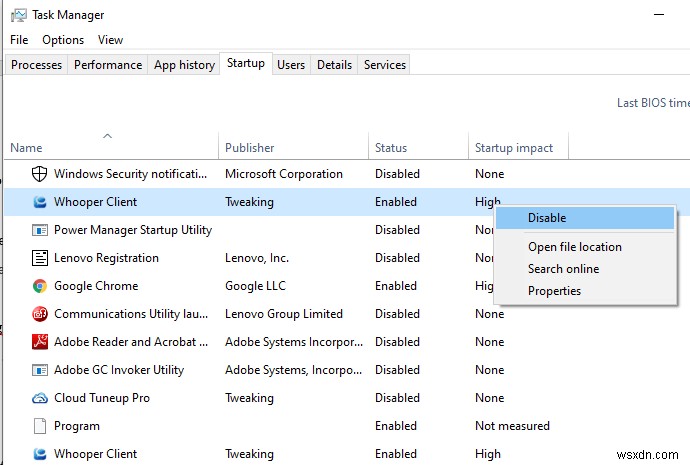
चरण 5. स्टार्टअप टैब के तहत, उन प्रोग्राम्स की पहचान करने का प्रयास करें जो वर्तमान में चल रहे हैं, और आपके पीसी के बूट होने के बाद से शुरू किए गए हैं।
चरण 6. आप उन लोगों को अक्षम कर सकते हैं जो परिचित नहीं हैं।
विधि 3. अस्थायी फाइलें हटाएं
विंडोज सर्च बार में ऊपर दाईं ओर निम्नलिखित फ़ोल्डर का नाम टाइप करें और उसके भीतर सभी सामग्री को हटा दें।
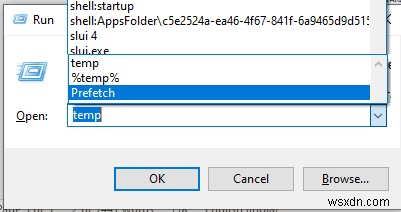
- Temp
- %Temp%
- Prefetch
विधि 4. रजिस्ट्री से निशान खोजें और हटाएं
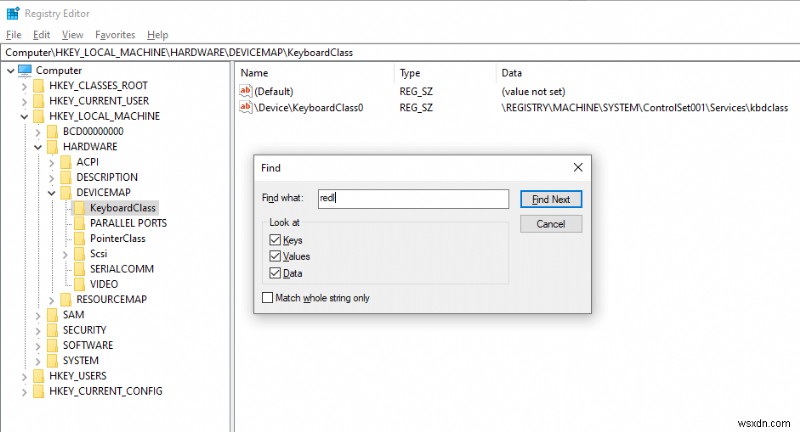
चरण 1. विंडोज और R कुंजी को एक साथ दबाएं।
चरण 2. रन बॉक्स खुलेगा। खोज क्षेत्र में Regedit टाइप करें, और ओके पर क्लिक करें।
चरण 3. विंडोज रजिस्ट्री खुलेगी। रजिस्ट्री के सर्च बॉक्स के लिए CTRL और F कुंजी दबाएं।
चरण 4. वायरस या मैलवेयर का नाम टाइप करें (इस मामले में रेडल), और ओके पर क्लिक करें।
चरण 5. उसी नाम वाली सभी कुंजियों को हटाएं।
विधि 5. सिस्टम रिस्टोर करें
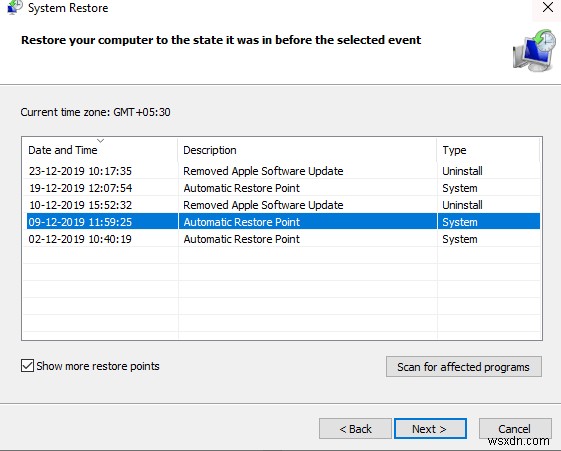
चरण 1. विंडोज और R कुंजी को एक साथ दबाएं।
चरण 2. रन बॉक्स खुलेगा। खोज बॉक्स में rstrui.exe टाइप करें, और ओके पर क्लिक करें।
चरण 3. सिस्टम रिस्टोर विंडो खुलेगी। अपने कंप्यूटर पर रैंसमवेयर हमले से पहले की रिस्टोर तिथि चुनें, और पिछली तिथि पर सिस्टम रिस्टोर शुरू करें।
नोट: यह न केवल फाइलों को पुनर्प्राप्त करेगा बल्कि रैंसमवेयर हमले द्वारा बदली गई किसी भी सेटिंग को भी रिस्टोर करेगा।
वीडियो ट्यूटोरियल देखें:
रेडल रैंसमवेयर पर अंतिम शब्द नहीं
रैंसमवेयर हमले गंभीर मुद्दे हैं जिन्हें आसानी से निपटाया नहीं जा सकता। ज्यादातर मामलों में, पहले से हुए नुकसान को बहाल करना असंभव है। लेकिन आगे के नुकसान को प्रतिबंधित करने और शेष फाइलों और डेटा को बचाने के लिए कदम उठाए जा सकते हैं। मैं व्यक्तिगत रूप से अनुशंसा करता हूं कि आप पेशेवर और प्रमाणित सॉफ्टवेयर के लिए जाएं जो रेडल रैंसमवेयर के निशान को हटा सके और फिर सुरक्षित पक्ष पर रहने के लिए मैन्युअल तरीकों को आजमाएं और जांचें कि एंटी-मैलवेयर ने अपना काम किया या नहीं।
नवीनतम तकनीकी समाचार और तकनीकी मुद्दों के समाधान के लिए हमारे सिस्टवीक ब्लॉग्स और यूट्यूब चैनल को सब्सक्राइब करें।