VPN कनेक्शन के लिए कॉन्फ़िगर किए गए DNS सर्वर और सफ़िक्स Windows 10 में फोर्स टनलिंग मोड ("रिमोट नेटवर्क पर डिफ़ॉल्ट गेटवे का उपयोग करें" विकल्प सक्षम) में DNS का उपयोग करके नामों को रिज़ॉल्व करने के लिए उपयोग किए जाते हैं यदि आपका VPN कनेक्शन सक्रिय है। इस मामले में, आप अपने स्थानीय नेटवर्क में DNS नामों को रिज़ॉल्व नहीं कर सकते या अपने आंतरिक LAN का उपयोग करके इंटरनेट एक्सेस नहीं कर सकते।
उसी समय, आप अपने LAN पर किसी भी संसाधन को पिंग कर सकते हैं (अपने गेटवे, पड़ोसी कंप्यूटर या प्रिंटर IP पते को पिंग करने का प्रयास करें)। वे केवल IP पतों द्वारा उपलब्ध हैं, लेकिन उनके होस्ट नामों द्वारा नहीं। तथ्य यह है कि Windows 10 आपके स्थानीय नेटवर्क में होस्ट नामों को VPN कनेक्शन सेटिंग्स में निर्दिष्ट DNS सर्वरों के माध्यम से रिज़ॉल्व करने का प्रयास कर रहा है।
मुझे आपके स्थानीय (LAN) इंटरफ़ेस के लिए IPv6 प्रोटोकॉल को अक्षम करने की कुछ सिफारिशें मिलीं और यह मदद करेगा यदि आप फोर्स-टनलिंग मोड का उपयोग करना चाहते हैं।
यदि आप अपने VPN कनेक्शन के लिए स्प्लिट टनलिंग का उपयोग कर रहे हैं ("रिमोट नेटवर्क पर डिफ़ॉल्ट गेटवे का उपयोग करें" विकल्प अनचेक है), तो आप अपने स्थानीय नेटवर्क से इंटरनेट एक्सेस कर सकते हैं, लेकिन आप रिमोट VPN नेटवर्क में DNS पतों को रिज़ॉल्व नहीं कर सकते (IPv6 अक्षम करने से यहां मदद नहीं मिलती)।
आपको यह समझना होगा कि Windows उस नेटवर्क इंटरफ़ेस से DNS क्वेरी भेजता है जिसकी प्राथमिकता सबसे अधिक होती है (इंटरफ़ेस मीट्रिक का निचला मान)। उदाहरण के लिए, आपका VPN कनेक्शन स्प्लिट टनलिंग मोड में काम करता है (आप अपने LAN से इंटरनेट एक्सेस करना चाहते हैं और VPN पर अपने कॉर्पोरेट संसाधनों तक पहुंचना चाहते हैं)।
PowerShell से सभी नेटवर्क इंटरफ़ेस मीट्रिक के मान देखें:
Get-NetIPInterface | Sort-Object Interfacemetric
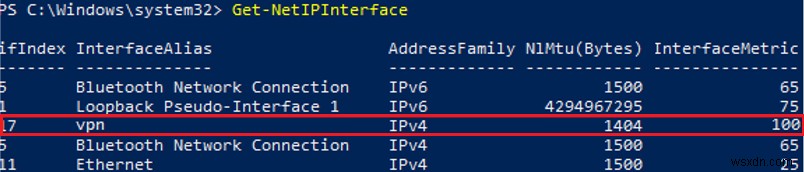
उपरोक्त स्क्रीनशॉट दिखाता है कि स्थानीय ईथरनेट कनेक्शन का मीट्रिक (25) VPN इंटरफ़ेस (100) से कम है। इसलिए DNS ट्रैफ़िक कम मीट्रिक मान वाले इंटरफ़ेस के माध्यम से जाता है। इसका मतलब है कि आपके DNS अनुरोध आपके स्थानीय DNS सर्वरों को भेजे जाते हैं न कि VPN कनेक्शन के लिए DNS सर्वरों को। इस कॉन्फ़िगरेशन में, आप जुड़े बाहरी VPN नेटवर्क में नामों को रिज़ॉल्व नहीं कर सकते।
इसके अलावा, Windows 8.1 और Windows 10 के लिए DNS क्लाइंट की एक नई सुविधा का उल्लेख किया जाना चाहिए। स्मार्ट मल्टी-होम्ड नेम रिज़ॉल्यूशन (SMHNR) को इन OS संस्करणों में DNS अनुरोधों के लिए तेज़ प्रतिक्रिया प्राप्त करने के लिए जोड़ा गया था। डिफ़ॉल्ट रूप से, SMHNR सिस्टम के लिए ज्ञात सभी DNS सर्वरों को एक साथ DNS अनुरोध भेजता है और पहले प्राप्त प्रतिक्रिया का उपयोग करता है (LLMNR और NetBT क्वेरी भी भेजी जाती हैं)। यह सुरक्षित नहीं है क्योंकि बाहरी DNS सर्वर (आपके VPN कनेक्शन के लिए निर्दिष्ट) संभावित रूप से आपके DNS ट्रैफ़िक को देख सकते हैं (आपके DNS अनुरोधों का रिसाव)। आप GPO के माध्यम से Windows 10 में SMHNR को अक्षम कर सकते हैं: Computer Configuration → Administrative Templates → Network → DNS Client → स्मार्ट मल्टी-होम्ड नेम रिज़ॉल्यूशन बंद करें = सक्षम।
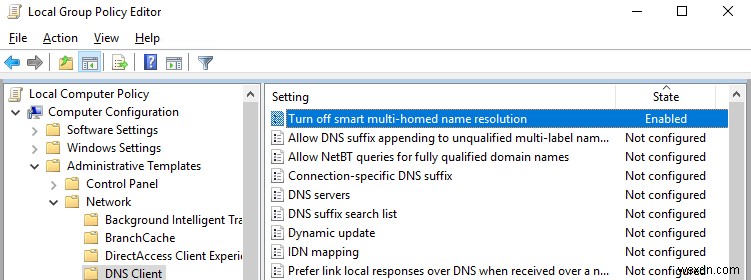
या आप Windows 8.1 में निम्न कमांड का उपयोग करके SMHNR को अक्षम कर सकते हैं:
Set-ItemProperty -Path "HKLM:\Software\Policies\Microsoft\Windows NT\DNSClient" -Name DisableSmartNameResolution -Value 1 -Type DWord
 Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\Dnscache\Parameters" -Name DisableParallelAandAAAA -Value 1 -Type DWord
Windows 10 क्रिएटर्स अपडेट (1709) और नए में, DNS अनुरोध सभी ज्ञात DNS सर्वरों को एक-एक करके (समानांतर में नहीं) भेजे जाते हैं। यदि आप इसके मीट्रिक को कम करते हैं तो आप किसी विशेष DNS की प्राथमिकता बढ़ा सकते हैं।
इस प्रकार, इंटरफ़ेस मीट्रिक को बदलने से आप DNS अनुरोधों को उस कनेक्शन (LAN या VPN) पर भेज सकते हैं जहां नाम रिज़ॉल्यूशन आपके लिए सबसे प्राथमिकता है।
इस प्रकार, इंटरफ़ेस मीट्रिक का मान जितना कम होगा, कनेक्शन की प्राथमिकता उतनी अधिक होगी। Windows स्वचालित रूप से उनकी गति और प्रकार के आधार पर IPv4 इंटरफ़ेस के मीट्रिक निर्दिष्ट करता है। उदाहरण के लिए, 200 Mbit/s से अधिक गति वाले LAN कनेक्शन का मीट्रिक मान 10 के बराबर होता है, और 50-80 Mbit/s की गति वाले Wi-Fi कनेक्शन का मान 50 होता है (तालिका देखें https://support.microsoft.com/en-us/help/299540/an-explanation-of-the-automatic-metric-feature-for-ipv4-routes)।
आप Windows GUI, PowerShell या netsh कमांड का उपयोग करके इंटरफ़ेस मीट्रिक को बदल सकते हैं।
उदाहरण के लिए, आप चाहते हैं कि आपके DNS अनुरोध आपके VPN कनेक्शन पर भेजे जाएं। आपको अपने LAN कनेक्शन के मीट्रिक को बढ़ाना होगा ताकि उनके मान 100 से अधिक हो जाएं (मेरे उदाहरण में)।
Control Panel → Network & Internet → Network Connections पर जाएं, अपने ईथरनेट कनेक्शन के गुण खोलें, TCP/IPv4 गुण चुनें और Advanced TCP/IP Settings टैब पर जाएं। Automatic metric विकल्प को अनचेक करें और इंटरफ़ेस मीट्रिक को 120 पर बदलें।
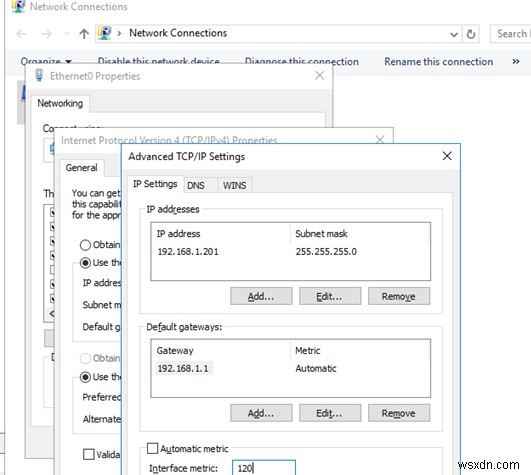
आप निम्न PowerShell कमांड का उपयोग करके भी ऐसा कर सकते हैं (Get-NetIPInterface cmdlet से प्राप्त अपने LAN इंटरफ़ेस के इंडेक्स का उपयोग करें):
Set-NetIPInterface -InterfaceIndex 11 -InterfaceMetric 120
या netsh का उपयोग करके (अपने LAN कनेक्शन का नाम निर्दिष्ट करें):
netsh int ip set interface interface="Ethernet0" metric=120
इसी तरह आप अपने VPN कनेक्शन के गुणों में मीट्रिक मान को कम कर सकते हैं।
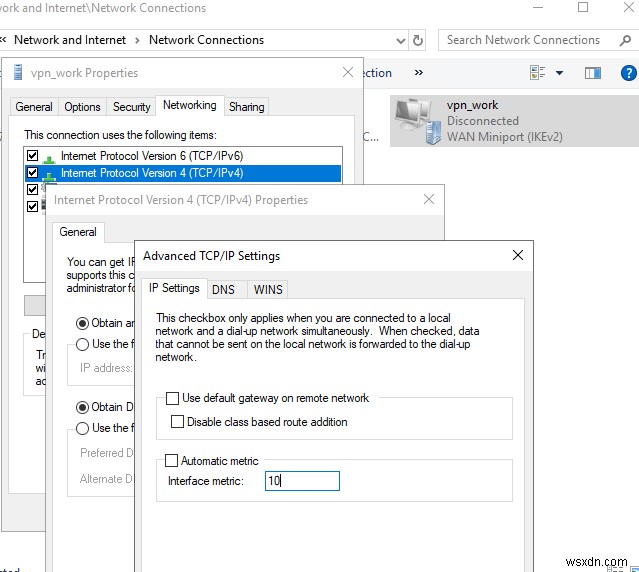
आप PowerShell का उपयोग करके अपने VPN कनेक्शन की सेटिंग्स को स्प्लिट टनलिंग मोड में बदलकर और कनेक्शन के लिए DNS सफ़िक्स निर्दिष्ट करके भी बदल सकते हैं:
Get-VpnConnection
 Set-VpnConnection -Name "VPN_work" -SplitTunneling $True
 Set-VpnConnection -Name "VPN_work" -DnsSuffix yourdomainname.com