मुझे AD डोमेन में रिमोट सर्वर से RDP के माध्यम से कनेक्ट करने का प्रयास करते समय निम्न त्रुटि का सामना करना पड़ा। RDP उपयोगकर्ता के लिए सही डोमेन क्रेडेंशियल निर्दिष्ट करने के बाद, त्रुटि संदेश प्रकट हुआ (नीचे दिखाया गया) और RDP क्लाइंट विंडो बंद हो गई।
रिमोट डेस्कटॉप आपके कंप्यूटर और रिमोट कंप्यूटर के बीच समय या तिथि अंतर के कारण रिमोट कंप्यूटर की पहचान सत्यापित नहीं कर सकता। सुनिश्चित करें कि आपके कंप्यूटर की घड़ी सही समय पर सेट है, और फिर से कनेक्ट करने का प्रयास करें। यदि समस्या फिर से होती है, तो अपने नेटवर्क प्रशासक या रिमोट कंप्यूटर के मालिक से संपर्क करें।
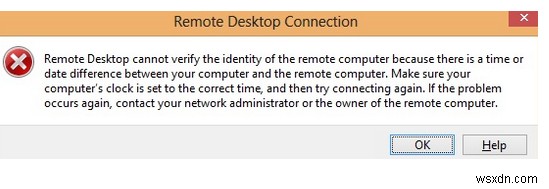
जैसा कि त्रुटि से प्रतीत होता है, RDP क्लाइंट Kerberos का उपयोग करके प्रमाणित नहीं कर सका, क्योंकि स्थानीय और रिमोट कंप्यूटर के बीच समय अंतर 5 मिनट से अधिक है। लेकिन मेरे मामले में यह सच नहीं निकला: ILO पर रिमोट सर्वर कंसोल खोलकर, मैंने सुनिश्चित किया कि दोनों कंप्यूटरों पर समय और समय क्षेत्र समान थे (और एक ही NTP सर्वर स्रोत से प्राप्त किए गए थे)।
आप इस कमांड का उपयोग करके रिमोट कंप्यूटर पर समय की जांच करने का प्रयास कर सकते हैं:
net time \\remote-computer-IP-address
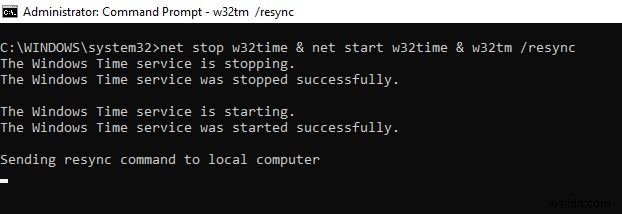
बस केस में मैन्युअली समय सिंक्रनाइज़ करें और w32time सेवा पुनरारंभ करें:
w32tm /config /manualpeerlist:your_ntp_server_ip NTP,0x8 /syncfromflags:manual

net stop w32time & net start w32time & w32tm /resync
यह लेख कुछ अन्य कारणों का वर्णन करता है कि कंप्यूटर पर समय गलत क्यों हो सकता है।
सुझाव. यदि रिमोट सर्वर वर्चुअल मशीन है, तो सुनिश्चित करें कि VM सेटिंग्स में हाइपरवाइज़र के साथ समय सिंक्रनाइज़ेशन अक्षम है।
यदि आपके पास रिमोट कंप्यूटर तक भौतिक पहुंच है (मेरे पास HPE ILO कंसोल के माध्यम से पहुंच थी), तो नेटवर्क एडाप्टर सेटिंग्स में DNS सर्वर की जांच करें। यह भी सुनिश्चित करें कि आप इस DNS सर्वर तक अपने रिमोट सर्वर से पहुंच सकते हैं। यह इस कमांड का उपयोग करके करना आसान है:
nslookup some_server_name DNSServername
यदि DNS सर्वर प्रतिक्रिया नहीं दे रहा है, तो सुनिश्चित करें कि यह सही ढंग से काम कर रहा है या किसी अन्य DNS सर्वर पते को निर्दिष्ट करने का प्रयास करें।
यदि रिमोट कंप्यूटर पर एकाधिक नेटवर्क एडाप्टर उपयोग किए जाते हैं, तो सुनिश्चित करें कि DNS सर्वर तक पहुंचते समय रूटिंग टेबल सही है। कंप्यूटर किसी अन्य नेटवर्क एडाप्टर का उपयोग करके किसी भिन्न IP सबनेट में DNS सर्वर तक पहुंचने का प्रयास कर सकता है।
RDP क्लाइंट कनेक्शन विंडो में पूर्ण FQDN DNS नाम के बजाय IP पते का उपयोग करके रिमोट कंप्यूटर से कनेक्ट करने का प्रयास करें। इस मामले में, प्रमाणीकरण के लिए Kerberos का उपयोग नहीं किया जाएगा।
सुनिश्चित करें कि AD डोमेन के साथ विश्वास संबंध मौजूद है। ऐसा करने के लिए, यह PowerShell कमांड चलाएं:
Test-ComputerSecureChannel
यदि विश्वास संबंध हैं, तो यह True लौटाएगा।

Active Directory डोमेन के साथ विश्वास संबंध को सुधारने के लिए, आप इस कमांड का उपयोग कर सकते हैं:
Test-ComputerSecureChannel -Repair -Credential contoso\your_admin_account_name
यदि त्रुटि "Test-ComputerSecureChannel : डोमेन में कंप्यूटर खाते के लिए सुरक्षित चैनल पासवर्ड रीसेट नहीं कर सकता। ऑपरेशन निम्न अपवाद के साथ विफल रहा: सर्वर चालू नहीं है" प्रकट होती है, तो अपने सर्वर से डोमेन नियंत्रक की उपलब्धता जांचें और पोर्टक्यूरी टूल का उपयोग करके "डोमेन और ट्रस्ट" सेवा के लिए TCP/UDP पोर्ट खोलें।
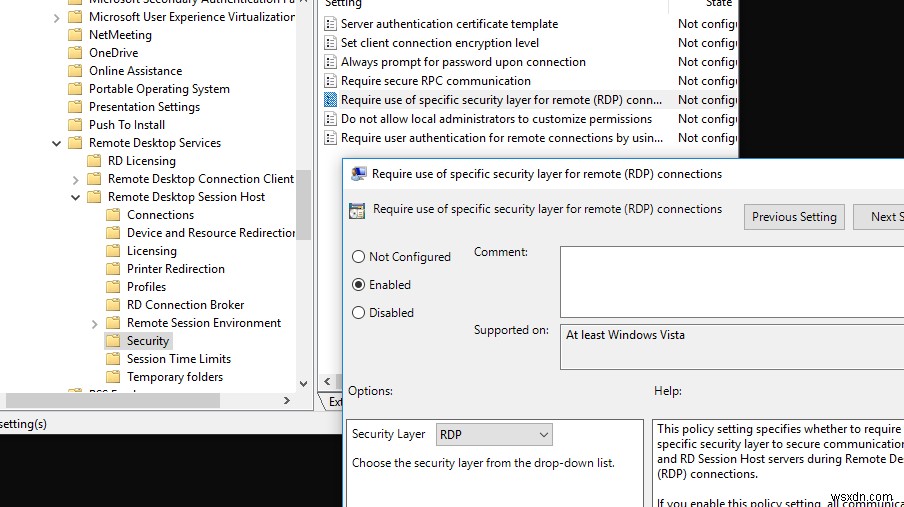
सुनिश्चित करें कि स्थानीय और रिमोट कंप्यूटर दोनों पर समान "RDP सुरक्षा परत" चयनित है। इस पैरामीटर को GPO अनुभाग कंप्यूटर कॉन्फ़िगरेशन -> प्रशासनिक टेम्पलेट -> Windows घटक -> रिमोट डेस्कटॉप सेवाएँ -> रिमोट डेस्कटॉप सत्र होस्ट -> सुरक्षा में "रिमोट (RDP) कनेक्शन के लिए विशिष्ट सुरक्षा परत के उपयोग की आवश्यकता है" नीति का उपयोग करके सेट किया जा सकता है, कम सुरक्षित RDP स्तर का चयन करके जैसा कि इस लेख में वर्णित है। या इस रजिस्ट्री कुंजी का उपयोग करके: HKLM\System\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\SecurityLayer।
यह भी सिफारिश की जाती है कि यह सुनिश्चित करें कि समस्या CredSSP प्रोटोकॉल में हाल के परिवर्तनों से संबंधित नहीं है।