नवीनतम Windows 10 बिल्ड्स में, आप VPN कनेक्शन स्थापित करते समय स्टेटिक रूट्स ऑटोमैटिकली जोड़ सकते हैं। जब VPN कनेक्शन समाप्त होता है, तो रूट Windows रूटिंग टेबल से ऑटोमैटिकली हटा दिया जाता है। VPN कनेक्शन के लिए IPv4 या IPv6 रूट जोड़ने के लिए, Add-VpnConnectionRoute PowerShell cmdlet का उपयोग किया जाता है।
बेशक, आप कमांड प्रॉम्प्ट के माध्यम से अपने VPN कनेक्शन्स के लिए रूट्स मैन्युअली जोड़ सकते हैं, लेकिन VPN से डिस्कनेक्ट होने के बाद वे क्लियर हो जाएंगे। इसलिए अगली बार जब आप VPN से कनेक्ट करेंगे, तो आपको फिर से मैन्युअली रूट्स जोड़ने होंगे।
मान लीजिए, आप चाहते हैं कि केवल दो सबनेट्स (192.168.11.0/24 और 10.1.0.0/16) का ट्रैफिक आपके VPN कनेक्शन के माध्यम से रूट हो, और अन्य ट्रैफिक आपके प्रोवाइडर (ISP) के माध्यम से जाए।
PowerShell कंसोल खोलें और Windows में कॉन्फ़िगर किए गए VPN कनेक्शन्स की सूची प्रदर्शित करें:
Get-VpnConnection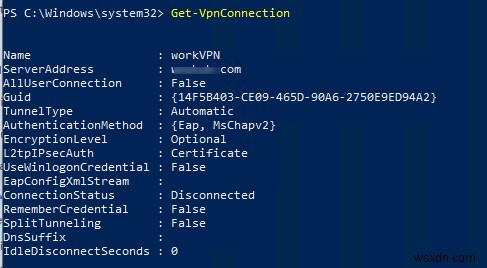
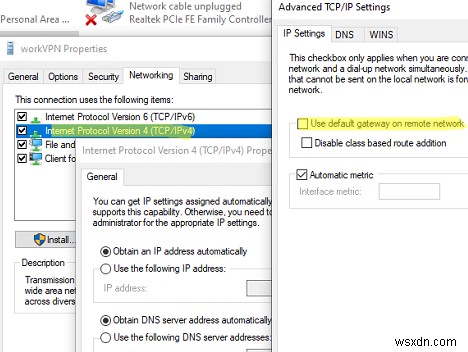
सबसे पहले, रिमोट नेटवर्क में डिफ़ॉल्ट गेटवे उपयोग करें विकल्प को अनचेक करें। आप इसे कंट्रोल पैनल में VPN कनेक्शन प्रॉपर्टीज में या नीचे दिए गए कमांड का उपयोग करके कर सकते हैं:
Set-VpnConnection –Name workVPN -SplitTunneling $TrueSplitTunneling के बारे में अधिक जानकारी के लिए लेख "VPN से कनेक्ट होने के बाद कोई इंटरनेट कनेक्शन नहीं" देखें।
आइए अपने VPN कनेक्शन के लिए दो स्टेटिक रूट्स जोड़ें:
Add-VpnConnectionRoute -ConnectionName workVPN -DestinationPrefix 192.168.11.0/24 –PassThru
Add-VpnConnectionRoute -ConnectionName workVPN -DestinationPrefix 10.1.0.0/16 –PassThru
DestinationPrefix विकल्प में, उस सबनेट या होस्ट IP एड्रेस को निर्दिष्ट करें जिसे आप VPN के माध्यम से रूट करना चाहते हैं। एक सिंगल होस्ट को IP एड्रेस द्वारा जोड़ने के लिए, निम्न फॉर्मेट का उपयोग करें: 10.1.1.26/32।
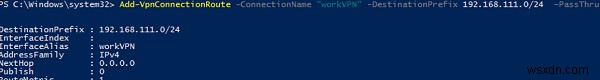
DestinationPrefix : 192.168.11.0/24
InterfaceIndex :
InterfaceAlias : workVPN
AddressFamily : IPv4
NextHop : 0.0.0.0
Publish : 0
RouteMetric : 1
यदि आपका VPN कनेक्शन सक्रिय है, तो नए रूट्स को रूटिंग टेबल में जोड़ने के लिए आपको पुनः कनेक्ट करना होगा।
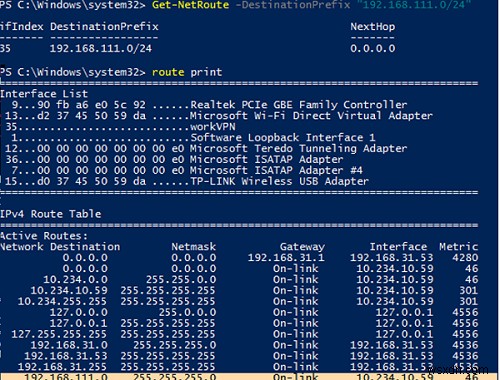
नए रूट्स VPN कनेक्शन से बंधे होते हैं और केवल तब जोड़े जाते हैं जब कनेक्शन स्थापित होता है। जब आप VPN सर्वर से डिस्कनेक्ट करते हैं, तो रूट्स ऑटोमैटिकली हटा दिए जाते हैं।
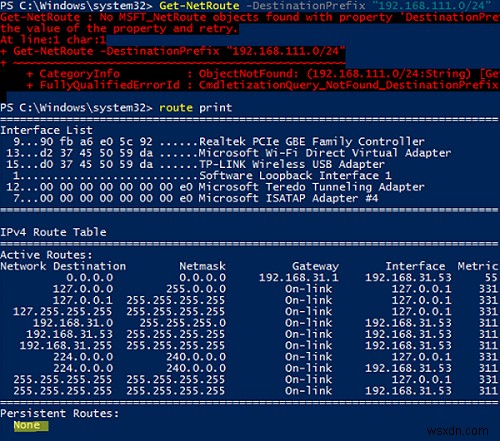
VPN से डिस्कनेक्ट करें और रूटिंग टेबल जांचें। आपके रिमोट नेटवर्क का रूट ऑटोमैटिकली हटा दिया गया है, और Get-NetRoute लौटाता है कि रूट नहीं मिला:
Get-NetRoute : No MSFT_NetRoute objects found with property 'DestinationPrefix' equal to '192.168.11.0/24'. Verify the value of the property and retry. CmdletizationQuery_NotFound_DestinationPrefix,Get-NetRoute
VPN कनेक्शन के लिए स्टेटिक रूट को पूरी तरह से हटाने के लिए, कमांड का उपयोग करें:
Remove-VpnConnectionRoute -ConnectionName workVPN -DestinationPrefix 192.168.111.0/24 -PassThru
यदि आप एक्टिव VPN कनेक्शन के साथ DNS नाम रिजॉल्यूशन का क्रम बदलना चाहते हैं, तो यह लेख पढ़ें।
पिछले Windows संस्करणों (Windows 7/ Windows Server 2008R2) में, VPN कनेक्शन स्थापित करने के बाद डायनामिकली रूट्स जोड़ने के लिए, आपको CMAK और add route कमांड्स के साथ विभिन्न स्क्रिप्ट्स का उपयोग करना पड़ता था।
उदाहरण के लिए, आप कुछ स्टेटिक रूट्स जोड़ने के लिए एक बैच फाइल vpn_route.netsh बना सकते हैं।
interface ipv4 add route prefix=192.168.11.24 interface="workVPN" store=active
add route prefix=10.1.0.0/16 interface="workVPN" store=active
exit
आप इस फाइल को टास्क शेड्यूलर का उपयोग करके चला सकते हैं जो VPN कनेक्शन स्थापित होने के बाद ट्रिगर होता है (इवेंट व्यूअर में RasMan 20225 इवेंट)।
schtasks /create /F /TN "Add VPN routes" /TR "netsh -f C:\PS\vpn_route.netsh" /SC ONEVENT /EC Application /RL HIGHEST /MO "*[System[(Level=4 or Level=0) and (EventID=20225)]] and *[EventData[Data='My VPN']]"