Windows Defender एंटीवायरस Microsoft का मुफ्त बिल्ट-इन एंटीवायरस है जो Windows Server 2016 और 2019 पर डिफ़ॉल्ट रूप से इंस्टॉल आता है (Windows 10 2004 से Microsoft Defender नाम का उपयोग किया जाता है)। इस लेख में हम Windows Server 2019/2016 पर Windows Defender की विशेषताओं को देखेंगे।
Windows Server पर Windows Defender GUI सक्षम करें
Windows Server 2016 और 2019 (कोर एडिशन सहित) में Windows Defender एंटीवायरस इंजन बिल्ट-इन होता है। आप PowerShell का उपयोग करके जांच सकते हैं कि Windows Defender एंटीवायरस इंस्टॉल है या नहीं:
Get-WindowsFeature | Where-Object {$_.name -like "*defender*"} | ft Name,DisplayName,Installstate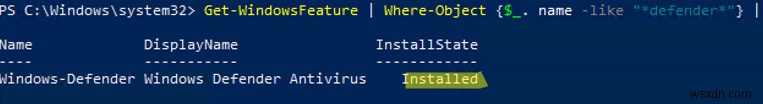
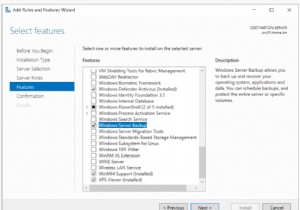
हालांकि, Windows Server 2016 में डिफ़ॉल्ट रूप से Windows Defender एंटीवायरस GUI नहीं होता। आप सर्वर मैनेजर कंसोल (रोल्स और फीचर्स जोड़ें → फीचर्स → Windows Defender फीचर्स → Windows Defender के लिए GUI फीचर) के माध्यम से Windows Server 2016 पर Windows Defender ग्राफिकल इंटरफेस इंस्टॉल कर सकते हैं।
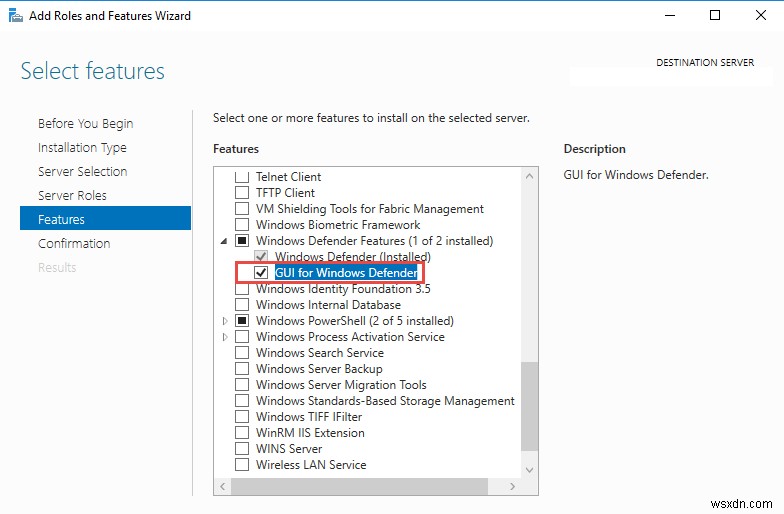
या, आप PowerShell का उपयोग करके Windows Defender एंटीवायरस GUI सक्षम कर सकते हैं:
Install-WindowsFeature -Name Windows-Defender-GUI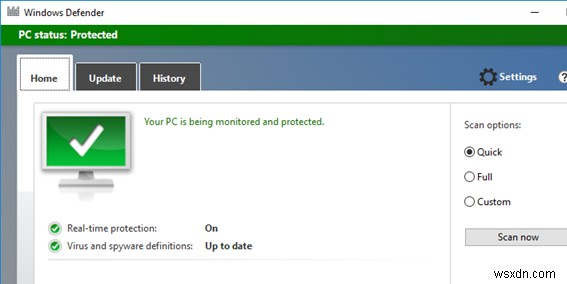
Defender GUI को अनइंस्टॉल करने के लिए, निम्न PowerShell कमांड का उपयोग किया जाता है:
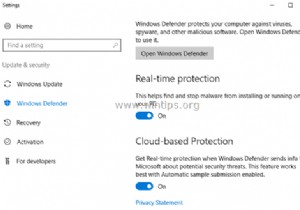
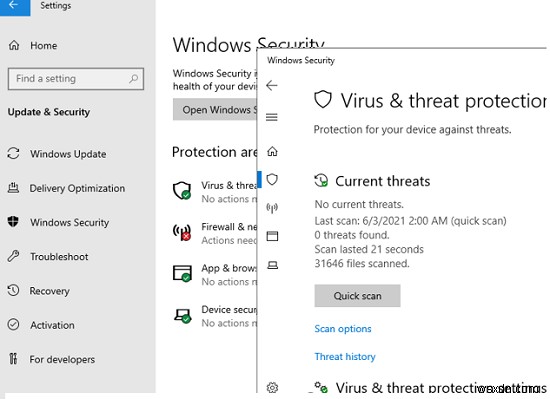
Uninstall-WindowsFeature -Name Windows-Defender-GUIWindows Server 2019 में, Defender GUI APPX एप्लिकेशन पर आधारित है और Windows Security ऐप (सेटिंग्स → अपडेट और सुरक्षा) के माध्यम से उपलब्ध है।
Windows Defender को "वायरस और खतरे की सुरक्षा" मेनू के माध्यम से कॉन्फ़िगर किया जाता है।
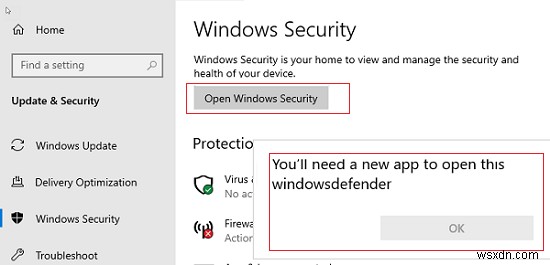
यदि आप Defender सेटिंग्स मेनू नहीं खोल पा रहे हैं, और Windows Security एप्लेट चलाने पर आपको त्रुटि "You'll need a new app to open this windowsdefender" मिलती है, तो आपको निम्न PowerShell कमांड का उपयोग करके मैनिफेस्ट फाइल के साथ APPX एप्लिकेशन को फिर से रजिस्टर करना होगा:
Add-AppxPackage -Register -DisableDevelopmentMode "C:\Windows\SystemApps\Microsoft.Windows.SecHealthUI_cw5n1h2txyewy\AppXManifest.xml"यदि UWP (APPX) ऐप पूरी तरह से हटा दिया गया है, तो आप इसे मैन्युअली रिस्टोर कर सकते हैं, Microsoft Store एप्लिकेशन को रिस्टोर करने के समान।
Windows Server 2019 और 2016 पर Windows Defender एंटीवायरस को अनइंस्टॉल कैसे करें?
Windows 10 में, जब आप कोई थर्ड-पार्टी एंटीवायरस (McAfee, Norton, Avast, Kaspersky, Symantec, आदि) इंस्टॉल करते हैं, तो बिल्ट-इन Windows Defender एंटीवायरस डिसेबल हो जाता है। हालांकि, Windows Server में ऐसा नहीं होता। आपको बिल्ट-इन एंटीवायरस इंजन को मैन्युअली डिसेबल करना होगा (ज्यादातर मामलों में, एक कंप्यूटर या सर्वर पर एक साथ कई एंटीवायरस प्रोग्राम उपयोग करने की अनुशंसा नहीं की जाती)।
आप Windows Server 2019/2016 में सर्वर मैनेजर का उपयोग करके या निम्न PowerShell कमांड से Windows Defender अनइंस्टॉल कर सकते हैं:
Uninstall-WindowsFeature -Name Windows-Defenderयदि सर्वर पर कोई अन्य एंटीवायरस नहीं है तो Windows Defender अनइंस्टॉल न करें।
आप Windows Defender सर्विसेज को निम्न कमांड से इंस्टॉल कर सकते हैं:
Add-WindowsFeature Windows-Defender-Features,Windows-Defender-GUI
PowerShell के साथ Windows Defender एंटीवायरस प्रबंधित करना
आइए उन सामान्य PowerShell कमांड्स पर विचार करें जिनका उपयोग आप Windows Defender एंटीवायरस को प्रबंधित करने के लिए कर सकते हैं।
आप निम्न PowerShell कमांड का उपयोग करके जांच सकते हैं कि Windows Defender एंटीवायरस सर्विस चल रही है या नहीं:
Get-Service WinDefend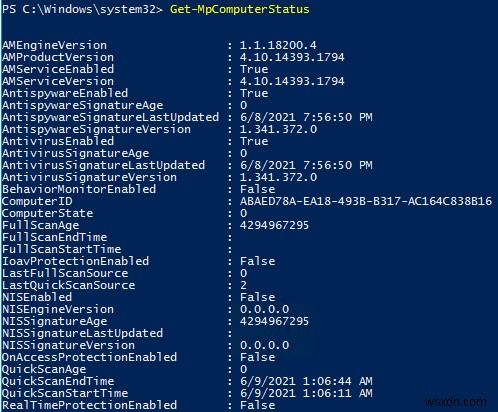
जैसा कि आप देख सकते हैं, सर्विस शुरू हो चुकी है (स्थिति — Running)
Windows 10 पर Windows Defender सर्विस के काम न करने के कुछ कारणों का वर्णन लेख "Windows Defender Threat Service has stopped" में किया गया है।
आप निम्न cmdlet का उपयोग करके Defender की वर्तमान स्थिति और सेटिंग्स प्रदर्शित कर सकते हैं:
Get-MpComputerStatus
Cmdlet नवीनतम एंटीवायरस डेटाबेस अपडेट का संस्करण और तारीख (AntivirusSignatureLastUpdated, AntispywareSignatureLastUpdated), सक्षम एंटीवायरस घटक, अंतिम स्कैन का समय (QuickScanStartTime), आदि प्रदर्शित करता है।
आप Windows Defender रियल-टाइम सुरक्षा को निम्न प्रकार से डिसेबल कर सकते हैं:
Set-MpPreference -DisableRealtimeMonitoring $trueइस कमांड को निष्पादित करने के बाद, एंटीवायरस ऑपरेटिंग सिस्टम या उपयोगकर्ताओं द्वारा खोली गई सभी फाइलों को रियल टाइम में स्कैन नहीं करेगा।
यहां बताया गया है कि रियल-टाइम एंटीवायरस सुरक्षा कैसे सक्षम करें:
Set-MpPreference -DisableRealtimeMonitoring $falseउदाहरण के लिए, आपको एक्सटर्नल USB स्टोरेज डिवाइसेज के लिए स्कैनिंग सक्षम करने की आवश्यकता है। निम्न कमांड से वर्तमान सेटिंग्स प्राप्त करें:
Get-MpPreference | fl disable*यदि USB ड्राइव स्कैनिंग डिसेबल है (DisableRemovableDriveScanning = True), तो आप निम्न कमांड का उपयोग करके स्कैन सक्षम कर सकते हैं:
Set-MpPreference -DisableRemovableDriveScanning $falseWindows Defender मॉड्यूल में PowerShell cmdlets की पूरी सूची निम्न कमांड से प्रदर्शित की जा सकती है:
Get-Command -Module DefenderWindows Defender एंटीवायरस स्कैन से फाइलों और फोल्डर्स को कैसे बाहर करें?
आप एक्सक्लूजन की सूची सेट कर सकते हैं — ये नाम, फाइल एक्सटेंशन, डायरेक्टरी हैं जिन्हें ऑटोमैटिक Windows Defender एंटीवायरस स्कैन से बाहर रखा जाना है। Windows Server 2019/2016 में Windows Defender की विशेषता इंस्टॉल किए गए Windows Server रोल्स और फीचर्स के आधार पर ऑटोमैटिकली जनरेटेड एक्सक्लूजन सूची है।
उदाहरण के लिए, यदि Hyper-V भूमिका इंस्टॉल है, तो निम्न ऑब्जेक्ट्स को Defender एक्सक्लूजन सूची में जोड़ा जाएगा: वर्चुअल और डिफरेंसिंग डिस्क, VHDS डिस्क (*.vhd, *.vhdx, *.avhd), स्नैपशॉट्स, Hyper-V फोल्डर्स और प्रोसेसेज (Vmms.exe, Vmwp.exe)।
यदि आप Windows Server पर Microsoft Defender ऑटोमैटिक एक्सक्लूजन्स को डिसेबल करना चाहते हैं, तो कमांड चलाएं:
Set-MpPreference -DisableAutoExclusions $trueएंटीवायरस एक्सक्लूजन सूची में विशिष्ट डायरेक्टरीज़ को मैन्युअली जोड़ने के लिए, यह कमांड चलाएं:
Set-MpPreference -ExclusionPath "C:\ISO", "C:\VM", "C:\Nano"कुछ प्रोसेसेज के एंटीवायरस स्कैनिंग को बाहर करने के लिए निम्न कमांड का उपयोग करें:
Set-MpPreference -ExclusionProcess "vmms.exe", "Vmwp.exe"PowerShell के माध्यम से रिमोट कंप्यूटर्स से Windows Defender स्थिति रिपोर्ट प्राप्त करें
आप PowerShell का उपयोग करके रिमोट कंप्यूटर्स से Microsoft Defender एंटीवायरस स्थिति प्राप्त कर सकते हैं। निम्न सरल स्क्रिप्ट AD डोमेन में सभी Windows Server होस्ट्स को ढूंढेगी और WinRM (Invoke-Command cmdlet का उपयोग करके) के माध्यम से Defender स्थिति प्राप्त करेगी:
$Report = @()
$servers= Get-ADComputer -Filter 'operatingsystem -like "*server*" -and enabled -eq "true"'| Select-Object -ExpandProperty Name
foreach ($server in $servers) {
    $defenderinfo= Invoke-Command $server -ScriptBlock {Get-MpComputerStatus | Select-Object -Property Antivirusenabled,RealTimeProtectionEnabled,AntivirusSignatureLastUpdated,QuickScanAge,FullScanAge}
    If ($defenderinfo) {
        $objReport = [PSCustomObject]@{
            User = $defenderinfo.PSComputername
            Antivirusenabled = $defenderinfo.Antivirusenabled
            RealTimeProtectionEnabled = $defenderinfo.RealTimeProtectionEnabled
            AntivirusSignatureLastUpdated = $defenderinfo.AntivirusSignatureLastUpdated
            QuickScanAge = $defenderinfo.QuickScanAge
            FullScanAge = $defenderinfo.FullScanAge
        }
        $Report += $objReport
    }
}
$Report|ft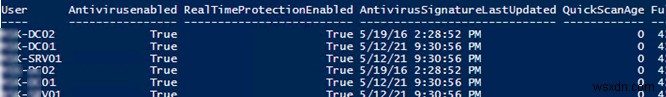
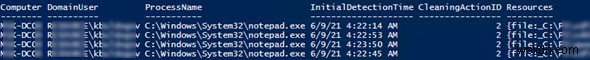
एंटीवायरस डिटेक्शन के बारे में जानकारी प्राप्त करने के लिए, आप निम्न PowerShell स्क्रिप्ट का उपयोग कर सकते हैं:
$Report = @()
$servers = Get-ADComputer -Filter 'operatingsystem -like "*server*" -and enabled -eq "true"'| Select-Object -ExpandProperty Name
foreach ($server in $servers) {
    $defenderalerts= Invoke-Command $server -ScriptBlock {Get-MpThreatDetection | Select-Object -Property DomainUser,ProcessName,InitialDetectionTime ,CleaningActionID,Resources }
    If ($defenderalerts) {
        foreach ($defenderalert in $defenderalerts) {
            $objReport = [PSCustomObject]@{
                Computer = $defenderalert.PSComputername
                DomainUser = $defenderalert.DomainUser
                ProcessName = $defenderalert.ProcessName
                InitialDetectionTime = $defenderalert.InitialDetectionTime
                CleaningActionID = $defenderalert.CleaningActionID
                Resources = $defenderalert.Resources
            }
            $Report += $objReport
        }
    }
}
$Report|ft
रिपोर्ट संक्रमित फाइल का नाम, की गई कार्रवाई, उपयोगकर्ता, और मालिक प्रोसेस दिखाती है।
Windows Defender एंटीवायरस परिभाषाएं अपडेट करना
Windows Defender एंटीवायरस Windows Update सर्वर्स से ऑनलाइन ऑटोमैटिकली अपडेट हो सकता है। यदि आपके नेटवर्क में इंटरनल WSUS सर्वर है, तो Microsoft एंटीवायरस उससे अपडेट प्राप्त कर सकता है। आपको बस यह सुनिश्चित करना होगा कि आपके WSUS सर्वर पर अपडेट की इंस्टॉलेशन स्वीकृत हो गई है (WSUS कंसोल में Windows Defender एंटीवायरस अपडेट्स को डेफिनिशन अपडेट्स कहा जाता है), और क्लाइंट्स GPO का उपयोग करके सही WSUS सर्वर पर टार्गेटेड हैं।
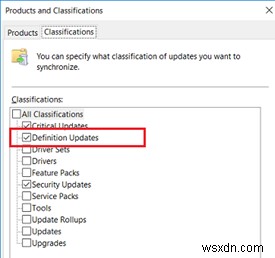
कुछ मामलों में, Windows Defender खराब अपडेट प्राप्त करने के बाद गलत तरीके से काम कर सकता है। तब वर्तमान डेफिनिशन डेटाबेस को रीसेट करने और उन्हें फिर से डाउनलोड करने की सिफारिश की जाती है:
"%PROGRAMFILES%\Windows Defender\MPCMDRUN.exe" -RemoveDefinitions -All
"%PROGRAMFILES%\Windows Defender\MPCMDRUN.exe" –SignatureUpdate
यदि आपके Windows Server की इंटरनेट तक सीधी पहुंच नहीं है, तो आप Microsoft Defender को नेटवर्क फोल्डर से अपडेट कर सकते हैं।
Windows Defender अपडेट्स को मैन्युअली डाउनलोड करें (https://www.microsoft.com/en-us/wdsi/defenderupdates) और उन्हें शेयर्ड नेटवर्क फोल्डर में रखें। Defender अपडेट्स वाले शेयर्ड फोल्डर का पथ सेट करें:
Set-MpPreference -SignatureDefinitionUpdateFileSharesSources \\mun-fs01\Defenderएंटीवायरस डेफिनिशन अपडेट चलाएं:
Update-MpSignature -UpdateSource FileSharesग्रुप पॉलिसी का उपयोग करके Windows Defender कॉन्फ़िगर करना
आप कंप्यूटर्स और सर्वर्स पर बुनियादी Microsoft Defender सेटिंग्स को ग्रुप पॉलिसी का उपयोग करके प्रबंधित कर सकते हैं। निम्न GPO सेक्शन का उपयोग करें: कंप्यूटर कॉन्फिगरेशन → एडमिनिस्ट्रेटिव टेम्पलेट → Windows कंपोनेंट → Windows Defender एंटीवायरस।
यह सेक्शन Microsoft Defender सेटिंग्स को प्रबंधित करने के लिए 100 से अधिक विभिन्न विकल्प प्रदान करता है।
उदाहरण के लिए, अपने एंटीवायरस को पूरी तरह से डिसेबल करने के लिए, आपको GPO पैरामीटर "Windows Defender एंटीवायरस बंद करें" को सक्षम करना होगा।
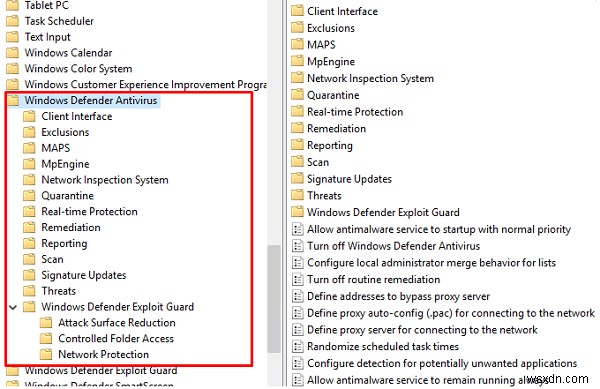
उपलब्ध Defender ग्रुप पॉलिसी सेटिंग्स पर अधिक जानकारी यहाँ पाई जा सकती है: https://docs.microsoft.com/en-us/microsoft-365/security/defender-endpoint/use-group-policy-microsoft-defender-antivirus
Windows Defender केंद्रीकृत प्रबंधन, Azure Security Center (ASC) पोर्टल पर एडवांस्ड थ्रेट प्रोटेक्शन के माध्यम से पेड सब्सक्रिप्शन (लगभग $15 प्रति होस्ट/माह) के साथ उपलब्ध है।