आपने हाल ही में एक अप्रत्याशित iOS अपडेट प्राप्त किया। जाओ, एक नज़र डालो। अब तक, आपको अपने iPhone को iOS 9.3.5 पर अपडेट कर लेना चाहिए ताकि तीन जीरो-डे भेद्यताओं को पैच किया जा सके जिनका सक्रिय रूप से हमलावरों द्वारा एक बड़े पैमाने पर ऐप्स से गोपनीय जानकारी को इंटरसेप्ट और चोरी करने के लिए फायदा उठाया जा रहा है।
स्पाइवेयर, जिसे Pegasus नाम दिया गया, मोबाइल सुरक्षा शोध कंपनी Lookout द्वारा टोरंटो विश्वविद्यालय के सिटीजन लैब की सहायता से खोजा गया था। उनका मानना है कि स्पाइवेयर कुछ समय से प्रसारित हो रहा है, हालांकि मुख्य रूप से संवेदनशील जानकारी रखने वाले उच्च-मूल्य लक्ष्यों को संक्रमित करने के लिए उपयोग किया गया है।
Pegasus मुक्त उड़ान
Pegasus की खोज तब हुई जब प्रमुख मानवाधिकार रक्षक, अहमद मंसूर, को एक संदिग्ध SMS प्राप्त हुआ जिसमें संयुक्त अरब अमीरात की जेलों में कैदियों को प्रताड़ित किए जाने के बारे में "नए रहस्य" का वादा किया गया था यदि वह दिए गए लिंक पर क्लिक करता। इसके बजाय, मंसूर ने विश्लेषण के लिए संदेश को सिटीजन लैब को भेज दिया।
उन्होंने एक विशेष रूप से उन्नत स्पाइवेयर की खोज की जो यथासंभव अस्पष्ट रहने के लिए विशेष रूप से सुसज्जित था, जिसमें आत्म-विनाश निर्देश भी शामिल थे। सिटीजन लैब और Lookout ने एक बयान जारी किया जिसमें संभावित हैक को छायादार-लेकिन-प्रमुख NSO Group की पहचान बताया गया, जिसके बारे में कहा जाता है कि इसकी स्थापना इजरायली खुफिया कोर 8200 इकाई के दिग्गजों द्वारा की गई थी।
हमने लिंक को NSO Group से जुड़े एक शोषण बुनियादी ढांचे से संबंधित माना, एक इज़राइल-आधारित 'साइबर युद्ध' कंपनी जो Pegasus बेचती है, एक सरकार-अनन्य 'कानूनी अवरोधन' स्पाइवेयर उत्पाद। एक बार संक्रमित होने पर, मंसूर का फोन उसकी जेब में एक डिजिटल जासूस बन गया होता, जो अपने iPhone के कैमरे और माइक्रोफोन का उपयोग करके डिवाइस के आसपास की गतिविधि पर नजर रखने, उसके WhatsApp और Viber कॉल रिकॉर्ड करने, मोबाइल चैट ऐप्स में भेजे गए संदेशों को लॉग करने, और उसकी गतिविधियों को ट्रैक करने में सक्षम होता।
माना जाता है कि यह "एक लक्षित हमला अभियान के हिस्से के रूप में जंगली में उपयोग किए गए iPhone रिमोट जेलब्रेक का पहला उदाहरण" है, जो इसकी खोज को दुर्लभ और महत्वपूर्ण दोनों बनाता है। तीन जीरो-डे भेद्यताओं के संग्रह को सामूहिक रूप से Trident कहा जाता है और इसमें शामिल हैं:
- CVE-2016-4657 -- एक दुर्भावनापूर्ण रूप से तैयार की गई वेबसाइट पर जाने से मनमाना कोड निष्पादन हो सकता है।
- CVE-2016-4655 -- एक एप्लिकेशन कर्नेल मेमोरी का खुलासा करने में सक्षम हो सकता है।
- CVE-2016-4656 -- एक एप्लिकेशन कर्नेल विशेषाधिकारों के साथ मनमाना कोड निष्पादित करने में सक्षम हो सकता है।
Pegasus की पौराणिक शक्तियां
हम केवल तथाकथित Pegasus स्पाइवेयर के अस्तित्व के बारे में जानते हैं क्योंकि मंसूर ने अपना संक्रमित SMS टोरंटो के सुरक्षा शोधकर्ताओं को भेज दिया। वे मंसूर को भेजे गए लिंक के निष्क्रिय होने से पहले स्पाइवेयर को अनपैक और अलग करने में कामयाब रहे। तो यह क्या करता है?
आम तौर पर, अधिकांश वही जो आप आधुनिक, उन्नत स्पाइवेयर से उम्मीद करेंगे। यह विशेष रूप से मोबाइल फोन को लक्षित करता है, ब्राउज़र इतिहास, ईमेल, SMS, और मैसेजिंग डेटा (iMessage और WhatsApp जैसे ऐप्स के डेटा सहित), साथ ही संपर्क सूची, कैलेंडर रिकॉर्ड, स्थान इतिहास, और बहुत कुछ चुराता है।
iPhone की सुरक्षा के लिए एक योग्य प्रतिष्ठा है। चूंकि iPhone प्लेटफॉर्म Apple द्वारा कसकर नियंत्रित किया जाता है, तकनीकी रूप से परिष्कृत शोषण अक्सर iPhone निगरानी उपकरणों की दूरस्थ स्थापना और संचालन को सक्षम करने के लिए आवश्यक होते हैं। ये शोषण दुर्लभ और महंगे हैं।
सुरक्षा शोधकर्ता Pegasus स्पाइवेयर की विस्तारित अवधि के लिए अस्पष्ट रहने की क्षमता से प्रभावित थे, Lookout के सुरक्षा अनुसंधान के उपाध्यक्ष, माइक मरे ने Motherboard को बताया:
NSO Group सॉफ्टवेयर और जिस तरह से इसे कॉन्फ़िगर किया गया है और चलाया जाता है, यह सब पता न लगने के बारे में है, [यह] चुपके और अदृश्य होने के लिए डिज़ाइन किया गया है।
उच्च-मूल्य लक्ष्यों के खिलाफ इसके उपयोग को रेखांकित करते हुए, स्पाइवेयर अपने परिवेश को रिकॉर्ड करने और तस्वीरें लेने के लिए डिज़ाइन किया गया है, लेकिन केवल जब स्क्रीन बंद हो। Pegasus में कुछ आत्म-विनाश तंत्र भी हैं जिन्हें कुछ परिस्थितियों में ट्रिगर किया जा सकता है।
Pegasus इस बात का फायदा उठाता है कि मोबाइल डिवाइस हमारे जीवन में कितने एकीकृत हैं और उन सुविधाओं का संयोजन जो केवल मोबाइल पर उपलब्ध हैं - हमेशा कनेक्टेड (WiFi, 3G/4G), वॉयस कम्युनिकेशन, कैमरा, ईमेल, मैसेजिंग, GPS, पासवर्ड, और संपर्क सूचियां। इसकी कार्यात्मक मॉड्यूलरिटी के परिणामस्वरूप, संचार और उपयोगकर्ता डेटा की चौड़ाई जिसकी यह निगरानी करता है, और अन्य एप्लिकेशन में डेटा निकालने के लिए इसके द्वारा उपयोग किए जाने वाले अनुरूप तरीके, आज तक, Pegasus मोबाइल एंडपॉइंट पर Lookout द्वारा देखा गया सबसे परिष्कृत निजी तौर पर विकसित हमला है।
"कानूनी अवरोधन"
Pegasus के डेवलपर्स NSO Group ने, कार्यकर्ता समूह Privacy International द्वारा एकत्र किए गए डेटा के अनुसार, पनामा और मेक्सिको को स्पाइवेयर लाइसेंस दिया है। पनामा सरकार ने कथित तौर पर स्थानीय रिपोर्टों के अनुसार Pegasus के लिए $8 मिलियन का भुगतान किया। हम संयुक्त अरब अमीरात को भी निश्चित रूप से उस सूची में जोड़ सकते हैं, क्योंकि वे सीधे तौर पर इस खुलासे में फंसे हुए हैं।
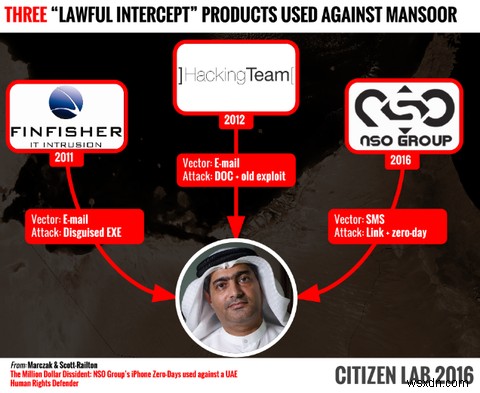
"कानूनी अवरोधन" तकनीक नई नहीं है और कई देशों में यह सुनिश्चित करने के लिए कठोर कानून हैं कि इन तकनीकों का दुरुपयोग न हो। दुर्भाग्य से, हम जानते हैं कि यह हमेशा ऐसा नहीं होता है। अहमद मंसूर का एकल मामला भी ऐसे शक्तिशाली स्पाइवेयर के आसपास के मुद्दों को उजागर करता है, यह तीसरा "कानूनी अवरोधन" उपकरण है जिसका उपयोग उसके खिलाफ उपयोग की जाने वाली जानकारी एकत्र करने के लिए किया गया है।
इसका मेरे लिए क्या मतलब है?
यदि आपने पहले ही अपना iPhone अपडेट कर लिया है, तो आप ठीक होंगे। iPhone-उपयोगकर्ता आबादी के बहुमत का Pegasus के साथ सबसे अधिक संपर्क Apple द्वारा जारी महत्वपूर्ण अपडेट को देखना और इसे इंस्टॉल करना होगा। जैसा कि Errata Security ब्लॉग कहता है:
मुझे लगता है कि यह साइबर सुरक्षा समुदाय के बाहर के लोगों के लिए नया है, लेकिन हम अंदरूनी लोगों के लिए, यह विशेष रूप से नया नहीं है। यह सिर्फ कार्यकर्ताओं के पीछे सरकारी मैलवेयर है। यह सिर्फ जीरो-डेज का एक और सेट है।
इस मामले में, थोड़ा अंतर है। जबकि अधिकांश जीरो-डे भेद्यताओं की खोज आमतौर पर सुरक्षा शोधकर्ताओं या कंपनी द्वारा स्वयं की जाती है, यह एक है जिसे निजी और संभावित रूप से अत्यधिक संवेदनशील जानकारी चुराने के लिए सक्रिय रूप से शोषित किया जा रहा है जो लोगों को तत्काल खतरे में डाल सकती है।
साथ ही, Pegasus के विकास का संदर्भ इसकी खोज और उपयोग को सामान्य से थोड़ा अधिक दिलचस्प बनाता है: एक लोकतांत्रिक देश, इज़राइल में विकसित एक संभावित खतरनाक स्पाइवेयर टूल, दमनकारी शासनों वाले देशों, जैसे UAE को बेचा जा रहा है। जबकि टूल को वैध रूप से "कानूनी अवरोधन" उपकरण के रूप में विकसित किया गया है, यह मामला उदाहरण देता है कि स्पाइवेयर का उपयोग जंगली में कैसे किया जाता है। NSO Group कानून के दायरे में काम करता है और, उनके अपने शब्दों में, केवल "अधिकृत सरकारों को प्रौद्योगिकी प्रदान करके दुनिया को एक सुरक्षित स्थान बनाने में मदद करना चाहते हैं जो उन्हें आतंक और अपराध से निपटने में मदद करती है।"
हो सकता है, फिर भी, इसे एक असंतुष्ट के खिलाफ इस्तेमाल किया जा रहा है, एक ऐसे देश में मानव अधिकारों की रक्षा करना जो ऐसी कार्रवाइयों का बहुत बुरा मानता है, उनके आधिकारिक रुख को काफी हद तक खंडित करता है कि उनका "उत्पाद केवल अपराध की रोकथाम और जांच के लिए उपयोग किया जा सकता है।" बेशक, UAE के अधिकार क्षेत्र में मंसूर की कार्रवाइयां काफी हद तक आपराधिक गतिविधि (उनके अधिकार क्षेत्र के भीतर) हैं।
OS X और Safari में बग मिले
Apple ने चुपचाप अपने डेस्कटॉप प्लेटफॉर्म, OS X, और अपने मुख्य ब्राउज़र, Safari के लिए महत्वपूर्ण पैच जारी किए, जब यह सामने आया कि Trident जीरो-डे भेद्यता उन सेवाओं को भी प्रभावित करेगी। यह देखते हुए उन प्लेटफार्मों के बीच साझा किए गए कोड की मात्रा को देखते हुए कुछ हद तक आश्चर्य की बात नहीं है, इसलिए जब एक भेद्यता एक में पाई जाती है, तो यह दूसरे को प्रभावित करने की अत्यधिक संभावना है।
आप El Capitan और Yosemite के लिए पैच यहां पा सकते हैं और Safari के लिए पैच यहां पाया जा सकता है। इन पैच को मानक अपडेट तंत्र के माध्यम से डाउनलोड और इंस्टॉल किया जा सकता है, और हम अत्यधिक अनुशंसा करते हैं कि आप ऐसा करें।
सुरक्षित... अगली बार तक
यदि आपने अपडेट किया है तो आपका Apple डिवाइस सुरक्षित है। यदि आप अभी भी अनिश्चित हैं, तो Lookout Security ऐप डाउनलोड करें और अपने सिस्टम को स्कैन करें। यदि यह कुछ ढूंढता है, तो आपको एक पैच इंस्टॉल करना होगा। जो उपयोगकर्ता पैच नहीं करना चाहते (उदाहरण के लिए, यदि आप पहले से ही जेलब्रोकन हैं) इस ट्यूटोरियल पर विचार कर सकते हैं। (अस्वीकरण: मैंने यह नहीं किया है और यह किसी भी तरह से MakeUseOf से जुड़ा, अनुमोदित या समर्थित नहीं है।)
जीरो-डे भेद्यताओं की खोज हर समय होती है और सुरक्षा शोधकर्ताओं या उन लोगों को बिना किसी संकेत के पैच किया जाता है जिन्हें वे प्रभावित कर सकते हैं। हालांकि, iPhone उपयोगकर्ताओं को वास्तव में दिल थाम लेना चाहिए - Android उपयोगकर्ता किसी भी पुराने हैकर के लिए खुले हैं जिसमें आत्म-विश्वास की एक झलक और कुछ YouTube वीडियो देखने की क्षमता है।
iPhones अभी भी केवल राष्ट्र-राज्य अभिनेताओं द्वारा शोषित किए जा रहे हैं। यह अधिकांश उपभोक्ताओं के लिए उपलब्ध सबसे सुरक्षित फोन बना हुआ है, समाचारों में दिखाई देने वाली कई जीरो-डे भेद्यताओं के बावजूद। जीरो-डे शोषण की हमेशा जांच और खुलासा किया जाएगा। Apple अपने बग बाउंटी कार्यक्रम में अधिकतम $200,000 प्रदान करता है, और पिछले साल सॉफ्टवेयर ब्रोकर Zerodium ने हमलावरों को iPhone तक पहुंच प्रदान करने वाले शोषण के लिए $1 मिलियन की पेशकश की। आप समस्या देखते हैं।
आप और आपका डेटा ठीक रहेगा। लेकिन यह कार्यकर्ताओं या पत्रकारों को लक्षित करने वाले स्पाइवेयर का अंतिम उदाहरण नहीं होगा।
क्या आपने अपना iPhone अपडेट किया है? क्या आपको लगता है कि राष्ट्र-राज्य अभिनेताओं को अपने "हथियारबंद" मैलवेयर और स्पाइवेयर बिक्री के साथ अधिक जिम्मेदार होना चाहिए? नीचे अपने विचार बताएं!