गूगल ने हाल ही में गूगल प्ले स्टोर से 11 ऐप्स को हटा दिया जब उसे पता चला कि वे फोन नंबर, कॉपी-पेस्ट डेटा, और ईमेल पते जैसे संवेदनशील उपयोगकर्ता डेटा को गुप्त रूप से हार्वेस्ट कर रहे थे। वॉल स्ट्रीट जर्नल के अनुसार, इन ऐप्स को गूगल प्ले स्टोर से 46 मिलियन से अधिक बार डाउनलोड किया गया था।
यह पाया गया कि पनामा में मेजरमेंट सिस्टम्स नामक एक कंपनी एंड्रॉइड ऐप डेवलपर्स को अपने ऐप्स में एक SDK (सॉफ्टवेयर डेवलपमेंट किट) शामिल करने के लिए भुगतान कर रही थी। यह SDK उपयोगकर्ता के फोन से संवेदनशील डेटा लेने में सक्षम था। कंपनी ने दावा किया है कि उसने अपने भागीदारों को US$ 2.1 मिलियन का भुगतान किया है और यह भी दावा करती है कि हजारों ऐप्स पहले ही SDK का उपयोग कर चुके हैं। कंपनी के एक वर्जिनियन डिफेंस कॉन्ट्रैक्टर के साथ कथित संबंध हैं जो अमेरिकी राष्ट्रीय-सुरक्षा एजेंसियों के लिए साइबर-इंटेलिजेंस करता है। हालांकि, इसने आरोपों से इनकार किया है।
इन ऐप्स द्वारा डेटा हार्वेस्ट करने का कार्यप्रणाली
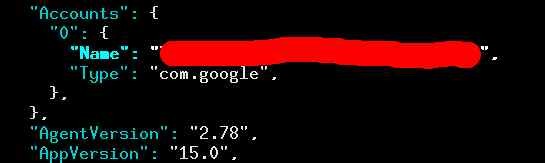
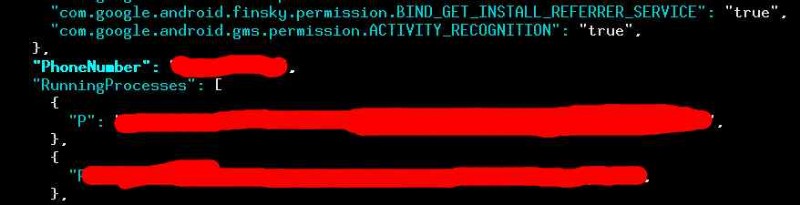
ऐपसेंसस, के अनुसार, जब भी कोई उपयोगकर्ता कॉपी और पेस्ट करने का प्रयास करता है, तो डेटा SDK के सर्वर पर अपलोड हो जाता है। ऐपसेंसस ने यह भी जोड़ा कि SDK फोन नंबर, ईमेल पते, और सटीक GPS स्थानों को खंगालने में भी सक्षम है। जो और भी अधिक चिंताजनक है, वह यह तथ्य है कि SDK उस राउटर के अद्वितीय MAC पते को खींच सकता है जिससे फोन जुड़ा हुआ है। इस तरह यह उपयोगकर्ताओं की गतिविधियों को उजागर कर सकता है।
इस SDK का उपयोग करने वाले ऐप्स के प्रकार
सुरक्षा शोधकर्ताओं ने पाया कि QR और बार कोड स्कैनर, स्पीड ट्रैप डिटेक्टर, मौसम ऐप, हाईवे रडार ऐप, और कई अन्य जैसे ऐप थे। इन ऐप्स में कोड था जो ईमेल, स्थान, फोन नंबर, और अधिक जैसे उपयोगकर्ता डेटा को हार्वेस्ट कर सकता था।
ऐसे ऐप्स क्या खतरा पैदा करते हैं?
एक सामान्य उपयोगकर्ता के दृष्टिकोण से इस पर विचार करें - क्या ऐप्स के माध्यम से डेटा हार्वेस्टिंग सही है? जोएल रियरडन, जिन्होंने इस डेटा हार्वेस्टिंग कोड की खोज की, ने इस ऐपसेंसस शोध ब्लॉग में कहा कि यह डरावना है अगर एक डेटाबेस उपयोगकर्ता के फोन नंबर और ईमेल को उनके सटीक GPS स्थान इतिहास से मैप करने में सक्षम है क्योंकि तब, केवल ईमेल पते फोन नंबर के आधार पर, एक उपयोगकर्ता को निशाना बनाया जा सकता है। इसका उपयोग राजनीतिक प्रतिस्पर्धियों, पत्रकारों, और असंतुष्टों को निशाना बनाने के लिए किया जा सकता है।
क्या आपको नहीं लगता कि इस तरह की डेटा हार्वेस्टिंग सामान्य उपयोगकर्ताओं के लिए भी खतरा पैदा करती है? नीचे कमेंट सेक्शन में हमें बताएं।
क्या किया जाना चाहिए
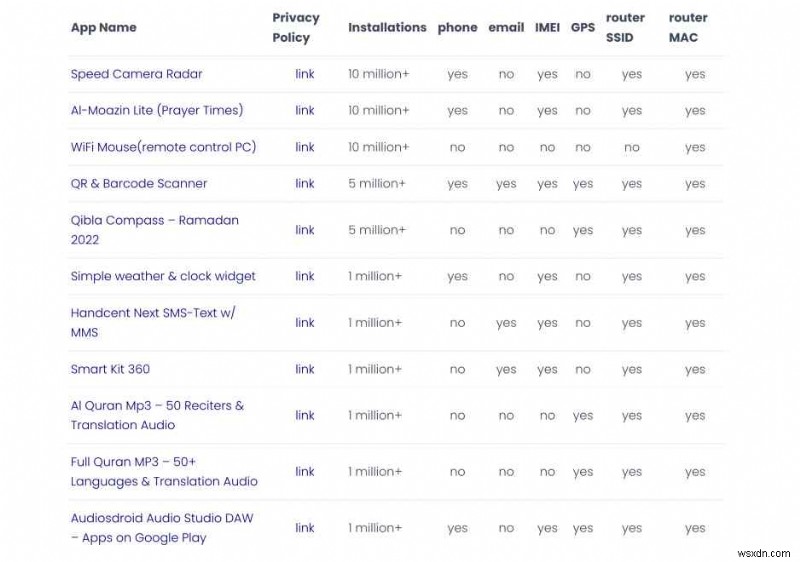
- ऊपर दिए गए स्क्रीनशॉट को देखें, यदि आपने ऊपर दिए गए किसी भी ऐप को इंस्टॉल किया है, तो सुनिश्चित करें कि आप इन्हें तुरंत अनइंस्टॉल कर दें।
- यदि आप किसी ऐसे ऐप के सामने आते हैं जो सभी गलत कारणों से खबरों में रहा है, तो पहले, इसे इंस्टॉल न करें और यदि आपने किया है तो तुरंत अनइंस्टॉल कर दें। ऊपर दिए गए ऐप्स के मामले में, गूगल ने उन्हें प्ले स्टोर से हटा दिया होगा लेकिन अगर वे अभी भी आपके डिवाइस पर हैं, तो आप जोखिम में हैं।
- ऐप को अनइंस्टॉल करने के बाद भी, सुनिश्चित करें कि आपके स्मार्टफोन पर एक एंटीमैलवेयर ऐप है जो ऐप द्वारा छोड़े गए किसी भी मैलवेयर को ट्रैक कर सकता है या किसी अन्य मैलवेयर ऐप को ट्रैक कर सकता है जिसे अनइंस्टॉल किए गए ऐप ने इंस्टॉल किया हो।
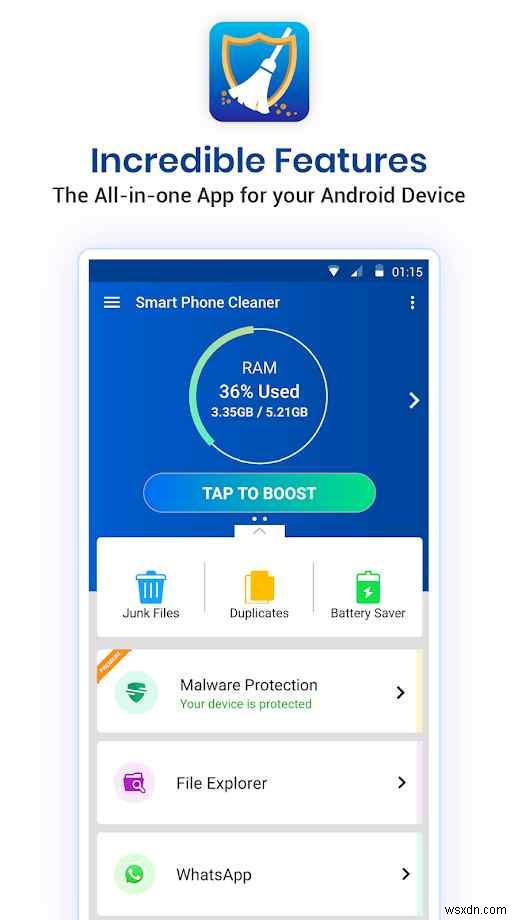
उदाहरण के लिए, आप सिसट्वीक सॉफ्टवेयर से स्मार्ट फोन क्लीनर इंस्टॉल कर सकते हैं जो आपके फोन को सभी प्रकार के संक्रमणों और मैलवेयर हमलों से बचाता है।
- नकली प्ले स्टोर ऐप्स को कैसे पहचानें और उनसे कैसे बचें, इस पर हमारी पोस्ट देखें। इस पोस्ट में उल्लिखित चरण न केवल आपको उन संदिग्ध ऐप्स के खिलाफ अपनी सुरक्षा बनाए रखने में मदद करेंगे जो प्ले स्टोर ऐप होने का दिखावा करते हैं बल्कि उन ऐप्स के खिलाफ भी जो गूगल प्ले स्टोर की सुरक्षा में घुसपैठ करने में सक्षम हैं।
समापन
मेरे सभी डेवलपर दोस्तों के लिए, चाहे कोई प्रस्ताव कितना भी आकर्षक क्यों न हो, क्या आप अपने ऐप में एक SDK शामिल करेंगे जो उपयोगकर्ताओं के डेटा से समझौता करेगा और जो संभवतः आपको उनका भरोसा खो देगा जब आपके उपयोगकर्ताओं को पता चलेगा कि आप उनका डेटा एकत्र कर रहे हैं? कमेंट सेक्शन में अपने विचार बताएं।
सोशल मीडिया पर हमें फॉलो करें - फेसबुक, इंस्टाग्राम और यूट्यूब।