2017 से 2018 तक साइबरस्पेस के परिदृश्य पर रैंसमवेयर का दबदबा बना रहा। चाहे व्यवसाय छोटा हो या बड़ा, इन हमलों ने यूज़र्स को अपनी ही हाईजैक की गई एन्क्रिप्टेड फाइलों को अनलॉक करने के लिए लाखों डॉलर का भुगतान करने पर मजबूर करने में कोई कसर नहीं छोड़ी। बिटकॉइन जैसी वर्चुअल करेंसी के विस्फोट ने ट्रेसबिलिटी के लिए कोई सुराग नहीं छोड़ा और डिजिटल जबरन वसूली के माध्यम से लाभप्रदता का पिरामिड खड़ा कर दिया, जिससे रैंसमवेयर व्यक्तियों और व्यावसायिक उद्यमों के लिए एक वास्तविक खतरा बन गया। रिपोर्ट्स के अनुसार, व्यक्ति हर 10 सेकंड में हमले का शिकार हो रहे हैं जबकि व्यवसाय हर 40 सेकंड में। हाल ही में, कम तकनीकी जानकारी वाले लोग भी ऑनलाइन आतंक फैलाने के लिए कॉपीकैट रैंसमवेयर वेरिएंट बनाने में हाथ आजमा रहे हैं।
चूंकि यह खतरा कम होने की संभावना नहीं है, आइए अब तक सामने आए कुछ अत्यधिक विनाशकारी रैंसमवेयर हमलों पर नजर डालते हैं।
सबसे बड़े रैंसमवेयर हमले
-
गैंडक्रैब (GandCrab)
यह 2018 का सबसे प्रख्यात रैंसमवेयर है और अब तक भारी संख्या में फैल चुका है। यूज़र को उसके अपने डेटा तक पहुंचने से रोकने के पारंपरिक तरीकों के अलावा, गैंडक्रैब ऐसा करने की एक नई तकनीक लेकर आया। आपके सिस्टम में मैलवेयर के प्रोसेस होने के बाद, यह .GDCB एक्सटेंशन के साथ सभी फाइलों को एन्क्रिप्ट करता है (उदाहरण के लिए beach.jpg एन्क्रिप्ट होकर beach.jpg.GDCB हो जाएगा) और एन्क्रिप्शन प्रक्रिया के तुरंत बाद गैंडक्रैब एक डिक्रिप्शन फाइल GDCB-DECRYPT.txt जनरेट करता है, जिसमें वर्तमान स्थिति और अगले चरण यानी डिक्रिप्शन के निर्देशों की जानकारी होती है। डेटा को डिक्रिप्ट करने के लिए, विक्टिम को एक TOR ब्राउज़र वेबपेज पर जाना होता है, गैंडक्रैब के डेवलपर्स द्वारा संचालित एक रिमोट सर्वर पर स्टोर डिक्रिप्शन कुंजी प्राप्त करनी होती है, लगभग 1.5 डैश (क्रिप्टोकरेंसी) की फिरौती का भुगतान करके जो लगभग $300-$500 है। सफल भुगतान पर, डिक्रिप्शन कुंजी जारी की जानी चाहिए।
-
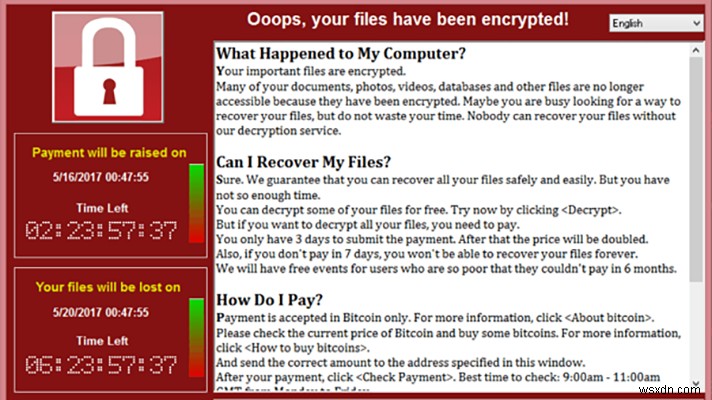
वाना क्राई (WannaCry)
वाना क्राई शायद अब तक का सबसे प्रसिद्ध रैंसमवेयर हमला है, 150 से अधिक देशों में इसके व्यापक प्रभाव और ब्रिटेन की राष्ट्रीय स्वास्थ्य सेवा जैसे हाई-प्रोफाइल टार्गेट्स के कारण। वाना क्राई मैलवेयर एक 'ड्रॉपर' के रूप में आपके सिस्टम में प्रवेश करता है जिसमें कई घटक होते हैं जैसे एप्लिकेशन जो फाइलों को एन्क्रिप्ट/डिक्रिप्ट करता है, एन्क्रिप्शन कुंजी वाली फाइलें और IP एड्रेस को अनट्रेसेबल बनाने के लिए TOR ब्राउज़र की एक प्रति। हैकर्स एक सीमित समय सीमा के भीतर सैकड़ों बिटकॉइन में फिरौती की मांग करते थे, डेटा हानि की धमकी देकर तात्कालिकता की भावना पैदा करते थे। इस रैंसमवेयर का प्रारंभिक प्रसार माइक्रोसॉफ्ट के SMB (सर्वर मैसेज ब्लॉक) में हुआ, जिसका उपयोग आमतौर पर एक बंद नेटवर्क में जुड़े कंप्यूटरों के बीच फाइलें साझा करने के लिए किया जाता है लेकिन यदि एक कंप्यूटर पब्लिक नेटवर्क से जुड़ा हो तो इसका फायदा उठाया जा सकता है। इस प्रकार, SMB के नोड्स से जुड़े सभी सिस्टम इस हमले की चपेट में आ गए।
यह भी देखें: स्प्राइटकॉइन से सावधान: यह रैंसमवेयर है!
-
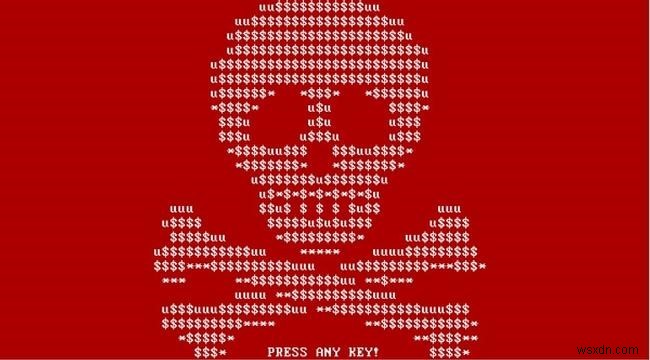
गोल्डनआई (GoldenEye)
नॉटपेट्या के नाम से भी जाना जाता है, गोल्डनआई रैंसमवेयर हमला फेडएक्स, मर्क, कैडबरी, एपी मोलर-मार्सक जैसी बहु-अरब डॉलर की कंपनियों के सिस्टम पर फैल गया। इन कंपनियों की संयुक्त कुल संपत्ति $130 बिलियन है, सवाल यह उठता है कि हैकर्स ने हर हाईजैक कंप्यूटर के लिए $300 से अधिक की मांग की होगी, लेकिन इन हैकर्स का मुख्य लक्ष्य डेटा को नष्ट करना था। गोल्डनआई पेट्या परिवार से संबंधित है (इसलिए नॉटपेट्या नाम दिया गया), जो आपके कंप्यूटर पर महत्वपूर्ण फाइलों को एन्क्रिप्ट करता है, आपकी संवेदनशील क्रेडेंशियल्स चुराता है और आपकी हार्ड ड्राइव को भी जब्त कर लेता है। गोल्डनआई की तुलना में, वाना क्राई काफी बेसिक था, गोल्डनआई न केवल आपके डेटा को जब्त करता है, बल्कि यह आपके कंप्यूटर को रीबूट करने के लिए मजबूर करता है और साथ ही सभी लॉग्स को डिलीट कर देता है जिससे इन हैकर्स को ट्रैक करना असंभव हो जाता है। इस रैंसमवेयर के पीछे के मैलवेयर की घुसपैठ आपके नेटवर्क पर किसी के द्वारा ई-मेल या लोडेड वर्ड डॉक्यूमेंट से आपको धोखा देकर की जा सकती है। अंत में, यह मैलवेयर अब तक का सबसे चतुर है।
-
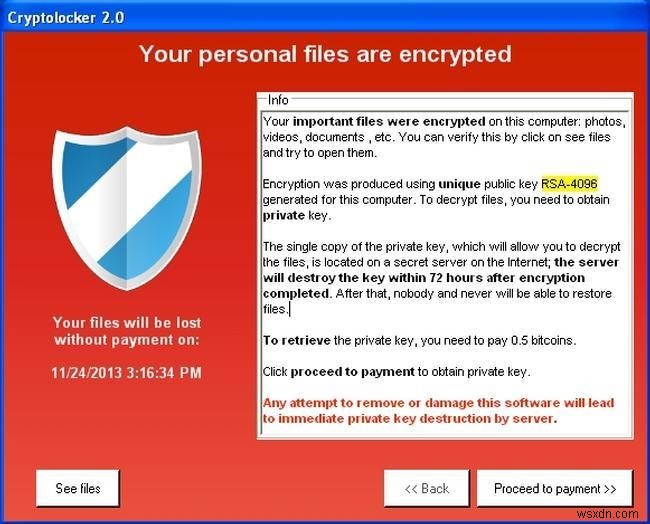
क्रिप्टोलॉकर (CryptoLocker)
क्रिप्टोलॉकर रैंसमवेयर के पारंपरिक मॉडल पर काम करता है, जहां ट्रोजन आपके सिस्टम में घुसपैठ करता है और अंततः आपके सिस्टम पर सभी महत्वपूर्ण फाइलों को एन्क्रिप्ट कर देता है और हैकर्स डिक्रिप्शन कुंजी प्रदान करने के लिए $300 मांगते हैं जिसकी आवश्यकता फाइलों को रिस्टोर करने के लिए होती है। वास्तविक प्रक्रिया एक सोशल इंजीनियरिंग तकनीक का विकल्प चुनती है जो यूज़र को एक पासवर्ड-सुरक्षित ZIP फाइल चलाने के लिए धोखा देती है जो ईमेल अटैचमेंट के रूप में वास्तविक प्रतीत होती है। जब यूज़र इस फाइल को खोलता है, तो ट्रोजन बैकग्राउंड में ऑटोमैटिकली चलता है, जो प्रत्येक फाइल को एन्क्रिप्ट करने के लिए अलग से एक सिमेट्रिक कुंजी उत्पन्न करता है। एन्क्रिप्शन मोड RSA 2048 बिट था।
-
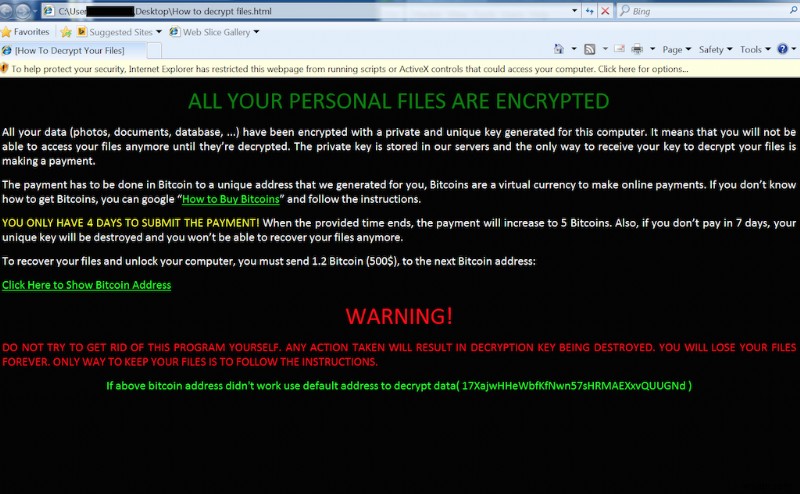
जेडक्रिप्ट (zCrypt)
जेडक्रिप्ट एक तरह का रैंसमवेयर है जो वायरस की तरह व्यवहार करता है। अन्य रैंसमवेयर हमलों के विपरीत जो ईमेल या डाउनलोड के माध्यम से फैलते हैं, यह USB स्टिक के माध्यम से अलग-अलग कंप्यूटरों पर फैलने का रास्ता अपनाता है। टार्गेट तक पहुंचने के बाद, यह एक फाइल autorun.inf जनरेट करता है जो संक्रमित USB स्टिक को किसी दूसरे सिस्टम में प्लग करने पर ऑटोमैटिकली एक्जीक्यूट होती है। अटैकर द्वारा सभी डेटा एन्क्रिप्ट करने के बाद, वे 4 दिनों के भीतर भुगतान करने के लिए कहते हैं। इस विशिष्ट अवधि के बाद फिरौती बढ़ जाएगी और फिर हैकर के सर्वर में स्टोर डिक्रिप्शन कुंजी नष्ट कर दी जाएगी यदि 7 दिनों के भीतर भुगतान नहीं किया जाता है (जनवरी 2016 में एक हमले के अनुसार)।
जेडक्रिप्ट के साथ एक बड़ा नुकसान यह है कि भले ही यूज़र अटैकर द्वारा चुराए गए अपने डेटा को छोड़ दे, फिर भी वह अपने सिस्टम का उपयोग नहीं कर सकता। चूंकि जेडक्रिप्ट मौजूदा डेटा को एन्क्रिप्ट करने के बाद नहीं रुकता, यह निगरानी करता रहता है कि क्या कोई फाइल बदलती है या यूज़र ने कोई नई फाइल बनाई है ताकि वह उस विशेष फाइल को भी एन्क्रिप्ट कर सके। मैलवेयर पूरी तरह से हटाए जाने के बाद ही कोई मुक्त हो सकता है।
उपरोक्त सभी हमलों के अलावा, सबसे हालिया ईमेल अटैक के बारे में बात करते हुए जो दुर्भावनापूर्ण अटैचमेंट पहुंचाता है जिसमें क्वांट लोडर के नाम से जाना जाने वाला खतरा या ट्रोजन होता है। यह रैंसमवेयर और पासवर्ड-चोरी करने वाले सॉफ्टवेयर को इंस्टॉल करने में सक्षम है। यह नया हमला इंटरनेट एक्सप्लोरर में दो साल पुरानी भेद्यता को तोड़ रहा है जो हैकर को गेटवे सुरक्षा सुविधाओं को पार करने की अनुमति देता है।
लेकिन इस बार हमलावरों ने वेब ब्राउज़र के बजाय सांबा पर भरोसा करके फाइलें या डॉक्यूमेंट डाउनलोड करने का एक और दृष्टिकोण अपनाया है। इसलिए, सुरक्षा सुविधाओं को पूरी तरह से बायपास कर दिया। यह ईमेल बिलिंग स्टेटमेंट और केवल एक अटैचमेंट वाले ब्लैंक ईमेल के रूप में पाया जाता है जिसमें .zip फाइलें होती हैं। उन ज़िप फाइलों में विंडोज स्क्रिप्ट फाइलें (.wsf) होती हैं जो क्वांट लोडर को फाइलें इंस्टॉल करती हैं लेकिन सांबा का उपयोग करके इंस्टॉल करने के लिए file:// के बजाय https:// एड्रेस का उपयोग करता है—यह।
आईटी एडमिन अपने संगठन को सुरक्षित रखने के लिए क्या कर सकते हैं?
रैंसमवेयर हमलों के जोखिम को कम करने के लिए अपने संगठन को सक्रिय रूप से बचाने के लिए कुछ सुझाव यहां दिए गए हैं:
- टू-स्टेप वेरिफिकेशन का उपयोग - फ़िशिंग अभियान अभी भी बहुत प्रभावी हैं, यह कर्मचारियों के लिए नुकसान को सीमित करने में बहुत मददगार होगा। यहां तक कि अगर क्रेडेंशियल खो जाते हैं या चोरी हो जाते हैं, तो टू-स्टेप वेरिफिकेशन कुछ हद तक नुकसान को सीमित कर सकता है।
- अपने सभी संवेदनशील डेटा को एन्क्रिप्ट करें - हर कंपनी ने कम से कम एक बार डेटा उल्लंघन का सामना किया है, अपनी सभी महत्वपूर्ण जानकारी को एन्क्रिप्ट करने से मदद मिलेगी यदि यह चोरी हो जाती है, तो हैकर इसका उपयोग नहीं कर पाएगा यदि आपका सारा डेटा एन्क्रिप्टेड है।
- भौतिक सुरक्षा का भी ध्यान रखें - डेटा ऑफलाइन भी चोरी हो सकता है। अपने संगठन में निगरानी कैमरों का उपयोग करना आवश्यक है। ताकि, कोई भी प्रतिबंधित क्षेत्र में प्रवेश न कर सके और कंपनी के डेटा को चुरा या छेड़छाड़ न कर सके।
- हमले के सबसे कमजोर स्रोत को सुरक्षित करना - ईमेल रैंसमवेयर हमलों के लिए सबसे संवेदनशील स्रोत हैं। ज्यादातर समय, ये हमले संक्रमित अटैचमेंट वाले सामान्य ईमेल से शुरू होते हैं। जैसे फोटो, वीडियो, डॉक्यूमेंट, यूट्यूब लिंक या अन्य फाइलें जिनमें मैलवेयर होता है। तब तक न खोलें जब तक आप नहीं जानते कि मेल वास्तव में आपका है या आप भेजने वाले को व्यक्तिगत रूप से जानते हैं। यदि आपको कोई अनजाना मेल मिले, तो बस अपनी कंपनी के डेटा सुरक्षा सलाहकार को सूचित करें। और उस मेल को तुरंत डिलीट कर दें।
- अपने कर्मचारियों को स्मार्ट बनाएं - अपने कर्मचारियों को आपके और आपके संगठन के लिए साइबर सुरक्षा के महत्व के बारे में प्रशिक्षित करें। और सबसे महत्वपूर्ण बात, उन्हें सिखाएं कि हमलों के संकेत कैसे दिखाएं और तदनुसार प्रतिक्रिया दें।
- सतर्क रहें - किसी हमले के होने का इंतजार न करें, सतर्क रहें और कानून प्रवर्तन से डेटा उल्लंघन के बारे में जानें। लॉग फाइलों का उपयोग करें और हमलों या सुरक्षा मुद्दों के शुरुआती संकेतों की पहचान करने का प्रयास करें।
हमले को समझना?
अपने सभी डेटा की एक क्लोन को लोकल बैकअप सर्वर पर सेव करने जैसे पिछले समाधान पुराने हो चुके हैं। हालांकि यह ज्यादातर मामलों में संगठनों को डेटाबेस को जल्दी से रिकवर करने में मदद करता है, जब तक कि समस्या एक बड़ी साइट आउटेज न हो। जबकि, वर्तमान में क्लाउड का इस उद्योग पर प्रतिकूल प्रभाव पड़ता है, क्योंकि यदि आप बैकअप सर्वर और अपने मुख्य सर्वर के बीच फाइलें साझा करना चाहते हैं तो यह बहुत आसान बना देता है। आपको वास्तव में इंटरनेट कनेक्शन के माध्यम से फाइलें साझा करने के बारे में चिंता करने की ज़रूरत नहीं है जिसे घुसपैठ किया जा सकता है। हालांकि, समय के साथ परिपक्व हो रहा रैंसमवेयर, आपके मुख्य सर्वर के साथ-साथ आपके बैकअप सर्वर को भी भ्रष्ट करने का अपना तरीका और रणनीति रखता है।
इस विशेष समस्या के लिए आज का समाधान आर्टिफिशियल इंटेलिजेंस आधारित मशीन लर्निंग तकनीक को अपनाना है। ML की मदद से, डेवलपर्स पिछले रैंसमवेयर हमलों के डेटाबेस के तहत प्रशिक्षित कर सकते हैं। और फिर सब कुछ मशीन लर्निंग प्रक्रिया पर छोड़ दें जो उन पिछले हमलों से कनेक्शन बनाएगी ताकि नए वेरिएंट को जल्दी से समझा जा सके और उनके खिलाफ बचाव किया जा सके।
हमने अब तक जो देखा है, उससे रैंसमवेयर ऐसे हमले हैं जो समय के साथ बढ़ेंगे और अधिक प्रभाव डालेंगे। संगठन अपने नियमित उपायों जैसे ईमेल स्कैन करना, डाउनलोड फ़िल्टर करना और अपने सिस्टम को अपडेट करने के बजाय इन हैकर्स को भुगतान करना जारी रखेंगे।