ब्रूट फोर्स हमला सबसे बुनियादी और खराब हैकिंग तकनीकों में से एक है। ऐसे हमले के पीछे धारणा यह है कि यदि आप अनगिनत बार पासवर्ड का अनुमान लगाते हैं, तो आप अंततः सही होंगे। उपयोगकर्ता नाम/ईमेल और पासवर्ड का अनुमान लगाने का प्रयास करके, हमलावर को उपयोगकर्ता खाते तक जबरन पहुंच प्राप्त करने की उम्मीद होती है। लक्ष्य आमतौर पर समझौता किए गए खाते का फायदा उठाकर बड़े पैमाने पर हमला शुरू करना, महत्वपूर्ण डेटा चुराना, सिस्टम को गिराना, या तीनों करना होता है। इस प्रकार के हमले को अंजाम देने वाले कोड को लिखने के लिए बहुत कम सरलता या ज्ञान की आवश्यकता होती है, और यहां तक कि आसानी से उपलब्ध स्वचालित सिस्टम भी हैं जो हर सेकंड हजारों पासवर्ड प्रयास प्रस्तुत करते हैं। यह गाइड पाठकों को अपने पीसी पर ब्रूट फोर्स हमलों को रोकने में मदद करती है।
ब्रूट फोर्स हमलों को कैसे रोकें
एक मजबूत पासवर्ड नीति सबसे स्पष्ट है। हर वेब एप्लिकेशन या सार्वजनिक सर्वर द्वारा मजबूत पासवर्ड लागू किए जाने चाहिए। उदाहरण के लिए, मानक उपयोगकर्ता खातों में संख्याओं, अपरकेस और लोअरकेस अक्षरों और विशेष वर्णों से मिलकर आठ वर्णों का संयोजन होना चाहिए। इसके अलावा, सर्वरों को नियमित रूप से पासवर्ड अपडेट अनिवार्य करना चाहिए।
मजबूत और अद्वितीय पासवर्ड बनाए रखने के अलावा अन्य तरीके भी हैं जिनका हमें पालन करने की आवश्यकता है। यहां विभिन्न तरीकों की सूची दी गई है:
1. 3 विफल प्रयासों के बाद अकाउंट लॉक पॉलिसी सेट करें
लगातार विफल लॉगिन प्रयासों की एक श्रृंखला के बाद अकाउंट लॉकआउट लागू करना व्यर्थ है क्योंकि यह आपके सर्वर को डिनायल-ऑफ-सर्विस हमलों के प्रति संवेदनशील बनाता है। हालांकि, यह प्रक्रिया क्रमिक देरी के साथ किए जाने पर काफी अधिक प्रभावी हो जाती है।
एक निश्चित संख्या में असफल लॉगिन प्रयासों के बाद, क्रमिक देरी के साथ अकाउंट लॉकआउट एक विशिष्ट समय के लिए खाते को लॉक कर देता है। इसके परिणामस्वरूप स्वचालित ब्रूट फोर्स हमले के तरीके कम उपयोगी हो जाएंगे। एडमिन को भी हर कुछ मिनटों में सैकड़ों खातों को अनलॉक करने में समय नहीं गंवाना पड़ेगा।
2. SSH का उपयोग करके, रूट यूजर को दुर्गम बनाने के लिए सेटिंग्स बदलें
सर्वर के रूट यूजर पर SSH पासवर्ड को ब्रूट फोर्स करने के प्रयास आम हैं। sshd_config फ़ाइल को संशोधित करके, सुनिश्चित करें कि रूट यूजर SSH के माध्यम से पहुंच योग्य नहीं है। 'DenyUsers root' और 'PermitRootLogin no' के लिए पैरामीटर सेट करें। इसे SSH ब्रूट फोर्स हमलों को रोकने के तरीके पर एक महत्वपूर्ण कदम माना जाता है।
3. डिफ़ॉल्ट पोर्ट में बदलाव करें
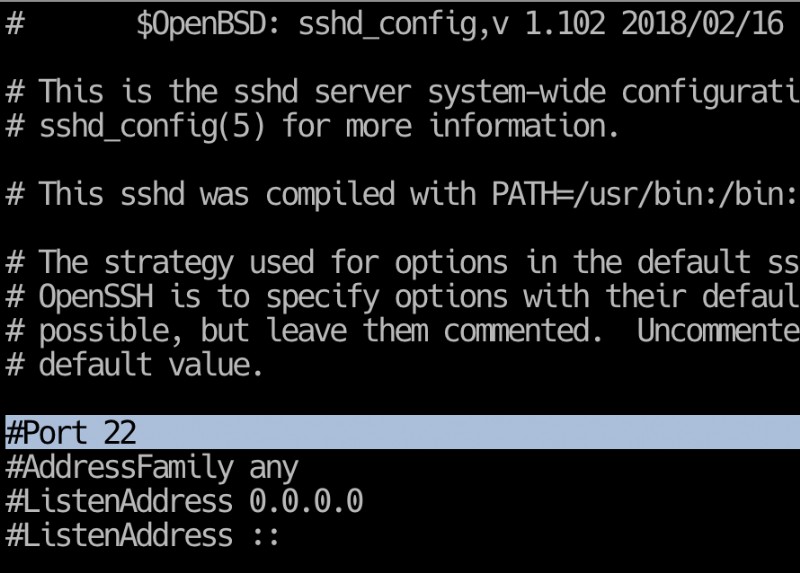
अधिकांश स्वचालित SSH हमलों में डिफ़ॉल्ट पोर्ट 22 का उपयोग किया जाता है। नतीजतन, एक अलग पोर्ट पर sshd चलाना ब्रूट फोर्स हमलों से बचने की एक अच्छी रणनीति हो सकती है। अपने sshd_config फ़ाइल में पोर्ट लाइन को संपादित करके एक गैर-मानक पोर्ट पर बदलें। एथिकल हैकर्स द्वारा इस चरण की सिफारिश SSH ब्रूट फोर्स हमलों को रोकने के तरीके पर एक मस्ट-डू विधि के रूप में की जाती है।
4. CAPTCHA का उपयोग करें
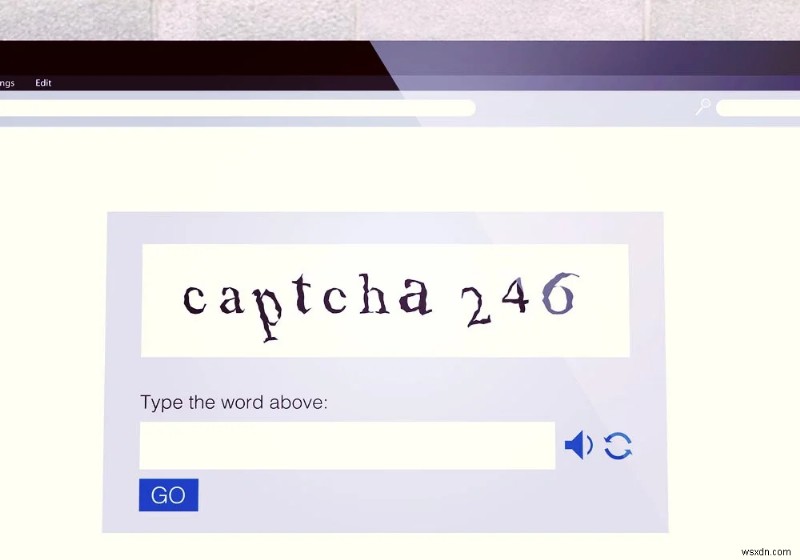
इंटरनेट पर, हम सभी CAPTCHA देखने के आदी हो गए हैं। किसी को भी यह समझने की कोशिश करना पसंद नहीं है कि ऐसा लगता है जैसे इसे दो साल के बच्चे ने खरोंचा हो, फिर भी CAPTCHA जैसे समाधान स्वचालित बॉट्स को बेकार बना देते हैं। ब्रूट फोर्स हमलों को रोकने के तरीके पर काम करते समय, पुराने जमाने का कैप्चा अभी भी आपको हैकर्स को रोकने में मदद कर सकता है।
भले ही हैकर्स इस सुरक्षा उपाय को दरकिनार करने के लिए ऑप्टिकल कैरेक्टर रिकग्निशन सॉफ्टवेयर का उपयोग करने लगे हैं, एक जनरेट की गई छवि पर एक शब्द या बिल्लियों की संख्या दर्ज करने की सरल आवश्यकता बॉट्स के खिलाफ काफी प्रभावी है।
5. लॉगिन को एक विशिष्ट आईपी पते या आईपी पते की रेंज तक सीमित करें
यदि आप केवल एक विशिष्ट आईपी पते या रेंज से एक्सेस देते हैं, तो ब्रूट फोर्स हमलावरों को उस बाधा को पार करके एक्सेस प्राप्त करने के लिए अतिरिक्त मेहनत करनी होगी।
यह आपकी सबसे संवेदनशील जानकारी के चारों ओर एक सुरक्षा बाड़ लगाने जैसा है, और जो कोई भी सही आईपी पते से नहीं आता उसे एक्सेस से वंचित कर दिया जाता है। आप एक रिमोट एक्सेस पोर्ट को एक स्थिर आईपी पता निर्दिष्ट करके ऐसा कर सकते हैं। यदि आपके पास एक नहीं है तो आप स्थिर आईपी पते के बजाय वीपीएन का उपयोग कर सकते हैं।
6. टू-फैक्टर ऑथेंटिकेशन (2FA) का उपयोग करें
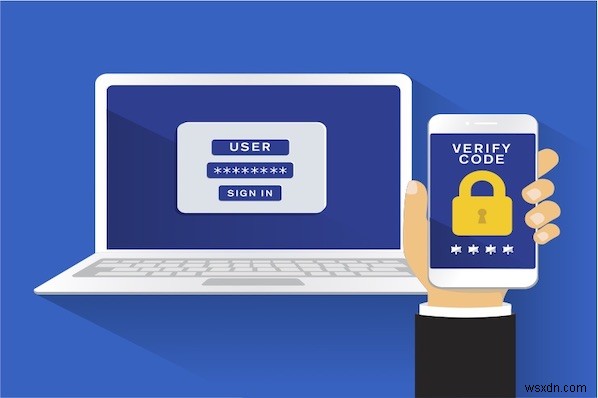
कई लोग टू-फैक्टर ऑथेंटिकेशन को ब्रूट फोर्स हमलों के खिलाफ रक्षा की पहली पंक्ति मानते हैं। ब्रूट फोर्स हमलों को रोकने के तरीके के तहत यह एक अत्यधिक अनुशंसित कदम है और जब ऐसा समाधान लागू किया जाता है तो डेटा उल्लंघन का जोखिम काफी कम हो जाता है।
2FA की खूबी यह है कि अकेला पासवर्ड पर्याप्त नहीं है। एक हमलावर को आपके स्मार्टफोन या ईमेल क्लाइंट तक पहुंच की आवश्यकता होगी, भले ही उन्होंने पासवर्ड क्रैक कर लिया हो। कुछ दृढ़ हमलावर उस बाधा को भेदने की कोशिश कर सकते हैं, लेकिन अधिकांश मुड़कर एक आसान शिकार की तलाश करेंगे।
7. अपने सर्वर लॉग पर नजर रखें
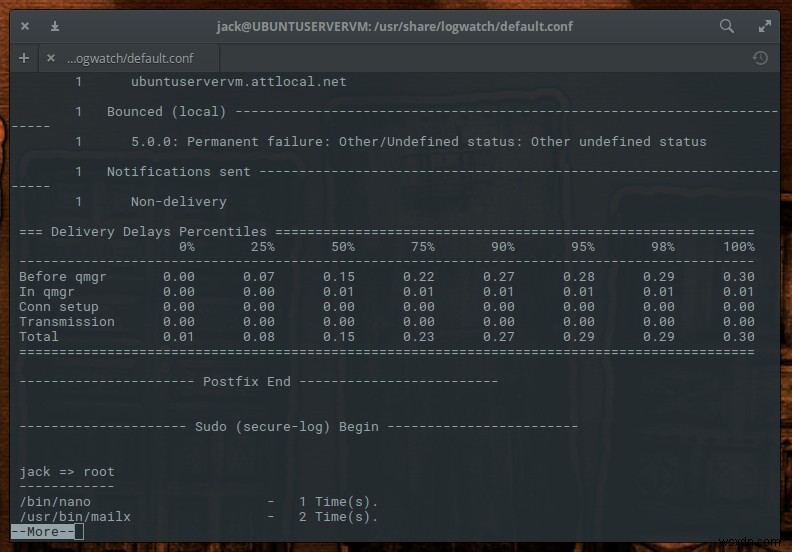
अपनी लॉग फ़ाइलों को अच्छी तरह से जांचना सुनिश्चित करें। लॉग फ़ाइलें सिस्टम रखरखाव के लिए महत्वपूर्ण हैं, जैसा कि प्रशासक अच्छी तरह से जानते हैं। लॉगवॉच (Logwatch) जैसे लॉग मैनेजमेंट सॉफ्टवेयर आपको दैनिक ऑडिट चलाने और स्वचालित रूप से दैनिक रिपोर्ट उत्पन्न करने दे सकते हैं।
बोनस: सिसट्वीक एंटीवायरस, रीयल-टाइम मैलवेयर का पता लगाने वाला ऐप
उपरोक्त विधियां ब्रूट फोर्स हमलों को रोकने के लिए विशेषज्ञों द्वारा अनुशंसित हैं और कई लोगों द्वारा लागू की गई हैं। लेकिन उन मामलों में जहां एक घुसपैठिया आपके सिस्टम में मैलवेयर डालने में कामयाब हो जाता है, तो आपको तत्काल प्रभाव से इसकी पहचान करने और खतरे को खत्म करने के लिए एक शक्तिशाली रीयल-टाइम एंटीवायरस की आवश्यकता होगी। इस उद्देश्य के लिए, मैं सिसट्वीक एंटीवायरस का उपयोग करने का सुझाव देता हूं।
सिसट्वीक एंटीवायरस आपके कंप्यूटर को सभी प्रकार के दुर्भावनापूर्ण हमलों से बचाता है और रीयल-टाइम सुरक्षा प्रदान करता है। इसमें स्टॉपऑलएड्स (StopAllAds) ब्राउज़र प्लगइन भी शामिल है, जो अवांछित विज्ञापनों को फ़िल्टर करता है और मैलवेयर और अन्य प्रकार के दुर्भावनापूर्ण सॉफ़्टवेयर को डाउनलोड या एक्सेस होने से रोककर कंप्यूटर की सुरक्षा करता है। सिसट्वीक एंटीवायरस आपके कंप्यूटर को शोषण से 24/7, साल के 365 दिन सुरक्षित रखता है। यह सभी सुरक्षा आवश्यकताओं के लिए वन-स्टॉप-शॉप के रूप में कार्य करके कंप्यूटर के वर्तमान प्रदर्शन को बढ़ाता है।
- रीयल-टाइम सुरक्षा। सिसट्वीक एंटीवायरस उन कुछ एंटीवायरस प्रोग्रामों में से एक है जो इस आधार पर संभावित खतरों/ऐप्स का पता लगा सकते हैं कि वे आपके कंप्यूटर पर कैसे व्यवहार करते हैं।
- उपयोग में काफी आसान। यह प्रोग्राम एक सरल यूजर इंटरफेस प्रदान करता है जिसे आपके परिवार में हर कोई उपयोग कर सकता है।
- हल्का। सबसे कम सिस्टम संसाधनों का उपयोग करने वाले सॉफ्टवेयर को सर्वश्रेष्ठ माना जाता है क्योंकि यह आपके CPU संसाधनों को ब्लॉक नहीं करेगा।
- सुरक्षित वेब ब्राउज़िंग। यह ऐप एड ब्लॉकर प्लगइन का उपयोग करके इंटरनेट ब्राउज़ करने की अनुमति देता है ताकि इंटरनेट सर्फ करते समय विज्ञापनों को रोका जा सके।
- कंप्यूटर के स्टार्टअप मेनू से अवांछित आइटम हटाएं। उपयोगकर्ता उन स्टार्टअप घटकों को बंद कर सकते हैं जो कंप्यूटर को बूट होने में अधिक समय लेते हैं।
ब्रूट फोर्स हमलों को 7 आसान रणनीतियों से रोकने पर अंतिम शब्द
यदि आप अपने पीसी पर ब्रूट फोर्स हमलों को रोकने के तरीके देख रहे हैं, तो उपरोक्त सूचीबद्ध विधियां सुरक्षा का एक निश्चित स्तर प्राप्त करने और आपके सिस्टम की रक्षा करने में मदद कर सकती हैं। दृढ़ हैकर्स अभी भी इन विभिन्न तरीकों को पार कर सकते हैं और आपको हर समय अपने सिस्टम को अपडेट रखना होगा। जहां तक मैलवेयर का सवाल है, सिसट्वीक एंटीवायरस आपके सिस्टम से हैकर-फ्रेंडली फ़ाइलों को हटाने में महत्वपूर्ण भूमिका निभाता है।
हमें सोशल मीडिया - फेसबुक, इंस्टाग्राम और यूट्यूब पर फॉलो करें। किसी भी प्रश्न या सुझाव के लिए, कृपया नीचे कमेंट सेक्शन में हमें बताएं। हमें आपसे समाधान के साथ वापस जुड़ना अच्छा लगेगा। हम नियमित रूप से टिप्स और ट्रिक्स पोस्ट करते हैं, साथ ही प्रौद्योगिकी से संबंधित आम मुद्दों के जवाब भी देते हैं।
अक्सर पूछे जाने वाले प्रश्न (FAQs)
ब्रूट फोर्स हमलों की रोकथाम क्या है?
ब्रूट-फोर्स हमलों को रोकने की सबसे स्पष्ट तकनीक एक निश्चित संख्या में विफल पासवर्ड प्रयासों के बाद खातों को फ्रीज करना है। अकाउंट लॉकआउट एक निर्धारित समय तक चल सकते हैं, जैसे एक घंटा, या तब तक जब तक कोई एडमिनिस्ट्रेटर मैन्युअल रूप से खातों को अनलॉक न कर दे।
ब्रूट फोर्स लॉगिन हमले के खिलाफ सबसे अच्छी सुरक्षा क्या है?
टू-फैक्टर ऑथेंटिकेशन ब्रूट फोर्स लॉगिन हमलों को रोकने के लिए एक और कुशल बचाव है क्योंकि इसके लिए केवल पासवर्ड से अधिक की आवश्यकता होती है। भले ही दुर्भावनापूर्ण अभिनेताओं को पासवर्ड मिल गया हो, फिर भी उन्हें आपके स्मार्टफोन या ईमेल क्लाइंट तक पहुंच की आवश्यकता होगी। कुछ प्रतिबद्ध हमलावर उस बाधा को पार करने का प्रयास कर सकते हैं, लेकिन अधिकांश मुड़कर एक कम चुनौतीपूर्ण शिकार की तलाश करेंगे।
ब्रूट फोर्स हमलों को रोकने के लिए कौन सी अन्य सुविधाएं लागू की जा सकती हैं?
कॉम्प्लेक्स पासवर्ड, कैप्चा, SSH सेटिंग्स संशोधित करना, और एक विशिष्ट रेंज के आईपी पते से लॉगिन सीमित करना, टू-फैक्टर ऑथेंटिकेशन और निश्चित असफल प्रयासों के बाद खातों को फ्रीज करने के अलावा ब्रूट फोर्स हमलों को रोकने के कुछ तरीके हैं।