अमेरिका में राष्ट्रीय सुरक्षा एजेंसी (NSA) की पहुंच US सर्विस प्रोवाइडर्स जैसे Google, Microsoft, Yahoo, और Facebook के साथ आपके द्वारा संग्रहीत किसी भी डेटा तक है। वे इंटरनेट पर बहने वाले अधिकांश ट्रैफिक की निगरानी भी कर रहे होंगे। हम हाल के लीक और इस महत्वपूर्ण विषय पर चर्चा से PRISM के बारे में महत्वपूर्ण खुलासे को संक्षेप में प्रस्तुत करने का प्रयास करेंगे।
सबसे पहले, एक महत्वपूर्ण अस्वीकरण: यह सारांश पूर्ण या संपूर्ण नहीं होगा। अमेरिकी सरकार ने शिकायत की है कि PRISM की चर्चा में अधूरी जानकारी शामिल है जो इस बात की पूरी तस्वीर नहीं देती कि क्या हो रहा है -- लेकिन हमारे पास बस यही उपलब्ध है। उनकी शिकायतों के बावजूद, अमेरिकी सरकार हमें वह सारी जानकारी नहीं देगी जो हमें एक उचित बहस के लिए चाहिए। वही कानून जो सर्विस प्रोवाइडर्स को डेटा सौंपने के लिए मजबूर करते हैं, उन्हें चुप रहने के लिए भी मजबूर करते हैं। उन्हें यह स्वीकार करने की भी अनुमति नहीं है कि उन्हें डेटा के लिए कोई मांग प्राप्त हुई है।
PRISM बनाम अपस्ट्रीम सर्विलांस
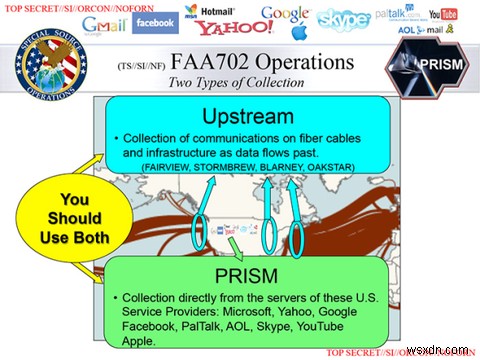
एडवर्ड स्नोडेन द्वारा लीक किए गए एक आंतरिक US नेशनल सिक्योरिटी एजेंसी स्लाइडशो के अनुसार, PRISM NSA द्वारा उपयोग किया जाने वाला एकमात्र इंटरनेट सर्विलांस टूल नहीं है।
एक लीक स्लाइड मामले को स्पष्ट करती है। इसमें कहा गया है कि PRISM "[कुछ] US सर्विस प्रोवाइडर्स के सर्वरों से सीधा संग्रह" है।
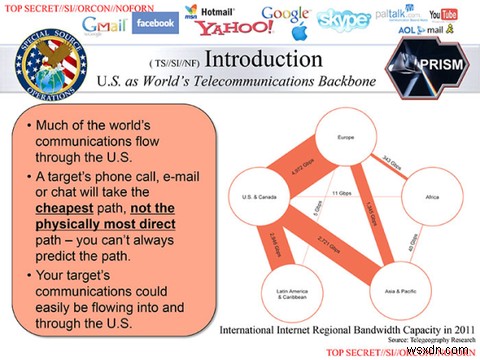
अन्य प्रोग्राम -- कोडनेम FAIRVIEW, STORMBREW, BLARNEY, और OAKSTAR -- अलग तरह से काम करते हैं। इन प्रोग्राम्स में सभी ट्रैफिक को एकत्र करना शामिल है, या तो अंडरसी फाइबर ऑप्टिक केबल्स को टैप करके या USA में स्थित इंटरनेट राउटर्स और गेटवे के माध्यम से यात्रा करने वाले ट्रैफिक को कैप्चर करके। लंबे समय से यह ज्ञात है कि NSA के इंटरनेट सर्विस प्रोवाइडर्स और रूटिंग कंपनियों में गुप्त कमरे हैं जहां वे बहने वाले डेटा को रोक और मॉनिटर कर सकते हैं। सैन फ्रांसिस्को में AT&T कार्यालय में कमरा 641A पहला ऐसा कमरा था जिसके बारे में हम 2006 में वापस जान पाए।
इन अपस्ट्रीम प्रोग्राम्स के तहत, NSA के पास शायद इंटरनेट पर प्रसारित होने वाले अधिकांश डेटा को कैप्चर करने की क्षमता है। वे यूटा में एक विशाल डेटा सेंटर बना रहे हैं, संभवतः इस सभी डेटा को स्टोर और विश्लेषण करने के लिए। ये अपस्ट्रीम प्रोग्राम PRISM की तुलना में बहुत अधिक डेटा कैप्चर कर रहे हैं और कई अधिक लोगों की निगरानी कर रहे हैं।
तो PRISM क्या है?
अपस्ट्रीम सर्विलांस इंटरनेट पर बहने वाले डेटा को कैप्चर करता है, लेकिन यह डेटा अक्सर अधूरा होता है अगर एन्क्रिप्शन का उपयोग किया जाता है। उदाहरण के लिए, NSA स्काइप ट्रैफिक डेटा को इंटरसेप्ट और डिकोड नहीं कर सकता -- स्काइप ट्रैफिक डेटा एन्क्रिप्टेड है इसलिए कोई भी ट्रांजिट में इस पर नजर नहीं रख सकता। NSA आपके गूगल सर्च नहीं देख सकता अगर आप लॉग इन हैं, क्योंकि वह भी एन्क्रिप्टेड HTTPS कनेक्शन पर भेजा जाता है।
NSA यह डेटा चाहता है और, FISA के तहत, किसी भी कंपनी को डेटा सौंपने के लिए एक गुप्त अदालत के आदेश से मजबूर करने में सक्षम है जिसे "रबर स्टैम्प कोर्ट" कहा जा रहा है क्योंकि उन्होंने पिछले तीन वर्षों में किसी भी अमेरिकी सरकारी सर्विलांस अनुरोध को अस्वीकार नहीं किया है। यह पहले से ही हो रहा है, और NSA USA में किसी भी सर्विस प्रोवाइडर के पास जा सकता है और डेटा सौंपने की मांग कर सकता है। सर्विस प्रोवाइडर्स जिन्होंने इन अनुरोधों को असंवैधानिक बताकर लड़ा है -- याहू ऐसा करने के लिए उल्लेखनीय है -- गुप्त अदालतों में हार गए हैं। यहां तक कि PRISM के तहत सूचीबद्ध नहीं किए गए सर्विस प्रोवाइडर्स भी मांग होने पर डेटा सौंप रहे हैं।
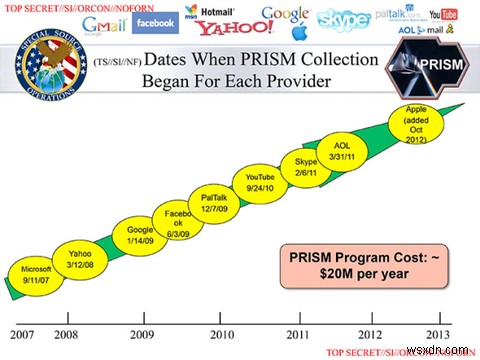
PRISM किसी प्रकार की प्रणाली है जो NSA एजेंटों को कुछ US-आधारित सर्विस प्रोवाइडर्स के सर्वरों से डेटा "सीधे" एकत्र करने की अनुमति देती है, जिसमें Microsoft, Yahoo, Google, Facebook, PalTalk, AOL, Skype, YouTube, और Apple शामिल हैं। Dropbox को "जल्द आ रहा है" के रूप में सूचीबद्ध किया गया है।
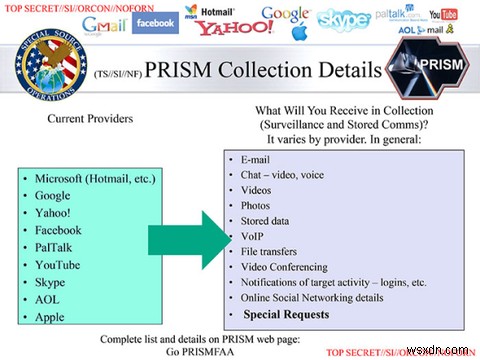
इन स्लाइड्स के जारी होने के बाद, कई कंपनियों ने कहा कि उन्होंने पहले कभी PRISM के बारे में नहीं सुना था और NSA की उनके सर्वरों तक "सीधी पहुंच" नहीं थी। यह संभवतः सच है। हमने अब तक जो सीखा है वह इंगित करता है कि PRISM किसी प्रकार का आंतरिक NSA सिस्टम है जो इन कंपनियों को NSA की डेटा मांगों को सुव्यवस्थित करता है। एक NSA एजेंट संभवतः PRISM सिस्टम के माध्यम से यूजर के डेटा तक पहुंच की मांग करता है -- Gmail, स्काइप कॉल, Google या Bing खोज, या त्वरित संदेश -- और कंपनी को मांग प्राप्त होती है। वे फिर मांगे गए डेटा को एक सुविधाजनक रूप में प्रदान करते हैं, संभवतः किसी प्रकार के पोर्टल के माध्यम से या FTP जैसे मानक प्रोटोकॉल द्वारा NSA के सिस्टम पर अपलोड करके।
यह PRISM से पहले ही चल रहा था और यह संभावना है कि PRISM में शामिल नहीं होने वाले प्रोवाइडर्स पुराने, कम सुव्यवस्थित तरीके से डेटा सौंप रहे हैं। नई प्रणाली NSA एजेंटों को कागजी कार्रवाई भरे बिना डेटा की मांग करने की अनुमति देती है। US FISA अधिनियम के तहत, NSA एक व्यक्ति के फोन, ईमेल, और अन्य कम्युनिकेशन को गुप्त अदालत में जाए बिना और अनुमति मांगे एक सप्ताह तक मॉनिटर कर सकता है, और वे इसे PRISM के माध्यम से कर सकते हैं।
PRISM के तहत कितने लोगों की निगरानी की जाती है?
तो PRISM के तहत कितने लोगों की निगरानी की जा रही है? हम निश्चित रूप से नहीं जानते। हालांकि, संदेह करने का अच्छा कारण है -- अमेरिकी सरकार USA में फोन कंपनियों से सभी फोन कॉल "मेटाडेटा" की मांग कर रही है। उन्होंने एक विशाल डेटाबेस बनाया है जिसमें कौन से फोन नंबर किस अन्य फोन नंबर पर कॉल करते हैं और किस समय। उन्होंने यह भी दावा किया है कि उनके पास सेल फोन का उपयोग करके इन कॉलों के स्थान को संग्रहीत करने का कानूनी अधिकार है, लेकिन तकनीकी बाधाओं के कारण उन्होंने अभी तक ऐसा नहीं किया है। अमेरिकी सरकार अनिवार्य रूप से सभी के फोन कॉल की निगरानी कर रही है -- जरूरी नहीं कि उन सभी को सुन रही हो, लेकिन निश्चित रूप से ट्रैक कर रही है कि आप किसे कॉल कर रहे हैं।
जबकि अमेरिकी सरकार अपस्ट्रीम प्रोग्राम्स के माध्यम से अनिवार्य रूप से सभी के इंटरनेट उपयोग की निगरानी कर रही है, PRISM थोड़ा अधिक लक्षित लगता है। NSA संभवतः अपस्ट्रीम डेटा को देखता है और फिर तय करता है कि PRISM का उपयोग करके किसे अधिक बारीकी से देखना है। हालांकि, हम निश्चित रूप से नहीं जानते। अमेरिकी सरकार कंपनियों को यह खुलासा करने से भी प्रतिबंधित करती है कि उन्हें राष्ट्रीय सुरक्षा पत्र अनुरोध प्राप्त हुआ है, यह खुलासा करना तो दूर कि उन्होंने कितने प्राप्त किए या कितने खातों की निगरानी की जा रही है।
कुछ कंपनियों को अकेले US सरकारी अनुरोधों की कुल संख्या रिपोर्ट करने की अनुमति मिली -- PRISM से संबंधित NSA अनुरोधों से लेकर उचित वारंट के साथ किए गए मानक पुलिस अनुरोधों तक सब कुछ। उदाहरण के लिए, याहू को 1 दिसंबर, 2012 और 31 मई, 2012 के बीच यूजर डेटा के लिए 12,000 से 13,000 अनुरोध प्राप्त हुए। हम नहीं जानते कि इन अनुरोधों द्वारा कितने यूजर अकाउंट कवर किए गए थे या कितने सर्विलांस के लिए किए गए थे बजाय मानक आपराधिक जांच के।
विदेशी बनाम घरेलू लक्ष्य
FISA तकनीकी रूप से सरकार को अमेरिकियों या USA में मौजूद किसी भी व्यक्ति के कम्युनिकेशन की निगरानी करने से प्रतिबंधित करता है। हालांकि, यहां कुछ चिंताएं हैं:
- NSA के पास 51% विश्वास होना चाहिए कि लक्ष्य "विदेशी" है। यह कानून के तहत उनके द्वारा लागू किया जा सकने वाला न्यूनतम संभव मानक है -- और उसके बाद कुछ भी चलता है।
- NSA जानता है कि घरेलू नागरिक इस मानक के तहत जासूसी करते हैं, लेकिन लीक स्लाइड्स में अपने एजेंटों को निर्देश देता है कि यह "चिंता की कोई बात नहीं है।"
- यहां तक कि अगर NSA डेटा एकत्र करने के बाद आश्वस्त हो जाता है कि लक्ष्य विदेशी नहीं है, तो एकत्र किए गए डेटा को हमेशा के लिए रखा जा सकता है। यह सिर्फ एक अलग डेटाबेस में संग्रहीत है।
- NSA "कॉन्टैक्ट चेनिंग" का उपयोग करता है और एक संदिग्ध लक्ष्य के तीन "हॉप्स" के भीतर सभी को लक्षित करता है। उदाहरण के लिए, यदि आपका एक सहकर्मी का एक दोस्त है जिसका लंबे समय से खोया हुआ भाई एक संदिग्ध आतंकवादी है, तो आप NSA सर्विलांस का एक वैध लक्ष्य हैं और आपका डिजिटल जीवन छाना जा सकता है। यहां तक कि अगर आप निर्दोष पाए जाते हैं, तो आपका डेटा सरकारी डेटाबेस में सहेजा जाएगा। शोध ने संकेत दिया है कि आप इंटरनेट पर किसी भी व्यक्ति को किसी अन्य व्यक्ति से औसतन 4.74 हॉप्स, या डिग्री में जोड़ सकते हैं। कई, कई निर्दोष लोग तीन हॉप्स के भीतर पकड़े जाएंगे।
यदि आप USA में नहीं हैं, तो चीजें और भी स्पष्ट हैं। USA के बाहर के लोगों को घुसपैठ सर्विलांस से और भी कम सुरक्षा प्राप्त होती है, और, यहां तक कि निर्दोष पाए जाने पर भी, उनका डेटा एक डेटाबेस में संग्रहीत होता है जिसे अधिक आसानी से एक्सेस किया जा सकता है।
अन्य देशों में समान सर्विलांस प्रोग्राम
PRISM के जवाब में, अन्य देशों के नागरिकों ने आक्रोश व्यक्त किया। जर्मन सरकार अपनी अस्वीकृति व्यक्त करने में विशेष रूप से मुखर थी।
हालांकि, विभिन्न लीक ने प्रदर्शित किया है कि UK, फ्रांस, और यहां तक कि जर्मनी जैसे देशों में भी इसी तरह के गुप्त इंटरनेट-निगरानी कार्यक्रम हैं। यह स्पष्ट है कि अधिकांश विकसित देश संभवतः USA की तरह ही समान चीजें कर रहे हैं, हालांकि वे अभी तक कुकी जार में हाथ डाले पकड़े नहीं गए हैं।
तो हम यहां से कहां जाएं?
मीडिया PRISM पर केंद्रित है, लेकिन यह हालिया NSA लीक से यकीनन कम से कम डरावने खुलासों में से एक है। हां, अमेरिकी सरकार US-आधारित सर्विस प्रोवाइडर्स को केवल एक रबर-स्टैम्प अदालत के गुप्त अदालत आदेश के साथ ग्राहक डेटा सौंपने के लिए मजबूर कर रही है। उन्होंने ऐसे अनुरोधों को सुव्यवस्थित करने के लिए एक प्रणाली भी बनाई है, जिससे बड़ी संख्या में लोगों पर जासूसी करना आसान हो गया है। हालांकि, PRISM कम से कम विशिष्ट खातों पर लक्षित लगता है। अन्य सर्विलांस प्रोग्राम सीधे इंटरनेट की रीढ़ में टैप करते हैं और बहने वाले डेटा की निगरानी करते हैं -- भले ही कम्युनिकेशन एन्क्रिप्टेड हो, वे कम से कम बता सकते हैं कि आप किन वेबसाइटों के साथ संचार कर रहे हैं।
जैसे-जैसे स्टोरेज सस्ता होता जाता है, नए विशाल डेटा केंद्र बनते हैं, और FISA और पैट्रियट एक्ट जैसे कानून और भी ढीले होते जाते हैं और सरकारी सर्विलांस को और अधिक व्यापक पैमाने पर अधिकृत करते हैं, भविष्य में PRISM के विस्तार की चिंता है। क्या PRISM एक ऐसे प्रोग्राम में विकसित होगा जो US सर्विस प्रोवाइडर्स से सभी ग्राहक डेटा को अमेरिकी सरकार को सौंपने की मांग करेगा ताकि उसे एक विशाल डेटाबेस में रखा जाए, जैसे वे पहले से ही फोन कंपनियों से सभी फोन कॉल रिकॉर्ड सौंपने की मांग करते हैं, और इंटरनेट कम्युनिकेशन कंपनियों को उन्हें बहने वाले सभी डेटा की निगरानी करने की अनुमति देते हैं?
अब जब लीक ने USA और शेष विश्व के नागरिकों को सूचित कर दिया है कि गुप्त रूप से क्या चल रहा था, शायद हम सभी इस बारे में चर्चा शुरू कर सकते हैं कि लोकतांत्रिक समाज में किस तरह का सर्विलांस स्वीकार्य है। अगर लोग सहमत हैं कि ऐसा सर्विलांस आवश्यक है, तो यह एक बात है -- लेकिन यह बिल्कुल दूसरी बात है कि ऐसे सर्विलांस प्रोग्राम्स को सरकारों द्वारा गुप्त रूप से स्थापित किया जाए और उनके नागरिकों पर बिना किसी बहस या यहां तक कि उनके अस्तित्व की स्वीकृति के बिना थोप दिया जाए। अमेरिकी सरकार अपने सर्विलांस प्रोग्राम्स को सही ठहराने वाली अदालती राय को गुप्त रखने के लिए लड़ रही है -- सर्विलांस प्रोग्राम्स कानूनों की गुप्त व्याख्याओं के तहत हो रहे हैं जिन्हें औसत नागरिकों को जानने की अनुमति नहीं है। लोकतंत्र चलाने का यह कोई तरीका नहीं है।
सर्विलांस का उपयोग सभी के खिलाफ भी किया जा सकता है। कानून इतने जटिल हो गए हैं कि अक्सर कहा जाता है कि औसत अमेरिकी प्रति दिन तीन गुंडागर्दी करता है। सेलफोन अनलॉक करने से लेकर iPad जेलब्रेक करने तक, वेबसाइट की सेवा की शर्तों का उल्लंघन करना तकनीकी रूप से एक गुंडागर्दी है जिसके लिए USA में आपको दोषी ठहराया और जेल में डाला जा सकता है।
आप PRISM के बारे में क्या सोचते हैं? क्या आप उन लोगों में से हैं जो इससे परेशान नहीं हैं? या हमने कुछ विशेष रूप से महत्वपूर्ण याद किया? नीचे टिप्पणी करें और चर्चा में शामिल हों!