कैम्ब्रिज एनालिटिका द्वारा फेसबुक उपयोगकर्ताओं के डेटा के दुरुपयोग ने दुनिया भर के लाखों लोगों का ध्यान आकर्षित किया। इसने लोगों को पहले से कहीं अधिक डेटा गोपनीयता और डेटा सुरक्षा के महत्व का एहसास कराया। लोगों में डेटा गोपनीयता और सुरक्षा के बारे में बढ़ती जांच के साथ चिंता बढ़ने के साथ। यूरोपीय संघ को बड़ा धन्यवाद जिन्होंने इस मुद्दे को महसूस किया कि संगठन ग्राहकों के व्यक्तिगत डेटा को कैसे स्टोर, प्रोसेस, विश्लेषण और उपयोग करते हैं और एक मजबूत विनियमन - GDPR बनाया जो ग्राहक डेटा की सुरक्षा के लिए सख्त नए नियम निर्धारित करता है।
तो, यह विनियमन क्या कहता है, आइए इस लेख में पता करें।
GDPR क्या है?
GDPR या जनरल डेटा प्रोटेक्शन रेगुलेशन (General Data Protection Regulation), यूरोपीय संघ का कानून है जो किसी भी कंपनी को प्रभावित कर सकता है जो EU नागरिकों के लिए डेटा रखती है या प्रोसेस करती है। यह व्यवसायों के लिए लेनदेन के दौरान EU सदस्य राज्यों के भीतर EU नागरिकों के व्यक्तिगत डेटा की सुरक्षा के लिए प्रावधान बनाने के लिए तैयार किया गया है।
पिछले कुछ महीनों में डेटा मुद्दे प्रमुख समाचार रहे हैं, प्रमुख टेक दिग्गज खराब डेटा प्रबंधन और सुरक्षा के लिए आलोचना के घेरे में आ रहे हैं। GDPR कंपनियों को नागरिकों के व्यक्तिगत डेटा की उचित तरीके से देखभाल और संचालन करने के लिए मजबूर करता है। इसलिए, यह सुनिश्चित करता है कि वे डेटा का उपयोग जिस तरह से करते हैं, वह सार्वजनिक अपेक्षाओं और गोपनीयता के अनुरूप है। इस कानून के तहत, संगठनों को केवल वही डेटा रखना और प्रोसेस करना होगा जो बिल्कुल आवश्यक है।
GDPR का उद्देश्य डेटा गोपनीयता की रक्षा करना है जिसमें शामिल हैं:
नाम, पता, ID नंबर, संपर्क विवरण आदि जैसी बुनियादी जानकारी।
- बायोमेट्रिक डेटा
- नस्लीय/जातीय डेटा
- राजनीतिक राय
- वेब डेटा जैसे स्थान, IP पता, कुकी डेटा आदि।
हालांकि GDPR 25 मई, 2018 को लागू होगा, लेकिन यह विचार अप्रैल 2016 में दो साल पहले अस्तित्व में आया था।
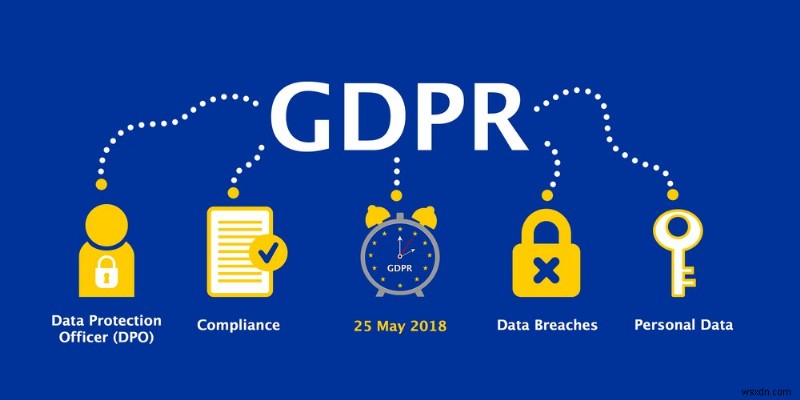
GDPR के अनुसार, व्यक्तिगत डेटा होना चाहिए:
- निष्पक्ष और पारदर्शी तरीके से प्रोसेस किया गया, ग्राहक को अच्छी तरह से पता होना चाहिए कि उसका डेटा कैसे उपयोग किया जाता है या किया जाएगा।
- विशिष्ट और वैध उद्देश्य के लिए ही रिकॉर्ड किया गया।
- सटीक रूप से बनाए रखा गया, अपडेट किया गया और केवल जहां आवश्यक हो वहां उपयोग किया गया।
- ऐसे तरीके से तैयार और संचालित किया गया जो डेटा सुरक्षा सुनिश्चित करता हो।
यह भी पढ़ें: 5 डॉक्यूमेंट्री जो आपको ऑनलाइन अधिक सुरक्षित होने के लिए प्रेरित करती हैं
GDPR की आवश्यकता क्यों है?
GDPR का मसौदा तैयार करने के पीछे कारण यूरोपीय संघ की इच्छा है कि डेटा गोपनीयता और डेटा सुरक्षा कानून को एक पंक्ति में लाया जाए। जैसे लोगों के डेटा का उपयोग विशेष रूप से अमेज़ॅन, फेसबुक, गूगल, ट्विटर जैसे प्लेटफॉर्म द्वारा किया जाता है जो उपयोगकर्ताओं को एडवेयर से भर देते हैं जब तक ये टेक दिग्गज उनकी जानकारी उन्हें बेच रहे हैं। इस तरह की विशाल अनुमति देने के खतरनाक परिणाम कैम्ब्रिज एनालिटिका मामले में स्पष्ट रूप से दिखाए गए थे, जहां लाखों प्रोफाइल को 2016 के अमेरिकी राष्ट्रपति चुनावों को प्रभावित करने के लिए काटा गया था।
अगला कारण उन डेटा मुद्दों को सुधारना है जो इंटरनेट और क्लाउड इन प्लेटफॉर्म को जनता के व्यक्तिगत डेटा का उपयोग और दुरुपयोग करने की अनुमति दे रहे हैं।
किस प्रकार की कंपनियां इस विनियमन के अंतर्गत आती हैं?
- कोई भी कंपनी जो EU राज्यों के भीतर EU नागरिक डेटा को स्टोर या नियंत्रित करती है।
- कोई फर्क नहीं पड़ता अगर कंपनी EU की सीमाओं में नहीं है, भले ही कंपनी के यूरोपीय ग्राहक हों और वह किसी भी तरीके से उनका डेटा स्टोर करती हो। वह विशेष कंपनी भी GDPR के तहत उत्तरदायी होगी।
- 250 से अधिक कर्मचारियों वाली कंपनी।
- 250 से कम सदस्य, लेकिन इसका डेटा प्रोसेसिंग सिस्टम डेटा विषय को प्रभावित करता है, या यूरोपीय निवासियों के बारे में संवेदनशील जानकारी शामिल करता है।
इसका मूल अर्थ है, लगभग हर कंपनी को GDPR को अपने कॉर्पोरेट लक्ष्यों और विनियमों में सर्वोच्च प्राथमिकता मानना होगा।
संगठनों के लिए GDPR का क्या अर्थ है?
कोई भी संगठन जो EU नागरिकों के डेटा को रखता है और उपयोग करता है, इस कानून के तहत नए नियमों का पालन करने के लिए बाध्य है, चाहे कंपनी कहीं भी स्थित हो। अब तक कंपनियां विभिन्न माध्यमों से डेटा जमा करके उसका खनन करती थीं। लेकिन यह अब बंद हो जाएगा। वे सभी संगठन जो उपयोगकर्ताओं के ऑनलाइन व्यवहार को ट्रैक करके उनके डेटा का उपयोग करते हैं, उन्हें उपयोगकर्ता के अनुकूल भाषा में ग्राहकों से सहमति लेनी होगी और वे इस डेटा सेट का उपयोग सीमित समय तक कर सकते हैं।
एक आम आदमी के लिए इसका क्या अर्थ है?
चूंकि संगठनों के लिए अपने उपयोगकर्ताओं की सहमति लेना अनिवार्य है, इससे पहले कि वे उनकी व्यक्तिगत जानकारी में झांकें। उपयोगकर्ता बार-बार चेतावनियों और सहमति अनुरोधों का सामना करेंगे। यह एक सामूहिक प्रयास है, इसलिए उपयोगकर्ताओं को भी सलाह दी जाती है कि वे कम से कम एक बार नियमों और शर्तों को पढ़ें।
व्यवसायों को क्या बदलाव लागू करने होंगे?
जनरल डेटा प्रोटेक्शन रेगुलेशन के आने के कारण, कंपनियों को व्यक्तिगत डेटा को व्यक्ति की सहमति से स्टोर और प्रोसेस करने के लिए विभिन्न दृष्टिकोण अपनाने होंगे।
- सुनिश्चित करें कि आपके सभी संवेदनशील डेटा को स्टोर करने के लिए एक सुरक्षित स्थान है। सुनिश्चित करें कि डेटा सटीक और गोपनीय है। जब भी आवश्यक हो उपलब्ध, अच्छी तरह से एन्क्रिप्टेड और बैकअप लिया गया।
- याद रखें कि आपके आपूर्तिकर्ता भी GDPR अनुपालन हैं। डेटा प्रोसेस करने के लिए आप जिस भी सेवा प्रदाता का उपयोग करते हैं, उसे GDPR मानकों का पालन करना होगा।
- सूचना आयुक्त कार्यालय (ISO) को रिपोर्ट करें यदि कोई डेटा उल्लंघन होता है, तो इसकी सूचना 72 घंटे के भीतर दी जानी चाहिए। आपको बस एक स्पर्श प्रक्रिया की आवश्यकता है जो डेटा उल्लंघनों का तुरंत पता लगा सके और प्रतिक्रिया दे सके।
- अपडेट रहें, क्योंकि बहुत सारे प्रश्न उठेंगे, क्योंकि लोग अपने डेटा गोपनीयता अधिकारों के बारे में अधिक जागरूक होंगे। वे पूछताछ कर सकते हैं कि आप कौन सा डेटा रख रहे हैं और उपयोग कर रहे हैं, इसलिए आपको उन अनुरोधों के प्रति बहुत ग्रहणशील होने की आवश्यकता है।
- आपको एक DPO नियुक्त करने की आवश्यकता होगी जो हितों के टकराव के बिना PII की सुरक्षा सुनिश्चित कर सके। संगठन के आधार पर, पूर्णकालिक DPO नियुक्त करना आवश्यक नहीं है। आप एक वर्चुअल DPO भी नियुक्त कर सकते हैं जो सलाहकार के रूप में कार्य कर सके और जब आपको आवश्यकता हो तब काम कर सके।
- आपको GDPR आवश्यकताओं के साथ संरेखित एक संशोधित और अद्यतन डेटा सुरक्षा योजना बनाने की आवश्यकता है।
- छोटी कंपनियां दूसरों की तुलना में GDPR से काफी अधिक प्रभावित हो सकती हैं। उनके पास GDPR आवश्यकताओं को पूरा करने के लिए उचित संसाधन नहीं हो सकते हैं - बाहरी संसाधन, सलाहकार और तकनीकी विशेषज्ञ प्रक्रिया के माध्यम से और न्यूनतम आंतरिक व्यवधान के लिए उनके लिए बहुत मददगार हो सकते हैं।
- GDPR पूर्ण पारदर्शिता मांगता है। इसलिए उपयोगकर्ता कभी भी अपने डेटा को मिटाने के लिए कह सकते हैं, (यानी भुलाए जाने का अधिकार)। डेटा के साथ सुधार कर सकते हैं और एक औपचारिक संरचना का पालन करके अपने डेटा को नियंत्रित भी कर सकते हैं। और अगर डेटा उल्लंघन होता है, तो उन्हें जल्द से जल्द सूचित किया जाना चाहिए।
यह भी पढ़ें: 7 रुझान जो अधिक साइबर हमलों को आमंत्रित कर सकते हैं
प्रौद्योगिकी व्यवसायों को GDPR अनुपालन बनने में कैसे मदद कर सकती है?
GDPR के आगमन के साथ, कंपनियों को डेटा को उल्लंघन से बचाने, जोखिम प्रबंधन और अनुपालन के लिए संसाधन समर्पित करने चाहिए। भले ही आपकी कंपनी EU में नहीं है, GDPR EU नागरिकों के सभी डेटा को कवर करता है, यदि आपकी कंपनी उस डेटा को संभालती है, तो उसे विनियमन का पालन करना होगा। प्रोसेस और हैंडल किए जा रहे डेटा की अत्यधिक मात्रा के कारण, इस विनियमन को इतिहास के सबसे महंगे विनियमन में से एक माना जाता है। कंपनियों के लिए GDPR कानून के तहत नीतियों और प्रक्रियाओं को स्पष्ट रूप से परिभाषित करना और पूरा करना अनिवार्य है ताकि वे अनुपालन बन सकें। इसलिए संगठनों को इस कानून के लागू होने से पहले अपनी कमर कस लेनी चाहिए अन्यथा वैश्विक राजस्व के आधार पर संभावित 4% जुर्माना या €20 मिलियन (जो भी राशि अधिक होगी) लगाया जाएगा।
नीचे कुछ बेहतरीन प्रौद्योगिकियां दी गई हैं जो कंपनियों को GDPR की मांग को पूरा करने में मदद कर सकती हैं।
डेटा प्रबंधन और सुरक्षा
किसी कंपनी के डेटा की रक्षा का अर्थ है अनधिकृत पहुंच को प्रतिबंधित करना। डेटा उल्लंघन की संभावना है भले ही उसका स्थान सार्वजनिक हो, इसलिए घुसपैठियों को उल्लंघन से रोकने की दिशा में प्रारंभिक कदम उस स्थान की रक्षा करना है जहां डेटा संग्रहीत है। डेटा को सुरक्षित करने के लिए, कुछ एल्गोरिदम के साथ इसे एन्क्रिप्ट करके डेटा उल्लंघन के खिलाफ एक दीवार बनाना आवश्यक है। क्लाउड कंप्यूटिंग को अपनाने के बाद से, संगठन इस विचार पर विचार कर सकते हैं कि उनका डेटा अच्छी तरह से संरक्षित है और किसी भी भौतिक क्षति से परे है। एन्क्रिप्टेड डेटा डेटा सुरक्षा अधिकारी की आवश्यकता को समाप्त करता है जो इस पर नजर रखे, क्योंकि डेटा को पढ़ने, संपादित करने और प्रबंधित करने के लिए एक डिक्रिप्शन कुंजी प्रदान की जानी चाहिए। सुरक्षा माध्यमों के अलावा, संगठनों को सूचना ऑडिट बनाए रखने की आवश्यकता है ताकि डेटा के लेनदेन की निगरानी की जा सके जैसे यह कहां से आया, यह डेटाबेस में कितने समय तक बना रहा और इसे कैसे साझा किया गया, इस प्रकार बेहतर डेटा प्रबंधन के लिए लेखांकन।
ब्लॉकचेन
यह पिछले कुछ वर्षों के लिए सबसे उभरती प्रौद्योगिकियों में से एक है, जो निश्चित रूप से बहुत शक्ति रखती है और समय के साथ अपनी योग्यता साबित कर चुकी है। ब्लॉकचेन वितरित लेजर में डेटा स्टोरेज को सक्षम बनाता है, जहां इसे क्रिप्टोग्राफी द्वारा एन्क्रिप्टेड रखा जाता है। वितरित लेजर में डेटा संग्रहीत करने का अर्थ है विभिन्न भौगोलिक स्थानों और लोगों के बीच डेटा को विकेंद्रीकृत करना जो साइबर हमले के मामले में "गवाह" के रूप में कार्य करते हैं। इन लेजर में संग्रहीत डेटा अपरिवर्तनीय है यानी इसे संपादित या हटाया नहीं जा सकता। यह एक सफल हमले की संभावना को लगभग शून्य कर देता है क्योंकि प्रत्येक वितरित प्रति पर एक साथ हमला किया जाना चाहिए।
API-सक्षम प्लेटफॉर्म
हर संगठन को सामग्री अधिग्रहण के लिए सहमति एकत्र करने और उपयोगकर्ताओं को डेटा एक्सेस के नियमों के बारे में सूचित करने के नियमों को अपनाने के लिए API प्रबंधन आर्किटेक्चर पर ध्यान केंद्रित करना चाहिए। यह एक तेज और सस्ता प्लेटफॉर्म है, क्योंकि यह एक डेवलपर द्वारा प्रौद्योगिकी को संगठन से जोड़ने के लिए आवश्यक समय की मात्रा को कम करता है।
GDPR टेक उद्योग को कैसे प्रभावित करेगा?
टेक उद्योगों के अनुसार, GDPR "इतिहास में सबसे विनाशकारी अनुपालन चुनौती" है। GDPR उपयोगकर्ता डेटा को इकट्ठा करने और उपयोग करने की प्रणाली को बदलने के लिए तैयार है। विभिन्न टेक कंपनियों को GDPR अनुपालन के लिए तैयार होने की चुनौतियों का सामना करना पड़ेगा। उन सभी कंपनियों के लिए प्रमुख चुनौती जो हाल ही में उपयोगकर्ता जानकारी में हेरफेर कर रही हैं, उपयोगकर्ता के सभी "व्यक्तिगत डेटा" का दस्तावेजीकरण करना है। कुछ दिशानिर्देश हैं जो दर्शाते हैं कि "व्यक्तिगत डेटा" के तहत क्या-क्या वर्गीकृत किया जाना है। कंपनियों को डेटा को डाउनलोड करने योग्य प्रारूप में सौंपना होगा या अनुरोध पर इसे हटाना होगा। इस पूरी प्रक्रिया में कंपनियों द्वारा अधिक कर्मचारियों को नियुक्त करने की आवश्यकता होगी जो बिल्कुल सस्ता नहीं होगा। क्लाउड कंप्यूटिंग कंपनियां सबसे बुरी तरह प्रभावित होने वाली हैं क्योंकि उपयोगकर्ता अपने संपूर्ण डेटा को हटाने के लिए कह सकते हैं, जो क्लाउड स्टोरेज प्रदाता के लिए एक समस्या होगी जो अन्य कंपनियों की ओर से डेटा होस्ट और स्टोर करती है।
केवल कुछ कंपनियों ने डेटा गोपनीयता अनुपालन के लिए तत्परता की सूचना दी है, बाकी को एक बनने के लिए भाग्य खर्च करना होगा।
GDPR और सोशल मीडिया
फेसबुक जो फोटो शेयरिंग प्लेटफॉर्म "इंस्टाग्राम" का मालिक है, जल्द ही एक टूल लॉन्च करने वाला है जो उपयोगकर्ताओं को अपना व्यक्तिगत डेटा डाउनलोड करने में मदद करेगा जिसमें फोटो, वीडियो और संदेश शामिल होंगे। जैसा कि यह EU GDPR की तैयारी करता है, यह टूल उपयोगकर्ताओं को यह पता लगाने में मदद करेगा कि वे इंस्टाग्राम के साथ क्या जानकारी साझा करते हैं। रिपोर्ट के अनुसार, इंस्टाग्राम के प्रवक्ता ने कहा, "हम एक नया डेटा पोर्टेबिलिटी टूल बना रहे हैं। आप जल्द ही इंस्टाग्राम पर आपके द्वारा साझा की गई चीजों की एक प्रति डाउनलोड कर सकेंगे, जिसमें आपके फोटो, वीडियो और संदेश शामिल हैं।"
चूंकि GDPR का उद्देश्य ग्राहकों को यह अधिकार देना है कि - वे डेटा को हटाने की मांग कर सकते हैं, या भविष्य के डेटा संग्रह से ऑप्ट आउट कर सकते हैं, या उनके द्वारा उपयोग किए जा रहे डेटा की प्रति मांग सकते हैं ताकि इसे विभिन्न प्लेटफॉर्म पर अग्रेषित किया जा सके। टूल, इसकी विशेषताओं के बारे में जल्द ही अधिक विवरण होंगे। लेकिन अभी के लिए यह आपको इंस्टाग्राम के साथ साझा की गई चीजों को डाउनलोड और निर्यात करने की अनुमति देगा।

यह भी पढ़ें: क्या साइबर सुरक्षा सुधर रही है या बदतर होती जा रही है?
आगे की ओर देखते हुए:
संगठनों के लिए संदेश है कि आप अपने डेटाबेस के बारे में जागरूक रहें जैसे आपकी संवेदनशील जानकारी या डेटा कहां संग्रहीत है, किसके पास इसकी पहुंच है, और किसके पास इसकी पहुंच होनी चाहिए - हालांकि यह एक महत्वपूर्ण मुद्दा बन जाएगा।
सभी मध्यम और बड़े आकार के संगठनों को मई 2018 तक GDPR अनुपालन के लिए तैयार रहने की आवश्यकता है। इसके अलावा, GDPR संगठनों को अपनी सुरक्षा क्षमताओं को अपग्रेड करने का एक शानदार अवसर प्रदान करता है। हालांकि यह विभिन्न व्यावसायिक संगठनों की मानसिकता को बदल सकता है क्योंकि अब तक वे अपने डेटा को एक संपत्ति के रूप में मानते थे और बिना किसी नियम के इसका खनन कर रहे थे लेकिन अब से इन संगठनों को अपने संचित डेटा और डेटा प्रवाह के बारे में बहुत अधिक विस्तृत होना होगा।