किसी पर भरोसा मत करो। यह कभी केवल पागल लोग कहते थे, लेकिन फिर रास्ते में कुछ हुआ। हम जागरूक हुए। हमने सीखा कि लोग टेलीफोन की पार्टी लाइन पर सुन सकते हैं, इसलिए हमने निजी लाइन के लिए अतिरिक्त भुगतान किया। फिर हम जानते थे कि हमारे बच्चे या माता-पिता दीवार पर लगे फोन पर हमारी बातें सुन सकते हैं, इसलिए हमने अपने घर के लिए कई लाइनें लीं। फिर अचानक हमें सेलफोन मिल गया और हम जहां चाहें वहां अपने निजी फोन रख सकते थे। पूरी गोपनीयता! या ऐसा हमने सोचा, क्योंकि हमारे शब्द और सूचना हवा में उड़ रहे थे। पहले वारंटलेस वायरटैपिंग की बात आई, फिर समाचार पत्रों, वकीलों, बीमाकर्ताओं और अन्य के आपके कम्युनिकेशन हैक करने की बात, अब आगे कौन? हम इसे कैसे रोकें? दुर्भाग्य से, कानून बहुत बाद में आते हैं, इसलिए आपको अभी कुछ उपाय करने होंगे। यहीं हम देखते हैं कि अपने स्मार्टफोन कम्युनिकेशन को कैसे सुरक्षित करें ताकि आपकी जानकारी चेरी-पिक करना बहुत कठिन हो जाए।
कम्युनिकेशन का माध्यम बदलें
मार्शल मैक्लुहन को पैराफ्रेश करते हुए, माध्यम ही वारंट का प्रकार है। आमतौर पर संचार का जितना पुराना रूप, उतनी अधिक कानूनी सुरक्षा उसमें होती है। इलेक्ट्रॉनिक फ्रंटियर फाउंडेशन के अनुसार, "...2007 की वायरटैप रिपोर्ट में केवल 20 अदालती आदेश मौखिक अवरोधन को अधिकृत करने वाले बताए गए, जबकि 1,998 आदेश 'वायर कम्युनिकेशन' या वॉयस कम्युनिकेशन की वायरटैपिंग को अधिकृत करते थे।" यह संयुक्त राज्य अमेरिका में है। पत्र मेल (स्नेल मेल) की सामग्री भी अत्यधिक कानूनी रूप से संरक्षित है, हालांकि कोई भी लिफाफा पढ़ सकता है, और यूएस पोस्टल सर्विस भी उस जानकारी को ट्रैक करती है। लैंडलाइन फोन वार्तालाप पत्र मेल की तुलना में लगभग समान रूप से संरक्षित हैं, फिर भी आपके फोन रिकॉर्ड सरकार के लिए उपलब्ध हैं। एक बार जब आप सेल फोन पर वॉयस कॉल पर जाते हैं, तो सरकार को सुनने से रोकने वाले कानून ढीले पड़ जाते हैं। टेक्स्ट मैसेजिंग में तो और भी अधिक। क्योंकि ये सेलुलर और वाईफाई कम्युनिकेशन खुली हवा में उड़ते हैं, अदालतें पा सकती हैं कि वहां गोपनीयता की उचित अपेक्षा नहीं है जो सरकारें लैंडलाइन वार्तालापों को देती हैं।
टेक्स्ट मैसेज और सुरक्षा के साथ सबसे बड़ा मुद्दा यह है कि पूरी बातचीत आपके फोन पर संग्रहीत होती है, और संभवतः आपके सर्विस प्रोवाइडर के सर्वर पर भी, कम से कम थोड़ी देर के लिए। एक सामान्य सेल कॉल के साथ, केवल मेटाडेटा संग्रहीत होता है, जैसे आपने किसे कॉल किया, कब, कितनी देर तक, और आपने कहां से कॉल किया। यहां मुद्दा यह है - वह सामान टेक्स्ट न करें जिसे आप लीक नहीं होने देना चाहते। खासकर यदि आप सीनेटर या कांग्रेसी हैं।
सेल फोन और वाईफाई कम्युनिकेशन रेडियो सिग्नल के रूप में हवा में हैं, इसलिए उन्हें पकड़ने के लिए आवश्यक तकनीक व्यावसायिक रेडियो सिग्नल को पकड़ने से बहुत दूर नहीं है। अगर आपको संदेह है कि आपका फोन समझौता किया गया हो सकता है, तो अपने लक्षणों की तुलना स्टीव कैंपबेल के, 6 संभावित संकेत जो बताते हैं कि आपका सेल फोन टैप किया गया हो सकता है, से करें। यह वीडियो दूरसंचार की दुनिया में थोड़ा पुराना हो सकता है, फिर भी यह सेलुलर ट्रैफिक की भारी मात्रा को पकड़ने के लिए आवश्यक बुनियादी हार्डवेयर दिखाता है। कंप्यूटर के अलावा, आप लगभग $1500 मूल्य की चीजें देख रहे हैं। यह कोई बड़ा निवेश नहीं है।
अपने ऐप्स जांचें
स्मार्टफोन कम्युनिकेशन से समझौता करने का संभवतः सबसे आसान तरीका एक ऐसा ऐप लिखना है जो आपको फोन पर हर चीज तक पहुंचने की अनुमति देता है, और फिर लोगों को इसे डाउनलोड करने के लिए प्रेरित करना। यह आईफोन के लिए उतनी बड़ी समस्या नहीं है क्योंकि ऐप्पल का अंतिम कहना होता है कि कोई ऐप उनके स्टोर में आता है या नहीं। एंड्रॉइड के साथ हालांकि, गूगल की उतनी सख्ती नहीं है। साथ ही ऐसे लोग हैं जो अपने एंड्रॉइड डिवाइस को रूट करेंगे और लगभग कहीं से भी ऐप डाउनलोड करेंगे।
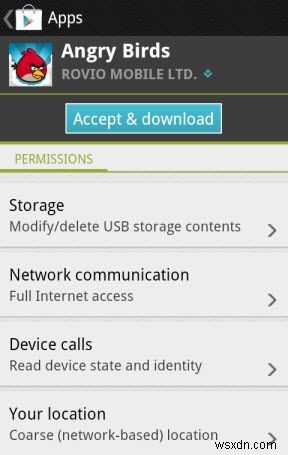
अधिक विस्तृत जानकारी के लिए, क्रिस हॉफमैन का, हाउ ऐप परमिशन वर्क एंड व्हाई यू शुड केयर अनिवार्य पठन है। ऐप आपके फोन के साथ क्या कर सकता है इसके बारे में चेतावनियां लगभग उतनी ही सार्वभौमिक रूप से अनदेखी की जाती हैं जितनी EULAs। यदि आप एक ऐप इंस्टॉल करने की प्रक्रिया में हैं और एक चेतावनी आती है कि यह ऐप आपके संपर्कों, फोन की स्थिति और पहचान, एसएमएस या MMS भेजने, और बहुत कुछ तक पहुंच रखेगा। क्या ऐप को वास्तव में इस तरह की पहुंच की आवश्यकता है? यदि नहीं, तो इसे इंस्टॉल न करें। उन ऐप्स की समीक्षा करें जो आपके पास इंस्टॉल हैं और उन लोगों को अनइंस्टॉल करें जो अपनी जरूरतों से आगे निकल जाते हैं। आप अपने फोन पर फैक्ट्री रीसेट करने पर भी विचार कर सकते हैं ताकि यह सुनिश्चित हो सके कि उस पर कोई स्पाइवेयर नहीं बचा है।
कम्युनिकेशन को एन्क्रिप्ट करें
इन सभी कानूनों के बावजूद, यह अभी भी बहुत संभावना नहीं है कि कोई आपके कम्युनिकेशन को सुनेगा। वास्तव में, आप एक महान व्यक्ति हैं, लेकिन आप बस इतने रोमांचक नहीं हैं। आपने रात के खाने में क्या खाया, और आपने एलिप्टिकल पर कितने मील किए, यह उबाऊ है, और पहले से ही फेसबुक पर है। कौन दूरसंचार कानून तोड़ेगा और महंगे उपकरण खरीदेगा यह पता लगाने के लिए कि आपको केल पसंद नहीं है, लेकिन अरे, देखो इसने जेनिफर एनिस्टन के लिए क्या किया? ठीक है, मान लेते हैं कि आपकी बातचीत वास्तव में जासूसों और निजी जांचकर्ताओं के लिए रसदार सामान है। आइए देखें कि हम अपने स्मार्टफोन कम्युनिकेशन को छिपकर सुनने वालों के लिए कम उपयोगी कैसे बना सकते हैं, भले ही वे उन्हें रोक लें।
एन्क्रिप्शन किसी ऐसी चीज को लेता है जो औसत व्यक्ति के लिए सार्थक है और इसे बकवास में बदल देता है जिसे केवल एक जटिल गणितीय प्रक्रिया के माध्यम से फिर से सार्थक बनाया जा सकता है। यह सबसे छोटा विवरण है जो मैं दे सकता हूं। यदि आप एन्क्रिप्शन कैसे काम करता है इसका स्पष्टीकरण ढूंढ रहे हैं, तो हाउ बिटलॉकर वर्क्स लेख के हाउ डज इट एन्क्रिप्ट माई ड्राइव? सेक्शन को पढ़ें। वही सिद्धांत अधिकांश एन्क्रिप्शन में काम करते हैं।
क्रिप्टोस - iOS, Android [अब उपलब्ध नहीं], ब्लैकबेरी - फ्री ऐप, $10/माह सेवा
सबसे सरल स्तर पर, क्रिप्टोस एक एन्क्रिप्टेड वॉयस ओवर इंटरनेट प्रोटोकॉल (VoIP) सेवा है। यदि आप VoIP को बेहतर समझना चाहते हैं, तो स्टीफन नेगू का लेख पढ़ें,
हाउ डज स्काइप वर्क?. यह इसे सेलुलर और वाईफाई कनेक्शन पर कार्य करने की अनुमति देता है। चेतावनी दी जाती है - वाईफाई पर नहीं जाने वाला VoIP आपके डेटा प्लान का उपयोग करता है। ऐप आपके वॉयस कॉल को 256-बिट AES मानक का उपयोग करके 2048-बिट RSA कुंजी विनिमय के साथ एन्क्रिप्ट करता है। क्योंकि यह एक VoIP कनेक्शन है और दोनों लोगों के पास ऐप और सेवा होनी चाहिए, कॉल लगभग एक वास्तविक पीयर-टू-पीयर कनेक्शन है, इस तथ्य को छोड़कर कि कुंजी को एक प्रमाणपत्र प्राधिकारी द्वारा मान्य किया जाना चाहिए। एक मैन-इन-द-मिडिल हमला सैद्धांतिक रूप से संभव है। मैं नहीं कहूंगा कि यह बहुत प्रशंसनीय है।
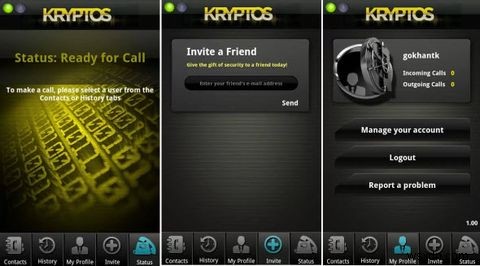
आपके कॉल पर लागू 256-बिट AES एन्क्रिप्शन वही मानक है जिसका उपयोग विंडोज बिटलॉकर करता है और जिसे यूएसए सरकार द्वारा शीर्ष गुप्त स्तर के दस्तावेजों को संप्रेषित करने के लिए उचित एन्क्रिप्शन माना जाता है। अब यह प्रभावशाली लगता है, और यह वास्तव में है, बस जान लें कि शीर्ष गुप्त उच्चतम सुरक्षा रेटिंग नहीं है।
आपके कॉल पर एन्क्रिप्शन को लॉक और अनलॉक करने के लिए उपयोग की जाने वाली 2048-बिट RSA कुंजी सुरक्षा की एक अतिरिक्त परत जोड़ती है। यह डिजिटल कुंजी है जो बातचीत के प्रत्येक छोर पर एन्क्रिप्शन को लॉक और अनलॉक करती है। दरवाजे की चाबी की तरह, चाबी पर जितने अधिक छोटे उभार और खांचे होंगे, अपराधियों के लिए इसे डुप्लिकेट करना उतना ही कठिन होगा। 2048-बिट्स का मतलब है कि किसी भी बातचीत के लिए आपकी कुंजी एक यादृच्छिक 617-अंकीय संख्या है। इसे परिप्रेक्ष्य में रखने के लिए, अधिकांश लॉटरी टिकट अधिकतम 12 अंकों का उपयोग करते हैं, और हम सभी जानते हैं कि लॉटरी जीतने की संभावना क्या है।
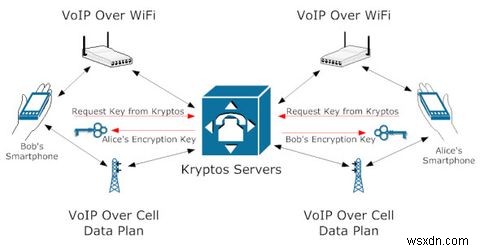
ई-कॉमर्स के लिए डिजिटल हस्ताक्षर प्रमाणपत्रों के प्रदाता डिजिसर्ट ने गणना की है कि 2048-बिट RSA कुंजी को क्रैक करने में "6.4 क्वाड्रिलियन वर्ष" लगेंगे। हालांकि, RSA लैबोरेटरीज मूर के नियम और 56-बिट DES कुंजी को क्रैक करने में लगे समय के आधार पर एक मोटा अनुमान लगाती है कि 2048-बिट RSA कुंजी वर्ष 2030 के आसपास क्रैक करने के लिए व्यावहारिक बन सकती है। यह 6.4 क्वाड्रिलियन वर्ष से बहुत कम है, लेकिन फिर भी प्रभावशाली है। वर्ष 2030 तक आज की कॉल पर ड्रॉप इन करना बहुत देर हो चुकी होगी। हालांकि, जब इस तरह कुंजी विनिमय होता है, तो मैन-इन-द-मिडिल अटैक की अत्यंत पतली संभावना होती है। वह जहां एक व्यक्ति कॉल के बीच में होता है, अन्य दो लोगों को बिना जाने (लेकिन हमें ज्ञात)। मार्क एलिस और बॉब को अपनी खुद की कुंजी जारी करता है, जब बॉब एलिस की कुंजी का अनुरोध करता है और एलिस बॉब की कुंजी का अनुरोध करती है। वॉयला! कॉल उसके लिए खुली है।
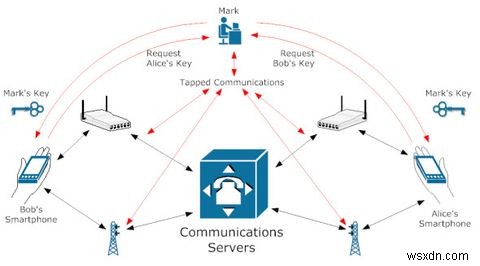
क्रिप्टोस दावा करता है कि वे कॉल या कॉल के बारे में कुछ भी रिकॉर्ड नहीं करते। वे यह भी दावा करते हैं कि वे कभी भी सरकारी पिछले दरवाजे को अपने कम्युनिकेशन में अनुमति नहीं देंगे। खैर, यूएसए के कम्युनिकेशन असिस्टेंस फॉर लॉ एनफोर्समेंट एक्ट (CALEA) जैसे कानूनों के तहत उनके पास वास्तव में कोई विकल्प नहीं हो सकता। वह अधिनियम कम्युनिकेशन प्रदाताओं, यहां तक कि VoIP, को कानून-प्रवर्तन एजेंसियों के लिए रीयल-टाइम में कम्युनिकेशन की निगरानी करना आसान बनाने के लिए मजबूर करने का लक्ष्य रखता है।
तो, क्रिप्टोस कितना सुरक्षित है? $10 प्रति माह की कीमत के लिए, मैं कहूंगा कि यह उचित रूप से सुरक्षित है।
साइलेंट फोन - iOS, Android - फ्री ऐप, $10/माह सेवा
साइलेंट सर्कल और फिल जिमरमैन द्वारा आपके लिए लाया गया, PGP एन्क्रिप्शन के पीछे का व्यक्ति, साइलेंट फोन Android और iOS डिवाइस दोनों के लिए एक वॉयस एन्क्रिप्शन सेवा है। क्रिप्टोस की तरह, यह वाईफाई या आपके सेलुलर डेटा प्लान के माध्यम से VoIP कनेक्शन पर काम करता है। इसके लिए एंड-टू-एंड एन्क्रिप्शन के लिए दोनों लोगों के पास एप्लिकेशन और सेवा होना आवश्यक है।
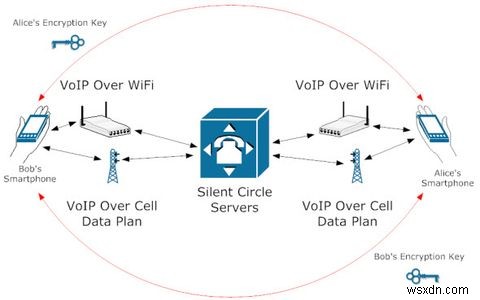
क्रिप्टोस के विपरीत, इसमें एक मालिकाना एन्क्रिप्शन पद्धति है जिसे जिमरमैन रीयल-टाइम ट्रांसपोर्ट प्रोटोकॉल (ZRTP) कहा जाता है। यह 2048-बिट RSA कुंजी से भिन्न है क्योंकि यह प्रमाणपत्र प्राधिकारी के साथ जांच किए बिना एक कुंजी उत्पन्न करता है। प्रत्येक कॉल एक पासवर्ड उत्पन्न करता है जिसे कॉल जारी रखने के लिए एप्लिकेशन में बोला जाना चाहिए।
साइलेंट फोन क्रिप्टोस की तरह 256-बिट AES एन्क्रिप्शन का उपयोग करता है, लेकिन तुलना में इस बिंदु पर, यह वास्तव में मायने नहीं रखता। कुंजी बस इतना लंबे समय तक नहीं रहेगी कि इसे क्रैक किया जा सके और मैन-इन-द-मिडिल अटैक की कोई संभावना नहीं है। आप ZRTP पद्धति के साथ वॉयस ट्रांसमिशन के बीच में बस नहीं जा सकते।
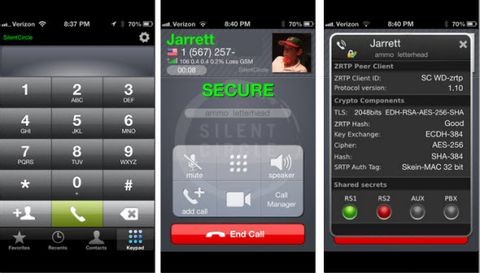
साइलेंट सर्कल कसम खाता है कि वे कभी भी सरकारी दबाव के आगे नहीं झुकेंगे, और यह सम्मानजनक है, भले ही थोड़ा गुमराह करने वाला हो। किसी बिंदु पर, उन्हें यह तय करना पड़ सकता है कि वे कंपनी को जीवित रखना चाहते हैं या अपनी नैतिकता को बरकरार रखना चाहते हैं। मैं फिल जिमरमैन के पिछले संघर्षों से थोड़ा प्रभावित हूं जब वे PGP लाए - वे मुझे प्रामाणिक लगते हैं, मीलों दूर से। फिर भी वे कंपनी में अकेले नहीं हैं, इसलिए हम देखेंगे कि क्या होता है। शायद उन्हें कभी फैसला करने के लिए मजबूर नहीं किया जाएगा - कौन जानता है? शायद वे मान जाएंगे, लेकिन आपको बस कभी पता नहीं चलेगा। कुल मिलाकर, सेवा के लिए समान $10 प्रति माह के लिए, मैं कहूंगा कि साइलेंट फोन क्रिप्टोस की तुलना में बस थोड़ा अधिक सुरक्षित है। जहां यह बहुत बेहतर होता है वह है ईमेल, टेक्स्ट और वीडियो कम्युनिकेशन को एन्क्रिप्ट करने के लिए अन्य ऐप्स की उपलब्धता। पूरे सूट के साथ, यह वह सेवा है जिसके लिए मैं जाऊंगा।
निष्कर्ष
इस लेख में दिए गए तरीकों का उपयोग करके और अपने फोन पर पहले से मौजूद डेटा को एन्क्रिप्ट करके, जैसा कि लेख में बताया गया है, How To Encrypt Data on Your Smartphone, आपके पास एक औसत नागरिक के लिए एक स्पाई फोन के सबसे करीब की चीज होगी। यह बहुत ज्यादा है? यह आपके ऊपर है कि आप अपनी स्थितियों के आधार पर तय करें।
क्या आपको लगता है कि आपको अपने स्मार्टफोन कम्युनिकेशन को सुरक्षित करने की आवश्यकता है? लोगों के सुनने के बारे में चिंतित हैं? आप वर्तमान में इसके बारे में क्या कर रहे हैं? आपकी चिंताएं क्या हैं? क्या आपके पास साझा करने के लिए अन्य टिप्स हैं? हमें बताएं, क्योंकि जानना वास्तव में आधी लड़ाई है।
इमेज स्रोत: क्रिप्टोस स्क्रीनशॉट गूगल प्ले के माध्यम से, साइलेंट फोन स्क्रीनशॉट गूगल प्ले के माध्यम से, पत्नी फोन पर निजी तौर पर बात करती है शटरस्टॉक के माध्यम से; युवा व्यवसायी शटरस्टॉक के माध्यम से; बैग वाली लड़की शटरस्टॉक के माध्यम से