जैसे-जैसे हम अपनी कंप्यूटिंग को मोबाइल स्पेस में स्थानांतरित करते हैं, मोबाइल सुरक्षा अधिक से अधिक महत्वपूर्ण होती जा रही है। आजकल हमारे फोन संवेदनशील जानकारी से भरे होते हैं — व्यक्तिगत तस्वीरों से लेकर बैंक लॉगिन क्रेडेंशियल तक। तो हम खुद को कैसे सुरक्षित रख सकते हैं?
Android Lollipop, Android का नवीनतम जारी वर्जन, कई उपयोगी फीचर्स के साथ आता है, जिसमें Google का नया मटेरियल डिज़ाइन एस्थेटिक शामिल है। अधिक महत्वपूर्ण बात यह है कि यह सुरक्षा के क्षेत्र में एक बड़ा बदलाव लाता है, कई ऐसे फीचर्स पेश करता है जो 전반 में सुरक्षा में सुधार करते हैं। आइए देखें कि जब आप अपने नए Lollipop डिवाइस को बूट करेंगे तो आप किन सुधारों की उम्मीद कर सकते हैं।
मेमोरी एन्क्रिप्शन
अक्टूबर में, Google ने कहा था कि नए Lollipop डिवाइस डिफ़ॉल्ट रूप से एन्क्रिप्टेड होंगे। Lollipop में अपग्रेड किए गए डिवाइस नहीं होंगे, लेकिन उनके पास अभी भी इस फीचर को इनेबल करने का विकल्प होगा। यह डिवाइस सुरक्षा में एक बड़ी छलांग है। जब तक आप ड्राइव को एन्क्रिप्ट नहीं करते, दुनिया के सभी सुरक्षा उपाय केवल तब तक चलेंगे जब तक कोई हमलावर फिजिकली मेमोरी तक नहीं पहुंच जाता। अंततः, अनएन्क्रिप्टेड डेटा असुरक्षित है। अगर आपके फोन पर कोई संवेदनशील जानकारी है, तो एन्क्रिप्शन जरूरी है।
दुर्भाग्य से, यहां एक बड़ी चेतावनी है, जिसका प्रदर्शन से लेना-देना है। कई Android फोन एक डेडिकेटेड एन्क्रिप्शन चिप का उपयोग करते हैं, जो एन्क्रिप्टेड मोड में भी फाइलों को स्टोर और एक्सेस करना तेज और सहज बनाता है। चिप के बिना डिवाइस के लिए, दुर्भाग्य से, एन्क्रिप्शन इनेबल करने से बड़े प्रदर्शन हिट हो सकते हैं। यहां तक कि Google के अपने Nexus 6 पर भी असर पड़ता है, स्टोरेज रिट्रीवल 80% तक धीमा हो जाता है। इन प्रदर्शन चिंताओं के कारण, कई लो-एंड Lollipop डिवाइस में Google के पिछले साल के बयानों के बावजूद डिफ़ॉल्ट रूप से एन्क्रिप्शन इनेबल नहीं है। इसके विपरीत, iOS में 2010 से सभी डिवाइस पर अनिवार्य एन्क्रिप्शन है।
यह Google के खुले प्लेटफॉर्म का एक और परिणाम है। Apple के लिए यह सुनिश्चित करना अपेक्षाकृत आसान है कि हर एक iOS डिवाइस में एन्क्रिप्शन चिप हो। Google, अपने विभिन्न हार्डवेयर निर्माताओं के साथ, एक बहुत कठिन लड़ाई लड़ रहा है। अगर वे निर्माताओं से बहुत अधिक मांग करते हैं, तो वे उन निर्माताओं द्वारा Lollipop में अपग्रेड करने से इनकार करने का जोखिम उठाते हैं, जिससे इकोसिस्टम और अधिक फ्रैगमेंट होता है।
अभी के लिए, आपको कम से कम अपने डिवाइस पर डिवाइस एन्क्रिप्शन इनेबल करने का प्रयास करना चाहिए और देखना चाहिए कि आप किस धीमेपन (यदि कोई हो) का अनुभव करते हैं। यह एक महत्वपूर्ण सुरक्षा फीचर है जिसका आपको निश्चित रूप से उपयोग करना चाहिए, यदि आपका हार्डवेयर इसे संभाल सकता है।
स्मार्ट लॉक
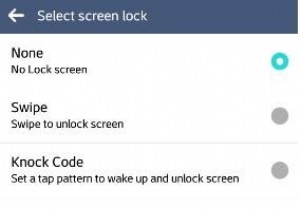
Android पर सबसे महत्वपूर्ण सुरक्षा फीचर्स में से एक लंबे समय से मौजूद है, लेकिन इसका व्यापक रूप से उपयोग नहीं किया जाता। पासकोड अनलॉक आपके डेटा को आकस्मिक हमलावरों से सुरक्षित रखने में बहुत मदद करता है, लेकिन असुविधाजनक हो सकता है। इसलिए, Lollipop के साथ, Google ने स्मार्ट लॉक फीचर के माध्यम से लॉग इन को अधिक सुविधाजनक बनाने के लिए एक बड़ा प्रयास किया है।
स्मार्ट लॉक इस बारे में है कि डिवाइस को कब पता है कि यह सुरक्षित है। यह एक्सेलेरोमीटर का उपयोग करके पता लगा सकता है कि यह अभी भी पकड़ा या ले जाया जा रहा है, और तब तक लॉक नहीं करता जब तक इसे नीचे नहीं रखा जाता। यह अन्य पहनने योग्य डिवाइस या वाई-फाई हॉटस्पॉट के साथ सिंक कर सकता है यह निर्धारित करने के लिए कि यह किसी अधिकृत उपयोगकर्ता के पास है या सुरक्षित स्थान (जैसे आपका घर) पर है और अनलॉक रहता है। यह फेस रिकग्निशन का उपयोग करके यह भी निर्धारित कर सकता है कि आप इसके पास कब से नहीं हैं, और तदनुसार खुद को लॉक कर सकता है।
यह अपने आप में डिवाइस को अधिक सुरक्षित नहीं बनाता (यह वास्तव में डिवाइस को थोड़ा कम सुरक्षित बनाता है)। हालांकि, यह लॉक स्क्रीन होने को काफी अधिक सुविधाजनक बनाता है। उम्मीद है कि यह अधिक लोगों को लॉक स्क्रीन एक्टिवेट करने और इसे इनेबल्ड छोड़ने में बदल जाता है।
ऐप्स वेरिफाई करें
Lollipop में नया Verify Apps मोड, डेस्कटॉप ऑपरेटिंग सिस्टम पर एंटीवायरस सॉफ्टवेयर के समान है। यदि आप ऑप्ट-इन करते हैं, तो Android स्वचालित रूप से आपको चेतावनी देता है यदि आप थर्ड-पार्टी ऐप्स इंस्टॉल करने का प्रयास करते हैं, और इंस्टॉल किए गए ऐप्स को लगातार दुर्भावनापूर्ण कोड के लिए स्कैन करता है। यह उन ऐप्स के खिलाफ भी जांच करता है जो उपयोगकर्ता डेटा चुराने की कोशिश करने के लिए जाने जाते हैं (जैसा कि उपयोगकर्ताओं द्वारा रिपोर्ट किया गया है)। Verify Apps मोड उपयोगकर्ता को चेतावनी देगा — और, यदि खतरा पर्याप्त गंभीर है, तो ऐप को स्वचालित रूप से हटा देगा।
यह बुनियादी कार्यक्षमता लग सकती है, लेकिन यह कुछ भी नहीं से कहीं बेहतर है — खासकर Android के अपेक्षाकृत अनुमेय ऐप स्टोर को देखते हुए (iOS की तुलना में)। जबकि Google आपको बताएगा कि Android को मैलवेयर की समस्या नहीं है, अतीत में समस्याएं रही हैं (जैसे फ्लैशलाइट ऐप जो चुपचाप उपयोगकर्ता डेटा चुरा रहा था)। इन ऐप्स की पहचान करने और उन्हें बेअसर करने के लिए कदम उठाने में सक्षम होना Android पर सुरक्षा के लिए एक बड़ा कदम है।
विस्तारित ऑटोमैटिक अपडेट्स
Google के सामने Android के साथ सबसे बड़ी समस्याओं में से एक फ्रैगमेंटेशन रहा है। डिवाइस निर्माता मूल रूप से आलसी हैं, और उन्हें लगातार Android के नवीनतम वर्जन का उपयोग करने (और पुराने डिवाइस को अपडेट रखने) के लिए राजी करना एक कठिन संघर्ष रहा है।
इससे निपटने में मदद के लिए, Google धीरे-धीरे अधिक से अधिक कार्यक्षमता को ऑपरेटिंग सिस्टम से दूर Google Play Services में स्थानांतरित कर रहा है, जो एक ऐप के रूप में काम करता है जिसे वे डिवाइस निर्माताओं के समर्थन के बिना अपडेट कर सकते हैं। लंबे समय में, हम Android को नियमित रिलीज से अलग होते हुए भी देख सकते हैं, जिसमें लगभग सब कुछ Play Services में चला जाता है।
अभी के लिए, Google WebView, वेब पेज रेंडरर को Play Services में स्थानांतरित करके इस प्रवृत्ति को जारी रख रहा है। यह Google को अगले Android रिलीज की प्रतीक्षा किए बिना, बग्स और संभावित सुरक्षा मुद्दों पर अधिक तरलता से प्रतिक्रिया करने की क्षमता देता है। यह महत्वपूर्ण हो सकता है क्योंकि वेब इंटरैक्टिव कंटेंट के साथ अधिक समृद्ध होता जा रहा है, और ब्राउज़र-आधारित हमलों से खतरे बढ़ रहे हैं।
रीसेट प्रोटेक्शन
रीसेट प्रोटेक्शन एक और सेटिंग है जो अप्रत्यक्ष रूप से डिवाइस की सुरक्षा में सुधार करती है। एक लॉक किया गया और चोरी हुआ Android फोन अनिवार्य रूप से बेकार है: यह एक ईंट है जब तक आप पासवर्ड नहीं जान लेते। दुर्भाग्य से, लगभग सभी Android डिवाइस आपको BIOS से डिवाइस को फैक्ट्री डिफॉल्ट पर वापस वाइप करने की अनुमति देते हैं, अनिवार्य रूप से इसे एक नए फोन में बदल देते हैं (भले ही आपके पास पासवर्ड न हो)।
रीसेट प्रोटेक्शन एक वैकल्पिक सेटिंग है जो फैक्ट्री रीसेट कार्यक्षमता को पासवर्ड की आवश्यकता के लिए बदल देती है। जबकि यह आपकी ज्यादा मदद नहीं करता अगर आपका डिवाइस चोरी हो जाता है, यह चोरी हुए Android फोन को कम मूल्यवान बनाता है, जिससे उन्हें चुराने का प्रोत्साहन कम होता है।
SELinux
Android में एक बड़ा बदलाव वह है जो उपयोगकर्ता के लिए पूरी तरह से अदृश्य है: हुड के तहत सिक्योर SELinux पर स्विच। जबकि SELinux पर स्विच आधिकारिक तौर पर कुछ समय पहले हुआ था, यह केवल Lollipop के साथ है कि इसकी सुरक्षा सुविधाएं वास्तव में इनेबल हैं। तकनीकी रूप से, यह 'पर्मिसिव' से 'एनफोर्समेंट' मोड में स्विच है।
SELinux Linux का एक विशेष वर्जन है, जिसे मूल रूप से NSA द्वारा विकसित किया गया है, जिसे सिस्टम में मैलवेयर को पैर जमाने से कठिन बनाने के लिए डिज़ाइन किया गया है। जबकि Android में हमेशा ऐप सैंडबॉक्सिंग रही है (ऐप्स को एक-दूसरे पर जासूसी करने से रोकने के लिए डिज़ाइन किया गया), SELinux इस फीचर को दांत देता है और इसे बायपास या डिसेबल करना बहुत कठिन बना देता है। इसका मतलब है कि मैलवेयर के लिए आपके अन्य ऐप्स पर लापरवाही से जासूसी करना और व्यक्तिगत जानकारी चुराना कठिन हो जाता है।
गेस्ट अकाउंट्स
गेस्ट अकाउंट आधुनिक कंप्यूटर ऑपरेटिंग सिस्टम का एक प्रमुख हिस्सा हैं, और अच्छे कारण के लिए। ऐसे बहुत से परिदृश्य हैं जब आप किसी को अपने कंप्यूटर तक पहुंच देना चाहते हैं, लेकिन अनिवार्य रूप से उन्हें अपनी व्यक्तिगत जानकारी और लॉगिन क्रेडेंशियल तक असीमित पहुंच नहीं देना चाहते।
यही मूल्य फोन पर स्पष्ट रूप से लागू होता है, और Lollipop के साथ अंततः उपलब्ध है, जिससे आप फोन को जल्दी से गेस्ट मोड में डाल सकते हैं (या उन लोगों के लिए पूरी तरह से वैकल्पिक अकाउंट भी बना सकते हैं जो नियमित रूप से आपके फोन का उपयोग करते हैं)। यह वास्तविक दुनिया के उपयोग के दौरान आपकी गोपनीयता की रक्षा करने की दिशा में एक लंबा रास्ता तय करता है।
जबकि Windows Phone OS में यह ट्रिक लंबे समय से है, यह कुछ ऐसा है जिसकी iOS में अभी भी कमी है। यह परिवर्तन कई iOS यूजर्स के लिए निर्णायक कारक हो सकता है जो Android डिवाइस पर स्विच करने के बारे में सोच रहे हैं।
Android for Work
बहुत से पेशेवरों को दो फोन रखने पड़ते हैं: एक काम के लिए, और एक मनोरंजन के लिए, क्योंकि रैंडम यूजर फोन की सुरक्षा की गारंटी देना मुश्किल है, और कॉर्पोरेट डेटा को यूजर के पर्सनल डिवाइस पर जो भी रैंडम मैलवेयर हो सकता है, उससे सुरक्षित रखना मुश्किल है।
Android for Work एक सुरक्षित सैंडबॉक्स को Android के भीतर बनाए रखकर इसे संबोधित करने का एक प्रयास है जिसे अन्य ऐप्स से अलग किया गया है। डेटा को उन्हीं पंक्तियों के साथ सख्ती से विभाजित किया गया है: पर्सनल ऐप्स वर्क डेटा को डिक्रिप्ट नहीं कर सकते, और इसके विपरीत। अनिवार्य रूप से, उपयोगकर्ता के पास एक डिवाइस पर दो फोन होते हैं जिनके बीच वे स्वैप कर सकते हैं। Google उम्मीद कर रहा है कि वह इस फीचर का उपयोग एंटरप्राइज को यूजर्स को अपने Android फोन को काम के लिए उपयोग करने देने के लिए राजी करने के लिए कर सकता है। यह iOS के मार्केट शेयर में कटौती करेगा, क्योंकि Apple मोबाइल आधिकारिक एंटरप्राइज फोन का लगभग 69% बनाते हैं।
आवश्यकता से सुरक्षा
Android के अपने अधिक लॉक्ड-डाउन प्रतिस्पर्धियों की तुलना में अद्वितीय सुरक्षा चुनौतियां हैं, और ये परिवर्तन सही दिशा में एक बड़ा कदम हैं। उस ने कहा, सुरक्षा केवल अपने सबसे कमजोर लिंक जितनी मजबूत होती है, जो आमतौर पर उपयोगकर्ता होता है। इन सुविधाओं का जितना संभव हो उतना लाभ उठाने का प्रयास करें, और सुरक्षा को ध्यान में रखें। क्या ऐसा लगता है कि वह फ्लैशलाइट ऐप बहुत अधिक अनुमतियां मांग रहा है? एक अलग ऐप लें! कॉमन सेंस को बदलने के लिए कोई कर्नेल अपग्रेड नहीं है।
क्या आप Lollipop में अपग्रेड कर चुके हैं? आपको सुरक्षा फीचर्स कैसे लग रहे हैं? टिप्पणियों में हमें बताएं!