विज्ञापनदाताओं के पास अब आपको ट्रैक करने का एक नया तरीका है। और इसे रोकना लगभग असंभव है।
इसे कैनवास फिंगरप्रिंटिंग कहते हैं, और यह शीर्ष 100,000 वेबसाइटों में से लगभग पांच प्रतिशत पर मौजूद है - व्हाइटहाउस.जीओवी से लेकर डेटिंग साइट प्लेंटी ऑफ फिश तक।
यह वेबसाइटों को अपने उपयोगकर्ताओं के ब्राउज़र को 'फिंगरप्रिंट' करने की अनुमति देता है, और फिर ब्राउज़र कुकीज़ का उपयोग किए बिना उन्हें विशिष्ट रूप से पहचानता (एक महत्वपूर्ण त्रुटि सीमा के भीतर) और ट्रैक करता है।
कैनवास फिंगरप्रिंटिंग से जुड़ी गोपनीयता चिंताएं कई और गंभीर हैं। शायद सबसे बड़ी चिंता यह है कि यह आधुनिक ब्राउज़रों में अंतर्निहित 'डू नॉट ट्रैक' सुविधाओं को आसानी से निष्क्रिय कर सकता है।
कैनवास फिंगरप्रिंटिंग खतरनाक है। यहां वह सब कुछ है जो आपको इसके बारे में जानने की जरूरत है, और क्यों आपको इस नवीनतम ट्रैकिंग तकनीक से चिंतित होना चाहिए।
कैनवास फिंगरप्रिंटिंग कैसे काम करता है
इसका काम करने का तरीका सरल है। यह HTML5 कैनवास एलिमेंट का लाभ उठाता है (आप मेकयूज़ऑफ़ के HTML5 गाइड में इसके बारे में अधिक जान सकते हैं)। जब भी कोई उपयोगकर्ता कैनवास फिंगरप्रिंटिंग ट्रैकर चला रही साइट पर जाता है, तो यह एक अदृश्य रेखा खींचता है।
आपके कंप्यूटर का विशिष्ट कॉन्फ़िगरेशन - ग्राफिक्स कार्ड, ग्राफिक्स ड्राइवर, ब्राउज़र और ऑपरेटिंग सिस्टम - इस रेखा को खींचने के तरीके में छोटे, अद्वितीय परिवर्तन पैदा करता है। उन विसंगतियों का एक फिंगरप्रिंट उत्पन्न होता है, और विज्ञापन पार्टियों के साथ साझा किया जाता है।
परिणामस्वरूप, एक उपयोगकर्ता को कई असंबंधित वेबसाइटों पर पहचानना संभव हो जाता है।
"... लेकिन यह बहुत अनोखा नहीं लगता!"
ठीक है, मुझे लगता है कि आप सही हैं। बहुत अधिक ओवरलैप होगा, खासकर जब किसी उपयोगकर्ता की पहचान के मानदंडों पर विचार किया जाता है।
उदाहरण के लिए, इस लेख को लिखने के लिए इस्तेमाल किया गया लैपटॉप लें। मैं 2012 मॉडल 13" मैकबुक प्रो का उपयोग कर रहा हूँ। मैं OS X मैवरिक्स का नवीनतम संस्करण, साथ ही अंतर्निहित इंटेल HD4000 ग्राफिक्स के लिए नवीनतम ड्राइवर उपयोग कर रहा हूँ।
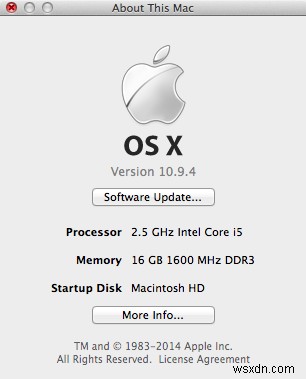
मुझे लगता है कि बहुत से लोग उस कंप्यूटर कॉन्फ़िगरेशन को चला रहे होंगे। आखिरकार, उस विशेष कंप्यूटर की लाखों इकाइयाँ दुनिया भर में भेजी गईं, और मुझे लगता है कि अधिकांश नवीनतम सॉफ़्टवेयर चला रहे होंगे।
इस बात को ध्यान में रखते हुए, क्या HTML5 कैनवास API का उपयोग करके उनका ब्राउज़र एक रेखा को कैसे प्रस्तुत करता है, इसके आधार पर किसी व्यक्ति की सार्थक रूप से पहचान करना संभव है? वे ऐसा सोचते हैं, खासकर जब आप पहचान योग्य जानकारी के अन्य संभावित स्रोतों को जोड़ते हैं।
इंटरनेट का उपयोग करते समय आपके कंप्यूटर के बारे में बहुत सारी जानकारी लीक होती है। मेरे लैपटॉप के उदाहरण के साथ चलते हैं। मैं यूके में रहता हूँ। अकेले मेरे टाइमज़ोन के आधार पर संभावित हार्डवेयर मिलानों की संख्या काफी कम हो जाती है।
फिर, ध्यान दें कि मेरी मशीन पर भाषा यूएस अंग्रेजी है। उस विशेष हार्डवेयर कॉन्फ़िगरेशन वाले लोग उस टाइमज़ोन में उस विशेष भाषा का उपयोग करने वाले और भी कम होंगे।
हम इंटरनेट ब्राउज़ करते समय अपने बारे में बहुत सारी जानकारी लीक करते हैं। हम इसके बारे में सोचे बिना भी ऐसा करते हैं। और यह जानकारी वही है जो कैनवास फिंगरप्रिंटिंग को उपयोगी बनाती है।
"... लेकिन कैनवास फिंगरप्रिंटिंग का मेरे लिए क्या मतलब है?"
यह निर्भर करता है। वास्तव में 'डू-नॉट-ट्रैक' प्रतिरोधी कोड पैक करने वाली साइटें अभी भी अल्पसंख्यक हैं। अधिकांश या तो पारंपरिक ट्रैकिंग उपायों का उपयोग कर रहे हैं, या कुछ भी नहीं।
लेकिन अगर आप लाखों लोगों में से एक हैं इंटरनेट को बर्बाद करने वाले विज्ञापन-अवरोधक सॉफ़्टवेयर का उपयोग कर रहे हैं, तो इसका मतलब है कि आपको ट्रैक करने का एक नया तरीका है, और आपके ब्राउज़िंग इतिहास के आधार पर अर्ध-व्यक्तिगत विज्ञापन परोसने का। और इसके बारे में ज्यादा कुछ नहीं किया जा सकता।
"... लेकिन इसके खिलाफ बचाव का कोई तरीका है, है ना?"
ठीक है, हाँ और नहीं।
यदि आप किसी भी वेबसाइट के स्रोत कोड को देखें जो विज्ञापनों के साथ अपनी सामग्री का मुद्रीकरण करता है (जैसे मेकयूज़ऑफ़), तो आप देखेंगे कि विज्ञापन उस डोमेन नाम से अलग डोमेन नाम से परोसे जाते हैं जिसे आप अभी ब्राउज़ कर रहे हैं।
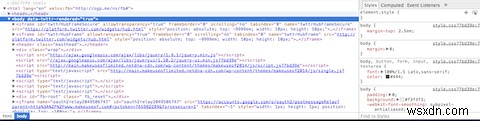
ऐसा आमतौर पर इसलिए होता है क्योंकि विज्ञापनों को विशेष कंपनियों द्वारा परोसा जाता है, प्रत्येक शक्तिशाली सामग्री वितरण नेटवर्क चलाती है जो उपयोगकर्ता के ब्राउज़िंग अनुभव को धीमा किए बिना तेजी से विज्ञापन परोस सकती है।
नतीजतन, विज्ञापन-अवरोधक सॉफ़्टवेयर इन सामग्री वितरण नेटवर्क को अवरुद्ध करके काम करता है, और उन्हें पृष्ठों में विज्ञापन इंजेक्ट करने से रोकता है। कोई CDN नहीं। कोई इंजेक्शन नहीं। कोई विज्ञापन नहीं।
यह (और रहेगा) कैनवास फिंगरप्रिंटिंग की एच्लीस हील। रेखाएँ उत्पन्न करने के लिए उपयोग किया जाने वाला कोड कहीं से तो आना चाहिए। इसी तरह, फिंगरप्रिंटिंग के परिणामों को कहीं जाना चाहिए।
परिणामस्वरूप, कैनवास फिंगरप्रिंटिंग के सबसे हानिकारक रूप - वह रूप जो आपको पूरे इंटरनेट पर ट्रैक करता है - के खिलाफ बचाव संभव है, और इसका मुकाबला करने के लिए गंभीर कदम उठाए जा रहे हैं।
कैनवास फिंगरप्रिंटिंग की एक और बड़ी एच्लीस हील है। यह एक आधुनिक ब्राउज़र पर निर्भर करता है जो कैनवास एलिमेंट प्रस्तुत कर सके। कैनवास एलिमेंट्स को काम करने के लिए जावास्क्रिप्ट की आवश्यकता होती है, और इसे अपने ब्राउज़र में जावास्क्रिप्ट निष्क्रिय करके आसानी से हराया जा सकता है, हालांकि यह जोड़ने योग्य है कि जावास्क्रिप्ट के बिना अधिकांश वेबसाइटें किसी काम की नहीं हैं। आप प्रभावी रूप से अपने ब्राउज़िंग अनुभव को 1994 में वापस ले जा रहे होंगे।
क्या आपको चिंतित होना चाहिए?
ठीक है, हाँ और नहीं।
कैनवास फिंगरप्रिंटिंग लचीला है, यह नवीन है, और इसके खिलाफ बचाव करना कठिन है, हालांकि निश्चित रूप से संभव है।
यह अविश्वसनीय रूप से दुर्लभ भी है। जैसा कि पहले उल्लेख किया गया है, शीर्ष 100,000 वेबसाइटों में से केवल पांच प्रतिशत वास्तव में इसका उपयोग करते हैं। पारंपरिक ट्रैकिंग विधियाँ अभी भी लक्षित विज्ञापनों का पसंदीदा उपकरण बनी हुई हैं।
क्या आप चिंतित हैं? क्या आप एक साइट ऑपरेटर हैं और कैनवास फिंगरप्रिंटिंग का उपयोग शुरू करने के लिए ललचा रहे हैं? मुझे इसके बारे में बताएं। टिप्पणी बॉक्स नीचे है।
फोटो क्रेडिट: चिल्ड्रन स्लुक बाय हेनरिक ओप्रिया (मैप ऑफ द अर्बन लिंग्विस्टिक लैंडस्केप), HTML कोड (मार्जन क्राबेई), 800 इयर्स (डेविड जे मॉर्गन)