जब आपको अपने बैंक से खाता गतिविधि के बारे में सचेत करने वाला ईमेल मिलता है तो घबराना आसान होता है। लेकिन यह घोटाला होने की अधिक संभावना है। यहां कुछ चीजें हैं जो आपका बैंक कभी ऑनलाइन अनुरोध नहीं करेगा - लेकिन धोखेबाज करेंगे।
यह विशेष चिंता का विषय है यदि आप इंटरनेट बैंकिंग का उपयोग करते हैं। बेशक लाभ हैं, लेकिन बहुत से लोग अपने खातों के विवरण के लिए ऑनलाइन इंटरफेस पर भरोसा करने से इनकार करते हैं। प्रदर्शन पर स्कैमर्स और डरावनी कहानियों का खजाना किसी को भी घबराने के लिए पर्याप्त है - जैसा कि यह तथ्य है कि यहां तक कि ATM भी सुरक्षित नहीं हैं।
लेकिन अगर आप शांत दिमाग रखते हैं और जानते हैं कि क्या देखना है, तो लक्ष्य की तरह महसूस करने की कोई जरूरत नहीं है।
कृपया अपना पिन दर्ज करें
"खैर, जाहिर है," मैं तुम्हें कहते सुनता हूं। लेकिन लोग उन दुकानों में अपना पिन दर्ज करने में तेजी से सहज हो रहे हैं जिन्हें वे नहीं पहचानते या किसी भी दर पर जरूरी नहीं कि भरोसा करना चाहिए। मैं कुछ ऐसे लोगों को जानता हूं जो कार्ड पर हर चीज के लिए खुशी से भुगतान करते हैं, चाहे उनके पास पर्याप्त नकदी हो या नहीं। यह आत्मसंतुष्टि खतरनाक है, शायद एक कारण है कि यूके में 2013 में धोखाधड़ी क्रेडिट कार्ड नुकसान £450.4 मिलियन हो गए (2012 के £388.3 मिलियन पर 16% की वृद्धि)।
सौभाग्य से, यह 2004-08 के दौरान हुए नुकसान के करीब नहीं है, जो यूके में इन-स्टोर और ई-कॉमर्स के माध्यम से क्रेडिट कार्ड धोखाधड़ी की ऊंचाई थी।
यह संभावना कि धोखेबाज आपको ऑनलाइन अपना पिन साझा करने में धोखा देने की कोशिश करेंगे, कल्पना से परे नहीं है। आपको यह सोचकर धोखा दिया जा सकता है कि आपको अपना पिन बदलने की जरूरत है क्योंकि इसे जोखिम में डाल दिया गया है। अक्सर, स्कैमर्स आपके खिलाफ समय का उपयोग करेंगे, एक ऐसी स्थिति बनाएंगे जिसे अभी निपटाया जाना चाहिए, आपको घबराहट में डालकर गलत निर्णय लेने के लिए मजबूर करेंगे।
लेकिन आपके अलावा किसी को भी आपका पिन जानने की जरूरत नहीं है। यहां तक कि मदद के लिए इन-स्टोर जाने पर, बैंकिंग सहायक आपके चार अंकों का कोड टाइप करते समय दूसरी तरफ देखेंगे।
इस लिंक पर क्लिक करें और अपना विवरण दर्ज करें
यह एक क्लासिक फ़िशिंग घोटाला है।
ईमेल काफी वास्तविक दिखने की संभावना है; वेबसाइट का पता भी जिससे यह लिंक करता है। यह संभवतः आपसे आपके खाते को सत्यापित करने या अपने इंटरनेट बैंकिंग विवरण बदलने के लिए कहेगा, लेकिन लिंक पर क्लिक न करें या कोई विवरण न भरें - विशेष रूप से पासवर्ड नहीं।
यदि आपको लगता है कि यह वास्तविक हो सकता है, तो एक नई ब्राउज़र विंडो में अपने बैंक की आधिकारिक साइट पर जाएं और पता मैन्युअल रूप से दर्ज करें (ईमेल में लिंक पर क्लिक न करें)। लिंक का पता वास्तविक लग सकता है, लेकिन इसमें हेरफेर किया गया है। यदि आप विशेष रूप से चिंतित हैं तो अपनी असली बैंक की साइट पर जाएं या अपनी निकटतम शाखा पर जाएं।
बस देखें कि यह नकली गूगल लॉगिन पेज कितना सटीक प्रतीत होता है।
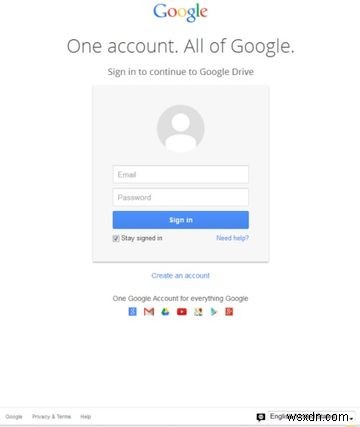
फ़िशिंग का मुकाबला करने के एक और प्रयास में, फ़िशिंग को ब्लॉक करने वाले टूल के साथ एंटी-वायरस सॉफ़्टवेयर डाउनलोड करना उचित है। हॉटमेल और जीमेल जैसे कई ईमेल सेवा प्रदाता पहले से ही संदिग्ध नकली को जंक में फ़ाइल करते हैं, लेकिन वे हमेशा कार्य करने में त्वरित नहीं होते, और फुलप्रूफ नहीं होते। (जैसा कि डगलस एडम्स ने कहा, "लोग जो एक सामान्य गलती करते हैं जब वे कुछ पूरी तरह से फुलप्रूफ डिजाइन करने की कोशिश करते हैं, वह है पूर्ण मूर्खों की सरलता को कम आंकना।")
इस फॉर्म को डाउनलोड करें और भरें
हम में से कई लोग जानते हैं, एक अविश्वसनीय ईमेल पते से कुछ भी डाउनलोड करना एक बड़ा ना-ना है, चाहे वह बैंकिंग जानकारी से संबंधित हो या केवल एक पोर्टफोलियो या सीवी प्रदर्शित करने का दावा करता हो। लेकिन तथ्य यह है कि धोखेबाज अभी भी लोगों को अटैचमेंट देखने के लिए धोखा देने की कोशिश कर रहे हैं, इसका मतलब है कि कुछ अभी भी धोखा खा जाते हैं।
यहां तक कि मासूम दिखने वाले PDF भी सॉफ्टवेयर-लॉकिंग रैंसमवेयर या छिपी हुई दुर्भावनापूर्ण फ़ाइलों के साथ आ सकते हैं जो व्यक्तिगत जानकारी को दूसरे सर्वर पर रिले करते हैं। उन सभी पासवर्ड के बारे में सोचें जिनका आप उपयोग करते हैं: न केवल इंटरनेट बैंकिंग, बल्कि अमेज़न, ईबे, पेपाल, सोशल मीडिया के लिए, यहां तक कि आपके ईमेल के लिए भी। हालांकि यह हानिरहित लग सकता है, एक उल्लंघन किया गया ईमेल खाता बहुत नुकसान पहुंचा सकता है!
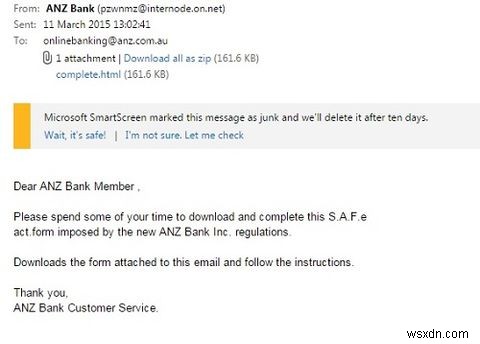
पिछले साल इसका एक अच्छा उदाहरण आया: नेशनल इंस्टीट्यूट फॉर क्लिनिकल एक्सीलेंस (NICE) से कथित तौर पर एक आहत संदेश, आपसे टेस्ट परिणाम डाउनलोड करने का आग्रह करता है। यह एक भयानक, भावनात्मक विषय है और संभावित रूप से यही कारण है कि लोग इसके झांसे में आ गए, साथ ही 2014 के इन अन्य घोटाले ईमेल में भी।
एक बार फिर, इस तरह के धोखाधड़ी वाले ईमेल जंक में फाइल किए जाएंगे और हटा दिए जाएंगे, लेकिन कभी-कभी, वे जाल से फिसल जाते हैं। अन्यथा, यहां कुछ तरीके दिए गए हैं जिनसे आप एक संदिग्ध ईमेल अटैचमेंट को पहचान सकते हैं।
कृपया एक टेस्ट लेनदेन पूरा करें
कुछ स्कैमर संभावित ग्राहकों को एक टेस्ट लेनदेन करने के लिए ईमेल भेजते हैं, शायद उनकी तरफ से एक माना जाने वाला तकनीकी मुद्दा या यहां तक कि दावा करते हैं कि वे आपके पैसे को एक अलग खाते में स्थानांतरित कर रहे हैं क्योंकि आपके सामान्य खाते पर संदिग्ध गतिविधि है। जाहिर है, वह खाता जिसमें वे आपसे पैसे भेजना चाहते हैं, उनका अपना है।
लेकिन निश्चित रूप से, एक बैंक आपके पैसे को स्थानांतरित करने की कोशिश नहीं करेगा, भले ही धोखाधड़ी का संदेह हो: इसके बजाय, अधिकांश उस खाते को निलंबित कर देंगे और आपसे उन भुगतानों को सत्यापित करने के लिए संपर्क करेंगे जो उन्हें लगता है कि आपके सामान्य शॉपिंग बास्केट किराया नहीं हैं। यही कारण है कि वे चाहते हैं कि आप उन्हें बताएं जब आप छुट्टी पर जा रहे हों।
आपको ऑनलाइन पैसे ले जाने के लिए कहना धोखाधड़ी का इतना स्पष्ट उदाहरण लगता है। हालांकि, एक YouGov सर्वेक्षण के अनुसार, ग्रेट ब्रिटेन में 4 मिलियन लोग एक तथाकथित "सुरक्षित" खाते में पैसा ट्रांसफर करने की संभावना रखते हैं, और 3 मिलियन ईमेल या फोन के माध्यम से निर्देश दिए जाने पर "टेस्ट लेनदेन" करेंगे। जिसके बारे में बोलते हुए...
कृपया इस नंबर पर हमें कॉल करें
आर्थिक अपराध के लिए पुलिस राष्ट्रीय समन्वयक स्टीव हेड कहते हैं कि अपराधी "सभी उम्र और जीवन के सभी क्षेत्रों के लोगों को लक्षित करने के लिए तकनीकी और इंटरनेट क्रांति का फायदा उठा रहे हैं, जिनमें टेलीफोन, मोबाइल, लैपटॉप और टैबलेट के माध्यम से सीधे घर में पहुंचाए जाने वाले तेजी से परिष्कृत और आश्वस्त घोटाले हैं।"
कभी भी अपने बैंक से कथित रूप से एक ईमेल पर आंख बंद करके भरोसा न करें जो आपको एक विशिष्ट टेलीफोन नंबर पर कॉल करने के लिए कहता है। कम से कम उनकी आधिकारिक वेबसाइट को स्वतंत्र रूप से जांचकर अपने बैंक के वास्तविक नंबर को सत्यापित करें (फिर से, किसी भी इन-ईमेल लिंक पर क्लिक करने से बचें)। संकेतों की जांच करें कि वेबसाइट सुरक्षित है, उदाहरण के लिए एड्रेस बार में 'https://' में उस 's' को देखें।
और यदि आपको वास्तव में अपने बैंक से संपर्क करने की आवश्यकता है, तो सही फोन नंबर आपके स्टेटमेंट के लेटरहेड में होगा। किसी संभावित नकली वेबसाइट पर प्रदर्शित किसी भी नंबर के बजाय इसका उपयोग करें।
इसी तरह, स्कैमर्स आपको सीधे कॉल कर सकते हैं, ईमेल को बायपास करके, आपके बैंक के प्रतिनिधि होने का नाटक करते हुए। इसे विशिंग, या वॉयस फ़िशिंग के रूप में जाना जाता है, फोन पर व्यक्तिगत जानकारी प्राप्त करने की एक रणनीति। वे आपसे कुछ खाता विवरण मांग सकते हैं या आपको ऑनलाइन भुगतान अधिकृत करने के लिए संदर्भित कर सकते हैं। एक और चाल में आप एक कॉल के बाद अपने बैंक को रिंग करते हैं (अक्सर आपका भरोसा हासिल करने के लिए), लेकिन धोखेबाज लाइन पर रहता है।
आपको किस पर भरोसा करना चाहिए?
महत्वपूर्ण बात, हमेशा की तरह, घबराना नहीं है और कुछ हद तक संदेहशील रहना है।
अचानक पकड़े जाने पर, आप भूल सकते हैं कि आपके बैंक के पास आपका ईमेल पता भी नहीं है! यदि संदेह है, तो जब आपके पास आधा घंटा खाली हो तो अपनी स्थानीय शाखा में जाएं। जैसा कि क्लिच कहता है, सुरक्षित रहना खेद से बेहतर है।
क्या आपके पास धोखाधड़ी वाले ईमेल को पहचानने के कोई सुझाव हैं? क्या आप अभी चल रहे किसी घोटाले को जानते हैं? क्या आप उनमें से एक का शिकार होने के लिए पर्याप्त दुर्भाग्यशाली रहे हैं? हमें नीचे बताएं।
छवि क्रेडिट: इंटेल फ्री प्रेस; वोंगवीन; सामंथा सेलेरा।