आप जानते होंगे कि एशले मैडिसन, एक "विवेकपूर्ण" ऑनलाइन डेटिंग साइट जो मुख्य रूप से धोखेबाज जीवनसाथी को लक्षित करती है, हाल ही में हैक हुई थी। साइट ने कई वर्षों से विवाद खड़ा किया है, मुख्य रूप से ऐसे विज्ञापन चलाकर:
हैकर्स, जो खुद को "द इम्पैक्ट ग्रुप" कहते हैं, लाखों उपयोगकर्ताओं के डेटा (समझौता करने वाली छवियों और व्यक्तिगत जानकारी सहित) को जारी करने की धमकी दे रहे हैं यदि साइट को इसकी मूल कंपनी, एविड मीडिया लाइफ द्वारा बंद नहीं किया जाता है, जिसके पास कई अन्य हुकअप साइट्स हैं।
हैक का मकसद साइट के संचालन के लिए एक नैतिक आपत्ति प्रतीत होता है, हालांकि यह मानना भोला होगा कि असली उद्देश्य ब्लैकमेल है, और हैकर्स केवल मुद्दे को भ्रमित करने की कोशिश कर रहे हैं।
सभी 3.7 करोड़ उपयोगकर्ता प्रभावित हो सकते हैं, साथ ही पूर्व उपयोगकर्ता — जिनमें वे लोग भी शामिल हैं जिन्होंने अपना खाता हटा दिया है। AML ने सार्वजनिक रूप से कहा है कि उनकी आंतरिक जांच जारी है, और उनका मानना है कि उनके पास इस बात का अच्छा अंदाजा है कि हैक के पीछे कौन है। AML के CEO नोएल बिडरमैन के अनुसार,
"हम [पुष्टि] के दरवाजे पर हैं कि हम मानते हैं कि अपराधी कौन है, और दुर्भाग्य से हो सकता है कि इसने इस सामूहिक प्रकाशन को ट्रिगर किया हो [...] मेरे सामने उनकी प्रोफ़ाइल है, उनके सभी कार्य क्रेडेंशियल्स। यह निश्चित रूप से एक व्यक्ति था जो यहां कर्मचारी नहीं था लेकिन निश्चित रूप से हमारी तकनीकी सेवाओं को छुआ था।"
अब तक, इस मुद्दे का कवरेज थोड़ा, ठीक है, व्यंग्यात्मक रहा है। एक सामान्य भावना है कि यह एक गंभीर मुद्दा नहीं है, और यहां तक कि डेली मेल जैसे बड़े प्रकाशनों सहित हैकर के लिए समर्थन की एक डिग्री है। सामान्य भावना यह है कि हैक के शिकार लोगों को वही मिला जो उनके लिए आया था। आज, मैं इस बारे में बात करना चाहता हूं कि यह प्रतिक्रिया गैर-जिम्मेदाराना क्यों है, और एक बहुत बड़े मुद्दे को याद करती है जिसके बारे में हमें चिंतित होना चाहिए।
जटिल नतीजे
दो दिन पहले, एक व्यक्ति जिसने खुद को एक समलैंगिक सऊदी बताया, रेडिट पर मदद मांगते हुए पोस्ट किया। एशले मैडिसन के उपयोगकर्ता के रूप में, यदि उसका नाम और तस्वीरें (जिनमें से कुछ समलैंगिक यौन कृत्यों को दर्शाती हैं) सार्वजनिक हो जाती हैं, तो उसे मौत की सजा का सामना करना पड़ता है। यदि उसकी कहानी सच है, तो वह अकेला नहीं है: एशले मैडिसन जैसी साइटों की गुमनाम, विवेकपूर्ण प्रकृति स्पष्ट रूप से समलैंगिक लोगों को आकर्षित करती है, खासकर उन न्यायालयों में जहां समलैंगिक यौन संबंध अपराध है। इस साल पहले ही समलैंगिकता के लिए फांसी दी जा चुकी है। वास्तव में, सऊदी अरब ने इस साल अपनी फांसी बढ़ा दी है, इसे 'न्याय प्रणाली का सुव्यवस्थितीकरण' कहा है।
गुमनाम रेडिट उपयोगकर्ता ने पोस्ट किया,
"मैं एक ऐसे देश से हूँ जहां समलैंगिकता में मौत की सजा है। मैंने पिछले कई सालों में अमेरिका में पढ़ाई की और उस समय एशले मैडिसन का इस्तेमाल किया। मैं सिंगल था, लेकिन इसका इस्तेमाल इसलिए किया क्योंकि मैं समलैंगिक हूँ; मेरे गृह देश में समलैंगिक यौन संबंध मौत की सजा के तहत दंडनीय है इसलिए मैं अपने हुकअप को अत्यधिक विवेकपूर्ण रखना चाहता था। मैंने केवल एकल लड़कों के साथ हुकअप के लिए AM का उपयोग किया।[...] मैं मरने, प्रताड़ित होने, या निर्वासित होने वाला हूँ। और मैंने कुछ गलत नहीं किया।"
यह भयावह है, लेकिन एशले मैडिसन के समलैंगिक उपयोगकर्ता केवल वही लोग नहीं हैं जो 'उन्हें जो मिला उसके लायक हैं' वाली कथा में फिट नहीं बैठते। उन न्यायालयों के बारे में क्या जहां तलाक अवैध है? अपमानजनक रिश्तों के बारे में क्या, जहां एक जीवनसाथी तलाक मांगने के लिए शारीरिक रूप से सुरक्षित महसूस नहीं कर सकता? उन लोगों के बारे में क्या जिन्होंने एक खाता बनाया, लेकिन अंततः इसके साथ आगे नहीं बढ़ने का विकल्प चुना? क्या इन सभी लोगों को उजागर होने का हक है? क्योंकि अगर यह जानकारी सार्वजनिक रूप से जारी की जाती है, तो वे होंगे।
हैकर्स के घोषणापत्र में, वे साइट के लाखों उपयोगकर्ताओं की दुर्दशा के प्रति कम सहानुभूति रखते हैं,
"उन पुरुषों के लिए बहुत बुरा, वे धोखेबाज गंदे हैं और ऐसे विवेक के लायक नहीं [...] 3.7 करोड़ से अधिक सदस्यों के साथ, ज्यादातर अमेरिका और कनाडा से, आबादी का एक महत्वपूर्ण प्रतिशत एक बहुत बुरा दिन होने वाला है, जिसमें कई अमीर और शक्तिशाली लोग शामिल हैं।"
जाहिर है, यह संभावना नहीं है कि हैकर्स ने इसे लिखते समय इन स्थितियों के बारे में विशेष विचार दिया — लेकिन यह वास्तव में समस्या है। ये हैकर्स सतर्कता बरतने वाले हैं, डेटा के जिम्मेदार संरक्षक नहीं जिन्हें अच्छे निर्णय लेने के लिए सौंपा गया है। उन्हें कभी भी इस सभी संवेदनशील जानकारी पर भरोसा नहीं किया गया था, और अच्छे कारण के लिए!
इस हैक के बारे में सुनकर 'उनके लिए अच्छा' कहना बात को याद करना है। यहां कहानी धोखेबाजों के उजागर होने के बारे में नहीं है, यह इस बारे में है कि जिन कंपनियों पर हम भरोसा करते हैं वे हमारी गोपनीयता का कितना कम सम्मान करती हैं। एशले मैडिसन अपने उपयोगकर्ताओं की गोपनीयता की रक्षा करने के अपने दायित्व में विफल रही — एक विशाल पैमाने पर। और वे अकेले नहीं हैं।
उपेक्षा का एक पैटर्न
मई के अंत में, एक हैकर ने एडल्ट फ्रेंड फाइंडर, एक हुकअप साइट के डेटाबेस तक पहुंच प्राप्त की — कथित तौर पर साइट को $100,000 के लिए ब्लैकमेल किया, और डेटा ऑनलाइन पोस्ट किया। प्रतिक्रिया में, एंड्रयू ऑरेनहाइमर नामक एक अलग हैकर ने ट्विटर पर यादृच्छिक रूप से सार्वजनिक हस्तियों को उजागर करना शुरू कर दिया, जिसमें उनकी यौन आदतों का विवरण शामिल था। उजागर किए गए लोगों में एक FAA कर्मचारी, और एक वाशिंगटन पुलिस अकादमी कमांडर शामिल थे। 3.5 मिलियन से अधिक उपयोगकर्ताओं की जानकारी स्वतंत्र रूप से ऑनलाइन उपलब्ध है। और, मैं जोर देता हूँ, यह एक 'धोखाधड़ी' वेबसाइट नहीं है। इन लोगों ने, अधिकांश भाग के लिए, कुछ गलत नहीं किया — और फिर भी वे खुद को सार्वजनिक रूप से अपमानित पाते हैं।
यह केवल ये दो साइटें नहीं हैं, या तो। सिर्फ दो महीने पहले, मिरसिया पोपेस्कू नामक एक ब्लॉगर ने देखा कि फेटिश-उन्मुख डेटिंग साइट फेटलाइफ ने अपने डेटाबेस को बाहरी उपयोगकर्ताओं से सही ढंग से सुरक्षित नहीं किया था, जिससे बुनियादी कोडिंग ज्ञान वाला कोई भी व्यक्ति इसे माइन कर सकता था और सभी प्रोफाइल, छवियों, और वीडियो की एक मास्टर सूची एकत्र कर सकता था। पोपेस्कू ने इसका उपयोग वह बनाने के लिए किया जिसे वह "फेटलाइफ मीटलिस्ट" [ब्रोकन URL रिमूव्ड] कहता है — 30 वर्ष से कम उम्र की हजारों महिला फेटलाइफ उपयोगकर्ताओं की एक सूची, सार्वजनिक शर्मिंदगी के उद्देश्यों के लिए।
विडंबना यह है कि यह दूसरी बार है जब मैं अपने लेखन में पोपेस्कू से मिला हूँ। पोपेस्कू एक समूह के सदस्य हैं जो खुद को "द बिटकॉइन लॉर्डशिप" कहते हैं, जिन्होंने कुछ बहुत मूर्खतापूर्ण और अदूरदर्शी कारणों से बिटकॉइन ब्लॉक आकार में आवश्यक वृद्धि का विरोध किया। मुझे याद है कि मुझे लगा कि वह विशेष रूप से पागल, नार्सिसिस्टिक, और सर्वथा मतलबी का एक बदसूरत संयोजन था। अब मुझे उस आकलन में कुछ हद तक सही महसूस होता है, और उसके ब्लॉग के बाद के गड़बड़ी में बंद होने पर थोड़ा संतुष्ट भी।
मुझ पर विश्वास करें: कोई मूल्य नहीं खोया गया।
हालांकि, फिर से, हैकर के मकसद पर ध्यान केंद्रित करना (चाहे वे कितने भी बुरे हों) बात को याद करना है। सीरियल फिलैंडरर्स और सोशियोपैथ्स, जितने रंगीन हैं, यहां असली कहानी से ध्यान भटकाते हैं, जो यह है कि इन साइट्स ने सबसे बुनियादी और आवश्यक कंप्यूटर सुरक्षा प्रदान करने में कितनी गहराई से विफलता पाई है।
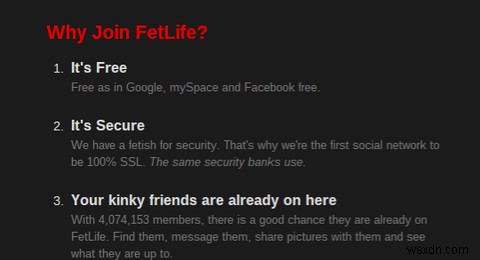
फेटलाइफ अपने विज्ञापन सामग्री में दावा करता है कि उनके पास "सुरक्षा के लिए बुत" है, और SSL के उनके उपयोग पर जोर देते हैं। सिक्योर सॉकेट लेयर एक वेब-वाइड मानक है, जिसका उपयोग व्यावहारिक रूप से हर वेबसाइट और उनके उपयोगकर्ताओं के ब्राउज़र द्वारा किया जाता है। वास्तव में, बुनियादी वेब स्क्रिप्टिंग ज्ञान वाला कोई भी व्यक्ति (कानूनी रूप से!) फेटलाइफ की वेबसाइट से जानकारी का हर टुकड़ा स्क्रैप कर सकता है, क्योंकि उन्होंने इसकी रक्षा के लिए कोई कष्ट नहीं उठाया। एशले मैडिसन और एडल्ट फ्रेंड फाइंडर समान सुरक्षा पापों के दोषी हैं।
ये साइटें (और संभवतः कई अन्य जो अभी तक सामने नहीं आई हैं) उनके द्वारा संभाली जाने वाली जानकारी की संवेदनशीलता को देखते हुए अविश्वसनीय रूप से लापरवाह रही हैं। पीड़ितों के यौन जीवन पर राय साझा करना और निर्णय लेना इस समस्या को हल नहीं करेगा।
क्या आप इन ऑनलाइन डेटिंग साइट्स के हैक से प्रभावित हुए हैं? ऑनलाइन हमारी व्यक्तिगत जानकारी की सुरक्षा के बारे में चिंतित? चर्चा टिप्पणियों में शुरू होती है!