पिछले तीन हफ्तों से, शिकायतें आ रही हैं कि कुछ स्काइप अकाउंट अपने संपर्कों को डाइट पिल और पोर्नोग्राफिक स्पैम मैसेज कर रहे हैं। यह स्पष्ट नहीं है कि कितने प्रभावित हैं, हालांकि शिकायत थ्रेड अब 24 पेज लंबा है। अब, माइक्रोसॉफ्ट उपयोगकर्ताओं को अपने पासवर्ड बदलने के लिए कह रहा है, हालांकि मूल कारण पर अभी भी कुछ अस्पष्टता है।
स्पैम केवल स्पैम कब नहीं है?
आम तौर पर, जब आपको किसी मैसेजिंग प्लेटफॉर्म पर किसी दोस्त के अकाउंट से स्पैम मिलता है, तो ऐसा इसलिए होता है क्योंकि किसी दुर्भावनापूर्ण तीसरे पक्ष ने अकाउंट तक पहुंच प्राप्त की, या तो पासवर्ड का अनुमान लगाकर या उपयोगकर्ता के कंप्यूटर से जानकारी चुराने के लिए मैलवेयर का उपयोग करके। इन मामलों में, सही उत्तर दोस्त को सतर्क करना और उन्हें अपना पासवर्ड बदलने के लिए कहना है (यदि आप अनजाने स्पैमर हैं, तो इसे हल करने के लिए कदम उठाए जा सकते हैं)।
यदि इन मामलों का एक समूह एक साथ सामने आने लगे, वही एक संकेत है कि एक व्यापक, प्रणालीगत समस्या काम कर रही हो सकती है। दूसरे शब्दों में, प्लेटफॉर्म में ही एक सुरक्षा दोष हो सकता है जो हमलावरों को लॉगिन क्रेडेंशियल चुराने की अनुमति देता है। उदाहरण के लिए, यदि हमलावरों ने स्काइप के सर्वर से पासवर्ड हैश की मास्टर सूची तक पहुंच प्राप्त की, तो उन हैश को क्रैक करना अपेक्षाकृत आसान होगा। यह आसानी से अनुमान लगाने योग्य पासवर्ड वाले लाखों खातों तक पहुंच देगा। यदि वास्तव में ऐसा हुआ है, तो - फिर से - अपना पासवर्ड बदलना सही उत्तर है। हालांकि, इसके लिए स्काइप को अपनी आंतरिक सुरक्षा कमजोरियों को दूर करने के लिए कार्रवाई की भी आवश्यकता है।
हालांकि, यह मानने का कुछ कारण है कि यह मामला नहीं है। मूल शिकायत में, उपयोगकर्ता ने उल्लेख किया कि समझौता किए गए स्काइप संपर्क ने अपने स्काइप इतिहास को पीछे देखा और संदेशों की उत्पत्ति नहीं ढूंढ सका, यह दर्शाता है कि वे "स्पूफ्ड" हो सकते हैं — दूसरे शब्दों में, स्पैम स्काइप क्लाइंट की यह बताने की क्षमता में दोष के कारण हो सकता है कि संदेश कहां से उत्पन्न हो रहे हैं, बजाय पासवर्ड जानकारी के वास्तविक उल्लंघन के। यदि ऐसा है, तो यह चिंताजनक है — और पासवर्ड जानकारी बदलने से मदद नहीं मिलेगी।
माइक्रोसॉफ्ट की प्रतिक्रिया
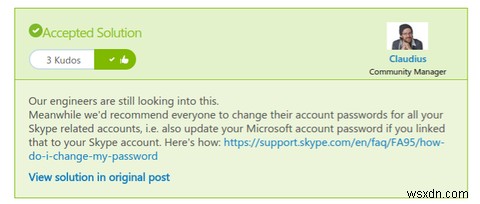
थ्रेड में, एक स्काइप कम्युनिटी मैनेजर, "क्लॉडियस" सुझाव देते हैं,
"यह हो सकता है कि स्पैम भेजने वाला दुर्भावनापूर्ण सॉफ्टवेयर (लेकिन मैलवेयरबाइट्स या एंटीवायरस द्वारा अभी तक पता नहीं चला क्योंकि यह अपने आप में स्पैमिंग स्काइप के अलावा कुछ भी दुर्भावनापूर्ण नहीं करता) वास्तव में IM स्पैम भेजने के लिए स्काइप डेस्कटॉप API का उपयोग कर रहा है।"
हालांकि, यह उपयोगकर्ता रिपोर्ट के विपरीत लगता है कि कंप्यूटर मशीन बंद होने पर स्पैम भेज रहे हैं — और प्रभावित उपयोगकर्ता स्काइप डेस्कटॉप API एक्सेस सूची में एक प्रविष्टि देखने की रिपोर्ट नहीं करते हैं। यह भी संभावना नहीं लगता कि उपलब्ध एंटी-मैलवेयर संसाधनों में से कोई भी कुछ भी देखेगा। इसके जवाब में, "क्लॉडियस" ने आधिकारिक व्याख्या को इसमें बदल दिया:
"हमें आपको वापस आने में कुछ दिन लगने के लिए खेद है जबकि हम आप में से कुछ द्वारा अनुभव किए गए स्पैम मुद्दे की जांच करते हैं। हमारी जांच इंगित करती है कि साइबर अपराधी कमजोर या पुन: उपयोग किए गए पासवर्ड का फायदा उठाने के लिए एक स्वचालित तकनीक का उपयोग कर रहे हैं। हमने इस मुद्दे को हल करने के लिए कदम उठाए हैं और स्थिति की निगरानी करते हुए ऐसा करना जारी रखेंगे। हम अपने उपयोगकर्ताओं को मजबूत पासवर्ड का उपयोग करने के लिए प्रोत्साहित करते हैं और https://www.microsoft.com/security/pc-security/password-checker.aspx पर अधिक जानकारी और सहायता उपलब्ध है। इसके अलावा, यदि आप स्पैम मुद्दों का अनुभव करना जारी रखते हैं, तो कृपया अपना पासवर्ड बदलें और आपको 24 घंटों में स्पैम कम होता हुआ देखना चाहिए।"
यह व्याख्या जितने सवालों के जवाब देती है उससे अधिक उठाती है। कई उपयोगकर्ता मजबूत पासवर्ड का उपयोग करने की रिपोर्ट करते हैं जो फिर भी भंग हो गए। अन्य पासवर्ड बदलने के बावजूद स्पैम जारी रहने की रिपोर्ट करते हैं।
यह अचानक वृद्धि की भी व्याख्या नहीं करता। यह मान लेना काफी सुरक्षित है कि बहुत व्यापक रूप से उपयोग किया जाने वाला कोई भी सॉफ्टवेयर स्पैमर्स द्वारा हर समय हमले के अधीन है। तो यहां क्या बदला, जिससे समझौता किए गए खातों की रिपोर्ट में ऐसी वृद्धि हुई? ट्विटर की एक त्वरित खोज, साथ ही थ्रेड की लंबाई, यह इंगित करती है कि यह कुछ अलग घटनाएं नहीं हैं।
क्या स्काइप सुरक्षित है?
हम जानते हैं कि स्काइप के डेवलपर्स, माइक्रोसॉफ्ट की खरीद से पहले और बाद में, दोनों ने आपको स्काइप मोबाइल और डेस्कटॉप संस्करणों पर गोपनीयता को नियंत्रित करने में सक्षम बनाने में बहुत प्रयास किया है। इसलिए यह कहना सुरक्षित है कि इस स्थिति का प्रबंधन माइक्रोसॉफ्ट के लिए प्राथमिकता है, स्काइप इसके मुकुट रत्नों में से एक होने के नाते।
हालांकि, यह पूरी तरह से स्पष्ट नहीं है कि इन स्पैम हमलों के साथ क्या हो रहा है। यह संभव है कि माइक्रोसॉफ्ट सही है, और यह एक स्काइप समस्या नहीं है। हालांकि, इसके लिए काफी संख्या में उपयोगकर्ताओं को गलत या बेईमान होने की आवश्यकता होगी, जो कम से कम थोड़ा असंभव लगता है। यदि स्काइप के भीतर एक अधिक मौलिक सुरक्षा भेद्यता है, तो वर्तमान मुद्दे हिमशैल का सिरा हो सकते हैं। अभी के लिए, स्पैम की रिपोर्ट जारी है। उम्मीद है, माइक्रोसॉफ्ट से अधिक जानकारी जल्द ही आएगी।
क्या आप इस मुद्दे से प्रभावित हुए हैं? क्या आप माइक्रोसॉफ्ट की प्रतिक्रिया से परेशान हैं? हमें टिप्पणियों में बताएं!