बच्चों के इलेक्ट्रॉनिक लर्निंग उत्पाद आपूर्तिकर्ता, VTech के लिए यह एक उथल-पुथल भरा समय रहा है। हांगकांग स्थित कंपनी ने डायरेक्ट-मार्केट प्रतियोगी LeapFrog के लिए $72 मिलियन की अधिग्रहण योजनाओं की घोषणा की, जिससे उनकी बाजार हिस्सेदारी नाटकीय रूप से बढ़ी और वे बच्चों के इलेक्ट्रॉनिक लर्निंग उत्पादों के प्रमुख डेवलपर्स और आपूर्तिकर्ताओं में से एक के रूप में स्थापित हुए। दुर्भाग्य से, सप्ताह योजना के अनुसार जारी नहीं रहा।
VTech ने 2015 में एक बड़े हैक के बाद अपने नियमों और शर्तों को अपडेट किया, बिना किसी दूसरे विचार के माता-पिता और देखभाल करने वालों पर जिम्मेदारी का बोझ स्पष्ट रूप से स्थानांतरित कर दिया।
उन्होंने क्या बदला? उन्होंने क्या सुरक्षित किया? आपको क्या करना चाहिए?
VTech के साथ क्या हुआ?
पिछले नवंबर में VTech को हैक किया गया था, हमलावर 4 मिलियन से अधिक वयस्क खातों और 6 मिलियन से अधिक बच्चों के खातों का डेटा ले गया। हैक ने प्रत्येक समझौता किए गए खाते के व्यक्तिगत डेटा को उजागर किया जिसमें नाम, ईमेल पते, पासवर्ड, गुप्त प्रश्न और उत्तर, IP पते, मेलिंग पते, और डाउनलोड इतिहास शामिल थे। साथ ही, VTech का ऐप स्टोर डेटाबेस, Learning Lodge, भी समझौता किया गया था।
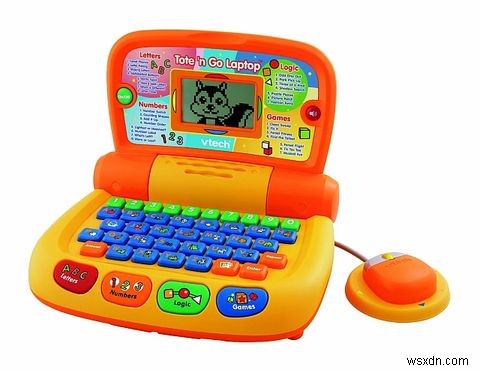
यहां से, चैट लॉग, व्यक्तिगत ऑडियो फाइलें और तस्वीरें समझौता की गईं, जिनमें से कई सीधे उपकरणों का उपयोग करने वाले बच्चों की थीं।
भेद्यताएं
हैक को शुरू में लोरेंजो बिकचियाराई द्वारा उजागर किया गया था, जो वाइस मैगज़ीन के प्रौद्योगिकी-केंद्रित मदरबोर्ड प्रकाशन के लिए लिख रहे थे। प्रारंभिक लेख प्रकाशित होने के बाद, बिकचियाराई से हैक करने का दावा करने वाले व्यक्ति द्वारा संपर्क किया गया, जिसने सत्यापन के लिए पत्रकार को संवेदनशील तस्वीरें प्रदान कीं।
बिकचियाराई ने तब सूचना सुरक्षा विशेषज्ञ ट्रॉय हंट को डेटा का विश्लेषण करने के लिए आमंत्रित किया ताकि यह पुष्टि की जा सके कि लीक वैध था, धोखा नहीं। पुष्टि पर, हंट ने आगे डेटा का विश्लेषण किया और VTech को प्रभावित करने वाली कमजोरियों का विवरण प्रकाशित किया। कमजोरियां, जैसा कि हंट ने खोजा, भयावह थीं।
ऑब्जेक्ट रेफरेंस खामियों का मतलब था कि उपयोगकर्ता URL के माध्यम से दूसरों के खातों तक आसानी से पहुंच सकते थे, पूरा होस्ट सिस्टम SQL इंजेक्शन के किसी भी रूप के प्रति बेहद संवेदनशील था, और वहां था:
"कहीं भी SSL नहीं... पासवर्ड, माता-पिता के विवरण और बच्चों के बारे में संवेदनशील जानकारी प्रसारित होने सहित सभी संचार असुरक्षित कनेक्शन पर हैं।"
उन्होंने यह भी पासवर्ड "एन्क्रिप्टेड" पाए एक साधारण MD5 हैश के साथ, बिना किसी साल्टिंग के, या यहां तक कि एक उन्नत हैशिंग एल्गोरिदम की दृष्टि के, जिसका अर्थ है कि थोड़े उन्नत कंप्यूटिंग कौशल वाला कोई भी व्यक्ति उन्हें कम समय में क्रैक कर सकता है।
इसके अलावा, गुप्त प्रश्न और उत्तर प्लेन टेक्स्ट में संग्रहीत किए गए थे, बिना किसी अतिरिक्त सुरक्षा उपाय के। हंट ने सुरक्षा प्रश्नों की खराब गुणवत्ता पर भी ध्यान दिया, जैसे "आपका पसंदीदा रंग क्या है?" या "आपका जन्म कहां हुआ था?" और अन्य समान रूप से सरल-से-खोजी जाने वाली जानकारी।
बाल उपयोगकर्ता
एक बार जब माता-पिता ने अपना वयस्क खाता बना लिया, तो बाल खाते बनाए जा सकते हैं। प्रत्येक बाल खाता सीधे वयस्क खाते से जुड़ा होता है, और वे अपना अवतार, जन्म तिथि, और लिंग जोड़ सकते हैं।
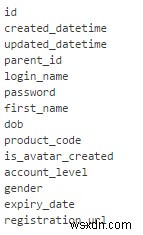
डेटा को तब "पैरेंट_आईडी" का उपयोग करके दोनों खातों को एक साथ जोड़ने वाली एक सेल्फ-रेफरेंसिंग टेबल में संग्रहीत किया जाता है, जैसे:

इसका अर्थ है कि उल्लंघन में सुरक्षित अतिरिक्त डेटा के साथ, प्रत्येक बच्चे को उनके माता-पिता से आसानी से मिलान किया जा सकता है, उनके पते के साथ-साथ अन्य व्यक्तिगत जानकारी के ढेरों का खुलासा किया जा सकता है।
नियम और शर्तें बदलें
चूंकि हम लंबे उपयोगकर्ता समझौतों, गोपनीयता कथनों, वेबसाइटों, गेम, सेवाओं, और अधिक के नियमों और शर्तों में बदलाव का सामना करते हैं, हम सभी उपयोग की जाने वाली भाषा के प्रति थोड़े उदासीन हो गए हैं। मैं बिल्कुल नहीं गिन सकता कि मैंने कितने T&C को क्लिक किया है, और आश्चर्य होता है कि क्या किसी बिंदु पर मैंने अपनी आत्मा पर हस्ताक्षर किए हैं।
आपको लगता होगा कि एक बड़े डेटा उल्लंघन की मानक प्रतिक्रिया किसी भी और सभी सुरक्षा कमियों में एक मजबूत जांच होगी, शायद उन सूचना सुरक्षा पेशेवरों द्वारा पहले से किए गए काम का स्वागत करना जो बच्चों से संबंधित संवेदनशील डेटा की रक्षा करने का प्रयास कर रहे हैं।
VTech के लिए नहीं।
इसके बजाय, उन्होंने अपनी शर्तों को स्पष्ट रूप से अप्रिय शब्दावली के साथ अपडेट किया। दायित्व की सीमा शीर्षक वाले एक खंड में, शर्तें पढ़ती हैं:
"आप स्वीकार करते हैं और सहमत हैं कि साइट के आपके उपयोग के दौरान आपके द्वारा भेजी या प्राप्त की गई कोई भी जानकारी सुरक्षित नहीं हो सकती है और अनधिकृत पार्टियों द्वारा इंटरसेप्ट की जा सकती है या बाद में प्राप्त की जा सकती है"
मुझे माफ करना। क्या? उपयोगकर्ता सहमत होता है कि अगर वे फिर से हैक हो जाते हैं तो गुस्सा न करें या कंपनी को जिम्मेदार न ठहराएं? 2016 में, कोई भी कंपनी जो किसी भी प्रकार के नेटवर्क डिवाइस को जिम्मेदारी से बढ़ावा दे रही है, एक ऐसे परिदृश्य में जहां वे सक्रिय रूप से संवेदनशील जानकारी मांग रहे हैं, जिम्मेदारी का बोझ अपने उपयोगकर्ताओं पर स्थानांतरित कर सकती है, यह मेरी समझ से परे है।
मुक्त?
कोई रास्ता नहीं। उनकी शर्तों और शर्तों पर आधारित शरारतों से पहले भी, यूके का सूचना आयुक्त कार्यालय डेटा उल्लंघन की जांच कर रहा था, साथ ही कई अमेरिकी राज्य क्षेत्राधिकार। इसी तरह, उल्लंघन के तत्काल बाद, हांगकांग गोपनीयता आयुक्त स्टीफन वोंग ने पुष्टि की कि उनके कार्यालय ने VTech पर एक "अनुपालन जांच" शुरू की थी ताकि यह आकलन किया जा सके कि कंपनी ने बुनियादी सुरक्षा सिद्धांतों का पालन किया है या नहीं।
जैसे ही मैं यह लेख लिख रहा था, यूके सूचना आयुक्त कार्यालय ने पुष्टि की कि नई शर्तें वर्तमान यूके कानून का उल्लंघन करेंगी, जिसमें कहा गया है:
"कानून स्पष्ट है कि लोगों के व्यक्तिगत डेटा को संभालने वाले संगठन उस डेटा को सुरक्षित रखने के लिए जिम्मेदार हैं"
आपको क्या करना चाहिए?
ईमानदारी से, जब तक VTech को अपने सुरक्षा संचालन को काफी हद तक सुधारने के लिए सिद्ध नहीं किया जाता, उनके उत्पादों का उपयोग न करें, जिसमें उनकी वेबसाइट भी शामिल है।
भविष्य में, किसी भी नेटवर्क वाले बच्चों के खिलौने को खरीदने से पहले, "[उत्पाद नाम/कंपनी नाम]+सुरक्षा" खोज चलाना विवेकपूर्ण होगा, या आप "[उत्पाद नाम/कंपनी नाम]+हैक/डेटा उल्लंघन" आज़मा सकते हैं। उनमें से कोई भी संयोजन आपके बच्चे को सौंपने वाले उत्पाद की सुरक्षा भलाई को जल्दी से चित्रित करेगा।
सुरक्षा उल्लंघन होने जा रहे हैं। हम एक बड़े पैमाने पर डिजीटल दुनिया में रहते हैं, बड़ी संख्या में साइटों पर संवेदनशील जानकारी साझा करते हैं। हालांकि, हमें खुद को फायरिंग लाइन में नहीं फेंकना है, और समान रूप से, हमें अपने व्यक्तिगत डेटा की गोपनीयता के प्रति सम्मान की एक न्यूनतम अपेक्षा करने का अधिकार है - हमारे बच्चों की तो बात ही छोड़ दें।
VTech उल्लंघन से प्रभावित? या नेटवर्किंग और सूचना सुरक्षा की दुनिया में एक खिलौना निर्माता के साथ सहानुभूति रख सकते हैं? हमें नीचे बताएं!