हम सभी ऑनलाइन पहचान की चोरी के प्रति तेजी से जागरूक हो रहे हैं।
बहुत कम दिन ऐसे गुजरते हैं जब किसी बड़े व्यवसाय के किसी न किसी रूप में डेटा उल्लंघन का सामना करने की खबर न आती हो; हम सिर्फ हमेशा गंभीरता के बारे में नहीं सुनते, जब तक कि इसमें ग्राहक डेटा की बड़ी मात्रा शामिल न हो। इसी तरह, हम अपने स्वास्थ्य रिकॉर्ड को समान गोपनीयता के साथ मानते हैं। उनमें संवेदनशील, व्यक्तिगत जानकारी होती है जिसका गलत हाथों में हमारे खिलाफ इस्तेमाल किया जा सकता है।
हम लंबे समय से चिकित्सा रिकॉर्ड से संबंधित गोपनीयता की आवश्यकता को जानते और समझते हैं, और सौभाग्य से हमारे डॉक्टर और नर्स उस गोपनीयता को बनाए रखने की शपथ लेते हैं। बीते युग की कागज-संचालित दुनिया में, चिकित्सा रिकॉर्ड तक अनधिकृत पहुंच हाथ की सफाई या अंदरूनी काम के माध्यम से होती।
लेकिन अब, वैश्विक चिकित्सा उद्योग डिजिटल हो गया है, और इसलिए हमारे रिकॉर्ड भी। डिजिटल मेडिकल रिकॉर्ड होने के बड़े फायदे हैं, लेकिन क्या आपका व्यक्तिगत डेटा फायरिंग लाइन में रखना इसके लायक है?
चिकित्सा पहचान की चोरी
इसमें कोई संदेह नहीं कि चिकित्सा पहचान की चोरी बढ़ रही है। स्कैमर्स जो पारंपरिक रूप से बैंकिंग और ऑनलाइन खाता विवरण चाहते थे, वे तेजी से चिकित्सा रिकॉर्ड की ओर रुख कर रहे हैं। क्यों? खैर, एक के लिए, वे हमारे जीवन से संबंधित सबसे व्यक्तिगत जानकारी से भरे हुए हैं: हमारा जीवन।
आपका चिकित्सा रिकॉर्ड आपकी सभी व्यक्तिगत जानकारी रखता है: नाम, पता, जन्म तिथि, सामाजिक सुरक्षा संख्या (या समकक्ष), और कुछ मामलों में, इसमें बिलिंग जानकारी, और क्रेडिट या डेबिट कार्ड विवरण शामिल होंगे। यह स्पष्ट रूप से एक चिकित्सा रिकॉर्ड को बहुत मूल्यवान बनाता है - आपके बैंक खाते के विवरण से अधिक मूल्यवान (खैर, आपके खाते में शून्य की संख्या के आधार पर!)।
हैकर्स द्वारा चिकित्सा रिकॉर्ड तक पहुंचने में आसानी उन्हें और भी आकर्षक लक्ष्य बनाती है। वर्षों के पूर्व ज्ञान के बावजूद कि चिकित्सा रिकॉर्ड किसी बिंदु पर डिजिटल हो जाएंगे, कई चिकित्सा सुविधाएं साइबर अपराध के सर्वव्यापी खतरे से निपटने के लिए किसी भी तरह से सुसज्जित नहीं हैं। इसलिए यह कोई आश्चर्य की बात नहीं है कि संभावित हमलों की रिपोर्ट करने वाले अमेरिकी स्वास्थ्य सेवा संगठनों का प्रतिशत 2009 में 20% से बढ़कर 2013 में 40% हो गया। अकेले 2015 में हमने पांच अलग-अलग स्वास्थ्य सेवा संगठनों में आधिकारिक तौर पर रिपोर्ट किए गए 108.8 मिलियन व्यक्तिगत रिकॉर्ड उल्लंघन देखे; प्रत्येक संगठन ने बताया कि उनके नेटवर्क सर्वर का उल्लंघन किया गया था:
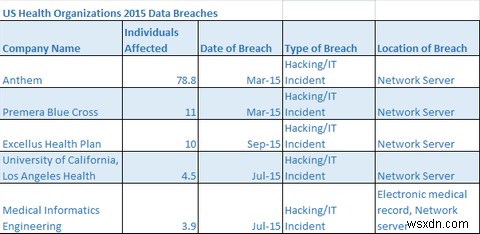
नोट: उपरोक्त तालिका में प्रभावित व्यक्ति लाखों में हैं।
हम क्या उम्मीद कर सकते हैं?
अपने चिकित्सा इतिहास के अज्ञात हाथों में पड़ने के स्पष्ट मुद्दे के अलावा, एक और भूत बड़ा है। चिकित्सा हार्डवेयर में हालिया प्रगति चमत्कारी से कम नहीं है, लेकिन वे अपने पूर्ववर्तियों से एक महत्वपूर्ण अंतर के साथ आते हैं: उनकी नेटवर्क स्थिति। कई उपकरण अब अस्पताल नेटवर्क से जुड़े हुए हैं, जिससे हैकर्स को सीधे कुछ उपकरणों तक पहुंचने का मौका मिलता है।
'भविष्यवाणियां 2016: साइबर सुरक्षा रोकथाम की ओर झुकती है' शीर्षक वाली एक वास्तव में चौंकाने वाली रिपोर्ट में हम भविष्यवाणी देखते हैं कि 2016 में चिकित्सा उपकरणों के रैंसमवेयर से प्रभावित होने की शुरुआत देखी जाएगी।
जोखिम नेटवर्क सुरक्षा के आसपास बुनियादी ज्ञान की कमी से आता है। 2012 में, स्कॉट एर्वेन, जो तब एसेंटिया हेल्थ के सूचना सुरक्षा प्रमुख थे (अब Protoviti में एसोसिएट डायरेक्टर) को मिडवेस्ट स्वास्थ्य देखभाल सुविधाओं की एक बड़ी श्रृंखला के लिए सुरक्षा का आकलन करने का काम सौंपा गया था। उठाए गए मुद्दों की सूची में, यह स्पष्ट था कि चिकित्सा सुविधाएं अभी भी "एडमिन" या "1234" जैसे हार्डकोडेड नेटवर्क पासवर्ड का उपयोग कर रही थीं, जो पहले की रिपोर्टों और ICS-ALERT-13-164-01 की पुष्टि करता है, जहां शोधकर्ताओं बिली रियोस और टेरी मैककॉर्कल ने Cylance के लगभग 300 चिकित्सा उपकरणों की रिपोर्ट की जो अभी भी हार्डकोडेड पासवर्ड का उपयोग कर रहे थे।
ये बुनियादी प्रमाणीकरण चरण बड़े सुरक्षा मुद्दे पैदा कर रहे हैं जिन्हें आसानी से टाला जा सकता है, या कम से कम संभावित हमलावरों के लिए कार्य को कठिन बना सकते हैं। सर्वोत्तम स्थिति में, हम वित्तीय जबरन वसूली में वृद्धि देखेंगे।
सबसे बुरी स्थिति में, लोग मरते हैं।
MEDJACK
TrapX, एक धोखे-आधारित साइबर सुरक्षा फर्म, ने चिकित्सा सुविधाओं पर हमलों की एक व्यापक लहर की पहचान की, जो मुख्य रूप से अस्पताल चिकित्सा उपकरणों को लक्षित कर रही थी। तीन अलग-अलग अस्पतालों में, TrapX को "विभिन्न चिकित्सा उपकरणों की व्यापक समझौता मिली जिसमें एक्स-रे उपकरण, पिक्चर आर्काइव और संचार सिस्टम (PACS) और ब्लड गैस एनालाइज़र (BGA) शामिल थे।"
हालांकि, यह MEDJACK हमले वेक्टर की सीमा नहीं है। TrapX मानता है (साइनअप आवश्यक):
"ऐसे कई अन्य उपकरण हैं जो MEDJACK के लिए लक्ष्य प्रस्तुत करते हैं। इसमें नैदानिक उपकरण (PET स्कैनर, CT स्कैनर, MRI मशीन, आदि), चिकित्सीय उपकरण (इन्फ्यूजन पंप, मेडिकल लेजर और LASIK सर्जिकल मशीन), और जीवन समर्थन उपकरण (हृदय-फेफड़े की मशीन, मेडिकल वेंटिलेटर, एक्स्ट्राकोर्पोरियल मेम्ब्रेन ऑक्सीजनेशन मशीन और डायलिसिस मशीन) और बहुत कुछ शामिल हैं।"
रिपोर्ट यह बताती है कि जिन चिकित्सा उपकरणों का शोषण किया जा रहा है, उनमें से कई क्लोज्ड सिस्टम डिवाइस हैं, जो Windows 2000 या Windows XP जैसे पुराने ऑपरेटिंग सिस्टम चला रहे हैं। ऑपरेटिंग सिस्टम अक्सर संशोधित होते हैं, और सुरक्षा छेदों से भरे होते हैं, जो किसी भी अस्पताल के नेटवर्क में एक बड़ी भेद्यता पेश करते हैं। ज्यादातर मामलों में, इन उपकरणों का उपयोग और तैनाती करने वाले चिकित्सा कर्मचारियों की आंतरिक कार्यप्रणाली तक कोई पहुंच नहीं होती, जिसका अर्थ है कि उनके पास निर्माताओं पर अद्यतन और लचीली सुरक्षा दीवारें स्थापित करने के लिए कुल निर्भरता है - और यह वर्तमान में नहीं हो रहा है।
यह कुछ अस्पतालों तक सीमित नहीं है, या तो। दुनिया भर में चिकित्सा सुविधाओं को उपकरणों की विशाल श्रृंखला की आपूर्ति करने वाले विभिन्न निर्माताओं के साथ, यह इंगित करना मुश्किल है कि अगली भेद्यता कहां उजागर होगी।
उदाहरण के लिए, जब FDA ने चिकित्सा उपकरणों पर सुरक्षा कड़ी करने के लिए निर्माताओं के लिए एक सिफारिश जारी की, तो होमलैंड सिक्योरिटी विभाग (DHS) ने 24 संदिग्ध साइबर सुरक्षा खामियों के मामलों में अपनी चल रही जांच का खुलासा किया, जिसमें "Hospira Inc. से एक इन्फ्यूजन पंप और Medtronic Inc. और St Jude Medical Inc. से इम्प्लांटेबल हार्ट डिवाइस" शामिल थे।
DHS जांच जारी है।
चिकित्सा रिकॉर्ड की बिक्री
जबकि अपहृत चिकित्सा उपकरणों जितना जीवन-धमकी नहीं है, निजी चिकित्सा रिकॉर्ड तेजी से डेटा-माइनिंग कंपनियों को बेचे जा रहे हैं, कभी-कभी ज़िप कोड के साथ ताकि डेटा अधिक उपयोगी हो, और इसलिए अधिक मूल्यवान।
हालांकि, एक बार डेटा चिकित्सा सुविधा छोड़ देता है, तो यह आपकी जानकारी के गलत हाथों में पड़ने की संभावनाओं को बढ़ाता है। अगस्त 2013 की शुरुआत में, 11 स्वास्थ्य एजेंसियों ने डेटा संग्रह नीति समीक्षा शुरू कर दी थी या पहले से ही चल रही थी, जिसमें डेटा बिक्री प्रक्रिया कैसे होती है, और डेटा-माइनिंग कंपनियों के लिए क्या जिम्मेदारियां लागू की जानी चाहिए।
इंटरमाउंटेन हेल्थकेयर, साल्ट लेक सिटी के मुख्य सूचना अधिकारी मार्क प्रोबस्ट कहते हैं, "उस डेटा को खरीदने का एकमात्र कारण यह है कि वे धोखाधड़ी से बिल कर सकें" संबंधित चिकित्सा रिकॉर्ड इस उम्मीद में कि कोई घबराएगा, और भुगतान करेगा। चिकित्सा रिकॉर्ड का यह धोखाधड़ी उपयोग, (चिकित्सा रिकॉर्ड के पहली जगह में चोरी होने के साथ, अनगिनत सुविधाओं में पाई जाने वाली ढीली सुरक्षा, और पूरे स्वास्थ्य सेवा उद्योग को बेहतर समग्र साइबर सुरक्षा प्रदान करने के चल रहे प्रयास) कई लागतों में से एक है जो अमेरिकी नागरिकों को उनके स्वास्थ्य देखभाल प्रीमियम के माध्यम से सीधे सौंपी जा रही है।
क्या आप इसे रोक सकते हैं?
दुर्भाग्य से, एक स्वास्थ्य सेवा प्रदाता द्वारा सीधे रखे गए डिजीटल चिकित्सा रिकॉर्ड के मामले में - हम इसके बारे में ज्यादा कुछ नहीं कर सकते।
आपका प्रदाता आपका डेटा रखता है, और भले ही आप एक प्रति का अनुरोध करें (जो अपेक्षाकृत महंगा हो सकता है), आपका प्रदाता आपकी रिकॉर्ड को एक झटके में हटाने की संभावना नहीं है। कौन जानता है कि आप कब ER में भाग सकते हैं, केवल यह पता लगाने के लिए कि उनके पास आपके पेनिसिलिन एलर्जी से संबंधित कोई चिकित्सा जानकारी नहीं है।
एक सक्रिय उपाय DataLossDB.org के साथ एक अलर्ट सिस्टम स्थापित करना है, एक कैचऑल वेबसाइट जो यथासंभव अधिक से अधिक डेटा उल्लंघनों का विवरण देती है। एक अन्य शमन रणनीति में आपकी क्रेडिट रिपोर्ट की निगरानी शामिल हो सकती है - लेकिन इसमें आमतौर पर मासिक शुल्क लगता है। फिर भी, आप निश्चित रूप से नोटिस करेंगे यदि आपकी रेटिंग में गिरावट आई, और इसे अपरिवर्तनीय बनने से पहले पकड़ सकते हैं। यदि आप कुछ विशेष रूप से नापाक देखते हैं, और समय पर पकड़ लेते हैं, तो आप एक धोखाधड़ी चेतावनी जारी कर सकते हैं, 90 दिनों के लिए आपके नाम पर किसी भी नए क्रेडिट अनुरोध या खाते को खोलने से रोक सकते हैं।
चिकित्सा रिकॉर्ड सुरक्षा के साथ उतना सक्रिय होना मुश्किल है जितना आप अपने बैंकिंग विवरण के साथ हैं, लेकिन इसका मतलब यह नहीं है कि आपको वापस बैठकर इंतजार करना होगा।
स्वास्थ्य सेवा धोखाधड़ी के बारे में चिंतित? क्या आपके चिकित्सा रिकॉर्ड चोरी हो गए हैं? या आपके पास कौन सी सुरक्षा प्रथाएं हैं? हमें नीचे बताएं!