अमेरिकी होमलैंड सिक्योरिटी सचिव जॉन केली ने कई गोपनीयता समर्थकों को चिंतित कर दिया है। उन्होंने हाल ही में गवाही दी कि अमेरिकी सीमा एजेंट जल्द ही आगंतुकों से पूछ सकते हैं, "आप किन साइटों पर जाते हैं? ओह, और हमें अपने पासवर्ड दें।" इसने अटकलों, निंदा और भ्रम का बवंडर खड़ा कर दिया।
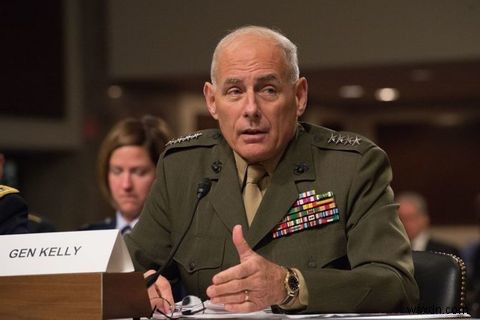
फिलहाल, केली ने NPR को बताया, ट्रम्प प्रशासन सात मध्य पूर्वी देशों से अमेरिका में प्रवेश करने वाले लोगों से वेबसाइटों की सूची, पासवर्ड और सोशल मीडिया खातों की मांग करने पर विचार कर रहा है। वित्तीय जानकारी और फोन संपर्कों की खोज भी विचाराधीन है।
यह पूरा मुद्दा बहुत कांटेदार है। क्या इस प्रकार की खोज कानूनी है? क्या इसके होने की संभावना है? और आप इसके बारे में क्या कर सकते हैं?
एक संदिग्ध कानूनी खोज
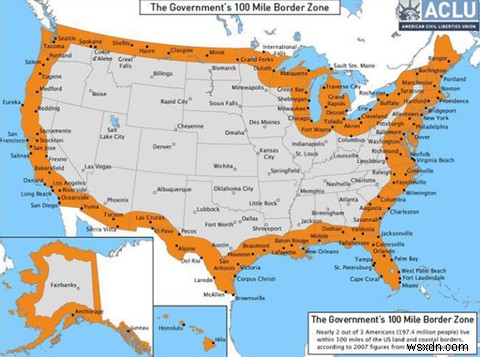
चौथा संशोधन अमेरिकी सरकार को "अनुचित खोज और जब्ती" करने से रोकता है। और किसी के सोशल मीडिया खातों के पासवर्ड मांगना बहुत अनुचित लगता है। लेकिन यह निषेध राष्ट्रीय सीमा पर लागू नहीं होता - कम से कम सख्ती से नहीं। आव्रजन एजेंटों के पास सीमा पर और उससे 100 मील तक विस्तारित शक्तियां होती हैं।
लेकिन डिजिटल जानकारी के साथ यह मुद्दा जटिल है। जैसा कि ओरिन केर ने द अटलांटिक को बताया, ऑनलाइन खाते की खोज को वहां माना जा सकता है जहां डेटा संग्रहीत है, न कि सीमा पर। यह मुद्दे को जटिल बनाता है।
चूंकि यह प्रथा वास्तव में लागू नहीं की गई है, इसलिए इसके लिए कोई महत्वपूर्ण कानूनी चुनौती नहीं आई है, जिससे इसकी वैधता के आसपास का पानी और गंदला हो गया है। होमलैंड सिक्योरिटी विभाग पहले से ही सीमा पर लोगों से उनके सोशल मीडिया हैंडल मांगता है। यह अपने आप में काफी विवादास्पद है, भले ही यह वैकल्पिक हो। लेकिन इस प्रकार की खोज के लिए कोई कानूनी मिसाल नहीं है।
संक्षेप में, वैधता बहुत संदिग्ध है। विशेष रूप से चौथे संशोधन के सीमा पर अनिवार्य रूप से निलंबित होने के साथ।
क्या यह शुरू होगा?
बेशक, इसका उत्तर देना बहुत मुश्किल है। कोई नहीं जानता कि यह प्रथा लागू होगी या नहीं। हालांकि, ऐसी खबरें हैं कि कुछ सीमा एजेंटों ने पहले ही पासवर्ड मांगना शुरू कर दिया है। यह उन अन्य देशों में अनसुना नहीं है जिनकी सीमा सुरक्षा बहुत कड़ी मानी जाती है। और व्यक्तिगत उपकरणों तक पहुंच प्राप्त करने की लड़ाई पहले से ही अन्य क्षेत्रों में शुरू हो चुकी है।
मुख्य रूप से मुस्लिम देशों से आने वाले लोगों पर यात्रा प्रतिबंध के प्रयास के साथ, ऐसा लगता है कि वर्तमान प्रशासन कम से कम इस प्रथा को लागू करने की कोशिश करेगा। वे सफल होंगे या नहीं, और पासवर्ड मांगना कानूनी चुनौती से बच पाएगा या नहीं, यह अज्ञात है।
दुर्भाग्य से, हालांकि, यात्रियों के लिए पहले से ही एक मौका है कि जब वे अमेरिका में प्रवेश करने का प्रयास करेंगे तो उनसे यह अनुरोध किया जाएगा, जिसका अर्थ है कि यदि आप वहां यात्रा करने की योजना बना रहे हैं तो आपको तैयार रहना चाहिए।
आप क्या कर सकते हैं?
कई विशेषज्ञों ने इस पर विचार दिया है कि सीमा पर अपनी गोपनीयता की रक्षा के लिए आपको क्या करना चाहिए। लेकिन चूंकि कोई कानूनी मिसाल नहीं है, इसलिए कौन सी रणनीतियां काम करेंगी, और कौन सी आपको प्रवेश से वंचित कर देंगी, यह भी स्पष्ट नहीं है। आप कितनी दूर जाने को तैयार हैं, यह इस बात पर निर्भर हो सकता है कि आपको देश में प्रवेश करने की कितनी बुरी तरह जरूरत है, और आप किस स्तर की गोपनीयता की मांग करने को तैयार हैं। बस जान लें कि आपको अमेरिका में प्रवेश से वंचित किए जाने का मौका है। चाहे यह एक महत्वपूर्ण मौका हो या छोटा - अगर आपने यह पहले सुना है तो मुझे रोकें - यह अज्ञात है।
हम इन गोपनीयता-रखरखाव रणनीतियों को कम कठोर से सबसे कठोर के क्रम में सूचीबद्ध करेंगे। सूची में पहले वाले आसान हैं, लेकिन शायद कम काम करने की संभावना है। बाद के विचार अधिक काम करने की संभावना रखते हैं, लेकिन इसमें या तो महत्वपूर्ण प्रयास शामिल है या प्रवेश से वंचित होने का एक अच्छा मौका।
नोट: हम वकील नहीं हैं। और हम निश्चित रूप से आपके खाते की जानकारी को अस्पष्ट करने की वैधता की गारंटी नहीं दे सकते। दुनिया भर के कानून अलग-अलग हैं, जैसे उन्हें तोड़ने के परिणाम। अपने दिमाग का उपयोग करें, कुछ भी मूर्खतापूर्ण न करें, और जानें कि आप जहां यात्रा कर रहे हैं वहां के कानून क्या हैं।
1. अपने सोशल मीडिया और ईमेल ऐप्स हटाएं
यह काफी सरल है, लेकिन यह केवल तभी काम करने की संभावना है जब आपके फोन पर मोबाइल डेटा न हो। यदि है, तो एक मौका है कि आपको ऐप्स को फिर से डाउनलोड करने और साइन इन करने के लिए निर्देशित किया जाएगा। यदि नहीं, तो संभव है कि आपके फोन को हवाई अड्डे के वाई-फाई (यदि कोई है) पर लाने और आपको अपने मोबाइल ब्राउज़र के माध्यम से साइन इन करने के लिए कहने की परेशानी सीमा एजेंट को बहुत उत्सुक होने से रोक देगी।
2. टू-फैक्टर ऑथेंटिकेशन सक्षम करें
यह कुछ ऐसा है जो आपको वैसे भी करना चाहिए। लेकिन यदि आप सीमा पर अपनी गोपनीयता को लेकर चिंतित हैं, तो आपको कुछ अतिरिक्त कदम उठाने होंगे। उदाहरण के लिए, आपको यह सुनिश्चित करने के लिए अपने खातों से साइन आउट करना होगा कि 2FA ट्रिगर हो जाए। और आपके साथ आपके कोई अन्य डिवाइस भी नहीं होने चाहिए। इस तरह, यदि कोई एजेंट मांग करता है कि आप 2FA कोड के साथ अपने खातों में साइन इन करें, तो आप कुछ नहीं कर सकते।
सीमा पार करने के बाद आप अपने खातों में वापस कैसे आएंगे? आपको किसी को 2FA कोड बताने की आवश्यकता होगी (आप किसी विश्वसनीय व्यक्ति को बैकअप कोड दे सकते हैं और बाद में उन्हें कॉल कर सकते हैं) या अपने खातों को अनलॉक करने वाले उपकरणों में से एक को उस पते पर मेल कर सकते हैं जहां आप रहेंगे। यह एक परेशानी है, लेकिन यह काम करता है।
3. बर्नर डिवाइस का उपयोग करें
हमने पहले बात की है कि बर्नर आपकी गोपनीयता की रक्षा में कैसे मदद कर सकते हैं। और जब आप अंतरराष्ट्रीय स्तर पर यात्रा कर रहे हों, तो वैसे भी एक ले जाना समझदारी है। यदि आपका प्राथमिक फोन चोरी हो जाता है, तो वहां बहुत सारा संवेदनशील डेटा होता है जो जोखिम में हो सकता है। एक सस्ता बर्नर ले जाना जिसमें आपके खातों तक पहुंच न हो, इसका मतलब है कि आप सीमा पर उन तक नहीं पहुंच सकते। यदि आपको अपने वास्तविक डिवाइस की आवश्यकता है, तो फिर से, आप इसे स्वयं को मेल कर सकते हैं। आप प्रवेश पर एक नया भी खरीद सकते हैं।
ये दोनों विकल्प परेशानी भरे होंगे, लेकिन यात्रा करते समय संचार के सभी रूपों को छोड़े बिना आपकी गोपनीयता की रक्षा करेंगे।
4. सोशल खातों के लिए एक अलग ईमेल खाते का उपयोग करें
प्रभावी टू-फैक्टर ऑथेंटिकेशन के साथ संयुक्त, एक दूसरा ईमेल पता जो आपके फोन से सिंक नहीं है, सीमा एजेंट को आपके पासवर्ड रीसेट करने और फिर आपके खातों तक पहुंचने से रोकेगा। यदि आप सीमा एजेंट को अपने प्राथमिक ईमेल खाते को देखने से नहीं रोकना चाहते, तो यह काम करेगा। यह उन्हें आपके सोशल खातों तक पहुंचने से भी रोकेगा। बस सुनिश्चित करें कि इस द्वितीयक खाते का कोई निशान आपके डिवाइस पर न हो।
5. फिंगरप्रिंट से पासकोड पर स्विच करें
यदि आप वर्तमान में अपने फोन को अनलॉक करने के लिए अपने फिंगरप्रिंट का उपयोग करते हैं, तो पासकोड पर बदलने पर विचार करें। कम से कम संयुक्त राज्य अमेरिका में, आपको कानूनी रूप से अपने प्रिंट से फोन अनलॉक करने के लिए मजबूर किया जा सकता है। लेकिन आपको अपना कोड दर्ज करने के लिए मजबूर नहीं किया जा सकता (कम से कम अभी के लिए)। इस लेखन के समय, आप सीमा पर अपने फोन को पासकोड से अनलॉक करने के अनुरोध को उचित रूप से अस्वीकार कर सकते हैं, जो हमें अंतिम विकल्प की ओर ले जाता है...
6. मना करें
जैसा कि आप उम्मीद कर सकते हैं, यह अच्छा नहीं होगा। संयुक्त राज्य अमेरिका में, यह लगभग निश्चित रूप से कानूनी है। लेकिन इसका मतलब यह नहीं है कि यह एक अच्छा विचार है। शायद एक बहुत अच्छा मौका है कि आपको प्रवेश से वंचित कर दिया जाएगा। यह लागू होता है चाहे आप कहीं से आ रहे हों, आप कहीं के नागरिक हों, और देश में आपका व्यवसाय कुछ भी हो। यह एक पूर्ण अंतिम उपाय है, और शायद इसका उपयोग न करें यदि आप केवल अपने अधिकारों के लिए खड़े हो रहे हैं।
कुछ और नोट्स
कुछ अन्य बातों का ध्यान रखना चाहिए। उदाहरण के लिए, अपने उपकरणों को विदेश भेजने का मतलब यह नहीं है कि वे खोज से प्रतिरक्षित होंगे। यदि आप सीमा पर अपने डिवाइस को अपने साथ नहीं रखना चाहते हैं तो अंतरराष्ट्रीय डिलीवरी एक अच्छा विकल्प है। लेकिन सीमाओं के पार भेजे जाने वाले पैकेज भी जांच के अधीन हैं।
और यह शायद बिना कहे चला जाता है, लेकिन अगर आपको रोका जाता है या आपके पासवर्ड मांगे जाते हैं तो स्थिति को बड़ा मुद्दा न बनाने का प्रयास करें। जितना अधिक आप उन चीजों पर वापस गिर सकते हैं जो आप नहीं कर सकते बजाय उन चीजों के जो आप नहीं करेंगे, उतना कम संभावना है कि आप सीमा एजेंट को नाराज करेंगे। जो सभी के लिए अच्छा है।
यह दोहराने लायक है: इसमें से कोई भी कानूनी सलाह नहीं है। और अमेरिका में अभी कानून और नियम कितनी तेजी से बदल रहे हैं, इसे देखते हुए, जब तक आप इसे पढ़ते हैं, तब तक इसमें से कुछ भी अवैध या अप्रासंगिक हो सकता है। यात्रा करने से पहले अमेरिकन सिविल लिबर्टीज यूनियन, इलेक्ट्रॉनिक फ्रीडम फाउंडेशन, और प्राइवेसी SOS जैसे संगठनों से जानकारी देखें।
क्या आप अमेरिकी सीमा पर अपनी गोपनीयता को लेकर घबराए हुए हैं? क्या आपसे यह जानकारी मांगी गई है? या क्या आपको लगता है कि सोशल मीडिया और वेबसाइट पासवर्ड का संग्रह उचित है? नीचे टिप्पणियों में अपने विचार साझा करें!